

 Primers passos
 Integració / SDK
 Verificació d'usuaris
 Verificació d'empreses
 Monitoratge de transaccions
 Registre de canvis
Com funciona
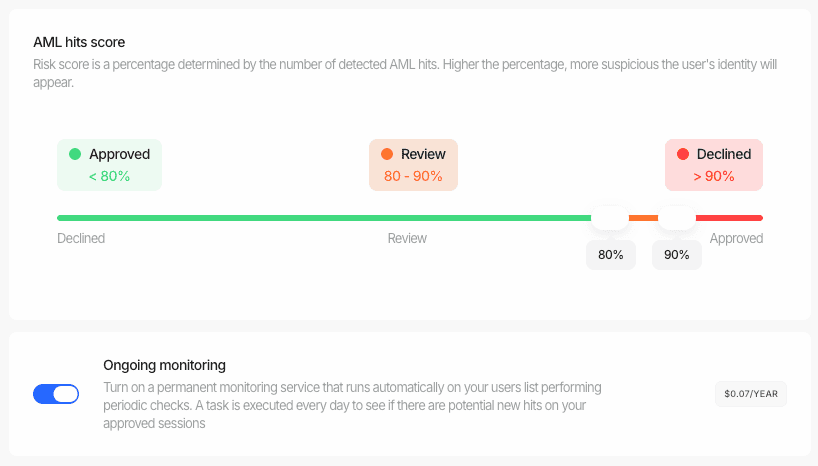
El nostre sistema de monitoratge continu comprova de manera constant els teus usuaris verificats contra diverses llistes de vigilància, llistes de sancions i fonts de mitjans adversos. A continuació tens una descripció detallada del procés:-
Comprovacions diàries automatitzades:
- El nostre sistema executa comprovacions automatitzades diàries per a totes les sessions que s’hagin aprovat prèviament
- Cada comprovació torna a analitzar l’usuari contra la nostra exhaustiva base de dades de llistes de vigilància i llistes de sancions
- El sistema compara qualsevol nova coincidència amb els teus llindars d’AML configurats
-
Actualitzacions basades en llindars:
- Si es troben noves coincidències que superen el teu llindar de revisió configurat, l’estat de la sessió canvia a “En revisió”
- Si les noves coincidències superen el teu llindar de rebuig, l’estat de la sessió canvia automàticament a “Rebutjada”
- Aquests llindars són els mateixos que has configurat als teus fluxos de treball
-
Notificacions en temps real:
- Quan es produeix un canvi d’estat, la teva aplicació rep una notificació per webhook
- El payload del webhook inclou l’estat actualitzat i informació detallada sobre les noves coincidències AML
- Aquestes notificacions segueixen el mateix format que el nostre sistema de webhooks estàndard
-
Actualitzacions a la Business Console:
- Tots els canvis es reflecteixen immediatament a la teva Business Console
- El teu equip de compliment pot inspeccionar les noves coincidències AML, revisar les troballes detallades i prendre les accions oportunes
- La consola manté un registre d’auditoria complet de totes les activitats de monitoratge i canvis d’estat
Activar el monitoratge per a usuaris i empreses
Pots activar o desactivar el monitoratge continu per a usuaris sencers i empreses senceres directament des de la consola — incloent-hi usuaris que mai han passat per una comprovació AML, com ara els usuaris importats.- Obre Usuaris (o Empreses) a la teva Business Console, selecciona els perfils que vols monitorar i fes clic a Monitoratge AML continu.
- El diàleg mostra una estimació de costos abans que s’executi res: quants perfils estan seleccionats, quants necessiten un nou cribratge AML, el cost del cribratge puntual i el cost anual de monitoratge.
- Fes clic a Activar monitoratge. Les seleccions petites es completen immediatament; les més grans s’executen en segon pla mentre el diàleg mostra el progrés en directe.
- Quan finalitza l’execució, el diàleg desglossa el resultat per perfil: activat, cribrat i activat, ja activat o omès amb el motiu (per exemple, un perfil sense el nom complet, la data de naixement i el país necessaris per al cribratge).
- Els perfils sense un cribratge AML es criben primer. Didit crea una nova verificació AML per a ells (visible a la pestanya Verificacions del perfil), facturada com un cribratge AML normal. El monitoratge s’activa després sobre aquest cribratge.
- Un cribratge monitorat per perfil. L’activació manté exactament un cribratge AML monitorat per usuari o empresa, de manera que una persona que ha fet diverses verificacions només es monitoritza —i es factura— un cop. La desactivació desactiva el monitoratge per a tots els cribratges del perfil.
- Les llistes mostren el monitoratge d’un cop d’ull. Tant la llista d’Usuaris com la d’Empreses inclouen una columna de Monitoratge continu; passa el cursor per sobre per veure la data de la propera facturació anual.
- Seleccionar-ho tot funciona amb els teus filtres. Amb totes les files seleccionades, l’acció s’aplica a la teva vista filtrada actual, no només a la pàgina carregada.
Activar el monitoratge mitjançant l’API
La mateixa operació està disponible per al teu backend amb la teva clau d’API, de manera que mai hagis de tornar a cribrar un perfil ni obrir la consola per canviar el seu monitoratge:POST /v3/users/aml-monitoring/per a usuarisPOST /v3/businesses/aml-monitoring/per a empresesGET /v3/aml-monitoring/jobs/{job_id}/per consultar l’estat d’un treball
vendor_data_list) i/o identificadors de Didit (didit_internal_id_list), fins a 1000 per crida, i segueixen exactament les regles de la consola: un cribratge monitorat per perfil, els perfils sense cribratge es criben primer, i desactivar desactiva el monitoratge per a tots els cribratges del perfil.
results per perfil amb el seu resultat: enabled, screened_and_enabled, already_enabled, disabled, o un motiu d’omissió com ara skipped_no_identity_data. Els identificadors que no coincideixen amb res es retornen sota unmatched. Commutar el monitoratge no emet cap webhook per si mateix; un cop el monitoratge està activat, els recribratges disparen els esdeveniments habituals status.updated i data.updated.
Demostrar que el monitoratge s’ha executat
Les alertes, les entrades d’activitat i els webhooks anteriors es disparen tots amb un canvi. Un subjecte cribrat diàriament durant un any sense noves coincidències no en genera cap, de manera que “sense novetats” i “no s’ha executat mai res” semblen idèntics —cosa que no és una resposta vàlida davant d’una auditoria. Tres elements registren les execucions pròpiament dites. 1. La data de l’últim cribratge, a l’informe AML.last_ongoing_screening_at canvia en cada execució completada, hi hagi hagut canvis o no, a les decisions de sessió de /v2/ i /v3/ i a l’informe AML independent. Al seu costat, last_ongoing_screening_datasets_updated_at és l’actualització de conjunts de dades AML més recent que el proveïdor ha comunicat per a aquesta execució. Cap de les dues és mai estimada: null significa “mai tornat a cribrar” i “sense que s’hagi comunicat cap data del conjunt de dades” respectivament, no pas “desconegut, així que aquí en tens una de plausible”. No interpretis next_ongoing_monitoring_bill_date com una data de cribratge —és una data de facturació.
2. L’historial de cribratge, per subjecte. GET /v1/session/{session_id}/aml-screening-history/ retorna cada execució completada per a la comprovació AML d’aquesta sessió, de més recent a més antiga, incloent-hi les execucions el resultat de les quals ha estat NO_CHANGE. Afegeix ?node_id= quan un flux de treball basat en un graf té més d’un node AML.
3. L’evidència exportable.
GET /v1/session/{session_id}/aml-screening-history/export/ transmet el mateix historial com a fitxer CSV — una fila per cribratge completat, amb la data d’actualització del conjunt de dades per família de fonts quan el proveïdor n’ha informat i una cel·la buida quan no. Aquest fitxer és el que l’equip de compliment lliura a un auditor. La Business Console mostra la mateixa llista i la mateixa exportació al costat del resultat d’AML, de manera que els revisors no necessiten accés a l’API per generar-lo.
Límits de disponibilitat, explicats amb claredat. L’historial es registra des del moment en què es va llançar aquesta funcionalitat en endavant; els cribratges anteriors no es reconstrueixen i simplement no hi figuren. Les execucions es conserven durant el període de conservació de dades configurat (dos anys per defecte). L’actualització del conjunt de dades depèn del fet que el proveïdor publiqui les dates dels conjunts de dades per a l’entorn en què et trobis — quan no ho fa, cada camp de conjunt de dades indica
null i GET /v1/aml/dataset-freshness/ informa de availability: "not_configured". Una data absent mai se substitueix per cap valor alternatiu.Avantatges del monitoratge continu
- Compliment continu: garanteix el compliment continu de les normatives d’AML/KYC sense cap configuració addicional.
- Mitigació de riscos: identifica i aborda ràpidament els riscos emergents mitjançant un monitoratge automàtic.
- Eficiència operativa: automatitza els processos manuals de recribratge que consumeixen molt de temps, sense feina d’integració addicional.
- Diligència deguda millorada: mantén els perfils dels clients actualitzats automàticament.
- Suport regulador: demostra fàcilment els esforços de compliment continu davant dels reguladors.
- Integració sense intervenció: gaudeix del monitoratge continu sense cap feina de desenvolupament addicional.