

 Inizia
 Integrazione / SDK
 Verifica degli utenti
 Verifica aziendale
 Monitoraggio delle transazioni
 Changelog
Come funziona
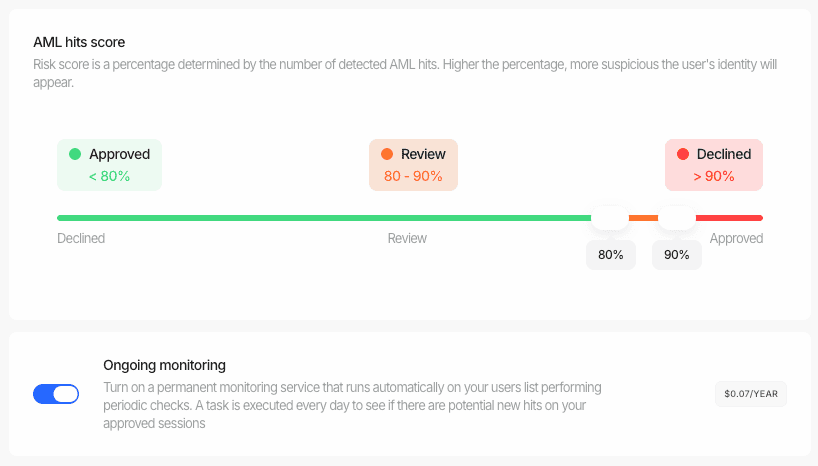
Il nostro sistema di monitoraggio continuo controlla costantemente i tuoi utenti verificati rispetto a varie watchlist, liste delle sanzioni e fonti di notizie negative. Ecco una panoramica dettagliata del processo:-
Controlli automatici giornalieri:
- Il nostro sistema esegue controlli automatici giornalieri per tutte le sessioni precedentemente approvate
- Ogni controllo esegue un nuovo screening dell’utente rispetto al nostro database completo di watchlist e liste delle sanzioni
- Il sistema confronta ogni nuovo riscontro con le soglie AML configurate
-
Aggiornamenti basati su soglie:
- Se vengono rilevati nuovi riscontri che superano la soglia di revisione configurata, lo stato della sessione passa a “In revisione”
- Se i nuovi riscontri superano la soglia di rifiuto, lo stato della sessione passa automaticamente a “Rifiutata”
- Queste soglie corrispondono a quelle configurate nei tuoi Workflow
-
Notifiche in tempo reale:
- Quando si verifica una modifica di stato, la tua applicazione riceve una notifica webhook
- Il payload del webhook include lo stato aggiornato e informazioni dettagliate sui nuovi riscontri AML
- Queste notifiche seguono lo stesso formato del nostro sistema di webhook standard
-
Aggiornamenti nella Business Console:
- Tutte le modifiche si riflettono immediatamente nella tua Business Console
- Il tuo team di compliance può esaminare i nuovi riscontri AML, verificare i risultati dettagliati e intraprendere le azioni appropriate
- La console mantiene un registro di audit completo di tutte le attività di monitoraggio e delle modifiche di stato
Abilitare il monitoraggio per utenti e aziende
Puoi attivare o disattivare il monitoraggio continuo per utenti e aziende direttamente dalla console, inclusi gli utenti che non sono mai stati sottoposti a un controllo AML, come ad esempio gli utenti importati.- Apri Utenti (o Aziende) nella tua Business Console, seleziona i profili che desideri monitorare e fai clic su Monitoraggio continuo AML.
- La finestra di dialogo mostra una stima dei costi prima dell’esecuzione: quanti profili sono selezionati, quanti necessitano di un nuovo screening AML, il costo una tantum dello screening e il costo annuale di monitoraggio.
- Fai clic su Abilita monitoraggio. Le selezioni di dimensioni ridotte vengono completate immediatamente; quelle più grandi vengono eseguite in background mentre la finestra di dialogo mostra l’avanzamento in tempo reale.
- Al termine dell’esecuzione, la finestra di dialogo suddivide il risultato per profilo: abilitato, sottoposto a screening e abilitato, già abilitato o saltato con il relativo motivo (ad esempio, un profilo privo di nome completo, data di nascita e paese necessari per lo screening).
- I profili senza uno screening AML vengono prima sottoposti a screening. Didit crea per loro una nuova verifica AML (visibile nella scheda Verifiche del profilo), fatturata come un normale screening AML. Il monitoraggio viene quindi abilitato su tale verifica.
- Uno screening monitorato per profilo. L’abilitazione mantiene esattamente uno screening AML monitorato per utente o azienda, in modo che una persona che ha completato più verifiche venga monitorata — e fatturata — una sola volta. La disabilitazione disattiva il monitoraggio su tutti gli screening del profilo.
- Gli elenchi mostrano il monitoraggio a colpo d’occhio. Sia l’elenco Utenti che quello Aziende includono una colonna Monitoraggio continuo; passa il cursore su di essa per vedere la successiva data di fatturazione annuale.
- La selezione di tutti gli elementi funziona con i tuoi filtri. Con tutte le righe selezionate, l’azione si applica alla visualizzazione filtrata corrente, non solo alla pagina caricata.
Abilitare il monitoraggio tramite API
La stessa operazione è disponibile per il tuo backend con la tua chiave API, così non dovrai mai rieseguire lo screening di un profilo o aprire la console per modificarne il monitoraggio:POST /v3/users/aml-monitoring/per gli utentiPOST /v3/businesses/aml-monitoring/per le aziendeGET /v3/aml-monitoring/jobs/{job_id}/per interrogare periodicamente lo stato di un job
vendor_data_list) e/o di ID Didit (didit_internal_id_list), fino a 1000 per chiamata, e seguono esattamente le stesse regole della console: uno screening monitorato per profilo, i profili senza uno screening vengono prima sottoposti a screening, e la disabilitazione disattiva il monitoraggio su tutti gli screening del profilo.
results per profilo con il rispettivo esito: enabled, screened_and_enabled, already_enabled, disabled o un motivo per cui il profilo è stato saltato, come skipped_no_identity_data. Gli identificatori che non corrispondono ad alcun elemento vengono restituiti sotto unmatched. L’attivazione/disattivazione del monitoraggio non genera un webhook proprio; una volta attivato il monitoraggio, i nuovi screening attivano i consueti eventi status.updated e data.updated.
Dimostrare l’avvenuta esecuzione del monitoraggio
Gli alert, le voci di attività e i webhook descritti sopra vengono tutti attivati in caso di modifica. Un soggetto sottoposto a screening giornaliero per un anno senza nuovi riscontri non produce nessuno di essi, pertanto “nessuna novità” e “nessuna esecuzione” appaiono identici — una risposta che non supererebbe un audit. Tre elementi registrano le esecuzioni stesse. 1. La data dell’ultimo screening, nel report AML.last_ongoing_screening_at si aggiorna a ogni esecuzione completata, con o senza modifiche, nelle decisioni di sessione /v2/ e /v3/ e nel report AML autonomo. Accanto ad esso, last_ongoing_screening_datasets_updated_at rappresenta la data dell’aggiornamento più recente dei dataset AML segnalato dal provider per tale esecuzione. Nessuno dei due viene mai stimato: null significa rispettivamente “mai sottoposto a nuovo screening” e “nessuna data del dataset segnalata”, non “sconosciuto, quindi eccone uno plausibile”. Non interpretare next_ongoing_monitoring_bill_date come una data di screening: si tratta di una data di fatturazione.
2. La cronologia degli screening, per soggetto. GET /v1/session/{session_id}/aml-screening-history/ restituisce ogni esecuzione completata per il controllo AML di quella sessione, dalla più recente alla meno recente, incluse le esecuzioni il cui esito è stato NO_CHANGE. Aggiungi ?node_id= quando un workflow a grafo include più di un nodo AML.
3. Le prove esportabili.
GET /v1/session/{session_id}/aml-screening-history/export/ trasmette la stessa cronologia sotto forma di file CSV: una riga per ogni screening completato, con la data di aggiornamento del set di dati per famiglia di fonti laddove il provider ne abbia segnalata una e una cella vuota dove non l’ha fatto. Quel file è ciò che un team di compliance consegna a un revisore. La Business Console mostra lo stesso elenco e la stessa esportazione accanto al risultato AML, in modo che i revisori non necessitino dell’accesso all’API per produrlo.
Limiti di disponibilità, indicati chiaramente. La cronologia viene registrata a partire dal momento in cui questa funzionalità è stata rilasciata; gli screening precedenti non vengono ricostruiti e sono semplicemente assenti. Le esecuzioni vengono conservate per la finestra di conservazione configurata (due anni per impostazione predefinita). L’attualità dei set di dati dipende dalla pubblicazione delle relative date da parte del provider per l’ambiente in cui ti trovi: nei casi in cui non lo faccia, ogni campo del set di dati riporta
null e GET /v1/aml/dataset-freshness/ segnala availability: "not_configured". Una data assente non viene mai sostituita con un surrogato.Vantaggi del monitoraggio continuo
- Compliance continua: garantisci la conformità costante alle normative AML/KYC senza alcuna configurazione aggiuntiva.
- Mitigazione del rischio: identifica e gestisci rapidamente i rischi emergenti grazie al monitoraggio automatico.
- Efficienza operativa: automatizza i processi manuali di nuovo screening che richiedono molto tempo, senza alcun lavoro di integrazione aggiuntivo.
- Adeguata verifica rafforzata: mantieni aggiornati i profili dei clienti in modo automatico.
- Supporto normativo: dimostra con facilità alle autorità di vigilanza l’impegno costante in materia di conformità.
- Integrazione senza interventi: approfitta del monitoraggio continuo senza alcun lavoro di sviluppo aggiuntivo.