

 Primeiros passos
 Integração / SDKs
 Verificação de usuários
 Verificação de empresas
 Monitoramento de transações
 Registro de alterações
portrait_image que você enviou, ou o rosto armazenado do usuário, recuperado usando vendor_data). As duas verificações aparecem como itens padrão de recursos na resposta de decisão da sessão V3.
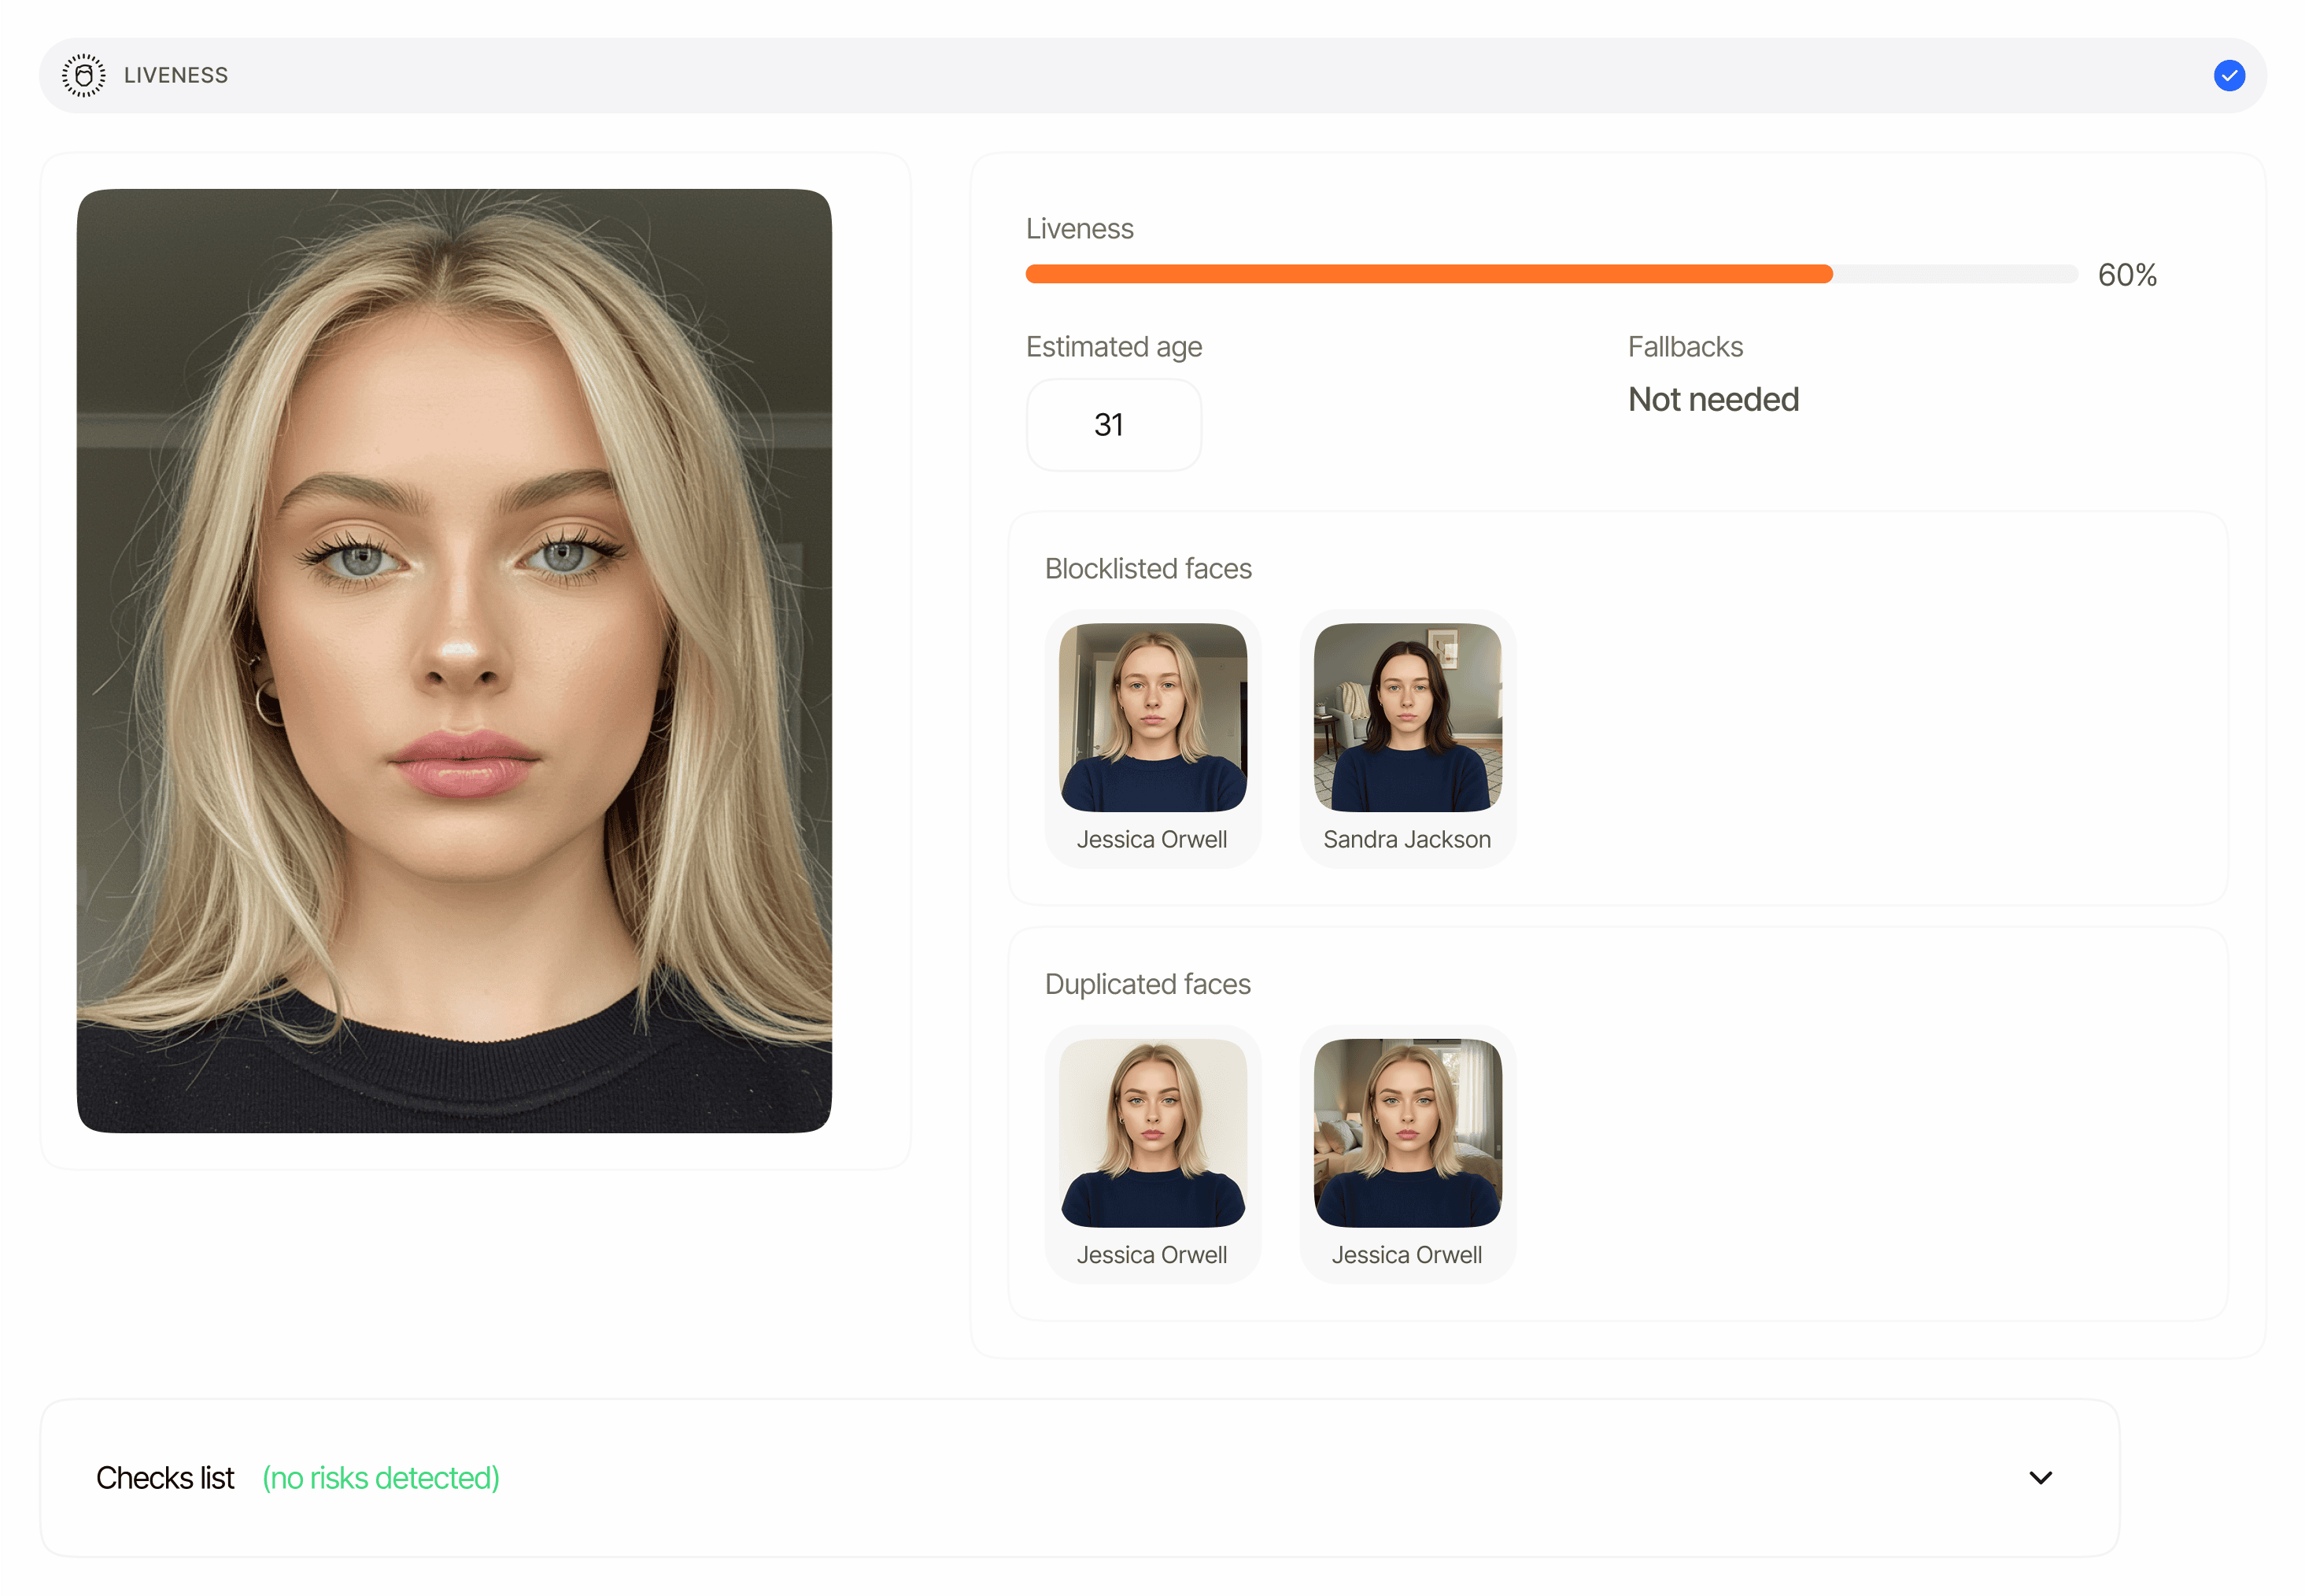
Visão geral
A Autenticação biométrica é um tipo de fluxo (workflow_type: "biometric_authentication"), não um objeto de resposta separado. Quando o fluxo é executado, ele gera:
- Uma verificação de prova de vida, que captura uma selfie ao vivo e atribui a ela uma pontuação de spoofing.
- Uma correspondência facial, que compara o rosto capturado com o rosto de referência definido na criação da sessão (somente quando a Correspondência facial está habilitada no fluxo).
portrait_image (imagem codificada em base64, no máximo 2MB) ou omita esse campo, e a Didit reutiliza o rosto já armazenado para o usuário associado a vendor_data: primeiro um rosto obtido em uma prova de vida aprovada, depois a foto do chip do passaporte eletrônico, depois o retrato do documento de identidade e, por fim, um rosto de perfil cadastrado manualmente. Se não houver portrait_image nem rosto armazenado, a criação da sessão retorna 400 com {"portrait_image": "No stored face image was found for this user. Send a portrait_image, or complete an approved verification with face liveness or an ID document for this vendor_data first."}. Nos dois casos, a referência definida é registrada na nova sessão, então o source_image_session_id do item de correspondência facial recebe o próprio session_id dessa sessão (isso indica que a referência veio do retrato armazenado da sessão, e não de um retrato de documento capturado na mesma sessão, caso em que o campo ficaria null).
Onde aparece
Os dois arrays são retornados por
GET /v3/session/{sessionId}/decision/ para sessões cujo tipo de fluxo é biometric_authentication. Eles são sempre arrays, nunca objetos únicos, e cada item fica null até que sua etapa tenha produzido dados. Cada item traz um node_id para que fluxos com várias instâncias possam distinguir as etapas.
Referência de schema
A lista completa de campos é definida uma única vez na página de modelos de dados, para que todos os relatórios que exibem esses recursos tenham uma única fonte da verdade:- Schema do item de prova de vida:
status,method,score,reference_image,video_url,age_estimation,matches[],face_quality,face_luminance,warnings[],node_id. - Schema do item de correspondência facial:
status,score,source_image_session_id,source_image,target_image,warnings[],node_id. - Formato da entrada de aviso:
feature,risk,additional_data,log_type,short_description,long_description,node_id.
Valores de status
Tantoliveness_checks[].status quanto face_matches[].status usam o ciclo de vida compartilhado dos recursos (status no nível do recurso):
O
status geral da sessão agrega os dois itens: qualquer recurso em Declined recusa a sessão, qualquer recurso em In Review coloca a sessão em In Review e, caso contrário, ela fica Approved (depois que todos os recursos terminam).
Para o comportamento dos limiares e a lista completa de códigos de aviso, consulte Avisos da Autenticação biométrica.
Exemplo — prova de vida + correspondência facial (aprovado)
Os exemplos estão resumidos: o envelope de decisão completo também incluisession_url, metadata, callback, reviews, contact_details, expected_details, environment, created_at e expires_at.
Exemplo — somente prova de vida (Correspondência facial desabilitada no fluxo)
face_matches permanece null. Quando a correspondência facial é habilitada, omitir portrait_image não faz o fluxo passar para o modo somente de prova de vida: a Didit reutiliza o rosto armazenado para o usuário associado a vendor_data e, se não houver rosto armazenado, a criação da sessão falha com 400.
Exemplo — correspondência facial recusada por baixa similaridade
Nota de segurança
reference_image, video_url, source_image e target_image são URLs assinadas que expiram após um período de validade limitado (4 horas por padrão). Elas apontam para dados biométricos: não as armazene em cache nem as exponha publicamente. Guarde o resultado da verificação (status, pontuação, source_image_session_id) do seu lado e consulte novamente o endpoint de decisão se precisar de URLs novas.
Relacionados
Avisos de autenticação biométrica
Códigos de aviso, limiares e condições de recusa automática.
Relatório de prova de vida
Referência completa dos campos dos itens em
liveness_checks[].Relatório de correspondência facial
Referência completa dos campos dos itens em
face_matches[].