

 Começar
 Integrar / SDKs
 Verificação de utilizadores
 Verificação de empresas
 Monitorização de transações
 Registo de alterações
Métodos de prova de vida
A nossa plataforma implementa três tecnologias de anti-spoofing distintas, cada uma adaptada a diferentes necessidades de segurança e experiências de utilizador:| Método | Descrição | Nível de segurança | Mais indicado para |
|---|---|---|---|
3D Action & Flash | • Combina verificação biométrica multifator com uma sequência de ações aleatória e análise dinâmica de padrões de luz. • No início, o utilizador é convidado a realizar uma ação simples — como piscar os olhos ou acenar com a cabeça —, garantindo uma interação em tempo real. • Simultaneamente, o sistema projeta uma sequência de padrões de luz no rosto, analisando os reflexos para confirmar a estrutura tridimensional do rosto. • Algoritmos de aprendizagem profunda examinam microexpressões e as respostas à reflexão da luz para verificar a presença de uma pessoa viva. • Oferece a segurança mais elevada ao integrar sinais comportamentais (ação) e físicos (profundidade baseada em luz), tornando quase impossível o spoofing com imagens estáticas, vídeos ou até máscaras avançadas. | Mais elevado | Banca, saúde, aplicações governamentais |
3D Flash | • Utiliza análise dinâmica de padrões de luz para validar a topologia facial sem exigir a interação do utilizador. • Projeta uma série de padrões de luz no rosto a mais de 30 fotogramas por segundo, analisando os reflexos para criar um mapa de profundidade. • Este mapa de profundidade confirma a estrutura tridimensional do rosto, distinguindo-o de imagens planas ou ataques de spoofing em 2D. • Proporciona uma experiência fluida enquanto mantém uma segurança elevada contra ataques de apresentação como fotos ou ecrãs. | Elevado | Serviços financeiros, acesso a contas, verificação de identidade |
Passive Liveness | • Baseia-se na análise de deep learning de fotograma único para detetar sinais de prova de vida. • Examina a imagem em busca de artefactos, padrões de textura e outros indicadores subtis que diferenciam um rosto real de um spoof. • Uma rede neuronal convolucional (CNN) valida traços faciais e identifica anomalias, como as resultantes de fotografias impressas ou ecrãs digitais. • Oferece uma verificação rápida e conveniente, mas proporciona uma segurança padrão, adequada para casos de uso de baixo risco. | Padrão | Cenários de baixo atrito, aplicações de consumo |
Segurança avançada de 3D Flash e Ação 3D e Flash:
- Estes métodos foram concebidos para combater ataques de spoofing sofisticados, como máscaras de alta qualidade, deepfakes e reproduções de vídeo.
- Ao projetar padrões dinâmicos de luz e analisar os seus reflexos, detetam a forma como a luz interage com um rosto 3D real em comparação com uma superfície plana ou artificial.
- O método Ação 3D e Flash adiciona uma camada adicional de segurança com uma ação aleatória (por exemplo, piscar os olhos ou acenar com a cabeça), exigindo respostas comportamentais em tempo real que meios pré-gravados ou identidades sintéticas não conseguem replicar.
- Comprovados para proporcionar uma alta precisão e baixas taxas de falsa aceitação, estes métodos são ideais para ambientes de alto risco.
Limiares configuráveis
Pode personalizar os níveis de segurança definindo diferentes limiares para as pontuações de prova de vida. Por exemplo: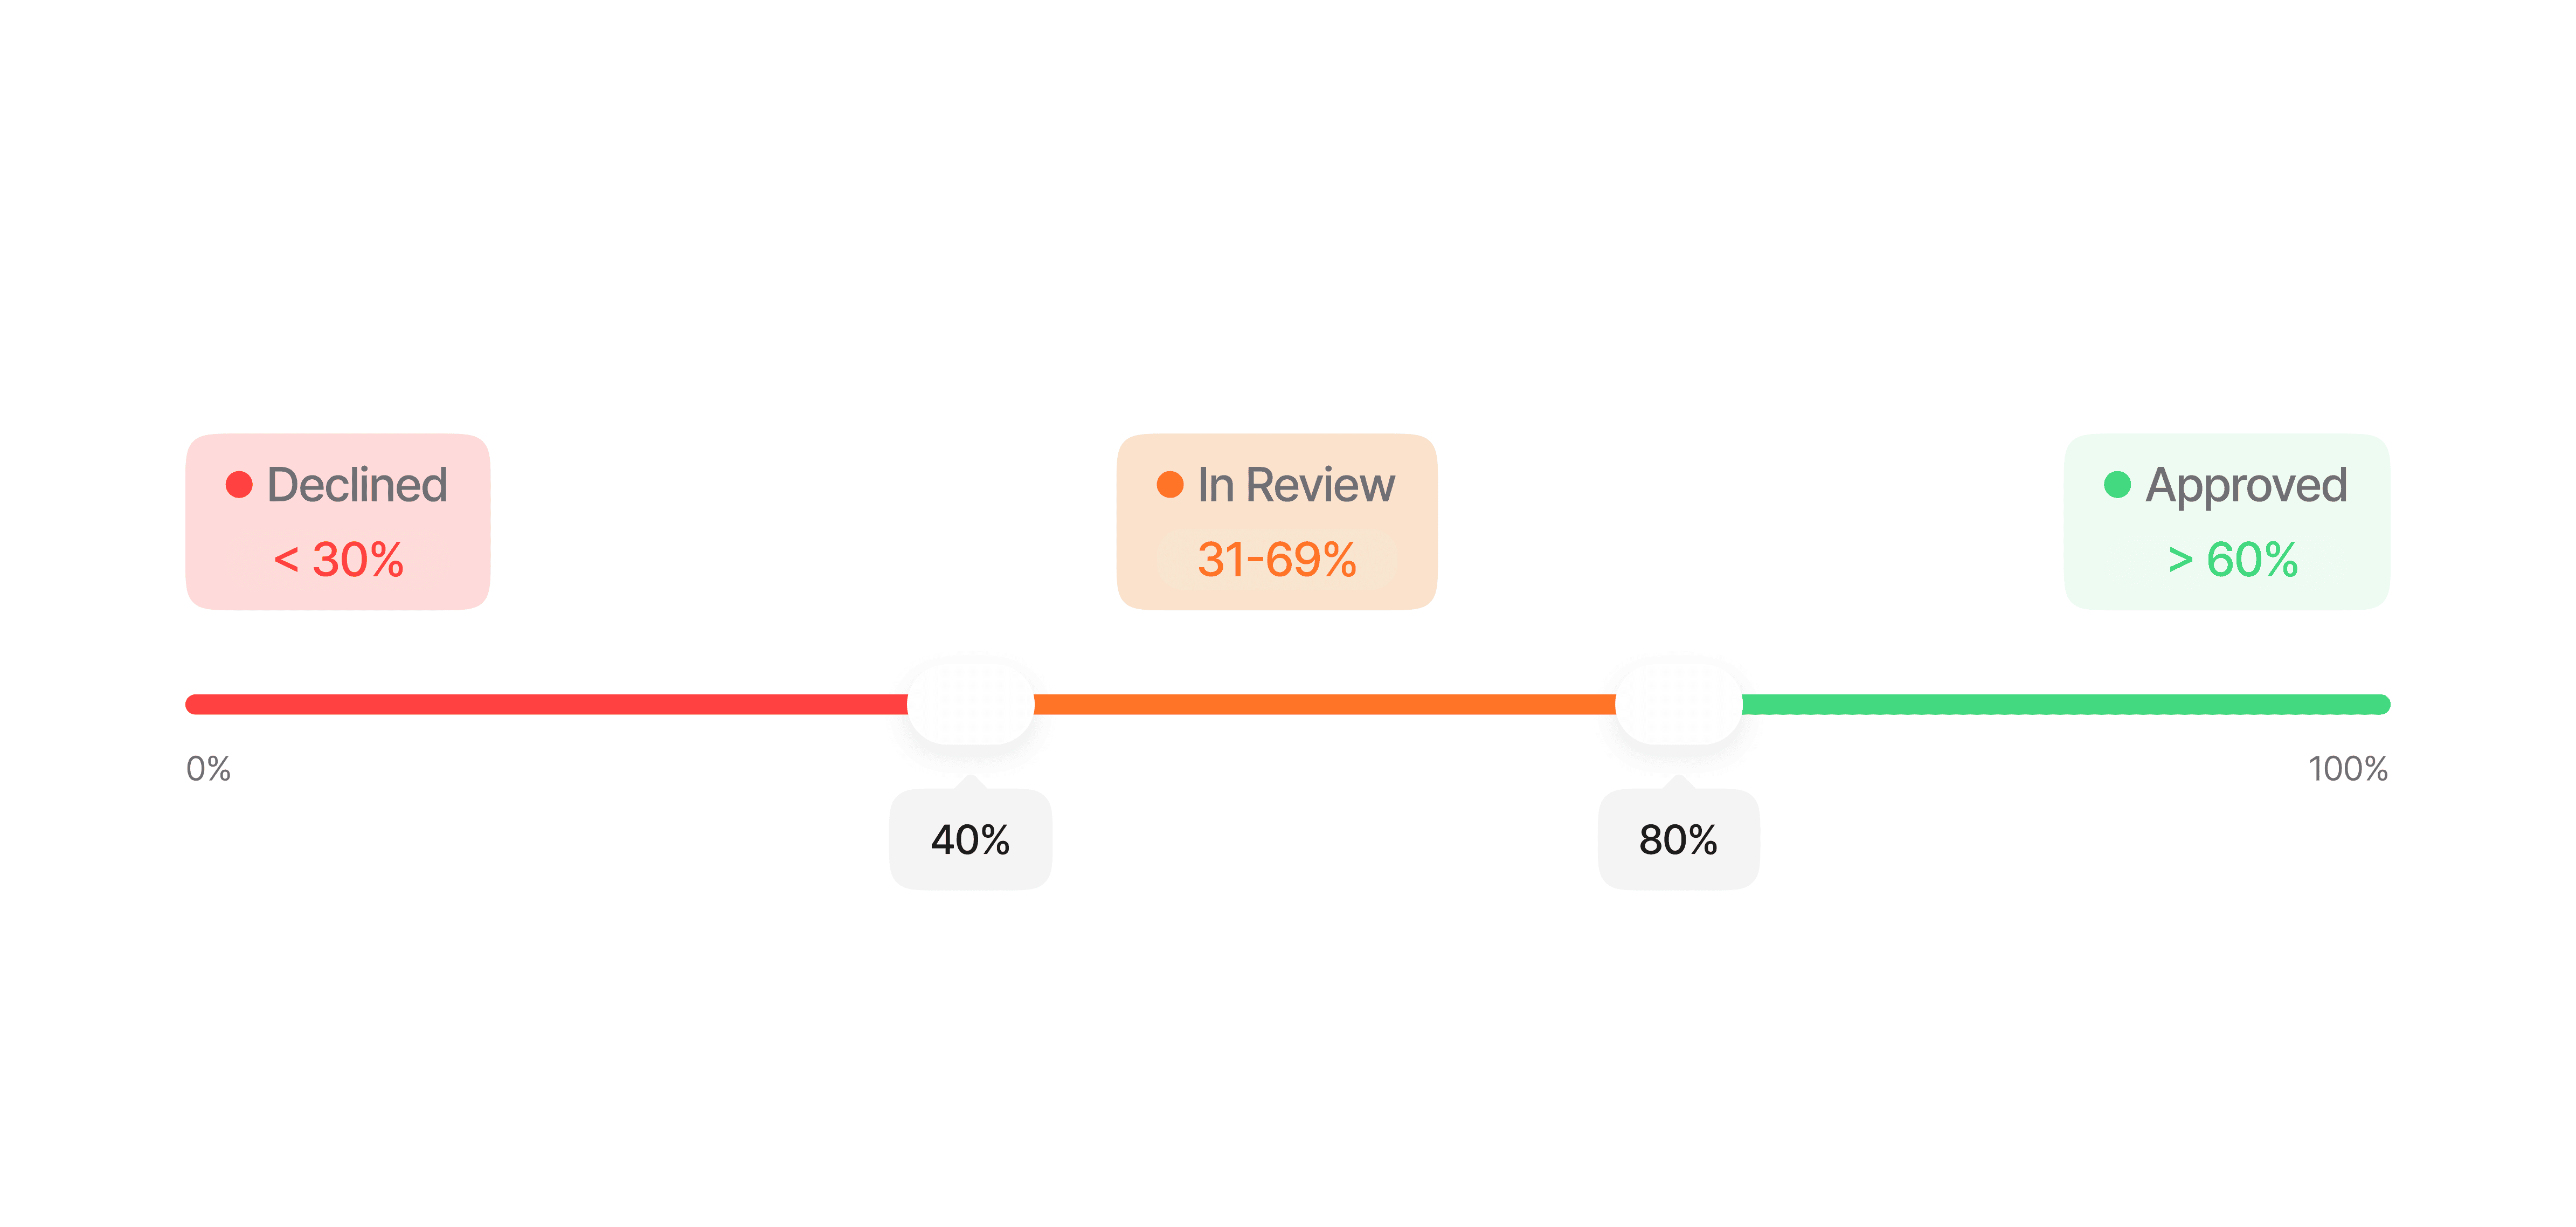
Estes limiares podem ser ajustados com base na sua tolerância ao risco e nos seus requisitos de segurança, oferecendo flexibilidade em diversos casos de uso.
Novas tentativas e feedback acionável
Numa sessão Didit, uma captura de prova de vida que falhe por um motivo corrigível (iluminação fraca, rosto não centrado, oclusão, uma pontuação no limiar) não é imediatamente recusada. É pedido ao utilizador que tente novamente com orientações específicas, até um número configurável de tentativas.-
Limite de tentativas —
face_liveness_max_attemptscontrola o número total de envios de prova de vida por sessão. Predefinição 3 (uma tentativa inicial mais duas novas tentativas), configurável por nó de fluxo (intervalo de 1 a 3). -
Feedback de nova tentativa — enquanto restarem tentativas, uma falha passível de repetição mantém o utilizador no passo de prova de vida e devolve um corpo que contém
feedback_codesacionáveis (os SDKs Web e Mobile apresentam-nos automaticamente como mensagens de orientação): -
Códigos passíveis de repetição —
LOW_FACE_LUMINANCE(demasiado escuro),HIGH_FACE_LUMINANCE(demasiado claro),NO_FACE_DETECTED,LOW_FACE_QUALITY,HIGH_FACE_OCCLUSION,LOW_LIVENESS_SCORE,MULTIPLE_FACES_DETECTED,AGE_NOT_DETECTED. -
Nova tentativa garantida para condições de captura —
LOW_FACE_LUMINANCE,HIGH_FACE_LUMINANCE,LOW_FACE_QUALITY,HIGH_FACE_OCCLUSIONeNO_FACE_DETECTEDdescrevem a divisão onde o utilizador se encontra, não a pessoa. Quando uma tentativa falha apenas por esses códigos, o utilizador recebe sempre uma segunda tentativa com a mensagem de orientação acima, mesmo num fluxo configurado comface_liveness_max_attempts: 1. Todos os outros códigos continuam a seguir rigorosamente o limite configurado. -
Esgotamento e fraude — assim que o limite for esgotado, o estado calculado é aplicado (
DeclinedouIn Review). Ataques de apresentação confirmados (LIVENESS_FACE_ATTACK), ocorrências em listas de bloqueio e rostos duplicados são recusados imediatamente e nunca recebem nova tentativa.
As novas tentativas aplicam-se apenas ao fluxo da sessão. O endpoint autónomo
POST /v3/passive-liveness/ é sem estado e funciona com uma única tentativa — devolve o resultado diretamente, sem limite de novas tentativas.Como funciona
Captura de vídeo selfie
O utilizador é guiado através de uma interface simples e intuitiva, adaptada ao método de prova de vida selecionado.
Análise da deteção de prova de vida
Algoritmos avançados processam os ficheiros multimédia capturados em tempo real para detetar tentativas de spoofing. A análise varia consoante o método:
A deteção multicamada identifica ataques de apresentação, incluindo fotografias, ecrãs, máscaras e deepfakes.
3D Action & Flash
3D Action & Flash
- Verifica a ação do utilizador (por exemplo, piscar os olhos ou acenar com a cabeça) para confirmar que é realizada corretamente e em direto
- Analisa os reflexos de padrões de luz para validar a estrutura tridimensional do rosto
- Utiliza aprendizagem profunda para avaliar microexpressões e outros sinais comportamentais
- Combina sinais comportamentais e físicos para obter a maior resistência a spoofing
3D Flash
3D Flash
- Processa uma sequência de reflexos de padrões de luz a 30+ FPS para criar um mapa de profundidade detalhado
- Confirma as propriedades 3D do rosto, distinguindo-o de tentativas de spoofing planas ou em 2D
- Não requer interação do utilizador — totalmente passivo do ponto de vista do utilizador
Prova de vida passiva
Prova de vida passiva
- Aplica aprendizagem profunda a um único fotograma para detetar padrões de textura e artefactos
- Uma rede neuronal convolucional (CNN) valida características faciais e identifica anomalias
- O método mais rápido — funciona com a captura de uma única fotografia
Processamento e verificação de resultados
O sistema compara a pontuação de prova de vida com os seus limiares configurados e disponibiliza os resultados instantaneamente.
Os resultados são entregues via resposta da API, webhook, ou podem ser visualizados na Consola Empresarial com registos de auditoria detalhados para efeitos de conformidade.