

 Primers passos
 Integració / SDK
 Verificació d'usuaris
 Verificació d'empreses
 Monitoratge de transaccions
 Registre de canvis

Beneficis clau
Com habilitar la verificació NFC
Integració amb SDK natiu (Recomanada)
La verificació NFC està disponible a través dels nostres SDK natius, que ofereixen accés complet a les capacitats NFC del dispositiu:
L’SDK per a iOS gestiona tota la configuració d’NFC automàticament, incloent-hi:
- Identificadors d’aplicació ISO7816 per a passaports electrònics (ePassports)
- Configuració de drets i capacitats
- Lectura del xip en temps real amb indicacions visuals
Integració web
⚠️ Limitacions del navegador La verificació NFC no està disponible en navegadors web a causa de restriccions de la plataforma:En integracions web, la verificació NFC s’omet automàticament i els usuaris continuen amb la verificació estàndard de document + selfie.
Com funciona
Inici de la sessió
L’usuari inicia el procés de verificació a través de la teva aplicació o plataforma:
- SDK natiu: inicia el flux de verificació directament a la teva aplicació
- Web / Web mòbil: es guia l’usuari perquè utilitzi la Didit App per a la verificació NFC, o bé continua amb la verificació estàndard
Captura de fotos del document
L’usuari fotografia el seu document d’identitat, capturant:
- MRZ (zona de lectura mecànica) — s’utilitza per derivar les claus d’accés al xip
- Imatges de l’anvers i el revers del document — dades visuals i característiques de seguretat
- Característiques visuals de seguretat — hologrames, filigranes, microimpressió
Detecció de compatibilitat amb NFC
El sistema comprova automàticament la compatibilitat del dispositiu i del document:
Si l’NFC no està disponible, la verificació continua sense problemes amb la verificació estàndard de document + biometria.
Lectura del xip NFC
Per a dispositius i documents compatibles:
- Es guia l’usuari perquè col·loqui el seu document a prop del lector NFC del telèfon
- Els indicadors visuals mostren el progrés de la lectura en temps real
- S’estableix una comunicació segura amb el xip mitjançant els protocols PACE/BAC
Extracció de dades
El sistema extreu dades completes del xip seguint els estàndards ICAO 9303:
Verificació criptogràfica
Les dades extretes se sotmeten a una verificació criptogràfica rigorosa:
Verificació de la signatura digital
Verificació de la signatura digital
Es verifica el hash de cada grup de dades respecte a les signatures emmagatzemades al SOD, garantint la integritat de les dades.
Validació de la cadena de certificats
Validació de la cadena de certificats
Es valida la cadena de confiança: Certificat del document → CA de signatura del país → Arrel PKD de l’ICAO, comprovant-la contra les llistes mestres CSCA i el Directori de Claus Públiques (PKD) de l’ICAO.
Comprovació de revocació de certificats
Comprovació de revocació de certificats
Els certificats es verifiquen contra llistes de revocació de certificats (CRL) per garantir que no han estat revocats i que el document no s’ha notificat com a robat o compromès.
Validació creuada
Validació creuada
Les dades extretes per NFC es validen de manera creuada amb les dades d’OCR de les fotos del document, la comparació biomètrica facial i la verificació de sumes de control de l’MRZ.
Resultat i puntuació de confiança
El resultat final de la verificació inclou:
Documents admesos
La verificació NFC funciona amb passaports electrònics i documents d’identitat electrònics que contenen un xip NFC, normalment indicat per aquest símbol al document: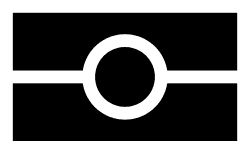
Japan My Number Card (JPKI)
La Japan My Number Card (マイナンバーカード) té un xip, però aquest no és de tipus ICAO 9303. Conté certificats emesos sota JPKI, la infraestructura de clau pública del Japó, i claus privades que només signen després que el titular introdueixi el PIN de la targeta. Didit la llegeix en el mateix pas d’NFC, mitjançant JPKI en lloc d’ICAO 9303, i cada resultat d’NFC indica quin protocol s’ha utilitzat achip_protocol (icao o jpki).
Requisits
Què fa la persona
Fotografiar la targeta
La persona captura la My Number Card en el pas de verificació d’identitat, com es fa amb qualsevol document. Didit reconeix la targeta i envia un pas d’NFC amb JPKI en comptes d’una lectura de xip de passaport.
Introduir el PIN de la targeta
L’SDK demana el PIN de 4 dígits de la targeta (利用者証明用電子証明書の暗証番号). Quan el paràmetre
jpki_request_attributes del node d’NFC està activat (per defecte), també demana la contrasenya de signatura, anomenada també PIN de signatura (署名用電子証明書の暗証番号, de 6 a 16 caràcters, formats per lletres majúscules i números).Apropar la targeta al telèfon
L’SDK llegeix els certificats de la targeta, i la targeta signa un desafiament d’un sol ús de Didit amb la seva pròpia clau. L’SDK puja els certificats i les signatures. Els PIN només van a la targeta, mai a Didit.
La targeta compta les entrades incorrectes: bloqueja el PIN de 4 dígits després de 3 intents consecutius i la contrasenya de signatura després de 5, i si es bloqueja s’ha de restablir a l’oficina municipal del titular. Després d’un intent incorrecte, l’SDK mostra quants intents queden. Mai realitza l’últim intent: quan només en queda un, s’atura i indica a la persona on pot restablir-lo. Demana als usuaris que tinguin preparats el seu PIN i la contrasenya de signatura abans de començar.
Què comprova Didit
Cada acció és una opció de configuració del node d’NFC, de manera que pots canviar-la a Sense acció, Revisió o Rebutjar. Consulta les advertències d’NFC i la configuració de la funcionalitat d’NFC.
Què significa un estat de revocació no comprovat
revocation_status: "unchecked" significa que Didit ha verificat la cadena de certificats i la signatura de la targeta, però no ha obtingut resposta sobre si algun certificat ha estat revocat. Un certificat es revoca quan, per exemple, es denuncia la pèrdua de la targeta. Com que no es pot descartar una targeta revocada, unchecked mai es tracta com a good. Genera JPKI_REVOCATION_UNCHECKED, la qual cosa envia el pas d’NFC a revisió per defecte. Tria un resultat diferent amb jpki_revocation_unchecked_action.
Quan la cadena de certificats o la signatura no és vàlida, Didit no consulta sobre la revocació: l’estat es manté en unchecked i només es genera l’advertència de la cadena o de la signatura.
Dades del titular i privacitat
- Amb
jpki_request_attributesactivat, la decisió inclou el nom, la data de naixement, el sexe i l’adreça del titular del certificat de signatura ajpki.attributes. Amb aquesta opció desactivada, la persona només introdueix el PIN de 4 dígits: la lectura continua demostrant la targeta i el PIN, però no conté dades del titular ni es compara amb la foto de la targeta. - El pas d’NFC mai llegeix del xip el número individual de 12 dígits (My Number) de la targeta.
- La decisió informa d’allò que la targeta ha demostrat, mai dels certificats en si, dels seus números de sèrie ni de les signatures.