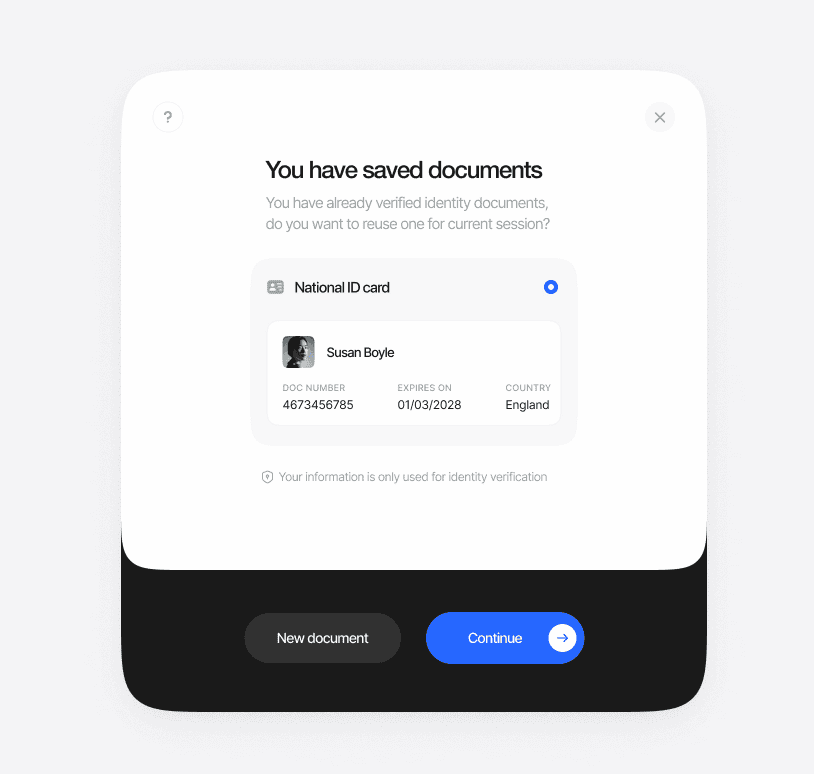
El KYC reutilitzable permet als usuaris verificar la seva identitat un sol cop i compartir aquesta verificació de manera segura entre múltiples aplicacions integrades amb Didit. Això redueix la fricció durant l’alta alhora que manté la seguretat i el compliment normatiu.
Aquest capítol de la lliçó de KYB de Didit Academy continua amb la verificació de parts i la reutilització de sessions de KYC.
A la lliçó de KYB de Didit Academy, el capítol del minut 7:04 mostra la verificació de parts reutilitzant una sessió de KYC existent en lloc de fer que un UBO es verifiqui dues vegades.
Verificació inicial
L’usuari completa un procés estàndard de KYC (Verificació d’identitat + reconeixement facial). Les dades de verificació es xifren i s’emmagatzemen al Didit ID de l’usuari, de conformitat amb eIDAS2.
Reutilització en una nova aplicació
Quan l’usuari troba una altra aplicació integrada amb Didit, selecciona l’opció de reutilitzar el seu KYC existent. Una comprovació ràpida de reconeixement facial confirma la seva identitat, i dona el consentiment per compartir dades específiques.
Alta instantània
La nova aplicació rep la informació de KYC verificada a l’instant: sense tornar a pujar documents i sense esperes.
Avantatges clau
Seguretat i compliment
El KYC reutilitzable està disponible automàticament per als usuaris que han completat una verificació inicial. Els usuaris poden triar reutilitzar el seu KYC o fer una nova comprovació en qualsevol moment. Darrera modificació el 7 de novembre del 2026


 Primers passos
 Integració / SDK
 Verificació d'usuaris
 Verificació d'empreses
 Monitoratge de transaccions
 Registre de canvis