

 Erste Schritte
 Integrieren / SDKs
 Benutzerverifizierung
 Unternehmensverifizierung
 Transaktionsüberwachung
 Changelog
Funktionsweise
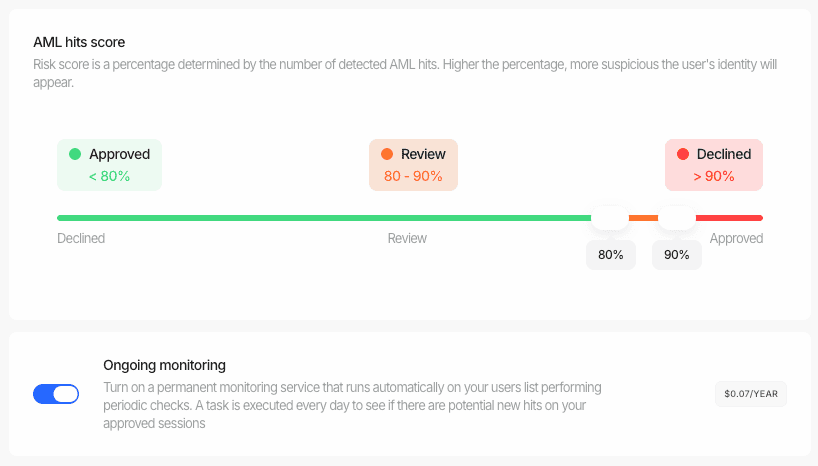
Unser System für die laufende Überwachung prüft Ihre verifizierten Benutzer kontinuierlich anhand verschiedener Beobachtungslisten, Sanktionslisten und Quellen für negative Medienberichte. Hier ist eine detaillierte Übersicht über den Ablauf:-
Tägliche automatisierte Prüfungen:
- Unser System führt täglich automatisierte Prüfungen für alle Sitzungen durch, die zuvor genehmigt wurden
- Jede Prüfung unterzieht den Benutzer einem erneuten Screening anhand unserer umfassenden Datenbank von Beobachtungslisten und Sanktionslisten
- Das System gleicht alle neuen Treffer mit Ihren konfigurierten AML-Schwellenwerten ab
-
Schwellenwertbasierte Aktualisierungen:
- Werden neue Treffer gefunden, die Ihren konfigurierten Prüf-Schwellenwert überschreiten, wechselt der Sitzungsstatus zu „In Prüfung“
- Überschreiten neue Treffer Ihren Ablehnungs-Schwellenwert, wechselt der Sitzungsstatus automatisch zu „Abgelehnt“
- Diese Schwellenwerte entsprechen genau denen, die Sie in Ihren Workflows konfiguriert haben
-
Echtzeit-Benachrichtigungen:
- Bei einer Statusänderung erhält Ihre Anwendung eine Webhook-Benachrichtigung
- Die Webhook-Payload enthält den aktualisierten Status sowie detaillierte Informationen zu den neuen AML-Treffern
- Diese Benachrichtigungen folgen demselben Format wie unser standardmäßiges Webhook-System
-
Aktualisierungen in der Business Console:
- Alle Änderungen werden sofort in Ihrer Business Console widergespiegelt
- Ihr Compliance-Team kann neue AML-Treffer einsehen, detaillierte Ergebnisse prüfen und entsprechende Aktionen ergreifen
- Die Konsole führt ein vollständiges Audit-Log aller Überwachungsaktivitäten und Statusänderungen
Überwachung für Benutzer und Unternehmen aktivieren
Sie können die laufende Überwachung für alle Benutzer und Unternehmen direkt über die Konsole aktivieren oder deaktivieren – einschließlich Benutzern, die nie eine AML-Prüfung durchlaufen haben, wie etwa importierte Benutzer.- Öffnen Sie Benutzer (oder Unternehmen) in Ihrer Business Console, wählen Sie die Profile aus, die Sie überwachen möchten, und klicken Sie auf Laufende AML-Überwachung.
- Das Dialogfeld zeigt vor der Ausführung eine Kostenschätzung an: wie viele Profile ausgewählt sind, wie viele ein neues AML-Screening benötigen, die einmaligen Screening-Kosten sowie die jährlichen Überwachungskosten.
- Klicken Sie auf Überwachung aktivieren. Kleine Auswahlen werden sofort verarbeitet; größere laufen im Hintergrund, während das Dialogfeld den Fortschritt live anzeigt.
- Nach Abschluss der Ausführung schlüsselt das Dialogfeld das Ergebnis nach Profil auf: aktiviert, geprüft und aktiviert, bereits aktiviert oder übersprungen mit dem entsprechenden Grund (beispielsweise ein Profil ohne den für das Screening erforderlichen vollständigen Namen, das Geburtsdatum und das Land).
- Profile ohne AML-Screening werden zuerst geprüft. Didit erstellt für sie eine neue AML-Verifizierung (sichtbar im Tab Verifizierungen des Profils), die als reguläres AML-Screening abgerechnet wird. Anschließend wird die Überwachung für diese Verifizierung aktiviert.
- Ein überwachtes Screening pro Profil. Bei der Aktivierung bleibt genau ein überwachtes AML-Screening pro Benutzer oder Unternehmen bestehen, sodass eine Person, die sich mehrfach verifiziert hat, nur einmal überwacht – und abgerechnet – wird. Das Deaktivieren schaltet die Überwachung für alle Screenings des Profils ab.
- Die Listen zeigen die Überwachung auf einen Blick. Sowohl die Liste Benutzer als auch Unternehmen enthalten eine Spalte Laufende Überwachung; bewegen Sie den Mauszeiger darüber, um das nächste jährliche Abrechnungsdatum zu sehen.
- „Alle auswählen“ berücksichtigt Ihre Filter. Wenn alle Zeilen ausgewählt sind, gilt die Aktion für Ihre aktuelle gefilterte Ansicht, nicht nur für die geladene Seite.
Überwachung über die API aktivieren
Derselbe Vorgang steht Ihrem Backend mit Ihrem API-Schlüssel zur Verfügung, sodass Sie ein Profil nie erneut screenen oder die Konsole öffnen müssen, um dessen Überwachung zu ändern:POST /v3/users/aml-monitoring/für BenutzerPOST /v3/businesses/aml-monitoring/für UnternehmenGET /v3/aml-monitoring/jobs/{job_id}/zum Abfragen eines Jobs
vendor_data_list) und/oder Didit-IDs (didit_internal_id_list), bis zu 1000 pro Aufruf, und folgen exakt den Regeln der Konsole: ein überwachtes Screening pro Profil, Profile ohne Screening werden zuerst geprüft, und das Deaktivieren schaltet die Überwachung für alle Screenings des Profils aus.
results-Eintrag pro Profil mit dem jeweiligen Ergebnis: enabled, screened_and_enabled, already_enabled, disabled oder einem Grund für das Überspringen wie skipped_no_identity_data. Kennungen, zu denen kein Eintrag gefunden wird, werden unter unmatched zurückgegeben. Das Umschalten der Überwachung löst für sich genommen keinen Webhook aus; sobald die Überwachung aktiv ist, lösen erneute Screenings die üblichen Ereignisse status.updated und data.updated aus.
Nachweis über die Durchführung der Überwachung
Die oben genannten Alerts, Aktivitätseinträge und Webhooks werden alle bei einer Änderung ausgelöst. Ein Profil, das ein Jahr lang täglich ohne neue Treffer geprüft wird, erzeugt keinen dieser Vorgänge, sodass „keine Neuigkeiten“ und „wurde nie ausgeführt“ identisch aussehen – was bei einem Audit nicht standhält. Drei Bereiche zeichnen die Durchläufe selbst auf. 1. Das Datum des letzten Screenings im AML-Bericht.last_ongoing_screening_at aktualisiert sich bei jedem abgeschlossenen Durchlauf, unabhängig davon, ob Änderungen vorliegen oder nicht, bei /v2/- und /v3/-Sitzungsentscheidungen sowie im eigenständigen AML-Bericht. last_ongoing_screening_datasets_updated_at daneben gibt das jüngste Update des AML-Datensatzes an, das der Anbieter für diesen Durchlauf gemeldet hat. Keines von beiden wird jemals geschätzt: null bedeutet jeweils „nie erneut geprüft“ bzw. „kein Datum für den Datensatz gemeldet“, nicht „unbekannt, daher ein plausibler Wert“. Interpretieren Sie next_ongoing_monitoring_bill_date nicht als Screening-Datum – es handelt sich um ein Abrechnungsdatum.
2. Der Screening-Verlauf pro Profil. GET /v1/session/{session_id}/aml-screening-history/ gibt jeden abgeschlossenen Durchlauf für die AML-Prüfung dieser Sitzung zurück, die neuesten zuerst, einschließlich der Durchläufe mit dem Ergebnis NO_CHANGE. Fügen Sie ?node_id= hinzu, wenn ein Graph-Workflow mehr als einen AML-Knoten enthält.
3. Die exportierbaren Nachweise.
GET /v1/session/{session_id}/aml-screening-history/export/ streamt dieselbe Historie als CSV-Datei — eine Zeile pro abgeschlossenem Screening, mit dem Aktualisierungsdatum des Datensatzes pro Quellenfamilie, sofern der Anbieter eines gemeldet hat, und einer leeren Zelle, wenn nicht. Diese Datei ist das, was ein Compliance-Team einem Auditor übergibt. Die Business Console stellt dieselbe Liste und denselben Export neben dem AML-Ergebnis bereit, sodass Prüfer keinen API-Zugriff benötigen, um ihn zu erstellen.
Verfügbarkeitsgrenzen, klar benannt. Die Historie wird ab dem Zeitpunkt aufgezeichnet, an dem diese Funktion eingeführt wurde; frühere Screenings werden nicht rekonstruiert und sind schlichtweg nicht vorhanden. Durchläufe werden für das konfigurierte Aufbewahrungsfenster aufbewahrt (standardmäßig zwei Jahre). Die Datensatzaktualität hängt davon ab, ob der Anbieter Datumsangaben zu Datensätzen für die Umgebung veröffentlicht, in der Sie sich befinden — wenn dies nicht der Fall ist, lautet jedes Datensatzfeld
null und GET /v1/aml/dataset-freshness/ meldet availability: "not_configured". Ein fehlendes Datum wird niemals durch einen Ersatzwert ersetzt.Vorteile der laufenden Überwachung
- Kontinuierliche Compliance: Stellen Sie die fortlaufende Einhaltung von AML/KYC-Vorschriften ohne zusätzlichen Einrichtungsaufwand sicher.
- Risikominimierung: Identifizieren und behandeln Sie aufkommende Risiken durch automatische Überwachung schnell.
- Operative Effizienz: Automatisieren Sie zeitaufwendige manuelle Re-Screening-Prozesse ohne zusätzlichen Integrationsaufwand.
- Erweiterte Sorgfaltspflichten: Halten Sie Kundenprofile automatisch auf dem neuesten Stand.
- Unterstützung bei regulatorischen Anforderungen: Weisen Sie laufende Compliance-Bemühungen gegenüber Regulierungsbehörden mühelos nach.
- Zero-Touch-Integration: Profitieren Sie von laufender Überwachung ohne jeglichen zusätzlichen Entwicklungsaufwand.