

 Erste Schritte
 Integrieren / SDKs
 Benutzerverifizierung
 Unternehmensverifizierung
 Transaktionsüberwachung
 Changelog
Methoden zur Liveness-Erkennung
Unsere Plattform implementiert drei verschiedene Anti-Spoofing-Technologien, die jeweils auf unterschiedliche Sicherheitsanforderungen und Benutzererlebnisse zugeschnitten sind:| Methode | Beschreibung | Sicherheitsstufe | Ideal für |
|---|---|---|---|
3D Action & Flash | • Kombiniert Multi-Faktor-Biometrieverifizierung mit einer randomisierten Aktionssequenz und dynamischer Lichtmusteranalyse. • Zu Beginn wird der Benutzer aufgefordert, eine einfache Aktion auszuführen – wie Blinzeln oder Nicken –, was eine Interaktion in Echtzeit gewährleistet. • Gleichzeitig projiziert das System eine Folge von Lichtmustern auf das Gesicht und analysiert die Reflexionen, um die dreidimensionale Struktur des Gesichts zu bestätigen. • Deep-Learning-Algorithmen untersuchen Mikroausdrücke und die Reaktionen auf Lichtreflexionen, um die Anwesenheit einer lebenden Person zu verifizieren. • Bietet die höchste Sicherheit, indem verhaltensbasierte (Aktion) und physische (lichtbasierte Tiefe) Merkmale integriert werden, wodurch Spoofing mit statischen Bildern, Videos oder sogar hochentwickelten Masken nahezu unmöglich wird. | Höchste | Banking, Gesundheitswesen, Behördenanwendungen |
3D Flash | • Nutzt dynamische Lichtmusteranalyse, um die Gesichtstopologie zu validieren, ohne dass eine Benutzerinteraktion erforderlich ist. • Projiziert eine Serie von Lichtmustern mit über 30 Bildern pro Sekunde auf das Gesicht und analysiert die Reflexionen, um eine Tiefenkarte zu erstellen. • Diese Tiefenkarte bestätigt die dreidimensionale Struktur des Gesichts und unterscheidet es von flachen Bildern oder 2D-Spoofs. • Bietet ein nahtloses Erlebnis bei gleichzeitig hoher Sicherheit gegen Präsentationsangriffe wie Fotos oder Bildschirme. | Hoch | Finanzdienstleistungen, Kontozugriff, Identitätsverifizierung |
Passive Liveness | • Basiert auf einer Einzelbild-Deep-Learning-Analyse, um Anzeichen von Lebendigkeit zu erkennen. • Untersucht das Bild auf Artefakte, Texturmuster und andere subtile Indikatoren, die ein echtes Gesicht von einem Spoof unterscheiden. • Ein Faltungsneuronales Netz (CNN) validiert Gesichtsmerkmale und identifiziert Anomalien, wie sie etwa bei gedruckten Fotos oder digitalen Bildschirmen vorkommen. • Bietet eine schnelle und bequeme Verifizierung bei standardmäßiger Sicherheit, geeignet für Anwendungsfälle mit geringem Risiko. | Standard | Reibungsarme Szenarien, Verbraucheranwendungen |
Erweiterte Sicherheit von 3D Flash und 3D Action & Flash:
- Diese Methoden wurden entwickelt, um ausgeklügelte Spoofing-Angriffe wie hochwertige Masken, Deepfakes und Videowiedergaben abzuwehren.
- Durch das Projizieren dynamischer Lichtmuster und das Analysieren ihrer Reflexionen erkennen sie, wie Licht mit einem echten 3D-Gesicht im Vergleich zu einer flachen oder künstlichen Oberfläche interagiert.
- Die Methode 3D Action & Flash fügt durch eine randomisierte Aktion (z. B. Blinzeln oder Nicken) eine zusätzliche Sicherheitsebene hinzu, die Echtzeit-Verhaltensreaktionen erfordert, welche vorab aufgezeichnete Medien oder synthetische Identitäten nicht reproduzieren können.
- Diese Methoden liefern nachweislich hohe Genauigkeit und niedrige Falschakzeptanzraten und sind ideal für Umgebungen mit hohen Risiken bzw. weitreichenden Konsequenzen.
Konfigurierbare Schwellenwerte
Sie können die Sicherheitsstufen anpassen, indem Sie unterschiedliche Schwellenwerte für Liveness-Scores festlegen. Zum Beispiel: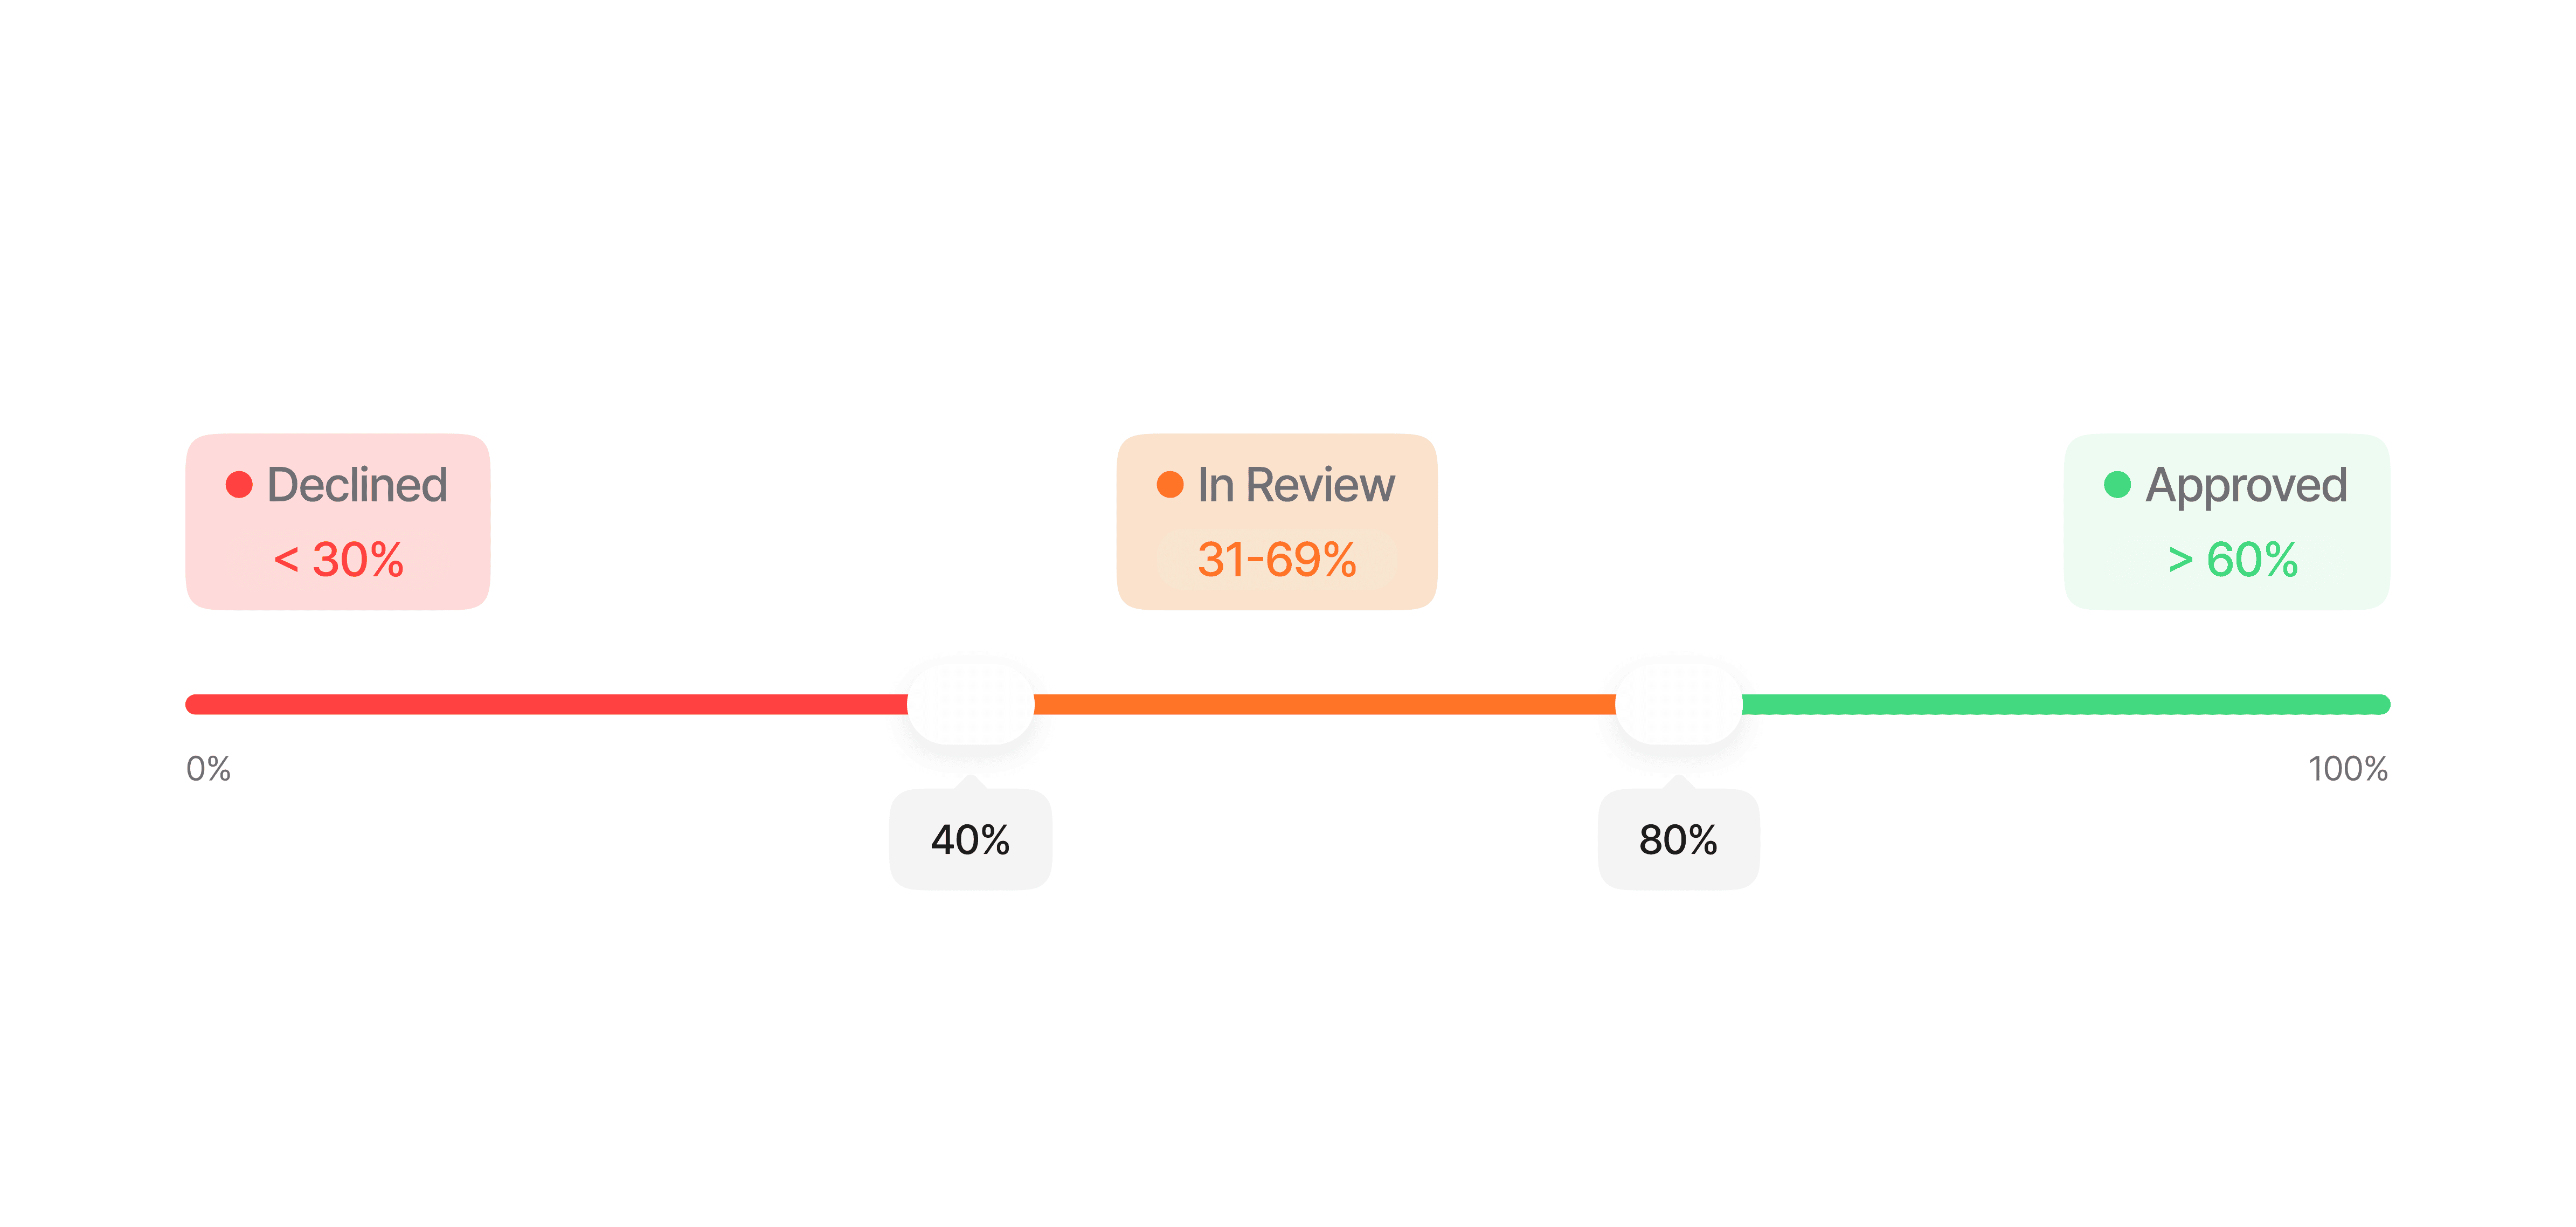
Diese Schwellenwerte können basierend auf Ihrer Risikotoleranz und Ihren Sicherheitsanforderungen angepasst werden und bieten so Flexibilität über verschiedene Anwendungsfälle hinweg.
Wiederholungsversuche und konkretes Feedback
In einer Didit-Sitzung führt eine Liveness-Erfassung, die aus einem behebbaren Grund fehlschlägt (schlechte Beleuchtung, nicht zentriertes Gesicht, Verdeckung, ein grenzwertiger Score), nicht sofort zu einer Ablehnung. Der Benutzer wird aufgefordert, mit konkreten Anweisungen einen Wiederholungsversuch zu unternehmen, bis zu einer konfigurierbaren Anzahl von Versuchen.-
Versuchskontingent —
face_liveness_max_attemptssteuert die Gesamtzahl der Liveness-Einreichungen pro Sitzung. Standardmäßig 3 (ein erster Versuch plus zwei Wiederholungsversuche), konfigurierbar pro Workflow-Knoten (Bereich 1–3). -
Feedback bei Wiederholungsversuchen — Solange noch Versuche verbleiben, hält ein wiederholbarer Fehler den Benutzer im Liveness-Schritt und gibt einen Body mit umsetzbaren
feedback_codeszurück (die Web- und Mobile-SDKs zeigen diese automatisch als Coaching-Hinweise an): -
Wiederholbare Codes —
LOW_FACE_LUMINANCE(zu dunkel),HIGH_FACE_LUMINANCE(zu hell),NO_FACE_DETECTED,LOW_FACE_QUALITY,HIGH_FACE_OCCLUSION,LOW_LIVENESS_SCORE,MULTIPLE_FACES_DETECTED,AGE_NOT_DETECTED. -
Garantierter Wiederholungsversuch bei Aufnahmebedingungen —
LOW_FACE_LUMINANCE,HIGH_FACE_LUMINANCE,LOW_FACE_QUALITY,HIGH_FACE_OCCLUSIONundNO_FACE_DETECTEDbeschreiben die Umgebung, in der sich der Benutzer befindet, nicht die Person selbst. Schlägt ein Versuch ausschließlich aufgrund dieser Codes fehl, erhält der Benutzer immer einen zweiten Versuch mit dem oben genannten Coaching-Hinweis, selbst in einem Workflow mit der Konfigurationface_liveness_max_attempts: 1. Jeder andere Code folgt weiterhin exakt dem konfigurierten Kontingent. -
Erschöpfung des Kontingents und Betrug — Sobald das Kontingent erschöpft ist, wird der berechnete Status angewendet (
DeclinedoderIn Review). Bestätigte Präsentationsangriffe (LIVENESS_FACE_ATTACK), Treffer auf Sperrlisten und doppelte Gesichter werden sofort abgelehnt und können niemals wiederholt werden.
Wiederholungsversuche gelten ausschließlich für den Sitzungsablauf. Der eigenständige Endpoint
POST /v3/passive-liveness/ ist zustandslos und umfasst nur einen einzigen Aufruf — er liefert das Ergebnis direkt ohne Wiederholungskontingent zurück.So funktioniert es
Video-Selfie-Erfassung
Der Benutzer wird durch eine einfache, intuitive Benutzeroberfläche geführt, die auf die ausgewählte Liveness-Methode abgestimmt ist.
Analyse der Liveness-Erkennung
Fortschrittliche Algorithmen verarbeiten die erfassten Medien in Echtzeit, um Spoofing-Versuche zu erkennen. Die Analyse unterscheidet sich je nach Methode:
Die mehrschichtige Erkennung identifiziert Präsentationsangriffe einschließlich Fotos, Bildschirmen, Masken und Deepfakes.
3D Action & Flash
3D Action & Flash
- Verifiziert die Aktion des Benutzers (z. B. Blinzeln oder Nicken), um zu bestätigen, dass sie korrekt und live ausgeführt wird
- Analysiert Lichtmusterreflexionen, um die dreidimensionale Struktur des Gesichts zu validieren
- Nutzt Deep Learning zur Auswertung von Mikroausdrücken und weiteren Verhaltenssignalen
- Kombiniert verhaltensbasierte und physische Signale für die höchste Spoofing-Resistenz
3D Flash
3D Flash
- Verarbeitet eine Sequenz von Lichtmusterreflexionen bei 30+ FPS, um eine detaillierte Tiefenkarte zu erstellen
- Bestätigt die 3D-Eigenschaften des Gesichts und unterscheidet es von flachen oder 2D-Spoofs
- Keine Benutzerinteraktion erforderlich — aus Sicht des Benutzers vollständig passiv
Passive Liveness
Passive Liveness
- Wendet Deep Learning auf ein einzelnes Bild an, um Texturmuster und Artefakte zu erkennen
- Ein Convolutional Neural Network (CNN) validiert Gesichtsmerkmale und identifiziert Anomalien
- Schnellste Methode — funktioniert mit einer einzelnen Fotoaufnahme
Ergebnisverarbeitung und Verifizierung
Das System vergleicht den Liveness-Score mit Ihren konfigurierten Schwellenwerten und liefert die Ergebnisse sofort.
Die Ergebnisse werden über eine API-Antwort oder einen Webhook bereitgestellt oder können in der Business Console mit detaillierten Audit-Logs für Compliance-Zwecke eingesehen werden.