Un solo plan para todos los productos
A partir del 1 de noviembre de 2026, tu organización tiene un solo plan, que cubre Verificación de identidad, Autenticación y Monitorización de transacciones y Travel Rule. Un único saldo de crédito paga todos ellos y, en Growth y Scale, un mismo descuento se aplica a todos los precios.
- Free: $0 al mes a precios de lista. Las organizaciones que se registraron con un correo electrónico corporativo reciben $10 de crédito al mes para todas las comprobaciones excepto la verificación de teléfono, que se paga con recargas
- Growth: $99 al mes, $115 de crédito al mes y un 4% de descuento en todos los precios, con los agentes Investigator y Support Drop-off, gestión de casos con un blueprint y la red de fraude de Didit
- Scale: $299 al mes, $350 de crédito al mes y un 10% de descuento en todos los precios, con marca blanca en tu propio dominio, gestión de casos completa con enrutamiento, investigación de red y soporte prioritario. Las organizaciones nuevas reciben una prueba de Scale de 14 días
- Enterprise: un contrato anual personalizado en el que tu compromiso anual es tu crédito del año, con inicio de sesión único (SSO) corporativo y SCIM, señales de fraude entre organizaciones y un equipo asignado
- Facturación anual: Growth y Scale pueden pagarse una vez al año, $1,128 y $3,408
- Recargas: en Free, Growth y Scale, una recarga se añade por su valor nominal, paga todos los productos y dura 12 meses. Cada comprobación usa primero el crédito de este mes y después tu recarga más antigua
- Transacciones monitorizadas incluidas: 1,000 al mes en Free, 10,000 en Growth y 100,000 en Scale. Cada una por encima de lo incluido cuesta $0.001 a precio de lista, menos el descuento de tu plan en Growth y Scale
- Precios más bajos para todos: la marca blanca pasó de $0.20 a $0.10 por sesión finalizada, la tarifa de Didit en los códigos de verificación de teléfono de $0.04 a $0.02, y la verificación de correo electrónico de $0.03 a $0.02 por comprobación
- Mensajes que envías a tus usuarios: los correos electrónicos cuestan $0.02 cada uno, los SMS cuestan el precio del operador por segmento más una tarifa de Didit de $0.02, y los mensajes de WhatsApp cuestan el precio de WhatsApp más una tarifa de Didit de $0.02, o solo la tarifa si se envían desde tu propia cuenta de WhatsApp Business. El descuento de tu plan se aplica solo a la tarifa de Didit
- Los correos de estado siguen siendo gratuitos: no se cobran los códigos, enlaces y resultados que Didit envía por correo electrónico durante una verificación
- No pierdes nada de lo que compraste: el saldo comprado antes del 1 de noviembre de 2026 nunca expira, un dominio personalizado conectado antes de esa fecha sigue funcionando en cualquier plan, y los contratos firmados mantienen sus condiciones hasta la renovación
- Facturación y plan en la consola: consulta tu plan, crédito, saldo, uso por comprobación y recibos, cambia de plan, recarga y configura la recarga automática con un límite mensual
Consulta Precios y Facturación y plan.
Autenticación para tus propios usuarios
Autenticación permite a tus clientes iniciar sesión en tu aplicación, con páginas de inicio de sesión alojadas en tu propio origen y un flujo OAuth 2.0 con PKCE. Úsala sola o junto a Verificación de identidad y Monitorización de transacciones.
- Todos los métodos de inicio de sesión habituales: contraseñas, códigos por correo electrónico, enlaces mágicos, códigos por teléfono, passkeys, inicio de sesión social, SSO de organización y autenticación multifactor, cada uno activado por aplicación
- Páginas alojadas: páginas de inicio de sesión, enlace mágico, invitación y restablecimiento de contraseña en
https://<slug>.auth.didit.me, o en tu dominio personalizado verificado
- Tokens que puedes verificar: un token de acceso, un token de ID y un token de actualización desde
POST {origin}/token/, con discovery y JWKS en el mismo origen
- Protección contra ataques: bloqueo por fuerza bruta, desafíos, comprobación de contraseñas filtradas, un modo de ataque y límites de solicitudes
- Trae a tus usuarios existentes: importa cuentas desde un archivo JSON o CSV, revisa primero una ejecución de prueba y después inicia la importación
- Primero en sandbox: las aplicaciones de sandbox tienen su propio origen y aceptan URL de redirección
http://localhost para el desarrollo local. Las aplicaciones de producción solo aceptan URL https:// registradas exactamente
- Precios: los primeros 50,000 usuarios activos de cada mes son gratuitos en todos los planes y, a partir de ahí, desde $0.02 por usuario activo. No se cobra a las personas que se registran y nunca vuelven
Didit activa Autenticación por aplicación, así que pídenos que la habilitemos y pruébala primero en una aplicación de sandbox. Los SDK de servidor que se describen a continuación verifican sus tokens. Consulta Autenticación, Métodos de inicio de sesión, Protección contra bots y Migración.
El agente Investigator revisa tus colas
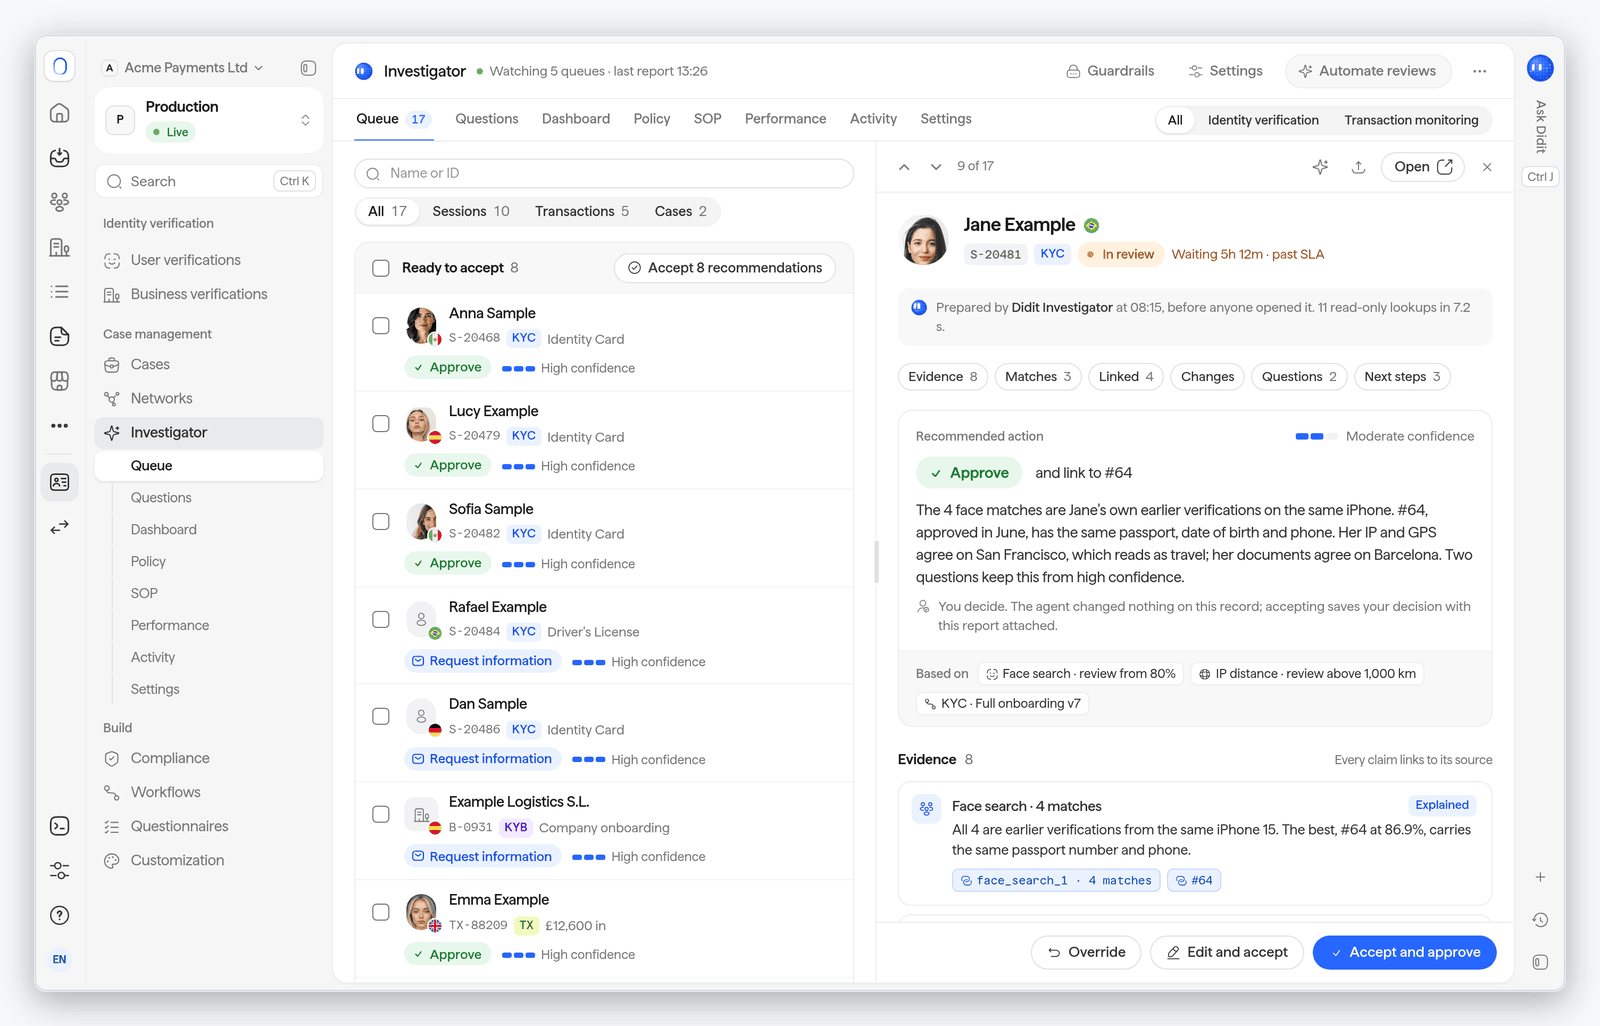
Investigator prepara un informe para cada elemento que espera a una persona: sesiones de verificación y verificaciones de empresas en revisión, coincidencias de la monitorización AML continua, alertas de transacciones y casos.
- Un informe que puedes comprobar: una recomendación (aprobar, rechazar, solicitar más información o escalar), un nivel de confianza, el razonamiento y puntos de evidencia que citan cada uno la parte del registro de la que proceden
- Coincidencias de análisis resueltas: para cada coincidencia del análisis indica si se trata de la misma persona, de una persona distinta o si no está claro
- Primero en modo sombra: redacta informes y se evalúa frente a las decisiones de tu equipo durante 7, 14 (el valor predeterminado) o 30 días antes de pasar a producción. La configuración, el modo sombra y las pruebas retrospectivas nunca se cobran
- Tú eliges la autonomía, por cola: Desactivado, Sugerir (el valor predeterminado: una persona decide cada elemento), Automático (decide los elementos de alta confianza que cubre tu política) o Totalmente automático, con un umbral de concordancia, una muestra de calidad, un límite diario y un tope de importe para las transacciones
- Salvaguardas fijas: las coincidencias con sanciones siempre pasan a una persona, los motivos de fraude y AML nunca llegan a los usuarios finales, ninguna decisión usa características protegidas, nunca presenta un informe regulatorio, y cada decisión queda registrada y puede anularse
- En tu registro de auditoría: las decisiones del propio Investigator se registran junto a las de tu equipo
- Precios: $0.20 por revisión finalizada en Growth, Scale y Enterprise
Investigator nunca se ejecuta en aplicaciones de sandbox, y se está activando organización por organización, así que pídenos que lo habilitemos. Consulta Agente Investigator.
Nueva Business Console y Ask Didit
La Business Console tiene un nuevo diseño en todas sus páginas, desde Inicio y Primeros pasos hasta sesiones, flujos, transacciones, casos y configuración, y Ask Didit funciona dentro de ella.
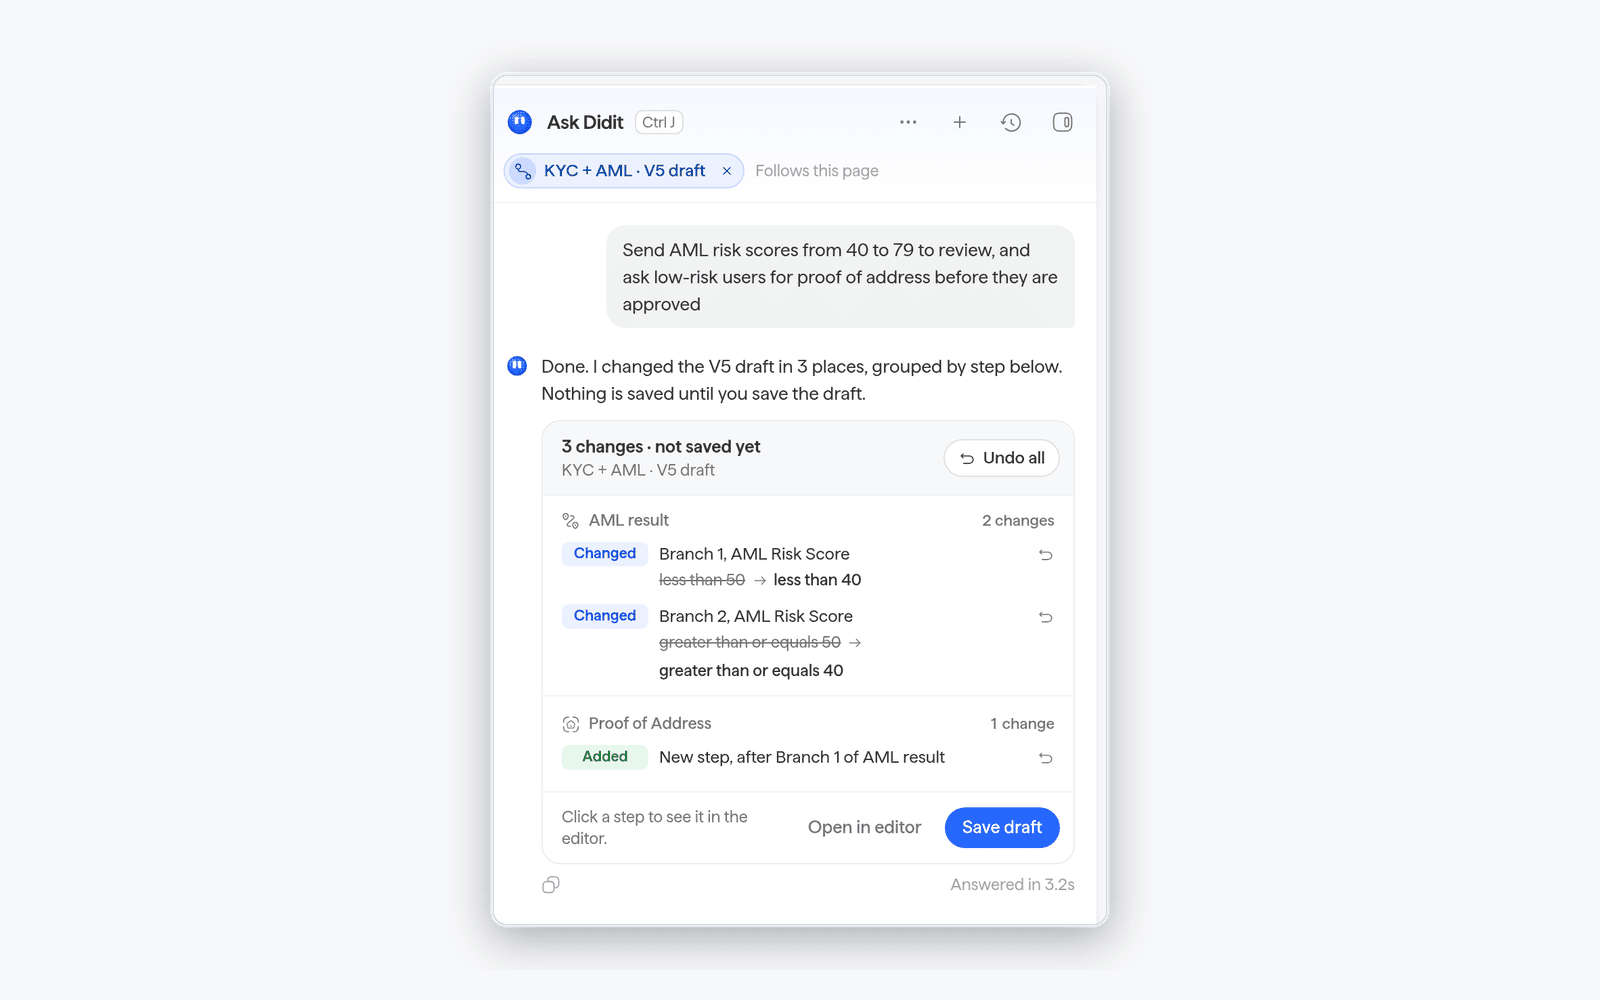
- Pregunta en lenguaje natural: Ask Didit encuentra sesiones, responde preguntas sobre tu actividad y tus tasas de aprobación, y crea o modifica flujos y reglas de transacciones
- Tú apruebas cada cambio: cuando Ask Didit quiere escribir datos, primero muestra Confirma esta acción. Los cambios en los flujos se agrupan en un resumen con Deshacer, Rehacer, Abrir en el editor y Guardar borrador
- Adjunta archivos y dicta: adjunta hasta cuatro archivos de hasta 10 MB cada uno, entre ellos imágenes JPEG, PNG o WebP y archivos PDF, Word, de texto plano, CSV y Excel, o usa el micrófono
Consulta Ask Didit.
Señales de fraude más sólidas
Detecta capturas que se inyectaron en lugar de tomarse con la cámara, y rostros que reaparecen de ataques anteriores.
- Detección de ataques de inyección:
INJECTION_ATTACK_DETECTED marca una captura de documento o una selfie que se inyectó en lugar de capturarse con la propia cámara del dispositivo, por ejemplo con una cámara virtual, una señal de cámara generada por la página o por automatización del navegador, o una cámara interceptada. Su acción en el paso de Verificación de identidad es Rechazar de forma predeterminada, y puedes cambiarla a Revisión o Sin acción
- Rostros de ataques anteriores:
FACE_MATCHES_LIVENESS_ATTACK marca un rostro que coincide con una captura anterior de otro usuario que se consideró un ataque con alta confianza. Configúrala como Sin acción (el valor predeterminado) o Revisión en los pasos de Prueba de vida y Estimación de edad
- Selfie de la captura del documento en la Búsqueda facial: la selfie que se toma mientras el usuario fotografía su documento pasa por la misma Búsqueda facial que la selfie de la prueba de vida, contra tu lista de bloqueo de rostros y tus usuarios aprobados, con su propio interruptor en la pestaña Reglas del paso Verificación de ID. Sus coincidencias se muestran en la sesión
Consulta Advertencias de Verificación de identidad, Advertencias de Prueba de vida y Búsqueda facial.
Consentimiento biométrico
Las leyes de privacidad biométrica de Illinois (BIPA), Texas (CUBI) y Colorado exigen un aviso y una autorización explícita antes de que una empresa recopile la geometría facial. Ahora Didit puede mostrar un paso de consentimiento antes de la primera captura facial a las personas amparadas por esas leyes, y guarda su respuesta en la sesión.
- Elige el modo: Automático, el predeterminado, muestra el paso solo cuando se cumple un disparador, como el estado de la persona; Siempre lo solicita en cada sesión que capture un rostro; Nunca deja la recopilación del consentimiento en tus manos
- Indícanos lo que ya sabes: envía
user_state al crear una sesión, o biometric_consent con el consentimiento que ya hayas recopilado para que el flujo no lo vuelva a solicitar
- El flujo alojado y el SDK nativo 4.10.0 o posterior pueden mostrar el paso
Didit muestra el paso y registra la respuesta; tú decides si el recorrido de tus usuarios cumple las leyes aplicables a tu empresa. Consulta Consentimiento biométrico.
Gestión de casos
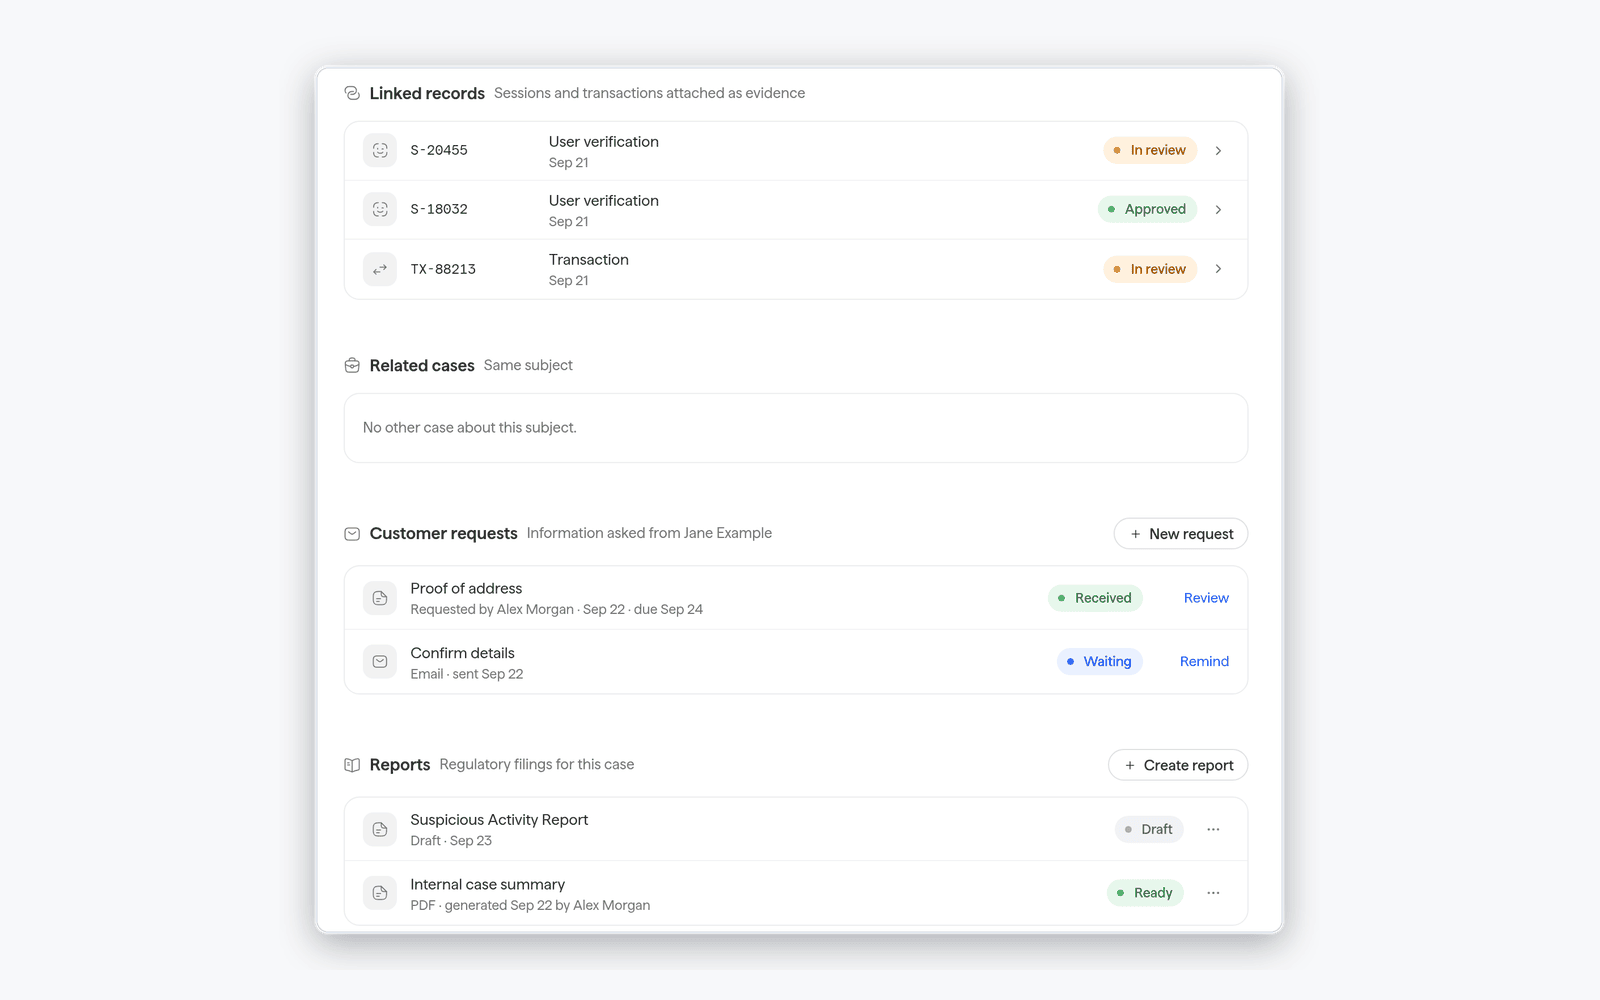
Los informes regulatorios ahora tienen un ciclo de vida completo dentro de la gestión de casos, junto a las verificaciones, transacciones y solicitudes de clientes de la investigación.
- Informes regulatorios que puedes gestionar: crea un informe desde un caso o desde la página Informes, sigue su ciclo de vida y elimina un informe que ya no necesites. Consulta Informes FIU
Verificación de ubicación
Un nuevo paso del flujo confirma dónde se encuentra una persona mientras se verifica, a partir de una única lectura de la posición del dispositivo en el navegador o en el SDK nativo, o de la ubicación IP de la conexión.
- Áreas permitidas y bloqueadas: demuestra que la persona estaba dentro de una jurisdicción para la que tienes licencia, o mantenla fuera de los lugares a los que no das servicio
- Comprobaciones de distancia: compara la posición del dispositivo con la ubicación IP y con la dirección de su documento
- Señales de suplantación: las posiciones simuladas, las VPN, los proxies, Tor y los emuladores generan sus propias advertencias. La acción de cada advertencia (
NO_ACTION, REVIEW o DECLINE) determina el estado del paso, y prevalece la acción más estricta
- Una sola lectura, con consentimiento: la persona ve por qué se necesita su ubicación, el aviso que aceptó queda registrado en el resultado y cada intento solo puede enviarse una vez
- Precios: $0.05 por comprobación
Consulta Verificación de ubicación.
Validación de direcciones
Confirma que una dirección existe y recíbela normalizada, con sus líneas de entrega, sus componentes y sus coordenadas.
- Una nueva API:
POST /v3/address-validation/ acepta la dirección en una sola línea o como campos estructurados, y el país siempre es obligatorio. Cuesta $0.10 por dirección
- Dentro de tus flujos: activa la validación de direcciones en los pasos Verificación de ID y Verificación de dirección, y elige qué ocurre cuando una dirección no se verifica
- Solo la dirección: un resultado
verified significa que el lugar existe, no que alguien viva allí
Consulta Validación de direcciones.
Niveles de firma electrónica
La firma electrónica permite que la persona verificada, o los representantes legales y las personas clave de una empresa, firmen tus documentos PDF y Word dentro del flujo de verificación.
- Simple, el predeterminado: no requiere verificación de identidad, correo electrónico ni teléfono
- Avanzada (AES): requiere una verificación de identidad aprobada y un correo electrónico o teléfono verificado, y el firmante confirma con un código de un solo uso enviado a ese contacto
- Cualificada (QES): se muestra como Próximamente. Guardarla a través de la API devuelve
400 con qes_not_available, y nunca se sustituye en silencio por Avanzada (AES)
- Precios: $0.10 por sesión firmada, Simple o Avanzada, sea cual sea el número de documentos. Una firma rechazada, fallida o expirada no se cobra
Consulta Firma electrónica.
Travel Rule
Las transferencias cripto llegan a su contraparte con más frecuencia, y puedes ver cada mensaje que deben enviar.
- Descubrimiento de la contraparte: una transferencia que solo incluye una dirección llega a su contraparte con más frecuencia. Antes de declararla no enrutable, Didit prueba, en este orden: (1) una wallet cuyo control ha demostrado otro cliente de Didit, (2) la atribución de la wallet, (3) una búsqueda en la red cuando una red de Travel Rule que usas la ofrece y (4) la contraparte que indicaste. Solo entonces se lo pregunta al usuario final. Un VASP que hayas elegido tú o el usuario final siempre tiene prioridad
- Entregas que puedes seguir: Didit envía cada mensaje que debe enviar una transferencia y lo reintenta hasta que la otra parte lo acepta. El campo
delivery de la transferencia muestra el último mensaje, su estado y su canal
- Pruebas sin credenciales de red: en sandbox, el Didit Test VASP responde a tus transferencias salientes con el escenario que elijas y puede enviarte transferencias entrantes para que pruebes tu lado
- Más tipos de cadenas: transferencias UTXO y redes que requieren un memo o una etiqueta
Consulta Travel Rule y Probar Travel Rule en sandbox.
Análisis de wallets
Analiza wallets en más redes y con menos datos que enviar.
- Cuatro redes más: el análisis gestionado de wallets y de hashes de transacción ahora cubre Avalanche C-Chain (
AVAX), Cardano (ADA), Stellar (XLM) y Hedera (HBAR), con lo que suma 17 redes en total
- Menos datos que enviar: omite la red en una dirección de Bitcoin, Tron o Solana y Didit la deduce del formato de la dirección, o envía un nombre de red habitual como
POLYGON o BSC. Una dirección 0x sigue necesitando su red: sin ella, la solicitud responde 422 (wallet_screening_chain_undetermined) con las redes candidatas, y no se analiza ni se factura nada
- Tokens en la red correcta: un hash de transacción
0x de USDT, USDC o ETH se busca en Ethereum, BNB Chain, Polygon, Base, Arbitrum y Optimism, y se analiza en la red donde se encuentra
Consulta Análisis de wallets.
Verificación de empresas
Crea tus propias pantallas de onboarding de empresas sobre la API y valida números fiscales con más fuentes oficiales.
- Lite desde el registro nacional en diez mercados de Asia-Pacífico: en Australia, China, Hong Kong, Japón, Nueva Zelanda, Singapur, Corea del Sur, Taiwán, Tailandia y Vietnam, una comprobación Lite también busca en el registro nacional de empresas, de modo que las empresas recién constituidas se encuentran en cuanto el registro las incluye. Lite cuesta allí $3.00 y sigue costando $2.00 en el resto de países. Consulta Precios de registros KYB
- KYB headless: nuevos endpoints suben documentos de la empresa, devuelven las partes extraídas de ellos, te permiten crear, actualizar y eliminar borradores de partes, y envían las partes. Consulta la guía de integración
- Validación de identificación fiscal y de IVA con fuentes oficiales: los números de IVA y fiscales se validan con registros oficiales, como el registro de IVA de la UE y los registros fiscales nacionales de Noruega, Suiza, Brasil, Colombia, Costa Rica, Ecuador y Paraguay. En decenas de países más se validan con el formato oficial y las reglas del dígito de control. Un SIREN o SIRET francés, un RSIN neerlandés o un número fiscal húngaro completo se convierte primero en el número de IVA correspondiente. Consulta Datos de la empresa
Verificación de teléfono
Tu marca, de principio a fin, en cada código de verificación.
- Escribe tu propio texto de SMS y tu ID de remitente: en septiembre llegó tu nombre dentro de los códigos por SMS; ahora, en White Label → SMS, puedes escribir el texto completo de tus códigos por SMS para cada idioma con
{code} y {brand}, y usar tu propio ID de remitente donde los operadores lo acepten. Cuando un código se reenvía por una ruta que no los admite, sigue llegando con el texto de Didit, firmado con tu nombre de remitente de SMS, desde el remitente de Didit
- Códigos de WhatsApp desde tu propio número: conecta tu propio número de WhatsApp Business para que tus usuarios reciban los códigos con el nombre y el número de tu empresa
Consulta Verificación de teléfono.
API de sesiones y webhooks
Elimina, exporta y mide sesiones a cualquier escala.
- Elimina miles de sesiones en una sola llamada: las eliminaciones grandes se ejecutan como un trabajo. Cuando más de 20 sesiones coinciden con una solicitud de Batch Delete Sessions, la API responde
202 con un trabajo de eliminación. Consulta Get Session Deletion Job periódicamente hasta que indique COMPLETED o FAILED. Hasta 20 sesiones se siguen eliminando dentro de la propia solicitud, con un resultado por sesión
- Elimina exactamente las sesiones que filtraste: con
delete_all: true puedes acotar una eliminación con los filtros de List Sessions, cada uno con el prefijo filter_, por ejemplo filter_status o filter_date_from. Un filtro desconocido o un valor que no se puede interpretar se rechaza antes de eliminar nada
- Verificaciones hijas contabilizadas: cuando se elimina una verificación de empresa, las verificaciones de personas clave y de empresas que creó se eliminan con ella, y
deleted_child_verifications indica cuántas. Batch Delete Sessions solo elimina sesiones KYC, por lo que ahí siempre es 0
- Webhooks en cola descartados con la sesión eliminada: las entregas de webhooks que siguen en cola para una sesión eliminada, y sus reintentos, se descartan. Los webhooks ya entregados no se ven afectados
- Todos los archivos de una sesión en un ZIP: Exportar archivos prepara un único ZIP con las caras del documento, las selfies, los videos de prueba de vida y los documentos subidos de una sesión KYC o KYB, en calidad original
- El día de hoy por horas: un nuevo endpoint de analíticas devuelve las verificaciones de hoy por hora local, las del mismo día de la semana pasada y los resultados de hoy
SDK de servidor
La versión 1.0 de los SDK de servidor oficiales y tipados para Python, Node.js, Go, Java, PHP, Ruby y .NET llama a los endpoints del servidor, verifica los webhooks que Didit te envía y comprueba los tokens de autenticación. Las páginas de referencia de la API muestran el ejemplo de código de cada SDK junto a la solicitud cURL en cuanto su última versión cubre ese endpoint. Consulta SDK de servidor.
SDK nativos: primero el país correcto
React Native y Flutter 4.9.1 fijan los SDK de iOS y Android en la versión 4.9.1.
- Primero el país correcto: cuando la búsqueda por IP terminaba después de que apareciera la pantalla, los selectores de país del documento y de la prueba de domicilio se quedaban en el primer país de la lista. Ahora cambian al país detectado, sin reemplazar un país definido en la sesión o elegido por el usuario
- Correcciones en Android: los encabezados de los cuestionarios siguen el idioma del SDK, y el escaneo NFC de pasaportes ya no se bloquea en el paquete completo
- Mejores textos: los SDK de iOS y Android 4.9.1 mejoran los textos de verificación en ruso y en kirguís
Documentación y agentes de IA
La documentación está disponible en más idiomas y los agentes pueden leer justo la parte que necesitan.
- Español, portugués de Brasil y japonés: un primer conjunto de 40 páginas está traducido a cada uno de estos idiomas
- Una página para cada error de la API: Errores de la API recoge cada código de estado, cada estructura del cuerpo y cada código de error estable, e indica cuándo es seguro reintentar
- Un mapa de páginas por producto:
/llms/<product>.md, por ejemplo /llms/user-verification.md, para que un agente cargue la documentación de un solo producto en lugar del índice completo
- Un centro de novedades en Todas las novedades, con filtros por producto y un único feed RSS
Próximamente
Estas funciones ya están documentadas, pero todavía no están activas en producción.
- My Number Card de Japón: el paso NFC leerá la My Number Card mediante JPKI en los SDK nativos, y la persona introducirá el PIN de la tarjeta. Hasta entonces, si se usa una My Number Card en un SDK nativo en un celular o móvil con NFC, se omite el paso NFC. Consulta Verificación NFC
- Verificación bancaria: confirmará que una cuenta bancaria pertenece a la persona o empresa que verificó un paso anterior, ya sea mediante el inicio de sesión en el banco o mediante una comprobación de la cuenta a partir de los datos que introduce la persona. Como alternativas, ofrecerá la carga de extractos y los microdepósitos, y la opción Continue without your bank siempre estará disponible. Consulta Métodos de verificación bancaria
Mejoras
- Detección de diseños de documento desconocidos: la advertencia sobre el tipo de documento también se aplica cuando el anverso de un documento no coincide con ningún diseño oficial
- Máxima retención por defecto: una nueva aplicación empieza con el periodo de retención de datos más largo de su plan
Correcciones
Un error que ahora indica su causa.
- Se corrigieron los errores de Importar sesión compartida: un token de uso compartido no válido, expirado o de otra organización, o uno de una sesión eliminada, devuelve
400 con el motivo en share_token
Última modificación el 1 de noviembre de 2026


 Primeros pasos
 Integración / SDKs
 Verificación de usuarios
 Verificación de empresas
 Monitorización de transacciones
 Registro de cambios