

 Primeros pasos
 Integración / SDKs
 Verificación de usuarios
 Verificación de empresas
 Monitorización de transacciones

Ventajas principales
Cómo activar la verificación NFC
Integración con SDK nativo (recomendada)
La verificación NFC está disponible a través de nuestros SDK nativos, que dan acceso completo a las capacidades NFC del dispositivo:
El SDK de iOS gestiona automáticamente toda la configuración de NFC, incluidos:
- Los identificadores de aplicación ISO7816 para pasaportes electrónicos
- La configuración de entitlements y capacidades
- La lectura del chip en tiempo real con indicaciones visuales
Integración web
⚠️ Limitaciones del navegador La verificación NFC no está disponible en navegadores web por restricciones de la plataforma:En las integraciones web, la verificación NFC se omite automáticamente y los usuarios continúan con la verificación estándar de documento y selfie.
Cómo funciona
Inicio de la sesión
El usuario inicia el proceso de verificación desde tu aplicación o plataforma:
- SDK nativo: lanza el flujo de verificación directamente en tu aplicación
- Web/web móvil: se guía al usuario para que use la app de Didit y haga la verificación con NFC, o continúa con la verificación estándar
Captura de la foto del documento
El usuario fotografía su documento de identidad y se capturan:
- MRZ (zona de lectura mecánica): se usa para derivar las claves de acceso al chip
- Imágenes del anverso y el reverso del documento: datos visuales y elementos de seguridad
- Elementos de seguridad visuales: hologramas, marcas de agua, microimpresión
Detección de compatibilidad con NFC
El sistema comprueba automáticamente la compatibilidad del dispositivo y del documento:
Si el NFC no está disponible, la verificación continúa sin interrupciones con la verificación estándar de documento y biometría.
Lectura del chip NFC
Para dispositivos y documentos compatibles:
- Se guía al usuario para que acerque el documento al lector NFC del teléfono
- Una indicación visual muestra el progreso de la lectura en tiempo real
- Se establece una comunicación segura con el chip mediante los protocolos PACE/BAC
Extracción de datos
El sistema extrae del chip datos completos siguiendo los estándares ICAO 9303:
Verificación criptográfica
Los datos extraídos se someten a una exhaustiva verificación criptográfica:
Verificación de firmas digitales
Verificación de firmas digitales
El hash de cada grupo de datos se comprueba con las firmas almacenadas en el SOD, lo que garantiza la integridad de los datos.
Validación de la cadena de certificados
Validación de la cadena de certificados
Se valida la cadena de confianza: certificado del documento → CA de firma del país → raíz del ICAO PKD, comprobándola con las listas maestras de CSCA y el directorio de claves públicas de la ICAO (ICAO Public Key Directory).
Comprobación de revocación de certificados
Comprobación de revocación de certificados
Los certificados se comprueban con las listas de revocación de certificados (CRL) para garantizar que no se han revocado y que el documento no se ha denunciado como robado o comprometido.
Validación cruzada
Validación cruzada
Los datos extraídos por NFC se validan de forma cruzada con los datos de OCR de las fotos del documento, la comparación biométrica facial y la verificación del dígito de control de la MRZ.
Resultado y puntuación de confianza
El resultado final de la verificación incluye:
Documentos compatibles
La verificación NFC funciona con pasaportes electrónicos y eID que contienen un chip NFC, normalmente indicado con este símbolo en el documento: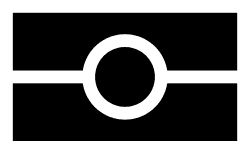
My Number Card de Japón (JPKI)
La My Number Card de Japón (マイナンバーカード) tiene un chip, pero no es un chip ICAO 9303. Contiene certificados emitidos bajo JPKI, la infraestructura de clave pública de Japón, y claves privadas que solo firman después de que el titular introduzca el PIN de la tarjeta. Didit la lee en el mismo paso NFC, mediante JPKI en lugar de ICAO 9303, y cada resultado NFC indica qué protocolo se usó enchip_protocol (icao o jpki).
Requisitos
Qué hace la persona
Fotografiar la tarjeta
La persona captura la My Number Card en el paso de verificación de identidad, como con cualquier documento. Didit reconoce la tarjeta y envía un paso NFC JPKI en lugar de una lectura del chip de un pasaporte.
Introducir el PIN de la tarjeta
El SDK solicita el PIN de 4 dígitos de la tarjeta (利用者証明用電子証明書の暗証番号). Cuando el ajuste
jpki_request_attributes del nodo NFC está activado (el valor por defecto), también solicita la contraseña de firma, llamada también PIN de firma (署名用電子証明書の暗証番号, de 6 a 16 letras mayúsculas y números).Acercar la tarjeta al teléfono
El SDK lee los certificados de la tarjeta, y la tarjeta firma con su propia clave un desafío de un solo uso enviado por Didit. El SDK sube los certificados y las firmas. Los PIN solo se envían a la tarjeta, nunca a Didit.
La tarjeta cuenta las entradas incorrectas: bloquea el PIN de 4 dígitos tras 3 seguidas y la contraseña de firma tras 5, y un PIN bloqueado debe restablecerse en el ayuntamiento del titular. Tras una entrada incorrecta, el SDK muestra cuántos intentos quedan. Nunca hace el último intento: cuando solo queda uno, se detiene e indica a la persona dónde restablecerlo. Pide a los usuarios que tengan a mano su PIN y su contraseña de firma antes de empezar.
Qué comprueba Didit
Cada acción es un ajuste del nodo NFC, así que puedes cambiarla a Sin acción, Revisar o Rechazar. Consulta las advertencias de NFC y la configuración de la función NFC.
Qué significa un estado de revocación sin comprobar
revocation_status: "unchecked" significa que Didit verificó la cadena de certificados y la firma de la tarjeta, pero no obtuvo respuesta sobre si un certificado se ha revocado. Un certificado se revoca, por ejemplo, cuando se denuncia la pérdida de la tarjeta. Como no se puede descartar que la tarjeta esté revocada, unchecked nunca se trata como good. Genera JPKI_REVOCATION_UNCHECKED, que por defecto envía el paso NFC a revisión. Elige otro resultado con jpki_revocation_unchecked_action.
Cuando la cadena de certificados o la firma no son válidas, Didit no consulta la revocación: el estado se queda en unchecked y solo se genera la advertencia de la cadena o de la firma.
Datos del titular y privacidad
- Con
jpki_request_attributesactivado, la decisión incluye el nombre, la fecha de nacimiento, el sexo y la dirección del titular del certificado de firma enjpki.attributes. Con él desactivado, la persona solo introduce el PIN de 4 dígitos: la lectura sigue demostrando la tarjeta y el PIN, pero no incluye datos del titular ni se compara con la foto de la tarjeta. - El paso NFC nunca lee del chip el Número Individual de 12 dígitos de la tarjeta (My Number).
- La decisión informa de lo que demostró la tarjeta, nunca de los certificados en sí, sus números de serie ni las firmas.