

 Primeros pasos
 Integración / SDKs
 Verificación de usuarios
 Verificación de empresas
 Monitorización de transacciones
Cómo funciona
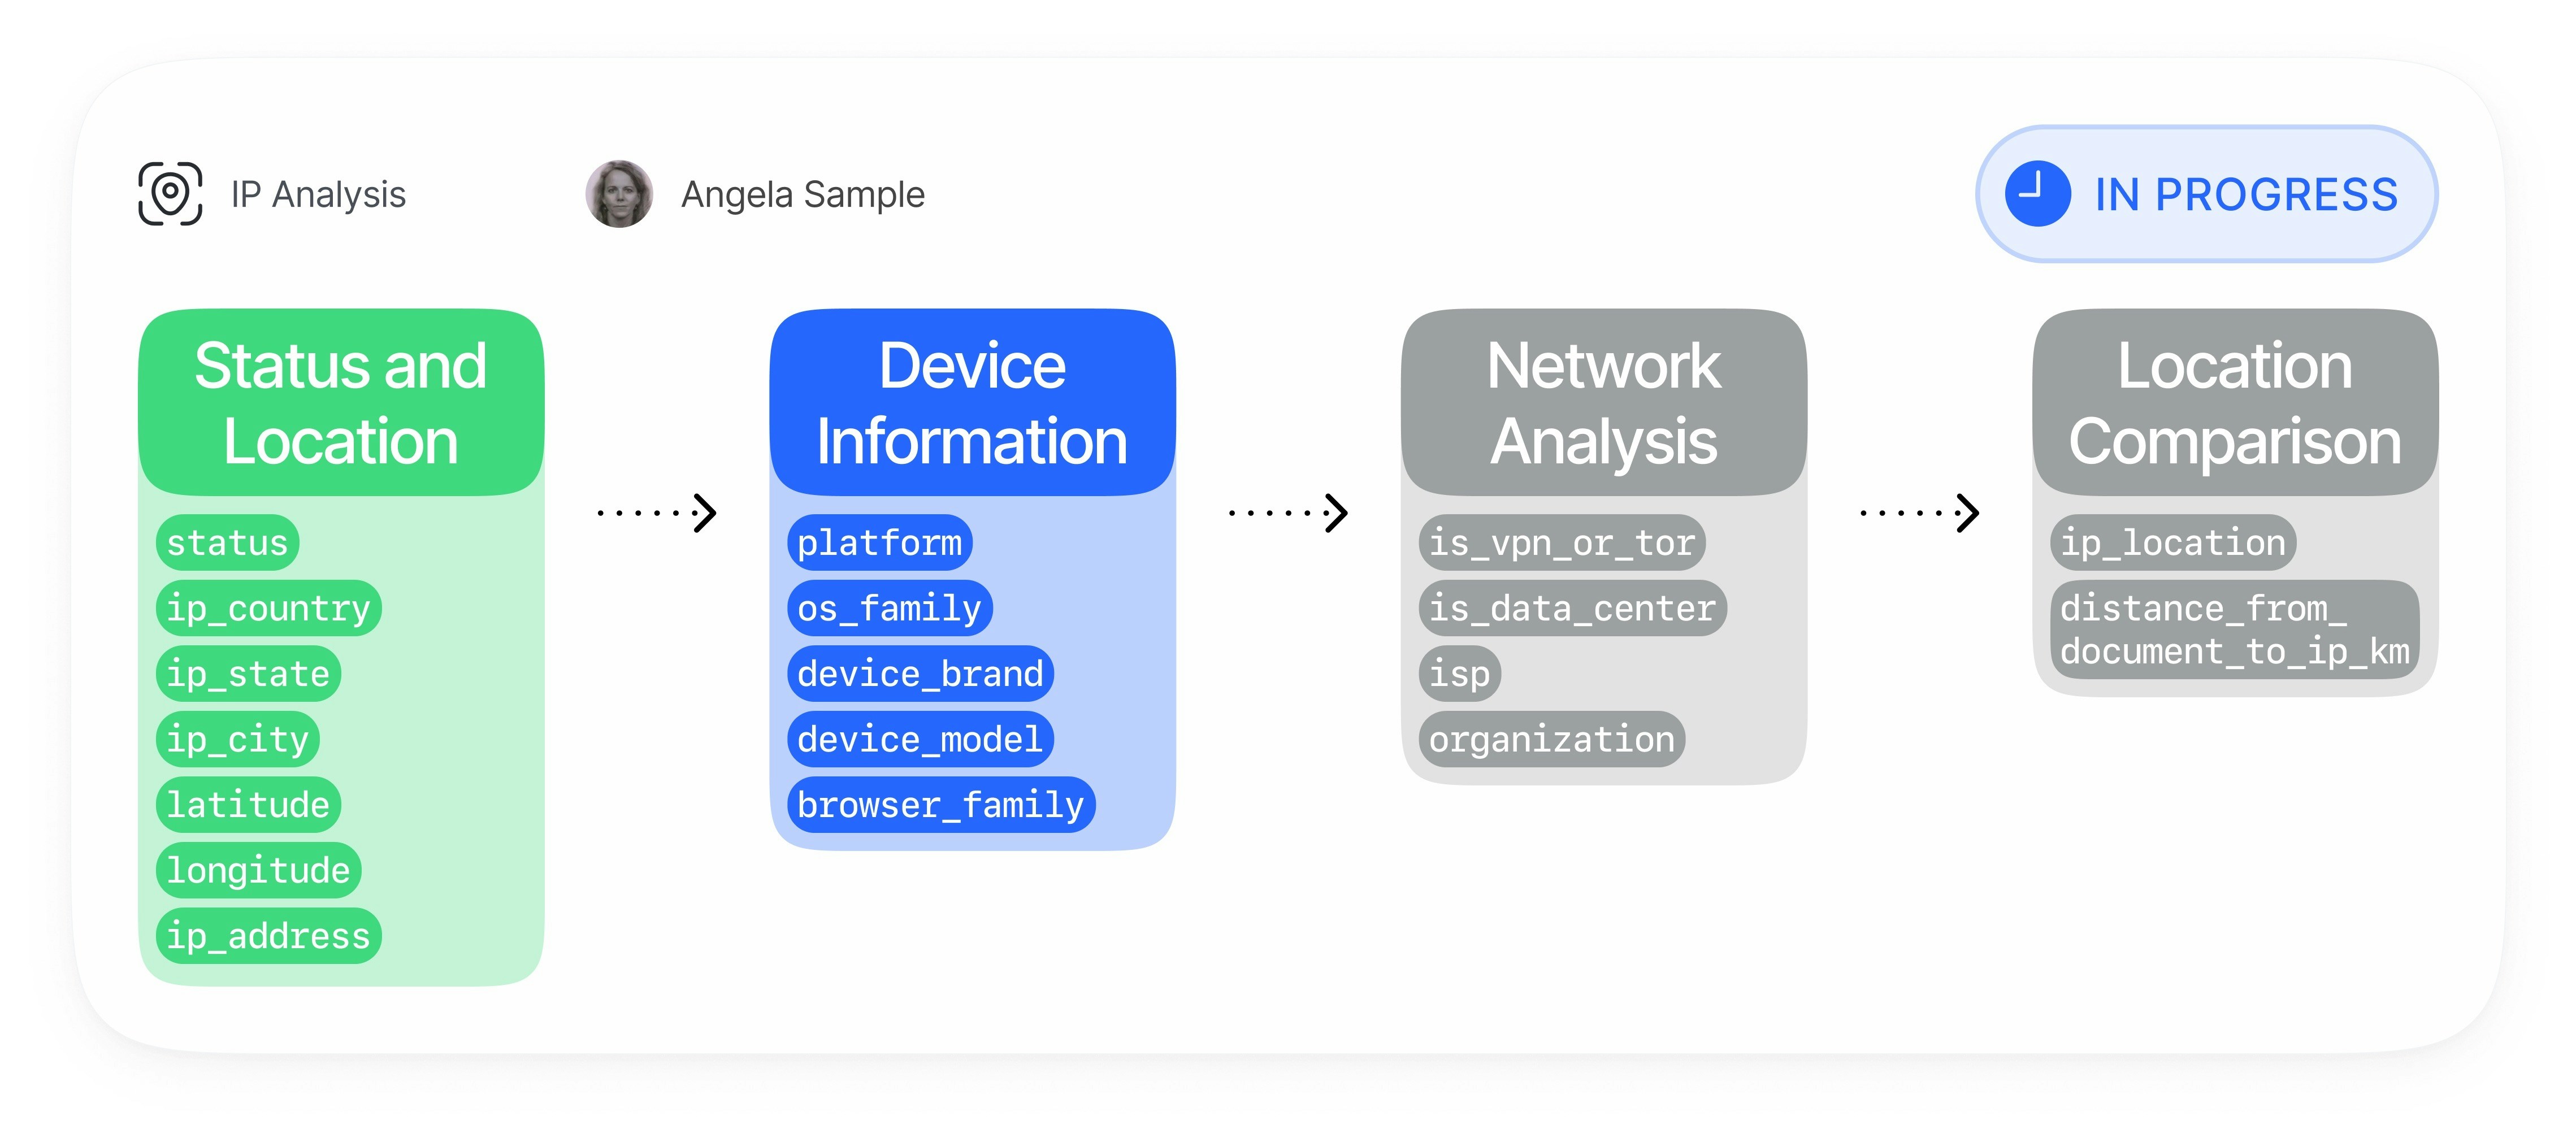
El análisis de dispositivo e IP se ejecuta automáticamente durante la sesión de verificación y reúne el contexto del dispositivo, la red y la identidad en una única superficie de riesgo.Captura de la huella de dispositivo
El cliente de verificación envía un payload de huella v2 que respeta la privacidad, con señales del dispositivo web o móvil:
Análisis de la IP y de la conexión
Didit enriquece los datos de conexión observados con información de riesgo de red:
- Geolocalización de la IP por país, región, ciudad y coordenadas
- Detección de VPN, proxy, Tor, centros de datos y redes privadas
- Comprobaciones de IP esperada cuando indicas una IP permitida para la sesión
- Comprobaciones de la lista de bloqueo de IP configurada en tu aplicación
Coincidencia de duplicados y recuperación
Didit comprueba si la sesión actual coincide con sesiones anteriores de otro
vendor_data:Comprobaciones cruzadas de ubicación
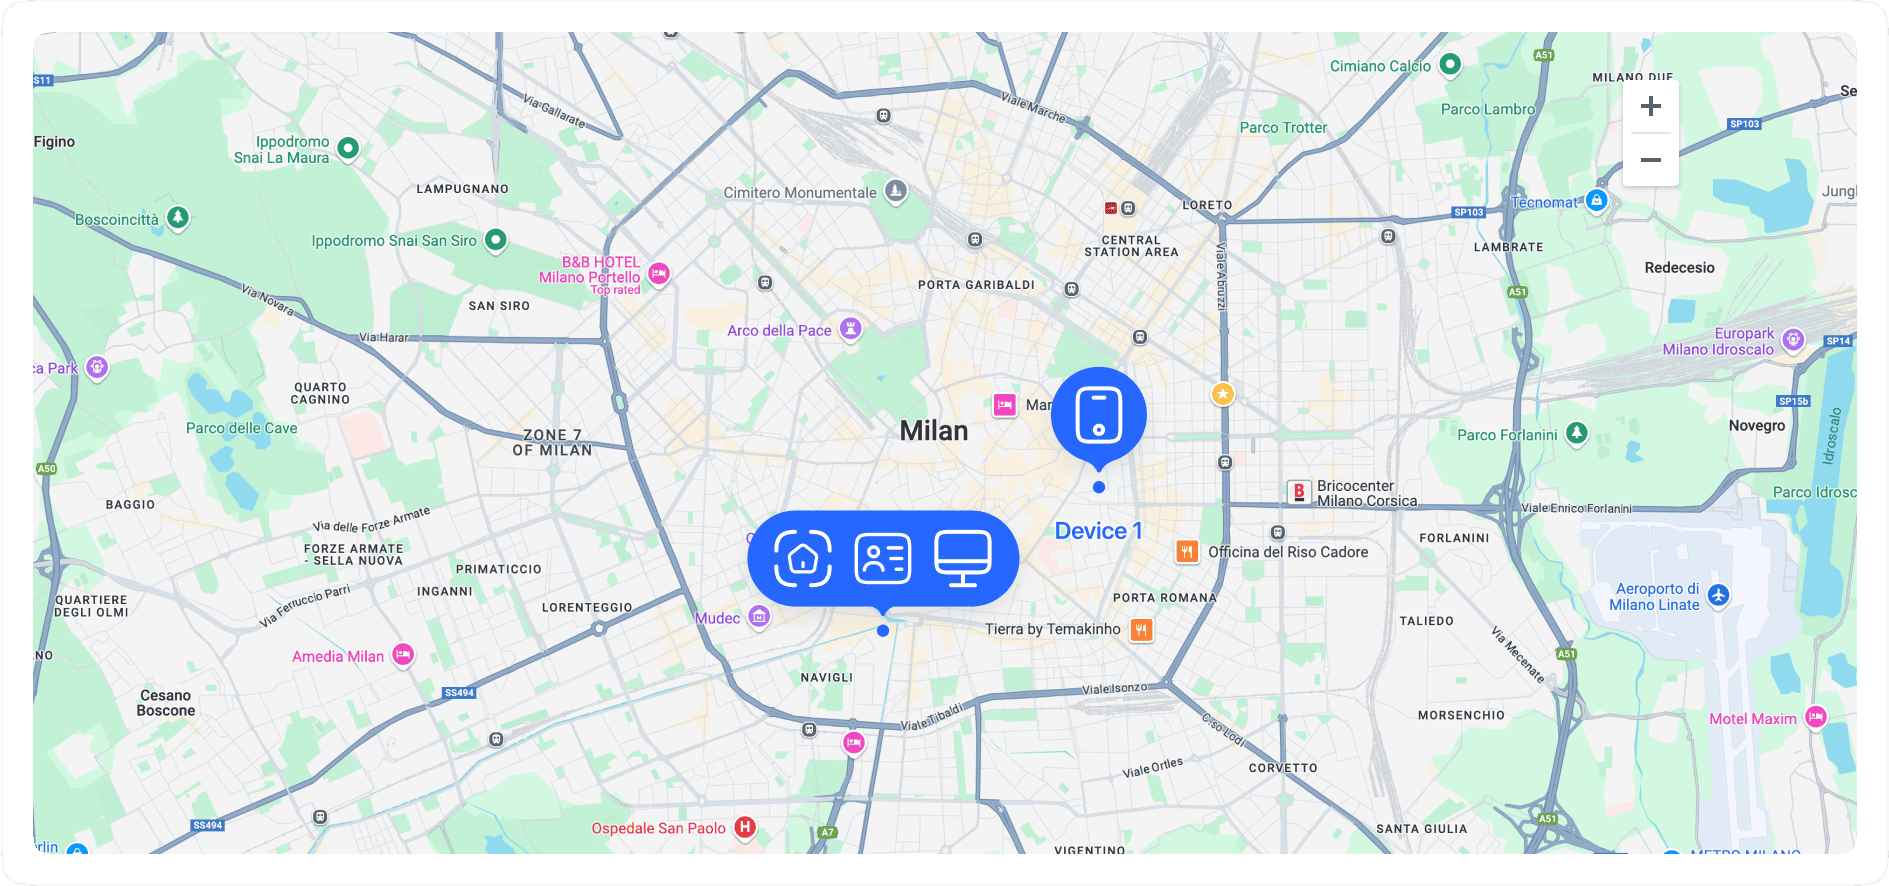
El análisis de dispositivo e IP compara el contexto de ubicación con puntos de referencia de confianza:
- País y coordenadas de la dirección del documento
- Dirección IP esperada de la sesión
- País y ciudad de la IP
- Distancia y dirección entre la dirección y la ubicación de la IP
Acción e informes
Puedes configurar cada categoría de riesgo de forma independiente y consumir el resultado en cada salida de Didit:
Modelo de coincidencia
El análisis de dispositivo e IP separa las coincidencias exactas de las recuperadas para que puedas ajustar con seguridad la respuesta al fraude:
La coincidencia de dispositivos recuperados usa un índice vectorial de recuperación dedicado. Si ese índice no está disponible, Didit continúa con las comprobaciones exactas de duplicados y no emite candidatos de recuperación aproximados.
En Networks, Didit también destaca la reutilización de proxies residenciales cuando la misma inteligencia de IP no procedente de un centro de datos aparece en varios usuarios o empresas distintos. El grafo muestra la señal de riesgo agregada, el número de sujetos, el tipo de conexión y el contexto de ISP y ASN; no expone la dirección IP en bruto ni los datos de perfil de otra organización.
Patrones de fraude detectados
El análisis de dispositivo e IP ayuda a identificar y reducir:- Multicuentas y creación de cuentas duplicadas
- Intentos de evadir el KYC usando el mismo dispositivo con distintas identidades
- Redes de fraude que coordinan muchas cuentas desde dispositivos o infraestructura compartidos
- Abuso de bonos, de referidos, de promociones y de pruebas gratuitas
- Altas de identidades sintéticas desde dispositivos repetidos
- Patrones de alta de mulas de dinero
- Riesgo de apropiación de cuentas desde dispositivos desconocidos o de alto riesgo
- Relleno de credenciales e intentos de registro automatizados
- Pruebas de tarjetas, abuso de contracargos y de reembolsos respaldados por patrones repetidos de dispositivo o red
- Evasión mediante VPN, proxy, Tor, centros de datos y proxies residenciales
- Manipulación de dispositivos, uso de emuladores, riesgo de jailbreak/root y clonación de apps cuando hay señales móviles disponibles
- Suplantación de ubicación y discrepancias entre el documento, la IP, la zona horaria, el operador y el contexto del dispositivo
- Intentos de verificación impulsados por bots mediante navegadores sin interfaz o clientes con scripts
Capacidades clave
Huella de dispositivo y recuperación
- Detección exacta de dispositivos duplicados: detecta la misma identidad de dispositivo en sesiones con distintos valores de
vendor_data. - Recuperación de alta confianza: recupera relaciones probables de mismo dispositivo cuando los cambios de almacenamiento o la navegación de incógnito o privada cambian el ID persistente.
- Protección frente a colisiones: evita fusionar usuarios no relacionados cuando un hash de dispositivo parece demasiado común entre muchos ID persistentes distintos.
- Cobertura móvil y web: usa señales del navegador web y señales móviles nativas, incluidos campos relacionados con la integridad cuando están disponibles.
Inteligencia de IP y de red
- Detección de VPN y proxy: identifica conexiones enmascaradas o anonimizadas.
- Detección de Tor y centros de datos: marca infraestructura de alto riesgo.
- Reutilización de proxies residenciales: detecta el uso repetido de la misma red de apariencia residencial entre sujetos distintos sin exponer el valor de IP en bruto en el grafo de Networks.
- Listas de bloqueo de IP: rechaza automáticamente cuando la IP aparece en la lista de bloqueo de tu aplicación.
- Aplicación de IP esperada: compara la IP observada con una IP esperada indicada al crear la sesión.
Geolocalización y comparación con el documento
- Detección de discrepancias de país: compara el país del documento con el país de la IP.
- Geovallado: acepta solo sesiones de los países permitidos, con excepciones por estado o región para países como Estados Unidos, según la geolocalización de la IP.
- Comprobaciones de distancia de dirección: compara las coordenadas de la dirección del documento con la geolocalización de la IP.
- Contexto de sesiones coincidentes: devuelve las sesiones coincidentes con detalles de dispositivo y ubicación para la revisión del personal.
Configurar acciones
Usa los ajustes del flujo para elegir la acción de cada riesgo. Los clientes conservadores suelen establecer primerorecovered_device_action en REVIEW, inspeccionar las advertencias de dispositivo recuperado durante unas semanas y pasar a DECLINE solo tras confirmar su perfil local de falsos positivos.
Consulta las advertencias del análisis de dispositivo e IP para ver todas las etiquetas de riesgo y las configuraciones de funciones del flujo para ver los campos de la API.