

 Primeros pasos
 Integración / SDKs
 Verificación de usuarios
 Verificación de empresas
 Monitorización de transacciones
 Registro de cambios
Descripción general
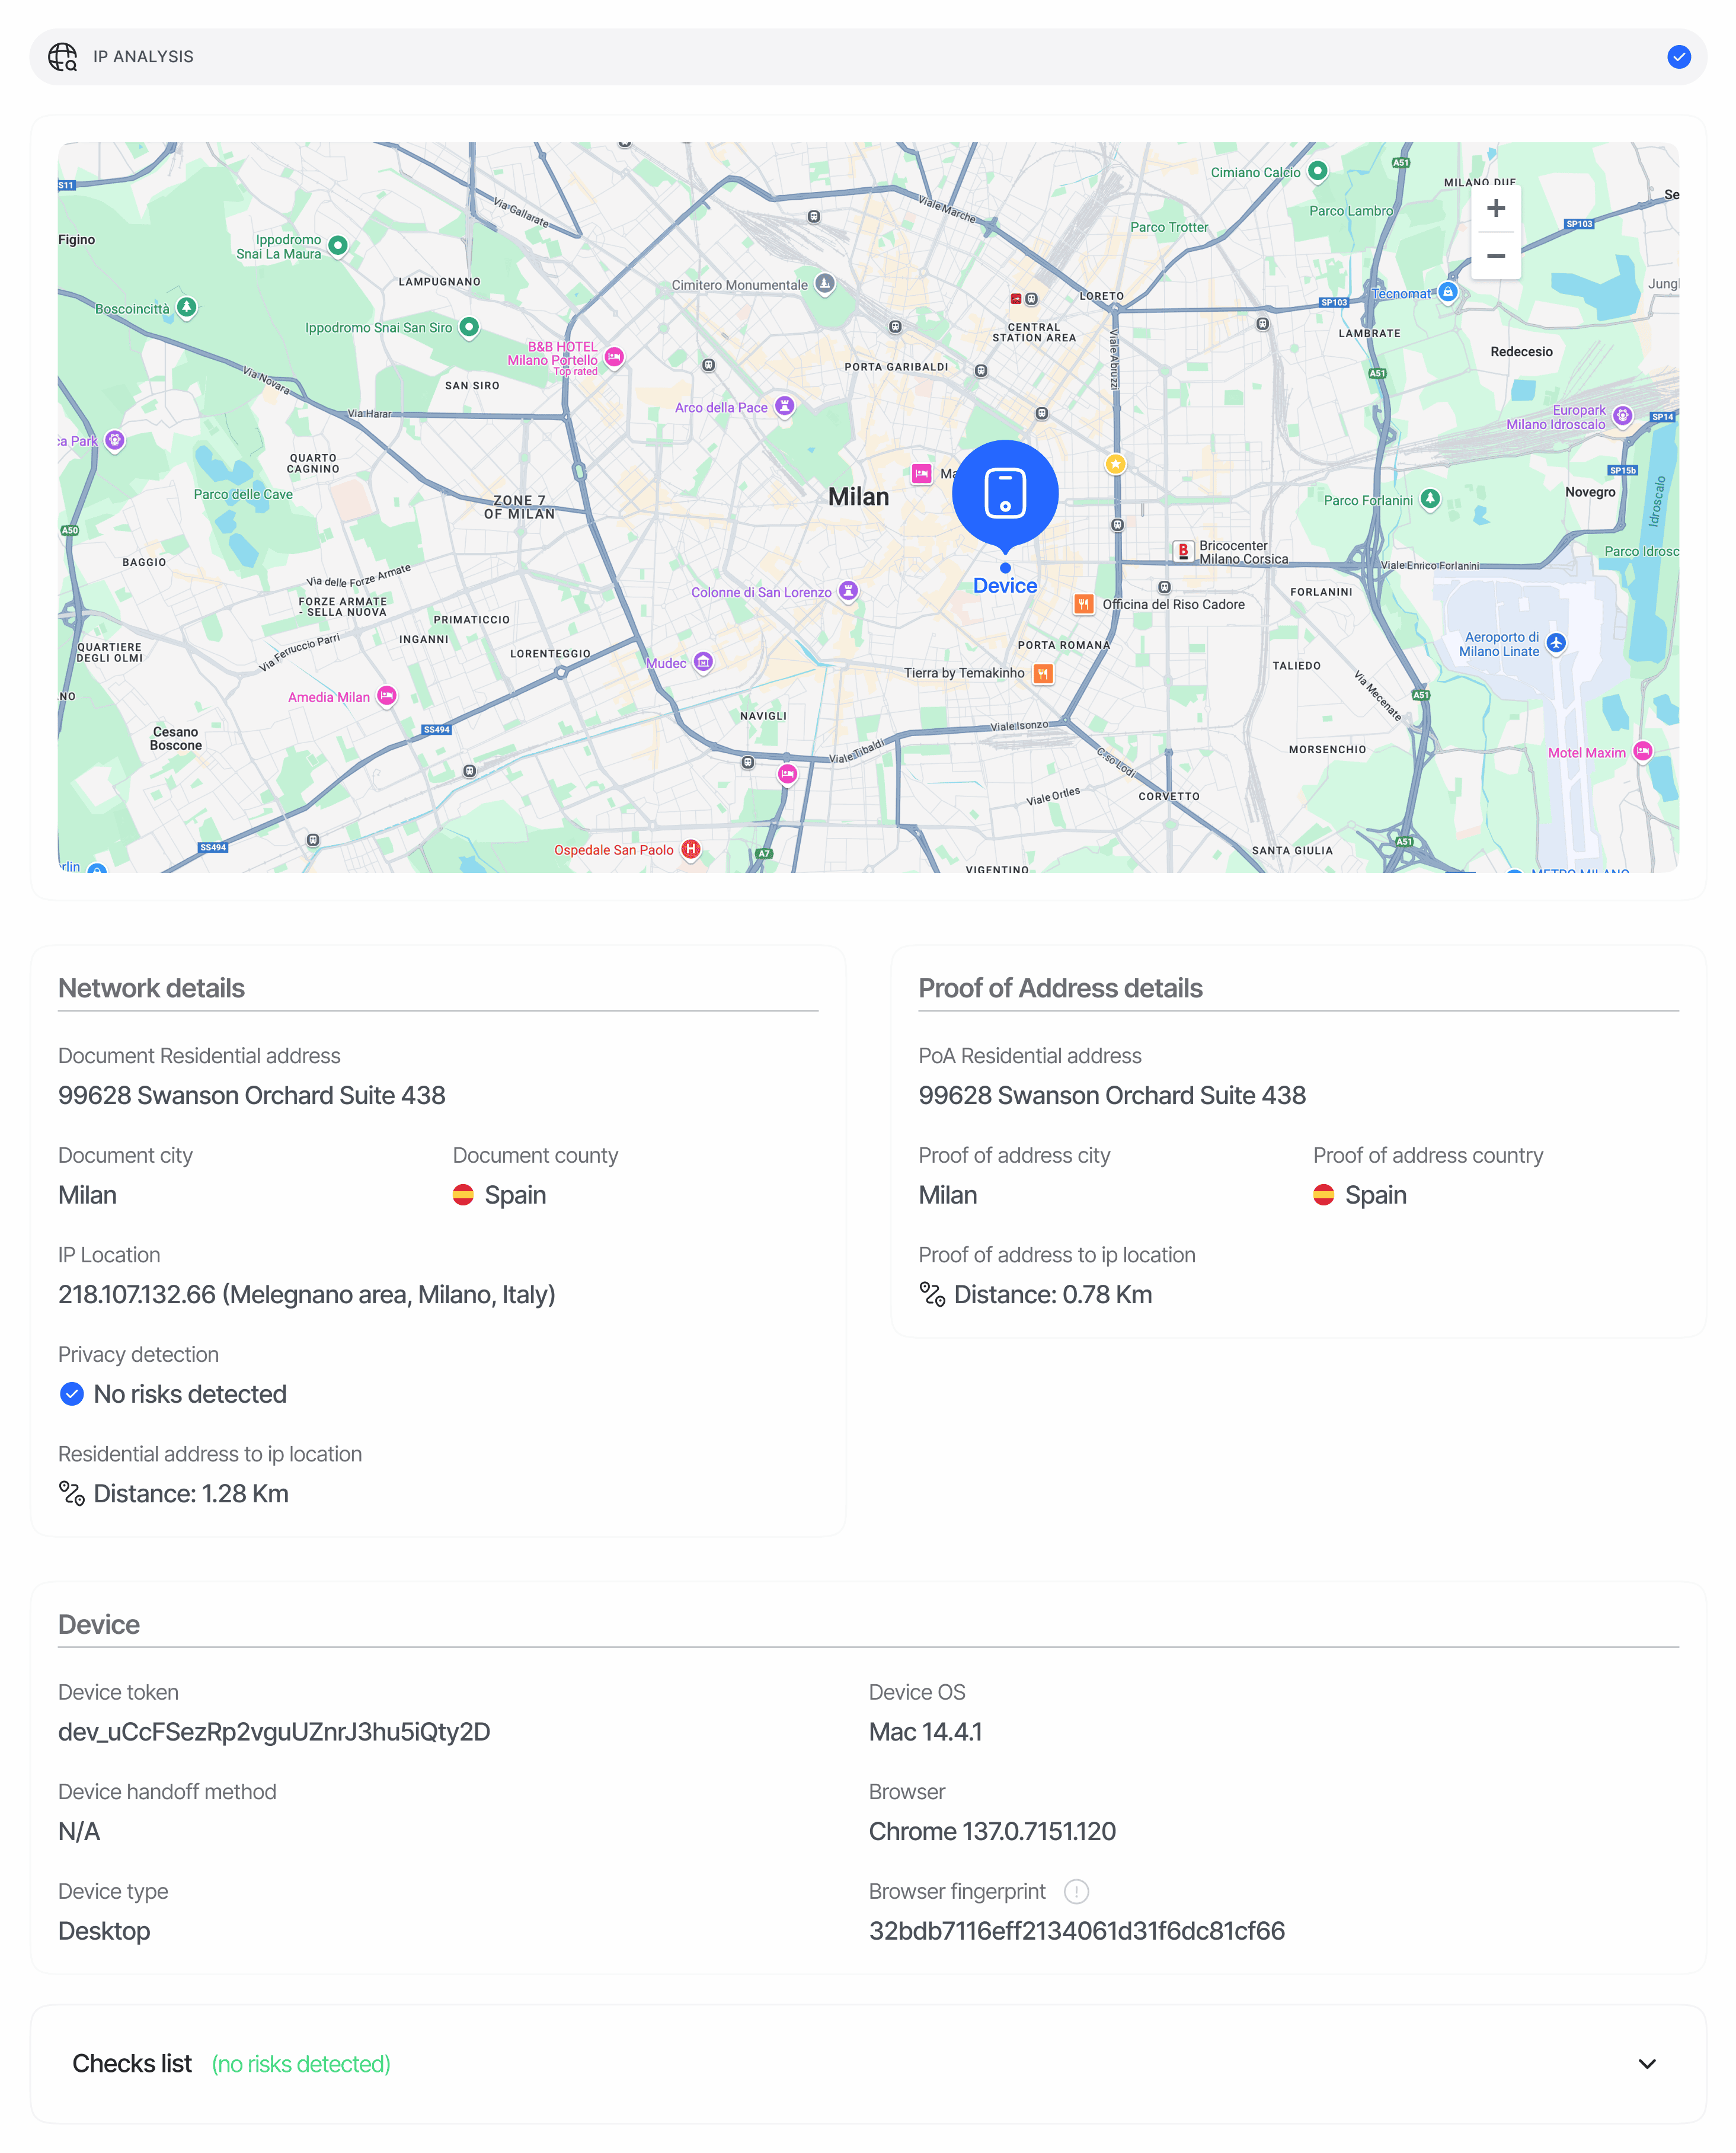
El análisis de dispositivo e IP analiza cada sesión según la geolocalización de la IP, la huella digital del dispositivo, el navegador/sistema operativo y el tipo de red. La geolocalización, el enriquecimiento de información sobre riesgos de red, la comparación de dispositivos y las comprobaciones remotas de integridad del dispositivo se ejecutan de forma asíncrona mientras el usuario completa la verificación. Las observaciones de dispositivo e IP siguen disponibles mientras el análisis está pendiente; los campos de geolocalización pueden estar vacíos hasta que lleguen los resultados, o cuando la dirección no es pública. Si tu flujo de verificación (workflow) usa estas comprobaciones para determinar el resultado o elegir un paso posterior, la sesión permanece enIn Progress hasta que los resultados necesarios estén disponibles.
Si el análisis necesario sigue sin estar disponible tras un número limitado de reintentos, la sesión pasa a In Review para una decisión manual.
Los fallos del enriquecimiento opcional no impiden que la sesión se complete, y las decisiones manuales siguen prevaleciendo.
Genera:
- Un bloque de geolocalización de la IP (país, estado, ciudad, latitud/longitud, zona horaria) derivado de la IP pública.
- Indicadores de riesgo de red (
is_vpn_or_toreis_data_center) para detectar intentos de ocultación (VPN, nodos de salida de Tor, proveedores de hosting, anonimizadores). - Cálculos de distancia entre documentos: los km en línea recta entre la ubicación de la IP, la ubicación del documento de identidad y la ubicación del documento de prueba de domicilio.
- Coincidencias entre sesiones: cuando la misma dirección IP o la misma identidad de dispositivo aparece en sesiones de distintos usuarios (agrupados por
vendor_data). - Recuperación de la huella digital del dispositivo: una señal de recuperación de alta confianza que vincula sesiones incluso después de que el usuario borre el almacenamiento, cambie entre modos de incógnito o reinstale la aplicación.
Dónde aparece en las respuestas de la API
El endpoint de decisión devuelve el análisis de dispositivo e IP en el array pluralip_analyses[] en GET /v3/session/{sessionId}/decision/. Las entradas son observaciones Location sin duplicados, identificadas por (node_id, ip_address, device_fingerprint): un mismo nodo puede generar varias entradas cuando la IP o el dispositivo del usuario cambian a mitad de la sesión.
Esquema
Consulta Análisis de dispositivo e IP en la referencia de modelos de datos para ver el esquema canónico.Semántica de las coincidencias
match_source indica cómo se obtuvo la coincidencia, y confidence puntúa la probabilidad de que sea errónea (confidence = 1 - P(false positive)):
Los candidatos de recuperación de menor confianza aparecen solo como advertencias de riesgo, nunca en
matches[]. Las coincidencias por IP y las coincidencias por dispositivo están limitadas a 5 cada una, por lo que el array contiene como máximo 10 entradas.
Valores de estado
Los estados son valoresFeatureStatusChoices a nivel de función. Cada advertencia activada se asigna a la acción configurada para ella en el nodo del flujo; prevalece la acción más estricta.
Las reglas de estado personalizadas configuradas en el nodo de análisis de IP pueden ajustar aún más el estado resultante.
Detección de VPN, proxy y Tor
is_vpn_or_tor e is_data_center son indicadores booleanos independientes que se devuelven en cada sesión. Cuando is_vpn_or_tor es true, Didit también emite la advertencia PRIVATE_NETWORK_DETECTED para que tu equipo pueda actuar en consecuencia mediante la configuración del flujo. El tráfico que solo procede de centros de datos (sin VPN/Tor) establece is_data_center=true, pero no genera una advertencia automática: úsalo como señal adicional en tu propia puntuación.
Ejemplos
Aprobado
Rechazado: coincidencia en la lista de bloqueo de IP + VPN + dispositivo duplicado
Relacionado
- Advertencias del análisis de dispositivo e IP: todos los códigos de advertencia que puede emitir el análisis de IP
- Descripción general del análisis de dispositivo e IP: qué mide cada bloque
- Modelos de datos: análisis de IP: esquema canónico
- Webhooks:
status.updatedincluye el mismo payload del análisis de IP