

 Primeros pasos
 Integración / SDKs
 Verificación de usuarios
 Verificación de empresas
 Monitorización de transacciones
 Registro de cambios
Descripción general
El análisis de dispositivo e IP emite etiquetas de advertencia enip_analyses[].warnings[] cada vez que detecta un comportamiento sospechoso del dispositivo, la red o la ubicación. Nueve etiquetas tienen una acción configurable (Rechazar / Revisar / Ninguna acción) por cada nodo del flujo de verificación (workflow); las dos etiquetas de lista de bloqueo siempre fuerzan Declined, y las dos etiquetas de lista de permitidos son siempre informativas. El log_type de cada advertencia refleja la acción aplicada: error (Rechazar), warning (Revisar) o information (Ninguna acción). Cada riesgo se activa como máximo una vez por sesión.
Cada riesgo que aparece a continuación está verificado con el pipeline de decisión en producción; las advertencias llevan la etiqueta de función LOCATION y la estructura estándar del objeto de advertencia.
Las advertencias de huella digital del dispositivo se dividen intencionadamente en señales exactas y señales recuperadas:
DUPLICATED_DEVICE_FINGERPRINTsignifica que la misma identidad determinista del dispositivo (match_sourcepersistent_idolegacy_fp) se reutilizó en sesiones con distintos valores devendor_data.DEVICE_RECOVERED_HIGH_CONFIDENCEsignifica que la recuperación de huella digital v2 asoció la sesión a un dispositivo visto anteriormente después de que cambiara el ID persistente (almacenamiento borrado, modo incógnito, reinstalación de la aplicación). La advertencia solo aparece cuando la coincidencia supera el umbral de similitud de alta confianza y los criterios estrictos.
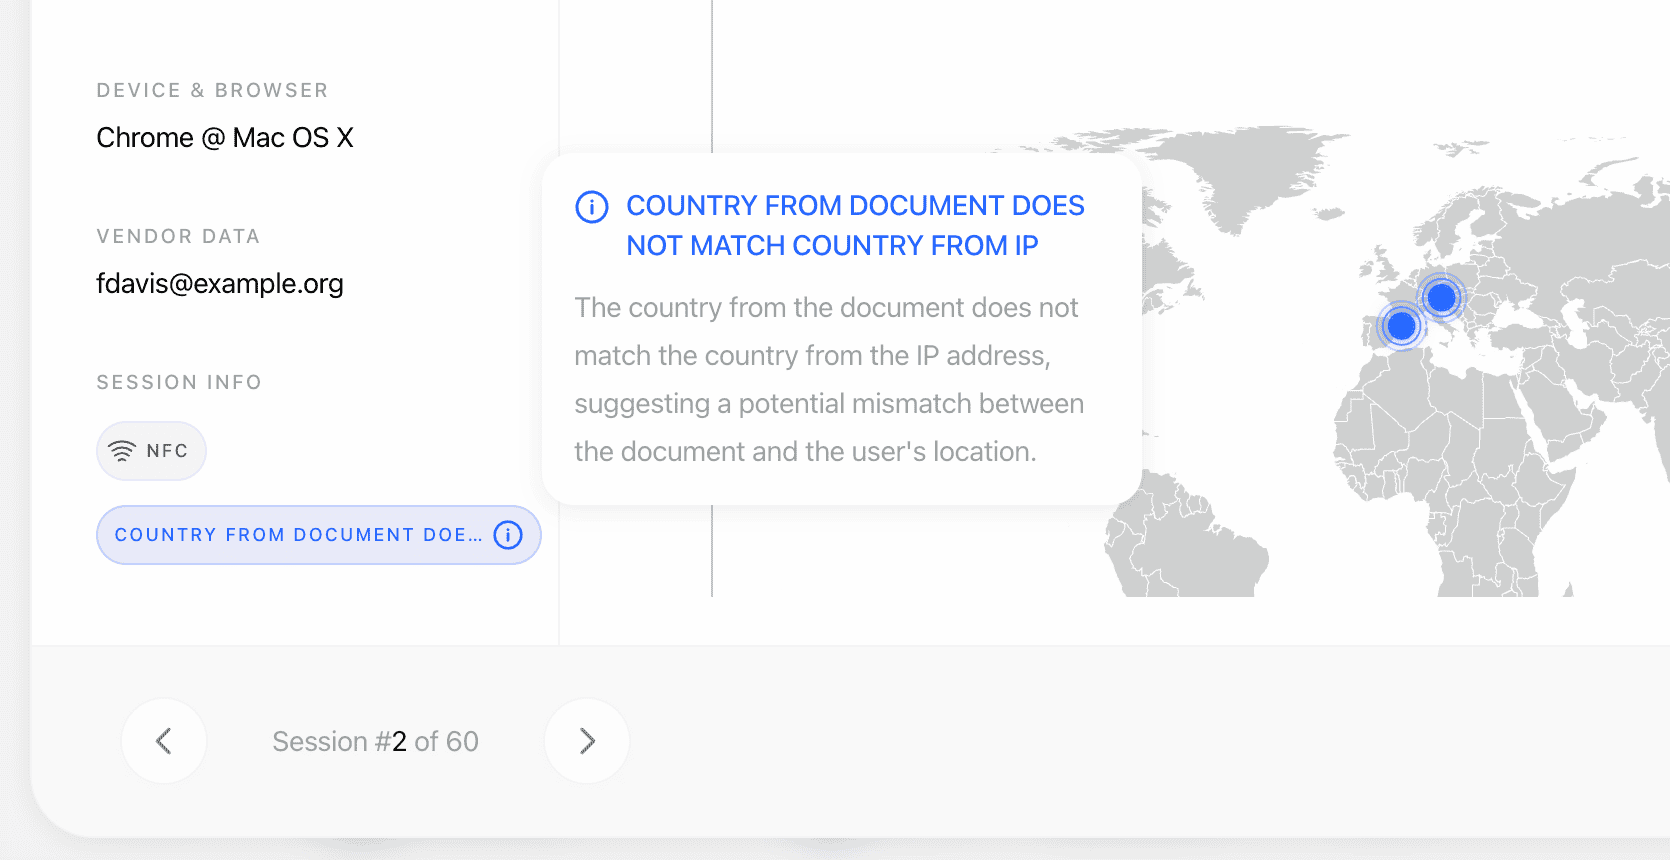
Advertencias generadas
Cuando el dispositivo recuperado aún no tiene sesiones asociadas aptas (por lo que no hay nada en
matches[]), DEVICE_RECOVERED_HIGH_CONFIDENCE se activa igualmente con una estructura alternativa de additional_data: recovery_match_device_uuid, recovery_match_similarity, recovery_match_band, recovery_gate_reason.
IP_LOCATION_NOT_ALLOWED se activa cuando la geovalla por IP está activada (is_ip_geofencing_enabled) y la IP de la sesión se encuentra en un país o estado/región marcado como no permitido en ip_geofencing_by_country. additional_data incluye ip_country_code (ISO-3), ip_country, ip_state y restricted_by (country o state). Las entradas de estado/región prevalecen sobre el indicador del país y se comparan, sin distinguir mayúsculas de minúsculas, con el nombre de región del proveedor de IP (p. ej., "California"); los países que no figuran en la configuración están permitidos.
Integridad del dispositivo y del entorno de ejecución
Señales que reportan los SDK nativos y el cliente web y que describen el estado del dispositivo en el que se realizó la verificación. Su propósito es detectar ataques de inyección: un atacante capaz de rootear un dispositivo o de interceptar el proceso de la aplicación puede sustituir el flujo de la cámara antes de que llegue a los controles biométricos. Cada una se puede configurar por flujo y tiene como valor predeterminado Sin acción, de modo que activar la función no cambia ninguna decisión hasta que decidas activarla.Cada comprobación se realiza en la medida de lo posible. Cuando una comprobación no puede ejecutarse, reporta no determinado en lugar de un resultado sin incidencias, de modo que una comprobación fallida nunca genera un falso positivo para un usuario legítimo. Las señales se reportan a partir de la versión 4.4.0 de los SDK nativos; las sesiones de SDK anteriores no envían nada, de forma legítima, y nunca generan
DEVICE_INTEGRITY_SIGNALS_MISSING.Opciones configurables
Controles del flujo de trabajo por nodo (también configurables de forma global en la configuración de verificación de la aplicación; todas las acciones tienen como valor predeterminado Sin acción, salvo que se indique lo contrario):
Las listas de permitidos de IP y de dispositivos suprimen únicamente la advertencia exacta de IP duplicada o la advertencia determinista de dispositivo duplicado para el valor permitido. No suprimen las advertencias de VPN/proxy, de discrepancia de país, de discrepancia con la IP esperada, de dispositivo recuperado ni de lista de bloqueo.
Las advertencias de dispositivo recuperado son útiles para detectar redes de fraude que rotan cuentas y sesiones desde el mismo hardware, pero Didit es conservador por diseño: el sistema prefiere pasar por alto algunos usuarios duplicados antes que fusionar dispositivos no relacionados cuando la evidencia no es lo bastante sólida. Implementación recomendada: empieza con Revisión, vigila el volumen durante dos semanas y después endurece la acción si tu tasa de falsos positivos es baja.
Dispositivo duplicado frente a dispositivo recuperado
Trata las dos advertencias de forma distinta, ya que se activan con evidencias diferentes:Coincidencias entre sesiones
Cuando se detecta la misma dirección IP, la misma identidad exacta del dispositivo o el mismo dispositivo recuperado en sesiones que pertenecen a usuarios distintos, Didit las registra comomatches[] en ip_analyses[]. Las sesiones se agrupan por vendor_data: las sesiones con el mismo vendor_data se tratan como un mismo usuario y se excluyen de las coincidencias. Sin vendor_data, cada sesión se trata como un usuario único y se muestran todos los posibles duplicados, así que te recomendamos encarecidamente enviar siempre vendor_data para reducir el ruido.
Cada coincidencia incluye:
session_id,session_number,vendor_datayverification_datede la sesión coincidente, además de sustatusdel ciclo de vida yapi_service(nullen las sesiones de flujo);sourcesiempre essessionmatch_type:ip_addressodevice_fingerprintmatch_source:ip_address,persistent_id,legacy_fporecovered_highmatched_value: la IP compartida, el identificador del dispositivo o (en las coincidencias de dispositivos recuperados) el UUID del dispositivo recuperadoconfidence(0–1,1 - P(false positive)) ymatch_mode(deterministic/probabilistic/co_occurrence)device_info:device_brand,device_model,browser_family,os_family,platform,device_fingerprintlocation_info:ip_address,ip_country,ip_country_code,ip_state,ip_city,is_vpn_or_tor,is_data_center- Campos adicionales de dispositivo recuperado cuando
match_sourceesrecovered_high:recovery_similarity,tls_ja4_corroborated,recovery_gate_reason
Ejemplos
VPN + discrepancia de país (configurado como En revisión)
Coincidencia en la lista de bloqueo (fuerza el rechazo)
Dispositivo recuperado con confianza alta (configurado como En revisión)
Relacionado
- Informe de análisis de dispositivo e IP: estructura completa de la respuesta y significado de los estados
- Visión general del análisis de dispositivo e IP: qué mide cada bloque
- Modelos de datos: análisis de IP: esquema canónico
- Webhooks:
status.updatedincluye las advertencias del análisis de IP