

 はじめに
 連携 / SDK
 ユーザー認証
 法人確認
 トランザクションモニタリング
 変更履歴
portrait_image、またはvendor_dataで検索されたユーザーの保存済み顔画像)との1:1顔照合も実行します。どちらのチェックも、V3のセッション判定レスポンスに標準の機能項目として含まれます。
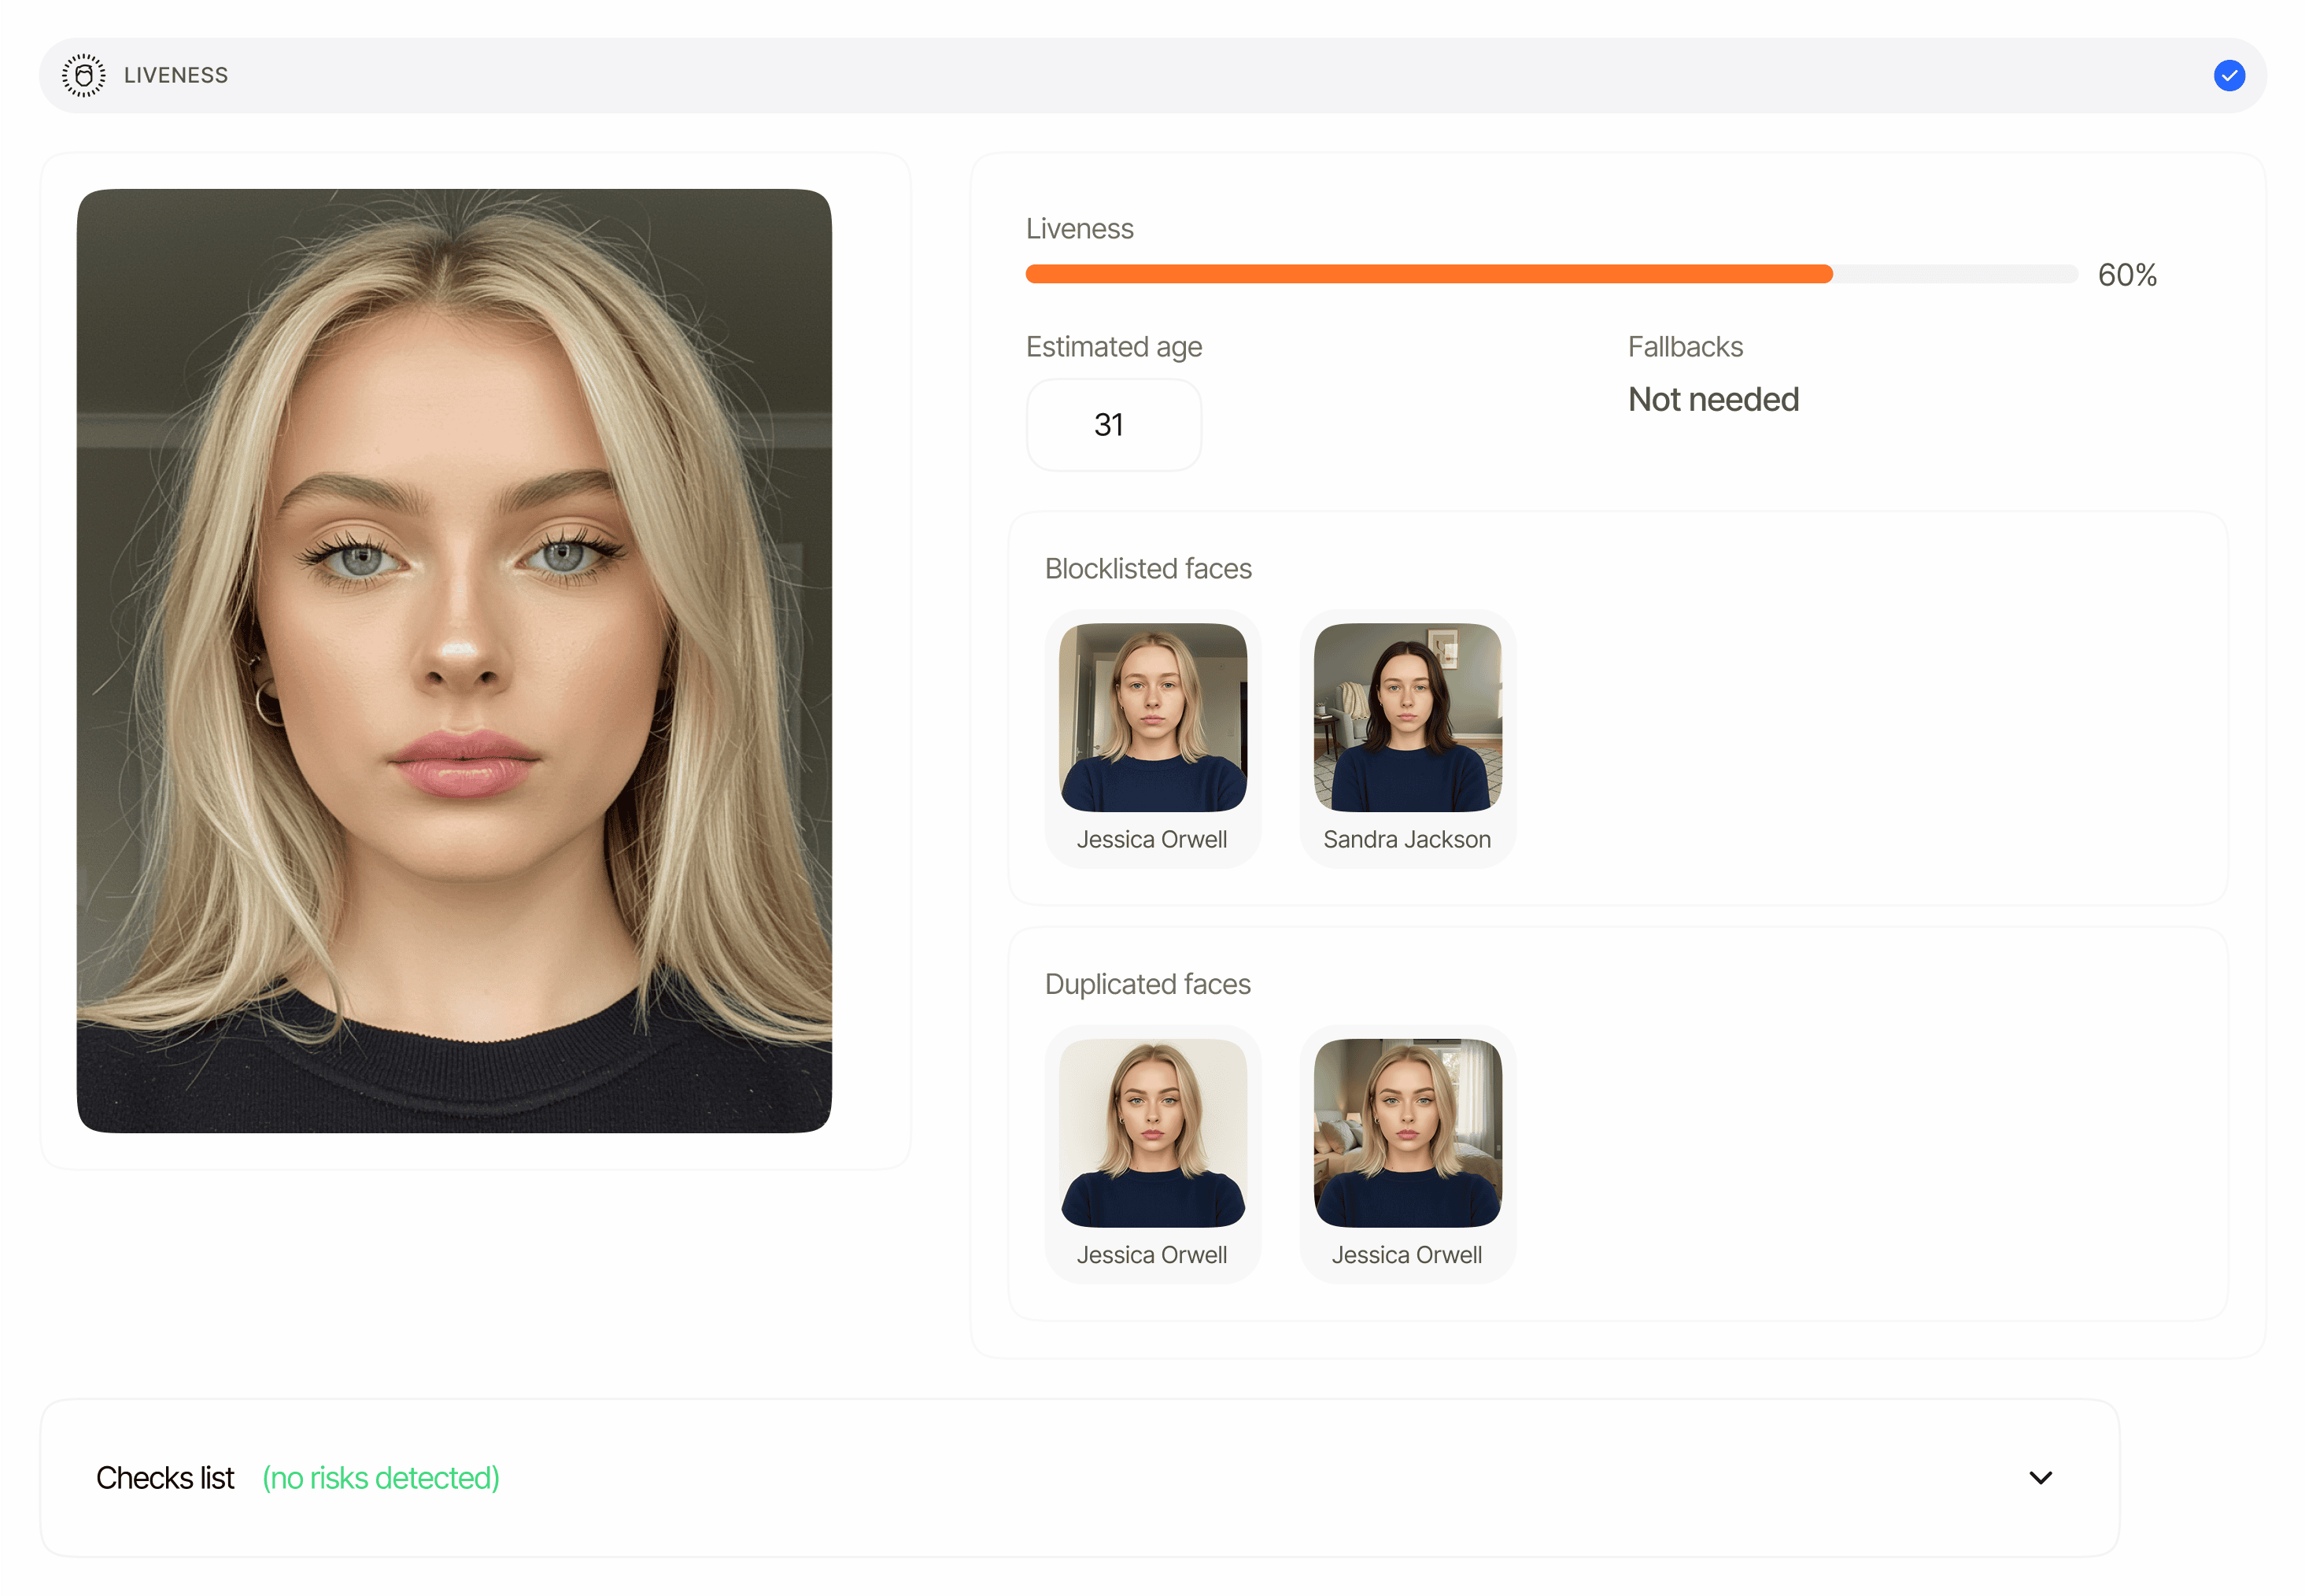
概要
生体認証はワークフローの種類(workflow_type: "biometric_authentication")であり、独立したレスポンスオブジェクトではありません。ワークフローを実行すると、次の項目が出力されます。
- ライブセルフィーを撮影し、なりすましの有無をスコアリングするライブネスチェックが1件。
- 撮影した顔とセッション作成時に確定した参照顔画像を比較する顔照合が1件(ワークフローで顔照合が有効な場合のみ)。
portrait_image(base64エンコードされた画像、最大2MB)を送信するか、省略した場合はDiditがvendor_dataのユーザーについて保存済みの顔画像を再利用します。優先順位は、承認済みのライブネス顔画像、ePassportのチップ写真、身分証明書類のポートレート、手動で登録されたプロフィール顔画像の順です。portrait_imageも保存済みの顔画像もない場合、セッション作成は400と{"portrait_image": "No stored face image was found for this user. Send a portrait_image, or complete an approved verification with face liveness or an ID document for this vendor_data first."}を返します。いずれの場合も、確定した参照画像は新しいセッションに記録されるため、顔照合項目のsource_image_session_idにはそのセッション自身のsession_idが設定されます(これは、参照画像が同じセッション内で撮影された書類のポートレートではなく、セッションの保存済みポートレートに由来することを示します。同じセッション内で撮影された身分証明書類のポートレートに由来する場合、このフィールドはnullになります)。
表示される場所
どちらの配列も、ワークフロータイプが
biometric_authenticationであるセッションでは、GET /v3/session/{sessionId}/decision/によって返されます。これらは常に配列であり、単一のオブジェクトになることはありません。また、それぞれのステップがデータを生成するまではnullです。各項目にはnode_idが含まれるため、複数のインスタンスを持つワークフローでもステップを区別できます。
スキーマリファレンス
全フィールドの一覧はdata-modelsページで一元的に定義されており、これらの機能を含むすべてのレポートが同じ情報源を共有します。- ライブネス項目のスキーマ:
status、method、score、reference_image、video_url、age_estimation、matches[]、face_quality、face_luminance、warnings[]、node_id。 - 顔照合項目のスキーマ:
status、score、source_image_session_id、source_image、target_image、warnings[]、node_id。 - 警告エントリの構造:
feature、risk、additional_data、log_type、short_description、long_description、node_id。
ステータス値
liveness_checks[].statusとface_matches[].statusはどちらも、共通の機能ライフサイクル(機能レベルのステータス)を使用します。
セッション全体の
statusは両方の項目を集約します。いずれかの機能がDeclinedであればセッションは却下され、いずれかがIn ReviewであればセッションはIn Reviewになり、それ以外の場合は(すべての機能が完了した後に)Approvedになります。
しきい値の動作と警告コードの全一覧については、生体認証の警告を参照してください。
例: ライブネス+顔照合(承認済み)
例は簡略化しています。完全な判定エンベロープには、session_url、metadata、callback、reviews、contact_details、expected_details、environment、created_at、expires_atも含まれます。
例: ライブネスのみ(ワークフローで顔照合が無効)
face_matchesはnullのままです。顔照合が有効な場合、portrait_imageを省略してもライブネスのみにはフォールバックしません。Diditはvendor_dataのユーザーについて保存済みの顔画像を再利用し、保存済みの顔画像が存在しない場合、セッション作成は400で失敗します。
例: 類似度が低く顔照合が却下された場合
セキュリティに関する注意
reference_image、video_url、source_image、target_imageは、限られた有効期間(デフォルトでは4時間)が経過すると失効する署名付きURLです。これらは生体データを指しているため、キャッシュしたり公開したりしないでください。認証結果(ステータス、スコア、source_image_session_id)は自社側で保存し、新しいURLが必要な場合は判定エンドポイントを再度呼び出してください。
関連情報
生体認証の警告
警告コード、しきい値、自動却下の条件。
ライブネスレポート
liveness_checks[]項目の全フィールドリファレンス。顔照合レポート
face_matches[]項目の全フィールドリファレンス。