

 Primeiros passos
 Integração / SDKs
 Verificação de usuários
 Verificação de empresas
 Monitoramento de transações
 Autenticação
 Registro de alterações
auth.example.com.
Gerencie isso no console em Authentication > Branding and emails, que mostra uma prévia ao vivo da página de login hospedada nos modos claro e escuro.

Authentication > Branding and emails, com uma prévia da página hospedada.
Sua marca
O logotipo, a cor da marca, o plano de fundo, o raio dos cantos e a fonte vêm das configurações de Personalização da sua aplicação no console, e as páginas hospedadas e os e-mails seguem essas configurações. Selecione Editar em Personalização para alterá-los: uma única alteração atualiza o fluxo de verificação e as páginas de login simultaneamente.- As páginas seguem o modo claro ou escuro do dispositivo da pessoa, e a cor da marca é adaptada para planos de fundo escuros.
- As páginas exibem o nome da sua aplicação.
- No plano Free, as páginas hospedadas exibem um selo Secured by Didit.
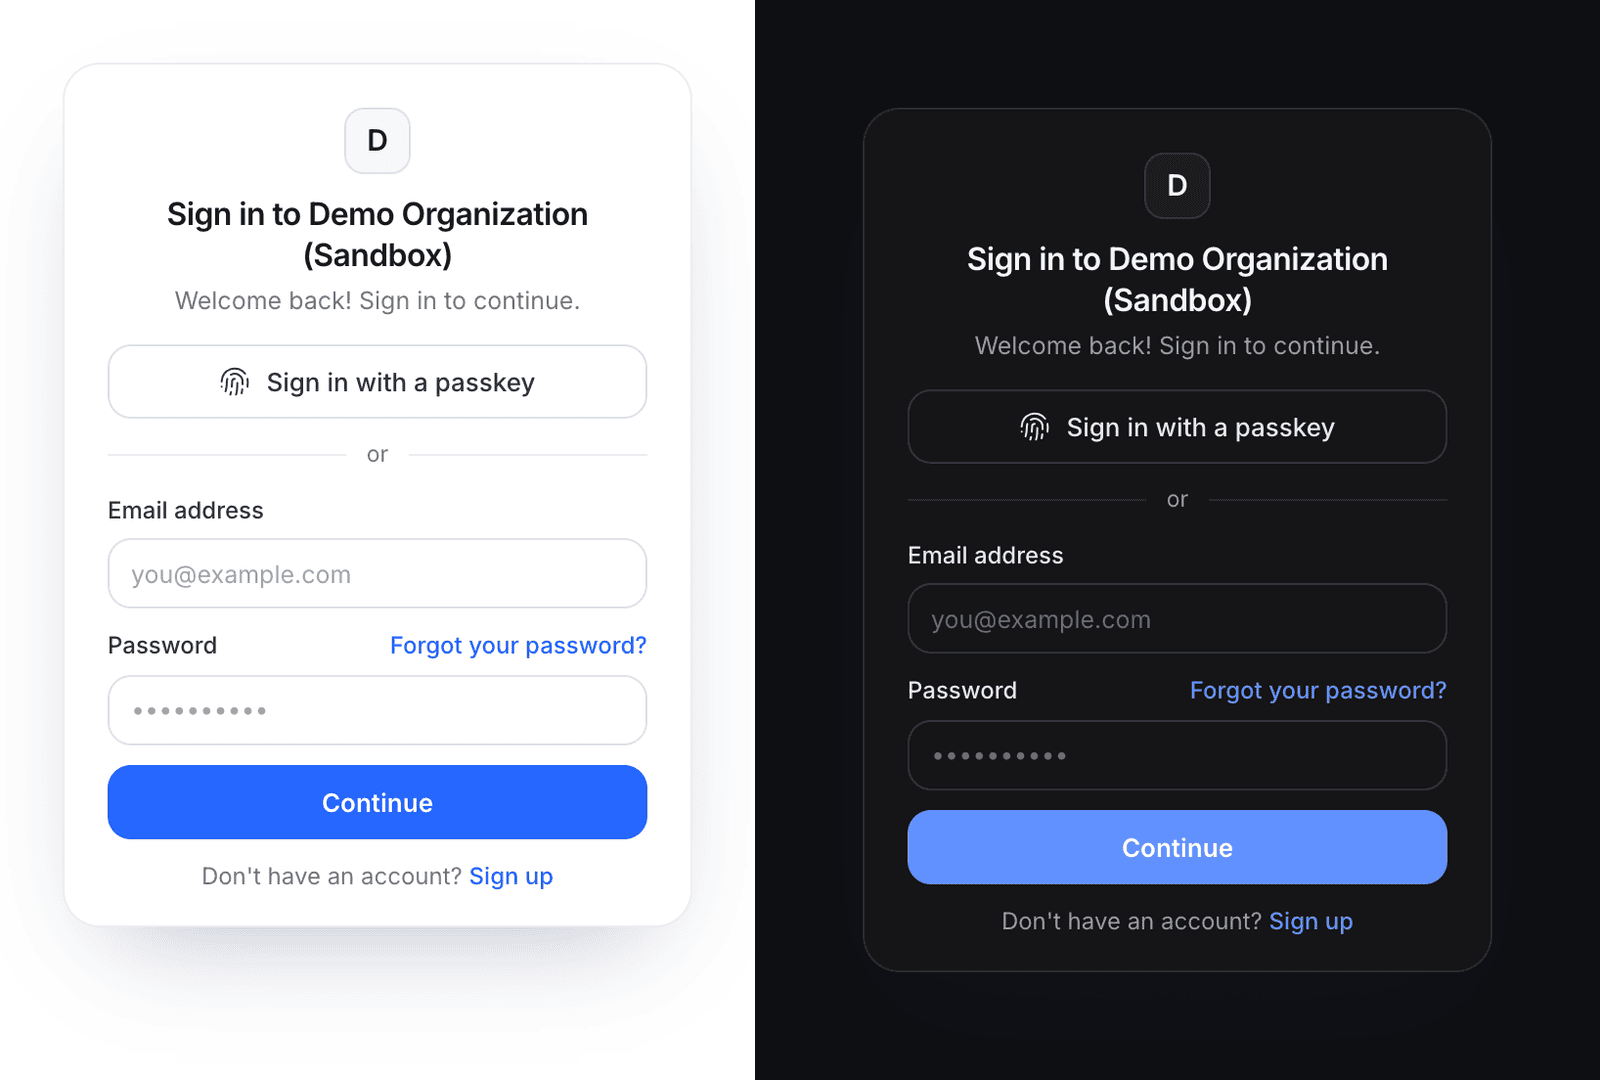
A página de login hospedada segue o modo claro ou escuro do dispositivo da pessoa.
Textos da página e links legais
As páginas hospedadas são traduzidas para inglês, espanhol, francês, alemão e japonês, e escolhem o idioma pelo navegador da pessoa ou pelo
ui_locales na URL de login.
Defina os seus próprios textos por idioma: um idioma sem texto seu mantém o padrão traduzido pelo Didit.
Pela API, o PATCH branding/ na API de gestão de autenticação define os mesmos campos:
E-mails de login
A visualização de e-mails de Branding and emails lista os e-mails de login da sua aplicação, com uma prévia de cada um e o botão Send a test:
Cada e-mail aparece marcado como On ou Off para a sua aplicação.
Os e-mails são enviados a partir do seu domínio de e-mail verificado, quando você configura um em Customization, e de
Didit <no-reply@didit.me> nos demais casos.
Domínio personalizado
Por padrão, sua aplicação autentica as pessoas emhttps://<slug>.auth.didit.me.
Um domínio personalizado move as páginas hospedadas, a API de runtime e o emissor de tokens para um subdomínio próprio, como auth.example.com.
Domínios personalizados são para aplicações em produção: uma aplicação de sandbox sempre autentica as pessoas no domínio da Didit.
Configure
- Em Custom domain, digite em Your domain um valor como
auth.example.come escolha Add domain. Use um subdomínio: um CNAME não pode ficar na raiz do seu domínio. - Crie o registro DNS que o console mostra: um
CNAMEdo seu domínio para o host da Didit da sua aplicação. - Escolha Check DNS now. Um registro novo pode levar até uma hora para aparecer. Quando a Didit encontrá-lo, ela emite um certificado para o seu domínio, que é renovado automaticamente.
- Quando o domínio mostrar Verified, escolha Use this domain para torná-lo a origem de login da sua aplicação.
Pela API,
PUT domain/ com {"domain": "auth.example.com"} adiciona o domínio, POST domain/verify/ o verifica, POST domain/activate/ o ativa e DELETE domain/ o remove.
O que muda ao ativá-lo
- O emissor. Os novos tokens informam seu domínio em
iss, e o documento de descoberta e o JWKS passam a ficar nele. Atualize o emissor que o seu backend verifica ou aceite os dois emissores até que os tokens antigos expirem. Veja tokens e JWKS. - A chave publicável. Ela codifica o emissor, então muda: copie a nova chave em Authentication > Developers para o seu app.
- Sessões e tokens do domínio antigo terminam em até 5 minutos.
- As passkeys precisam ser cadastradas novamente no novo domínio.
- As URLs de redirecionamento, as configurações e as pessoas que se cadastraram permanecem as mesmas.