

 Primeiros passos
 Integração / SDKs
 Verificação de usuários
 Verificação de empresas
 Monitoramento de transações
 Autenticação
 Registro de alterações
over_18 ou um nome verificado, nos tokens da pessoa, nunca os documentos ou as fotos dela.
Configure no console, em Authentication > Verified identity, ou por API com verified/.

Authentication > Verified identity: a verificação no cadastro e as regras antes de ações sensíveis.
Como funciona
Cada checagem roda como uma sessão de verificação da sua própria aplicação, criada com ovendor_data da pessoa.
Isso significa que ela aparece nas suas verificações e no mesmo perfil da pessoa, junto com os logins e as transações dela, vai para revisão manual como qualquer outra verificação e é cobrada pelo preço daquela verificação.
A Didit executa cada checagem com o fluxo de verificação (workflow) padrão ou com um dos seus próprios fluxos, que você escolhe para essa checagem.
Veja preços para consultar o preço de cada verificação.
No cadastro
Escolha o nível que a pessoa precisa atingir antes de a conta ser criada:
Um novo nível se aplica às pessoas que se cadastrarem a partir de então, nunca às contas existentes.
Nas páginas hospedadas, a Didit leva a pessoa pela verificação durante o cadastro. Nas suas próprias telas, a chamada de cadastro responde com
verification_required e um verification_url válido por 30 minutos: envie a pessoa para lá. A Didit emite o código de login somente depois que a verificação é aprovada.
Verificação adicional antes de ações sensíveis
Uma verificação adicional (step-up) pede que a pessoa verifique a identidade novamente, apenas quando uma ação é arriscada o suficiente. Você ativa as regras, e seu app pergunta à Didit, antes de cada ação sensível, se alguma delas se aplica.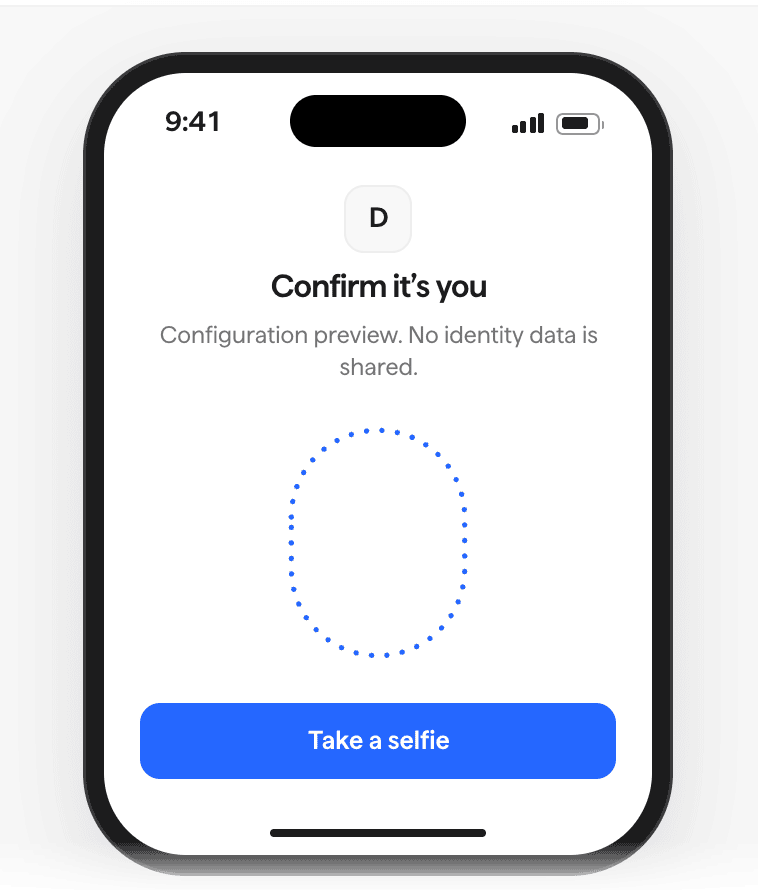
O que a pessoa vê quando uma verificação adicional pede uma selfie.
Você pode alterar a verificação de cada regra para prova de vida, login com selfie ou verificação de identidade completa.
Quando várias regras se aplicam, a Didit pede a verificação mais forte.
Quando a Didit ainda não tem nenhum rosto associado à pessoa, um login com selfie se torna uma verificação de identidade completa.
Pedir uma verificação adicional
Seu app chamaPOST {issuer}/step-up/ com o token de acesso da pessoa, ou o método stepUp() dos SDKs:
200 {"required": false}: nenhuma regra se aplica, então pode seguir em frente.201comverification_url: envie a pessoa para lá. A verificação adicional fica aberta por 30 minutos (expires_in: 1800).
Ler o resultado no seu backend
A pessoa volta parareturn_to com step_up=<id>&status=approved adicionado, mas esse parâmetro na URL não comprova nada.
Seu backend lê a verificação adicional com GET {issuer}/step-up/{step_up_id}/ e um token de acesso da mesma sessão, e age somente quando status for approved.
Uma verificação adicional nunca falha de modo permissivo: quando a verificação está indisponível, a ação continua bloqueada.
Os guias de início rápido de JavaScript, Next.js e iOS mostram o lado do SDK, e a Referência da API tem o contrato completo.
O que o seu app recebe
Escolha quais claims verificadas entram nos tokens da pessoa:
O token de acesso e o token de ID trazem essas claims em
verified, junto com level, o nível mais alto que a pessoa concluiu com aprovação: liveness, liveness_face_match ou full_id.
Ele é {} quando a pessoa não concluiu nenhuma verificação, e GET /session/ retorna null em vez disso.
- Uma verificação aprovada durante uma sessão chega aos tokens na próxima renovação, em até 5 minutos.
- Qualquer um que tenha o token pode ler essas claims, inclusive o seu front end. Por isso, selecione apenas as claims pessoais de que o seu app precisa.
- O seu app recebe claims, nunca o documento, a selfie ou os dados faciais.
Configure pela API
GET e PATCH em verified/, na sua API de gestão de autenticação, leem e alteram as mesmas configurações do console:
Uma regra que você omitir mantém as configurações atuais da regra.