

 Primeiros passos
 Integração / SDKs
 Verificação de usuários
 Verificação de empresas
 Monitoramento de transações
 Autenticação
 Registro de alterações
Uma organização, neste contexto, é um dos seus clientes, dentro da sua aplicação. Ela é separada da sua organização no Didit, que reúne a sua própria equipe no Business Console.
Ativar organizações
As organizações estão desativadas em uma aplicação nova. Abra Authentication > Organizations no console e, no card Settings:- Ative Organizations.
- Escolha o Default role for new members, a função que as pessoas recebem ao entrar por meio de um domínio verificado ou de login único (por padrão,
member). - Mantenha Require MFA for organization admins ativado, que é a política de MFA padrão (veja abaixo).

Authentication > Organizations.
Membros e funções
Uma pessoa pode pertencer a várias organizações da sua aplicação, com uma função em cada uma.
Nos planos Scale e Enterprise, e em todas as aplicações Sandbox, você também pode definir funções personalizadas, cada uma com uma chave e as permissões que sua aplicação verifica, por exemplo
payouts.approve.
Um membro pode ter uma função personalizada além da sua função.
Abra uma organização para ver o login único, os domínios verificados, os membros, as funções e os convites dela.
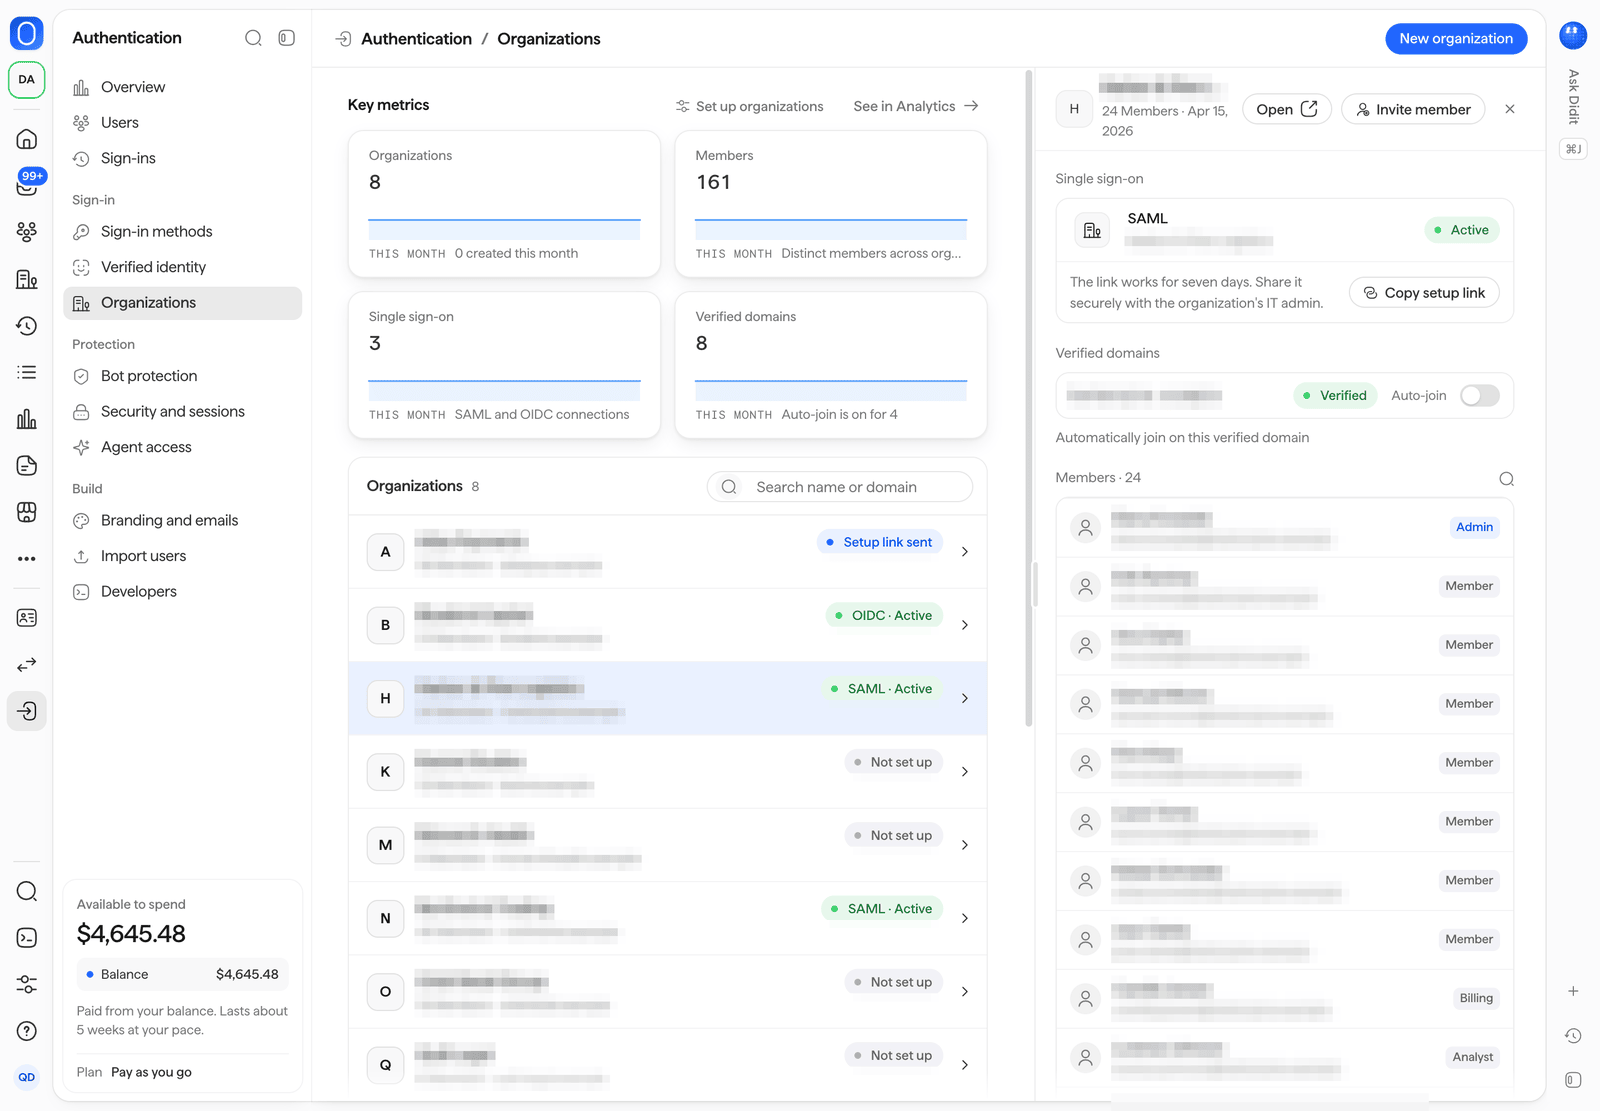
Login único, domínios verificados, membros e funções de uma organização.
Convites
Escolha Convidar membro em uma organização, informe até 20 endereços de e-mail e a função que cada pessoa vai receber (admin, member ou billing). A Didit envia um e-mail de convite para cada pessoa.
Um convite tem validade de 7 dias e abre a página /invite hospedada na sua origem de login, onde a pessoa entra ou cria uma conta e ingressa na organização.
A lista de Convites da organização mostra quando cada convite expira, com os botões Reenviar e Revogar.
Domínios verificados e entrada automática
Uma organização pode comprovar que é proprietária de um domínio de e-mail:- Adicione o domínio à organização.
- Adicione o registro TXT que o Didit exibe em
_didit-auth.<domain>no seu provedor de DNS, contendo o token de verificação. - Verifique o domínio. Ele aparece como Verified assim que o registro for encontrado.
Login único corporativo
Uma organização pode fazer com que as pessoas dela façam login pelo próprio provedor de identidade, usando SAML ou OIDC.- Link de configuração. Escolha Copy setup link no card Single sign-on da organização e compartilhe o link com segurança com o administrador de TI da organização. Ele vale por sete dias e guia a configuração da conexão. Links de configuração exigem o plano Scale ou Enterprise; aplicações Sandbox os têm em qualquer plano.
- SAML. Os metadados do seu provedor de serviço são publicados em
{origin}/sso/saml/metadata/. - Localização da conexão. A página de login hospedada encontra a conexão da organização pelo domínio de e-mail verificado da pessoa, a partir de Use single sign-on ou pelo parâmetro
organization=<slug>na URL de login. - Status. A lista de organizações mostra se cada conexão está ativa, não configurada ou aguardando um link de configuração que foi enviado.
MFA para administradores da organização
A política padrão de MFA,organization_admins, exige um segundo fator de cada pessoa que tenha a função admin em qualquer organização da sua aplicação.
Uma pessoa que se torna administradora precisa cadastrar um fator, e GET /session/ deixa de aceitar a sessão dela até que a sessão atenda à política novamente.
Altere a política em Autenticação > Segurança e sessões, ou com mfa_policy nas configurações da aplicação.
Ler organizações na sua aplicação
Enquanto as organizações estiverem ativas, os tokens e a sessão da pessoa informam à sua aplicação a quais organizações ela pertence:GET /session/, antes de cada ação que dependa delas.
Quando as organizações estiverem desativadas, org é null e a lista fica vazia.