

 Começar
 Integrar / SDKs
 Verificação de utilizadores
 Verificação de empresas
 Monitorização de transações
 Autenticação
 Registo de alterações
auth.example.com.
Gere isto na consola, em Authentication > Branding and emails, onde é apresentada uma pré-visualização em tempo real da página de início de sessão alojada, nos modos claro e escuro.

Authentication > Branding and emails, com uma pré-visualização da página alojada.
A sua marca
O logótipo, a cor da marca, o fundo, o raio dos cantos e o tipo de letra vêm das definições Customization da sua aplicação na consola, e as páginas alojadas e os e-mails seguem essas definições. Escolha Edit in Customization para os alterar: uma única alteração atualiza, em simultâneo, o fluxo de verificação e as páginas de início de sessão.- As páginas seguem o modo claro ou escuro do dispositivo da pessoa, e a cor da marca é adaptada para fundos escuros.
- As páginas mostram o nome da sua aplicação.
- No plano Free, as páginas alojadas mostram um selo Secured by Didit.
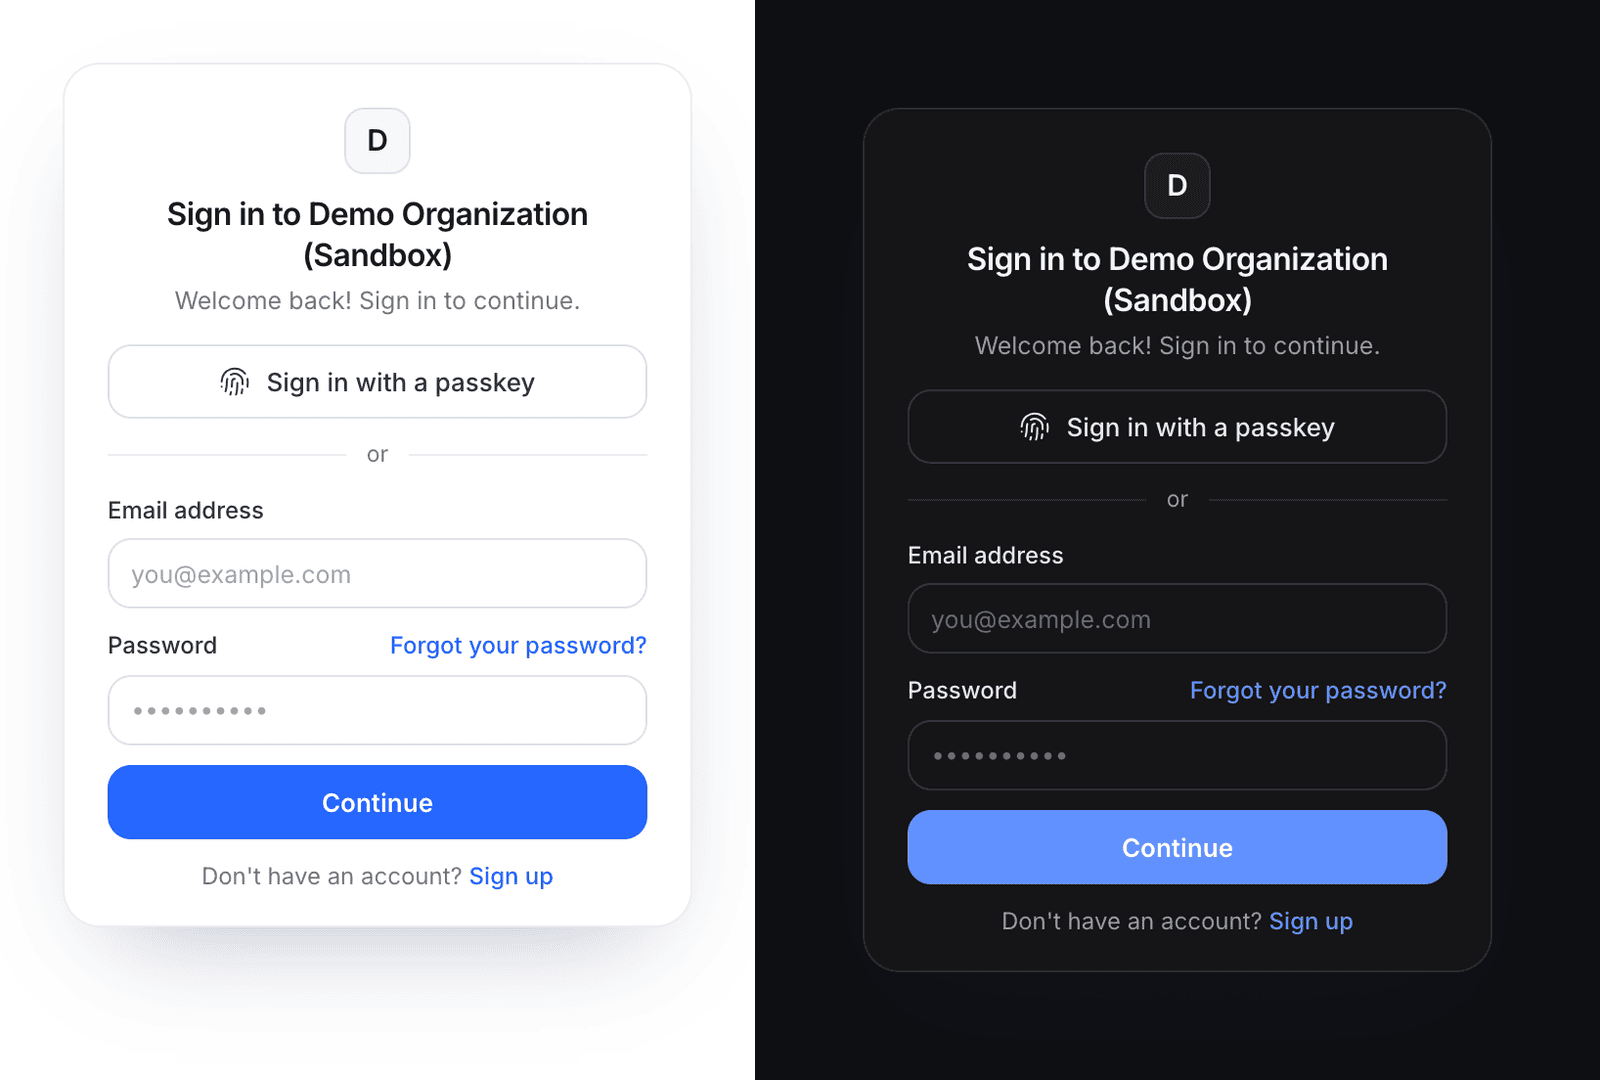
A página de início de sessão alojada segue o modo claro ou escuro do dispositivo da pessoa.
Textos da página e ligações legais
As páginas alojadas estão traduzidas para inglês, espanhol, francês, alemão e japonês, e escolhem o idioma a partir do navegador da pessoa ou de
ui_locales no URL de início de sessão.
Defina os seus próprios textos para cada idioma: um idioma sem o seu texto mantém o texto predefinido traduzido pela Didit.
Através da API, PATCH branding/ na API de gestão de autenticação define os mesmos campos:
Emails de início de sessão
A vista de e-mails de Personalização da marca e e-mails lista os e-mails de início de sessão da sua aplicação, com uma pré-visualização de cada um e o botão Enviar um teste:
Cada e-mail está marcado como Ativado ou Desativado para a sua aplicação.
Os e-mails são enviados a partir do seu domínio de e-mail verificado, se tiver configurado um em Personalização, e a partir de
Didit <no-reply@didit.me> nos restantes casos.
Domínio personalizado
Por predefinição, a sua aplicação permite que as pessoas iniciem sessão emhttps://<slug>.auth.didit.me.
Um domínio personalizado move as páginas alojadas, a API em tempo de execução e o emissor de tokens para um subdomínio seu, como auth.example.com.
Os domínios personalizados destinam-se a aplicações em produção: uma aplicação sandbox inicia sempre a sessão das pessoas no respetivo domínio Didit.
Configurar
- Em Custom domain, introduza Your domain, por exemplo
auth.example.com, e escolha Add domain. Utilize um subdomínio: um CNAME não pode ficar na raiz do seu domínio. - Crie o registo DNS que a consola mostra: um
CNAMEdo seu domínio para o host Didit da sua aplicação. - Escolha Check DNS now. Um registo novo pode demorar até uma hora a aparecer. Assim que a Didit o encontrar, emite um certificado para o seu domínio, que se renova automaticamente.
- Quando o domínio mostrar Verified, escolha Use this domain para o tornar a origem de início de sessão da sua aplicação.
Através da API,
PUT domain/ com {"domain": "auth.example.com"} adiciona-o, POST domain/verify/ verifica-o, POST domain/activate/ ativa-o e DELETE domain/ remove-o.
O que muda ao ativar
- O emissor. Os novos tokens indicam o seu domínio em
iss, e o documento de descoberta e o JWKS passam a estar nesse domínio. Atualize o emissor que o seu backend verifica, ou aceite ambos os emissores até os tokens antigos expirarem. Consulte tokens e JWKS. - A chave publicável. Esta codifica o emissor, por isso muda: copie a nova chave de Authentication > Developers para a sua aplicação.
- As sessões e os tokens no domínio antigo terminam no prazo máximo de 5 minutos.
- As passkeys têm de ser registadas novamente no novo domínio.
- Os URLs de redirecionamento, as definições e as pessoas que se registaram mantêm-se iguais.