

 Começar
 Integrar / SDKs
 Verificação de utilizadores
 Verificação de empresas
 Monitorização de transações
 Autenticação
 Registo de alterações
As definições pertencem à aplicação que selecionou no topo da consola, e as aplicações de produção e Sandbox têm definições e utilizadores separados.
Para ler a secção é necessária a permissão
authentication com o nível leitura, e para a alterar é necessário o nível escrita: veja funções e permissões.
Quando o seu plano não inclui uma funcionalidade, a respetiva página mostra uma nota do plano; uma aplicação Sandbox inclui as funcionalidades de todos os planos, para que as possa experimentar primeiro.
Visão geral
A página inicial da secção resume os últimos 30 dias numa frase e responde a perguntas sobre os seus inícios de sessão no Ask Didit.
Needs your attention lista o que a sua equipa deve tratar, como contas bloqueadas após várias palavras-passe erradas, com Unlock ou Keep locked.
See all analytics abre as métricas de Authentication em Analytics.
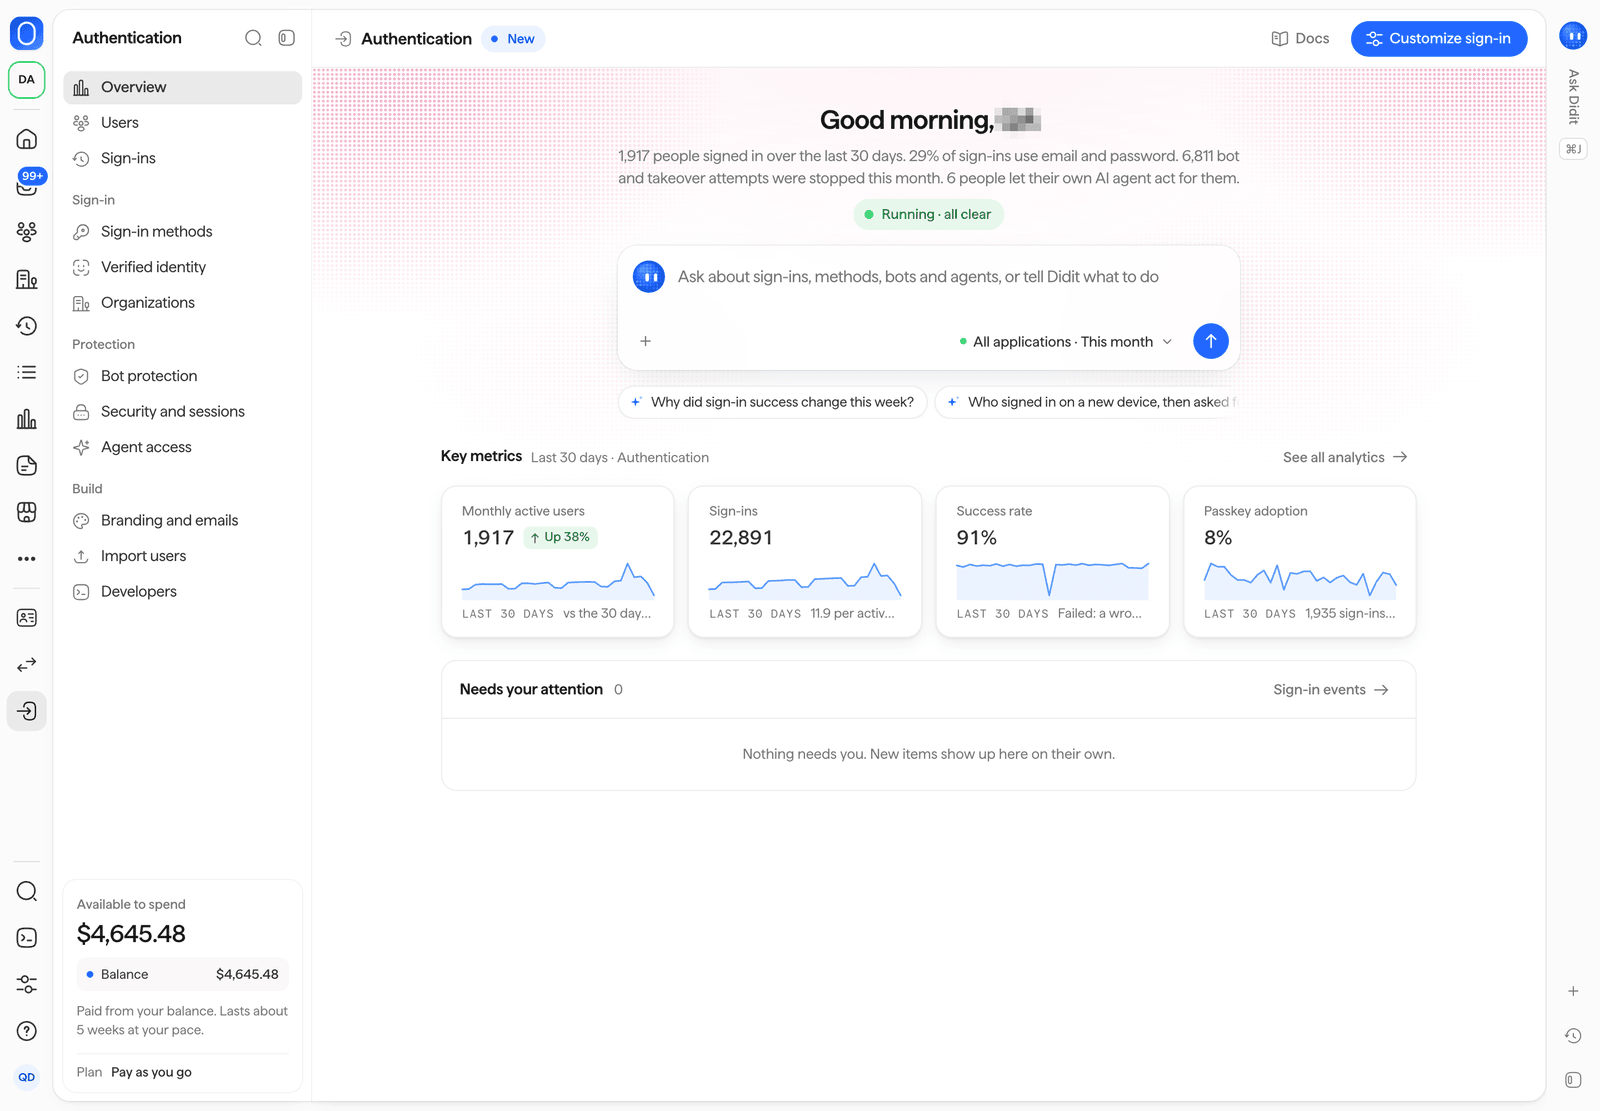
Authentication > Overview na Business Console.
Utilizadores
Users é a mesma lista de pessoas do resto da consola, por isso o início de sessão de cada pessoa fica ao lado das suas verificações e transações. As vistas Can sign in e Locked or blocked e o filtro Sign-in restringem-na ao estado de início de sessão, ao método de início de sessão ou ao MFA. Para uma pessoa, a sua equipa pode:
Selecione várias pessoas para aplicar uma ação a até 100 pessoas de cada vez.
As regras subjacentes a cada ação estão em ações de identidade administrativas.
Inícios de sessão e sessões
Inícios de sessão tem duas vistas. Tentativas de início de sessão lista cada tentativa com o respetivo estado (bem-sucedida, falhada, desafiada ou bloqueada), a pessoa, o método, o dispositivo, a localização, um nível de risco e a hora. Filtre por estado, método e risco. Abra uma tentativa para ver as respetivas evidências, como o dispositivo, a rede e qualquer sinal de VPN ou de bloqueio, com Abrir pessoa, Ver em eventos e Bloquear este endereço IP, que acrescenta o endereço à sua lista de bloqueio em Listas.
Autenticação > Inícios de sessão: cada tentativa, com filtros por estado, método e risco.

Autenticação > Inícios de sessão > Sessões ativas, com Revogar em cada sessão.
Métodos de início de sessão
Ative ou desative cada método e configure-o. Cada um mostra a respetiva percentagem dos seus inícios de sessão.
O cartão Início de sessão alojado mostra o seu URL de início de sessão alojado, e Experimentar a sua página de início de sessão abre-o.
Consulte os métodos de início de sessão para saber como funciona cada método.

Autenticação > Métodos de início de sessão, com uma pré-visualização em direto da página alojada.
Identidade verificada
Escolha a verificação que uma pessoa tem de concluir antes de a sua conta ser criada (nenhuma, prova de vida ou verificação de identidade completa), as regras que pedem uma nova verificação antes de ações sensíveis (um pagamento acima de um determinado valor, uma nova conta bancária, uma alteração de e-mail ou de telefone, um novo dispositivo e, depois, um pagamento) e os atributos verificados que a sua aplicação recebe no token. Preview a step-up mostra o que a pessoa vê. Cada regra mostra quantas verificações pediu este mês e quantas foram aprovadas. Consulte identidade verificada.
Authentication > Verified identity: a verificação no registo e as regras antes de ações sensíveis.
Organizações
Ative as organizações para os seus clientes empresariais e faça a gestão delas: Nova organização, depois, em cada organização, o respetivo início de sessão único e ligação de configuração, os domínios verificados com adesão automática, os membros, as funções e os convites. As métricas principais contabilizam organizações, membros, ligações de SSO e domínios verificados. Veja organizações.
Autenticação > Organizações.
Proteção contra bots
Only allow humans é o interruptor de todas as proteções. Abaixo dele, cada uma das seis proteções (deteção de bots, preenchimento de credenciais, bloqueio por força bruta, e-mails descartáveis, redes de VPN e de centros de dados, e viagem impossível) está definida como Off, Log, Challenge ou Block, e mostra quantas tentativas detetou neste mês. Attack mode desafia todos os registos e inícios de sessão em situações de emergência, e desativa-se automaticamente. As métricas principais mostram o que foi bloqueado e desafiado neste mês e o maior pico de tentativas, e See detections abre os eventos correspondentes. Consulte a proteção contra bots.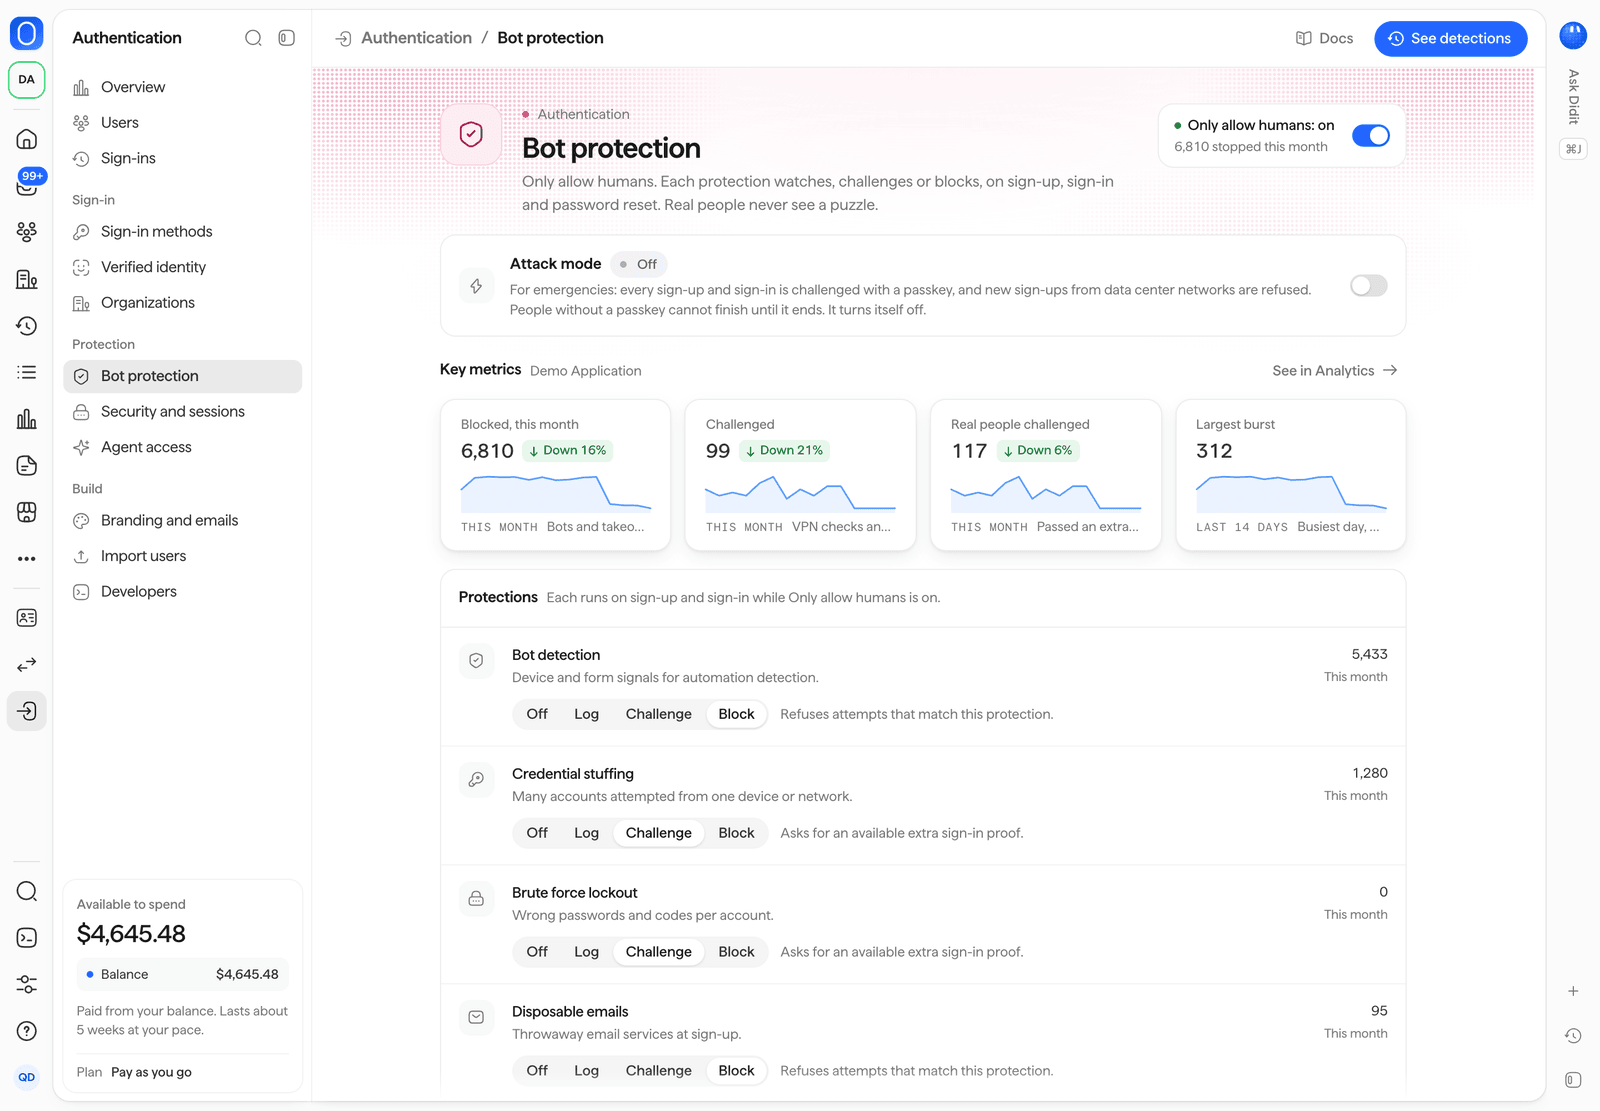
Autenticação > Proteção contra bots.
Definições de segurança e sessões
Cada definição corresponde a um campo nas definições da aplicação.
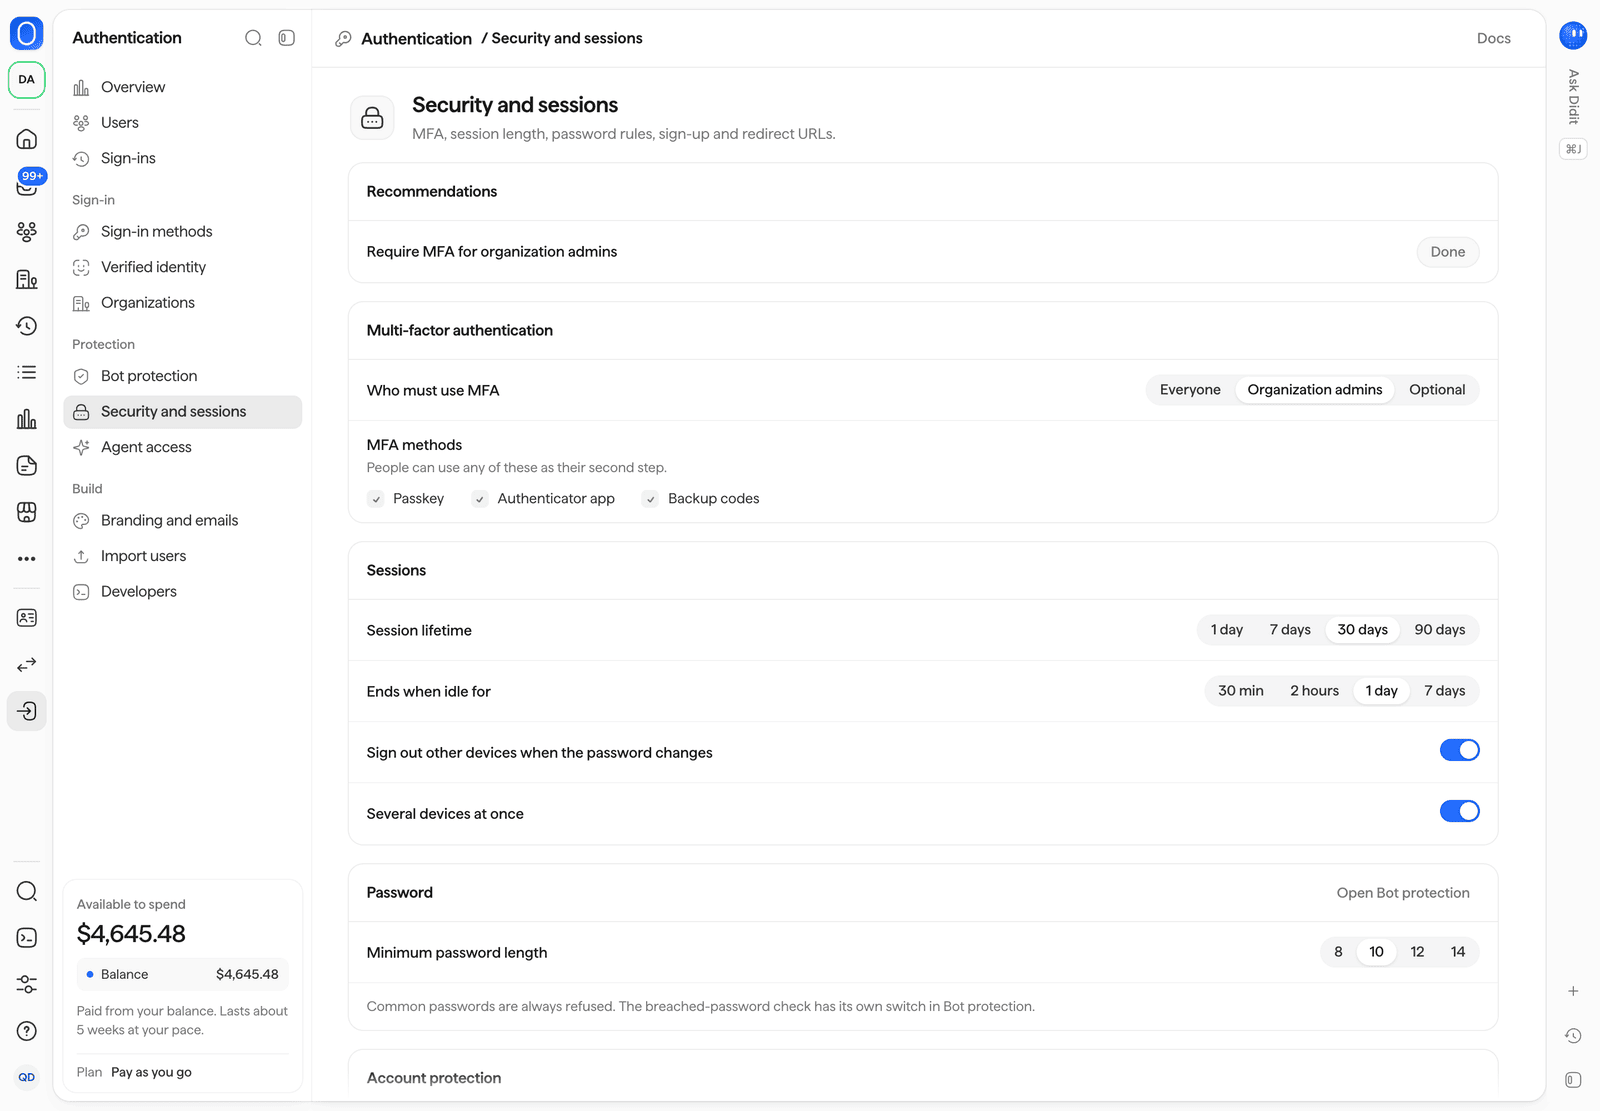
Autenticação > Segurança e sessões.
Acesso de agentes
Ative o acesso de agentes e escolha o que os agentes podem fazer, por quanto tempo duram as respetivas sessões e como as pessoas os aprovam. A página lista as sessões de agentes ativas, com Revoke, e contabiliza as aprovações e as revogações. Consulte acesso de agentes.
Autenticação > Acesso de agentes.
Marca e e-mails
Veja a sua marca em Personalização, defina os textos da página e as ligações para os seus termos e para a política de privacidade, adicione um domínio personalizado de início de sessão e pré-visualize a página alojada em modo claro e escuro. A vista de e-mails lista os seus e-mails de início de sessão, com uma pré-visualização de cada um, e o botão Enviar um teste, bem como os remetentes das suas mensagens de e-mail e SMS. Consulte marca e domínio personalizado.
Autenticação > Marca e e-mails, com uma pré-visualização da página alojada.
Importar utilizadores
Traga pessoas de outra plataforma de identidade ou da sua própria base de dados com um ficheiro CSV ou JSON: execute uma simulação, verifique-a e, em seguida, importe. Import history lista todas as tarefas com o respetivo estado e resultados. Consulte importar utilizadores.Programadores
Depois de ativar um domínio personalizado, a Publishable key muda: copie a nova chave daqui para a sua aplicação.
Veja o guia de início rápido e eventos e webhooks.