

 Começar
 Integrar / SDKs
 Verificação de utilizadores
 Verificação de empresas
 Monitorização de transações
 Registo de alterações
portrait_image que forneceu, ou o rosto guardado do utilizador pesquisado por vendor_data). Ambas as verificações surgem como itens padrão de funcionalidade na resposta de decisão da sessão V3.
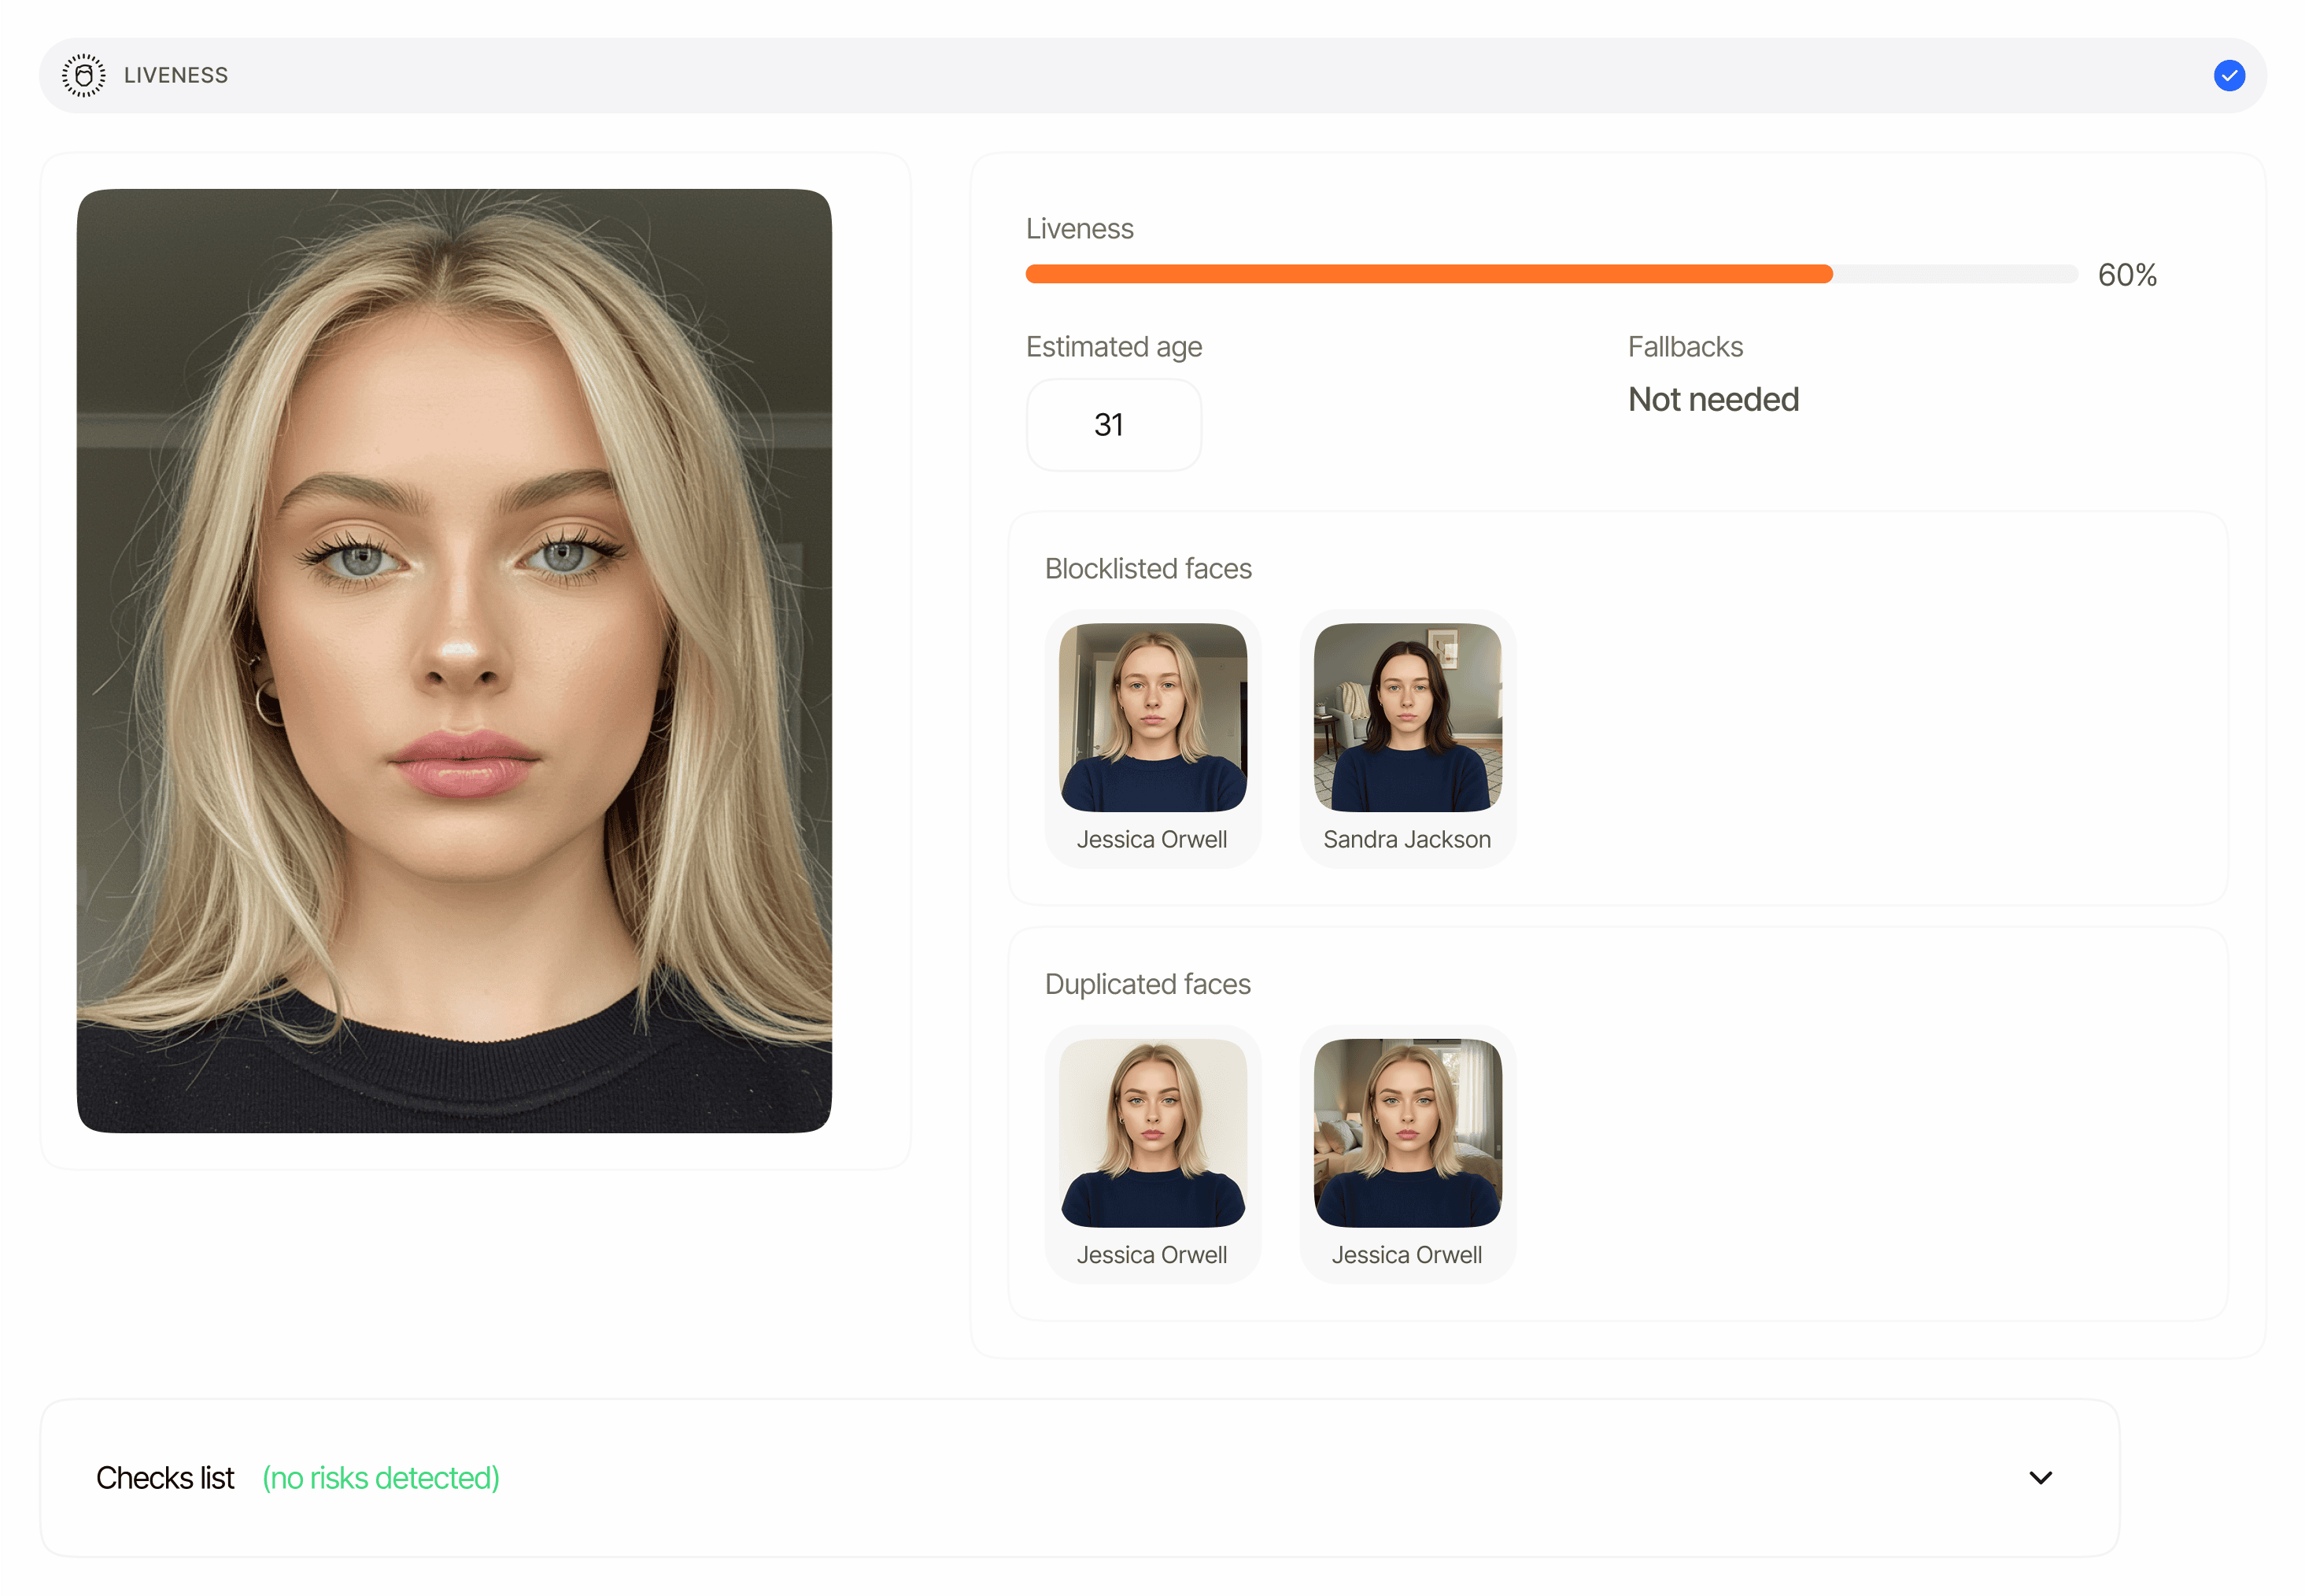
Visão geral
A Autenticação biométrica é um tipo de fluxo (workflow_type: "biometric_authentication"), e não um objeto de resposta separado. Quando o fluxo é executado, emite:
- Uma verificação de prova de vida que captura uma selfie em direto e avalia-a quanto a spoofing.
- Uma correspondência facial que compara o rosto capturado com o rosto de referência determinado na criação da sessão (apenas quando a Correspondência facial está ativada no fluxo).
portrait_image (imagem codificada em base64, máximo de 2 MB), ou omita-o e a Didit reutiliza o rosto já guardado para o utilizador com esse vendor_data: primeiro um rosto obtido numa prova de vida aprovada, depois a fotografia do chip do passaporte eletrónico, a seguir o retrato do documento de identificação e, por fim, um rosto de perfil registado manualmente. Se nem portrait_image nem um rosto guardado estiverem disponíveis, a criação da sessão devolve 400 com {"portrait_image": "No stored face image was found for this user. Send a portrait_image, or complete an approved verification with face liveness or an ID document for this vendor_data first."}. Em ambos os casos, a referência determinada é registada na nova sessão, pelo que o source_image_session_id do item de correspondência facial é definido como o próprio session_id dessa sessão (isto indica que a referência veio do retrato guardado da sessão em vez de um retrato de documento capturado na mesma sessão, o que deixaria o campo null).
Onde aparece
Ambos os arrays são devolvidos por
GET /v3/session/{sessionId}/decision/ para sessões cujo tipo de fluxo é biometric_authentication. São sempre arrays — nunca objetos singulares — e cada um é null até que o seu passo tenha produzido dados. Cada item inclui um node_id para que fluxos com várias instâncias possam desambiguar os passos.
Referência do esquema
A lista completa de campos é definida uma única vez na página de modelos de dados, para que todos os relatórios que apresentam estas funcionalidades partilhem a mesma fonte de referência:- Esquema do item de prova de vida —
status,method,score,reference_image,video_url,age_estimation,matches[],face_quality,face_luminance,warnings[],node_id. - Esquema do item de correspondência facial —
status,score,source_image_session_id,source_image,target_image,warnings[],node_id. - Estrutura do registo de aviso —
feature,risk,additional_data,log_type,short_description,long_description,node_id.
Valores de estado
Tantoliveness_checks[].status como face_matches[].status utilizam o ciclo de vida partilhado de funcionalidades (estados ao nível da funcionalidade):
O
status geral da sessão agrega ambos os itens: qualquer funcionalidade em Declined recusa a sessão, qualquer uma em In Review coloca a sessão em In Review; caso contrário, é Approved (depois de todas as funcionalidades terminarem).
Para o comportamento dos limiares e a lista completa de códigos de aviso, consulte Avisos de Autenticação biométrica.
Exemplo — prova de vida + correspondência facial (aprovada)
Os exemplos são abreviados: o envelope completo da decisão inclui tambémsession_url, metadata, callback, reviews, contact_details, expected_details, environment, created_at e expires_at.
Exemplo — apenas prova de vida (Correspondência facial desativada no fluxo)
face_matches permanece a null. Quando a Correspondência facial está ativada, omitir portrait_image não ativa o modo de apenas prova de vida: a Didit reutiliza o rosto guardado para o utilizador com esse vendor_data e, se não existir nenhum rosto guardado, a criação da sessão falha com 400.
Exemplo — correspondência facial recusada por baixa similaridade
Nota de segurança
reference_image, video_url, source_image e target_image são URLs assinados que expiram após uma janela de validade limitada (4 horas por predefinição). Apontam para dados biométricos — não os guarde em cache nem os exponha publicamente. Guarde o resultado da verificação (status, score, source_image_session_id) do seu lado; volte a consultar o endpoint de decisão se necessitar de novos URLs.
Relacionado
Avisos de autenticação biométrica
Códigos de aviso, limiares e condições de recusa automática.
Relatório de prova de vida
Referência completa dos campos para itens de
liveness_checks[].Relatório de correspondência facial
Referência completa dos campos para itens de
face_matches[].