

 快速开始
 集成 / SDK
 用户验证
 企业验证
 交易监控
 更新日志
概述
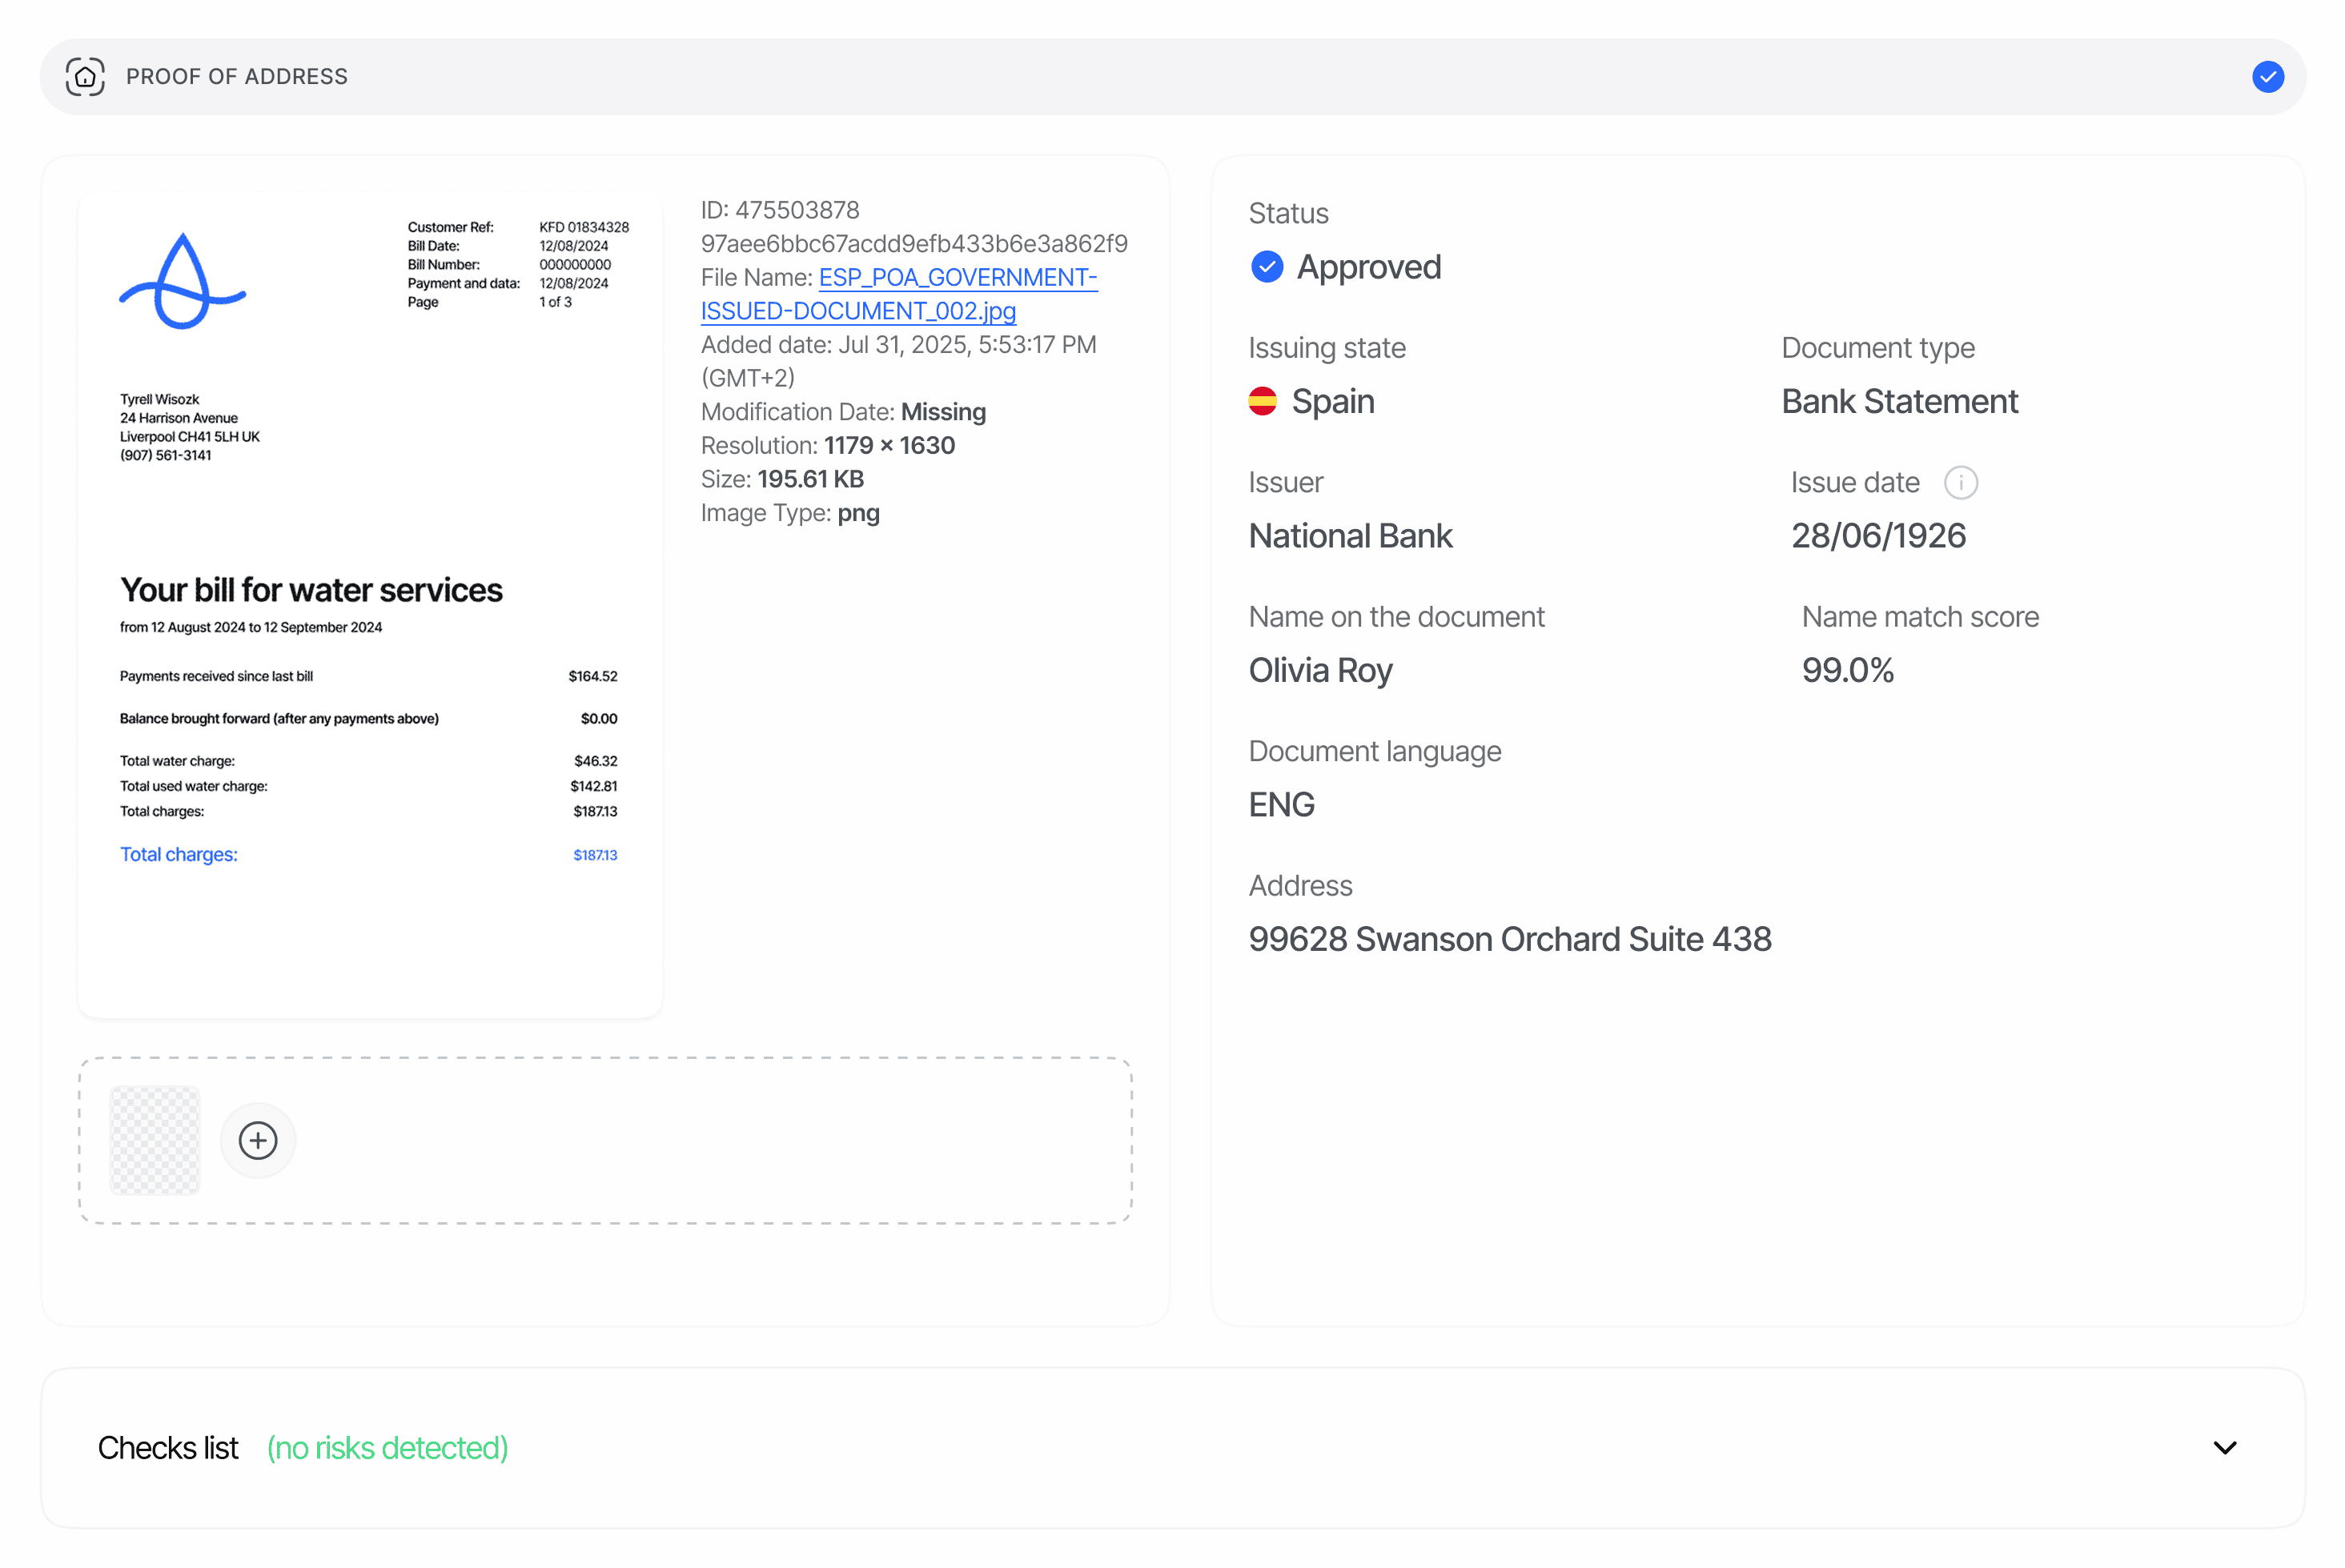
地址证明(POA)验证支持单个不超过 15 MB 的 PDF 或图片(TIFF、JPG、JPEG、PNG、WEBP,可选 ZIP 压缩),执行文件类型分类、基于 LLM 的提取以及 PDF/EXIF 取证分析,并返回:- 提取的地址 — 包含原始地址和结构化地址(
street_1、city、region、postal_code、经纬度)。 - 文件元数据 — 文件大小、内容类型、创建和修改日期、EXIF 日期、签名信息以及来自 PDF 取证分析的任何叠加层篡改证据。
- 与已验证的身份证件以及创建会话时提供的预期信息之间的姓名匹配分数。
- 当文件为银行对账单时的银行相关额外字段(账号、IBAN、排序代码、路由号码、SWIFT/BIC、分支)。
POA 提取会执行非结构化文本读取,这会导致每个文件产生 5–15 秒的延迟。只有在整个工作流步骤完成后才会触发 Webhook — 在此时间窗口内,调用决策 endpoint 的频率请勿高于每 5 秒一次。
在 API 响应中的位置
决策 endpoint 在GET /v3/session/{sessionId}/decision/ 中以复数数组 poa_verifications[] 的形式返回 POA。每个条目代表工作流中 POA 节点的一次执行;包含多个 POA 步骤(例如银行对账单 + 水电费账单)的会话会为每次执行生成一个条目,并带有各自的 node_id。
数据结构
有关规范数据结构,请参阅数据模型参考中的地址证明。warnings[] 中的每个条目都是一个警告对象:{ feature, risk, additional_data, log_type, short_description, long_description, node_id },对于此报告,feature 始终为 "PROOF_OF_ADDRESS"。
状态值
status 使用功能级状态枚举(FeatureStatusChoices)。
在工作流节点上配置的自定义状态规则可以进一步调整计算得出的状态;规则按优先级 Declined > In Review > Approved 组合生效。完整风险到操作的映射关系(包括仅限工作流的
FUTURE_ISSUE_DATE 重试行为),请参阅地址证明警告。
PDF 叠加篡改证据
当提交的文件为 PDF 时,document_metadata.overlay_manipulation 可能包含疑似文字叠加的取证证据:
detected:检查发现篡改证据时为true。analyzed:PDF 能够被分析时为true。analysis_incomplete:仅当文件无法完整检查时存在且为true。已检查的部分在可能的范围内保留其检查结果,同时文档会触发POA_DOCUMENT_UNPROVEN_TEXT_REPLACEMENT。signals:触发的检查项(duplicate_font_subset、glyph_fragmentation)。manipulated_regions:围绕疑似被编辑文字的页面坐标矩形。每个矩形使用 PDF 页面坐标空间(x、y、width、height、page_width、page_height),便于审核人员在 PDF 预览中标出受影响的区域。
null。当 detected=true 时,系统还会发出 SUSPECTED_DOCUMENT_MANIPULATION 警告,其 additional_data 与上述信号和矩形信息保持一致。但如果存在更强的信号(数字签名后被修改,即 is_tampered=true),则优先采用该信号,此时 additional_data 描述的是签名篡改情况。
二维码与条形码
每份 POA 报告都包含detected_codes,涵盖所有已处理的页面。每个条目包含:
未找到受支持的码时,
detected_codes 为空数组。Didit 绝不对 payload 进行猜测:损坏或无法读取的码可能会连同其位置一起返回,且 parsed_payload: null,而码检测失败并不会导致 POA 验证失败。
示例
已通过 — 银行对账单
已拒绝 — 叠加层篡改与姓名不匹配
相关内容
- 地址证明警告 — POA 可能发出的所有警告代码
- 地址证明概述 — 支持的文件类型与验证规则
- 数据模型 — 地址证明 — 规范数据结构
- Webhook —
status.updated携带 POA payload
document_file 和 extra_files[] 为预签名 URL,有效期约为 4 小时。如需刷新 URL,请重新调用决策 endpoint。仅在自身系统中存储验证状态和解析后的地址字段 — 尽量减少留存的文件数据。