

 ابدأ الآن
 التكامل / SDKs
 التحقق من المستخدمين
 التحقق من الشركات
 مراقبة المعاملات
 سجل التغييرات
آلية العمل
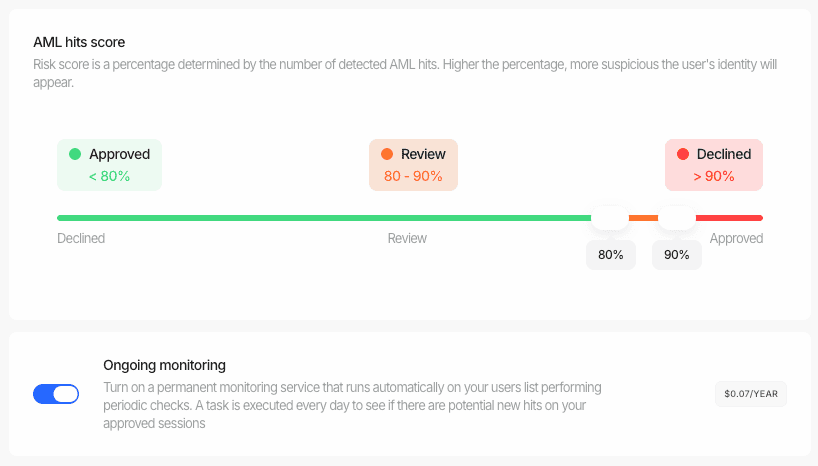
يقوم نظام المراقبة المستمرة لدينا بفحص مستخدميك المتحقق منهم باستمرار مقابل مختلف قوائم المراقبة وقوائم العقوبات ومصادر الأخبار السلبية. إليك نظرة تفصيلية على هذه العملية:-
فحوصات آلية يومية:
- يُجري نظامنا فحوصات آلية يومية لجميع الجلسات التي تمت الموافقة عليها مسبقًا
- يُعيد كل فحص فحص المستخدم مقابل قاعدتنا الشاملة لبيانات قوائم المراقبة وقوائم العقوبات
- يُقارن النظام أي نتائج جديدة بحدود AML التي قمت بتكوينها
-
تحديثات قائمة على الحدود:
- إذا تم العثور على تطابقات جديدة تتجاوز حد المراجعة الذي قمت بتكوينه، تتغير حالة الجلسة إلى “قيد المراجعة”
- إذا تجاوزت التطابقات الجديدة حد الرفض، تتغير حالة الجلسة تلقائيًا إلى “مرفوضة”
- هذه الحدود هي نفسها التي قمت بتكوينها في سير العمل
-
إشعارات في الوقت الفعلي:
- عند حدوث أي تغيير في الحالة، يتلقى تطبيقك إشعار webhook
- يتضمن payload الـ webhook الحالة المحدثة ومعلومات مفصلة حول تطابقات AML الجديدة
- تتبع هذه الإشعارات نفس تنسيق نظام webhook القياسي لدينا
-
تحديثات Business Console:
- تنعكس جميع التغييرات على الفور في Business Console الخاصة بك
- يمكن لفريق الامتثال لديك فحص تطابقات AML الجديدة، ومراجعة النتائج التفصيلية، واتخاذ الإجراءات المناسبة
- تحتفظ لوحة التحكم بسجل تدقيق كامل لجميع أنشطة المراقبة وتغييرات الحالة
تفعيل المراقبة للمستخدمين والشركات
يمكنك تشغيل المراقبة المستمرة أو إيقافها للمستخدمين والشركات بالكامل مباشرة من لوحة التحكم — بما في ذلك المستخدمون الذين لم يخضعوا قط لفحص AML، مثل المستخدمين المستوردين.- افتح المستخدمون (أو الشركات) في Business Console، وحدد الملفات الشخصية التي تريد مراقبتها، وانقر فوق المراقبة المستمرة لمكافحة غسيل الأموال.
- يعرض مربع الحوار تقديرًا للتكلفة قبل تشغيل أي شيء: عدد الملفات الشخصية المحددة، وعدد الملفات التي تحتاج إلى فحص AML جديد، وتكلفة الفحص لمرة واحدة، وتكلفة المراقبة السنوية.
- انقر فوق تفعيل المراقبة. تكتمل التحديدات الصغيرة فورًا؛ بينما تعمل التحديدات الأكبر في الخلفية مع عرض التقدم المباشر في مربع الحوار.
- عند انتهاء العملية، يوضح مربع الحوار النتيجة لكل ملف شخصي: مفعل، أو تم فحصه وتفعيله، أو مفعل بالفعل، أو تم تخطيه مع ذكر السبب (على سبيل المثال، ملف شخصي يفتقر إلى الاسم الكامل، أو تاريخ الميلاد، أو الدولة المطلوبة لإجراء الفحص).
- الملفات الشخصية التي لا تحتوي على فحص AML يتم فحصها أولاً. يُنشئ Didit عملية تحقق AML جديدة لها (تظهر في تبويب التحققات في الملف الشخصي)، وتتم فوترتها كفحص AML عادي. ثم يتم تفعيل المراقبة على ذلك الفحص.
- فحص واحد خاضع للمراقبة لكل ملف شخصي. يُبقي التفعيل فحص AML واحدًا فقط خاضعًا للمراقبة لكل مستخدم أو شركة، بحيث تتم مراقبة الشخص الذي خضع للتحقق عدة مرات — وفوترته — مرة واحدة فقط. ويؤدي التعطيل إلى إيقاف المراقبة عبر جميع فحوصات الملف الشخصي.
- تعرض القوائم حالة المراقبة في لمحة سريعة. تتضمن كل من قائمتي المستخدمون والشركات عمود المراقبة المستمرة؛ مرر مؤشر الماوس فوقه للاطلاع على تاريخ الفوترة السنوي التالي.
- تحديد الكل يعمل مع خيارات التصفية الخاصة بك. عند تحديد جميع الصفوف، يُطبق الإجراء على طريقة العرض المصفاة الحالية، وليس فقط على الصفحة المحملة.
تفعيل المراقبة عبر API
تتوفر نفس العملية للواجهة الخلفية الخاصة بك باستخدام مفتاح API الخاص بك، بحيث لا تضطر أبدًا إلى إعادة فحص ملف شخصي أو فتح لوحة التحكم لتغيير حالة مراقبته:POST /v3/users/aml-monitoring/للمستخدمينPOST /v3/businesses/aml-monitoring/للشركاتGET /v3/aml-monitoring/jobs/{job_id}/لاستطلاع حالة المهمة
vendor_data_list) و/أو معرفات Didit الداخلية (didit_internal_id_list)، حتى 1000 لكل استدعاء، وتتبعان قواعد لوحة التحكم بدقة: فحص واحد خاضع للمراقبة لكل ملف شخصي، وفحص الملفات الشخصية التي ليس لها فحص مسبق أولاً، كما يؤدي التعطيل إلى إيقاف المراقبة عبر جميع فحوصات ذلك الملف الشخصي.
results لكل ملف شخصي مع نتيجته: enabled، أو screened_and_enabled، أو already_enabled، أو disabled، أو سبب التخطي مثل skipped_no_identity_data. أما المعرفات التي لا تطابق أي شيء فتعود ضمن unmatched. لا يؤدي تبديل المراقبة إلى إصدار webhook خاص به؛ وبمجرد تشغيل المراقبة، تُطلق عمليات إعادة الفحص أحداث status.updated وdata.updated المعتادة.
إثبات تشغيل المراقبة
تُطلق التنبيهات وإدخالات النشاط وأحداث webhook المذكورة أعلاه عند حدوث تغيير فقط. فالشخص أو الكيان الذي يُفحص يوميًا لمدة عام دون أي تطابقات جديدة لا ينتج أيًا منها، مما يجعل “عدم وجود أخبار” و”عدم تشغيل أي شيء على الإطلاق” يبدوان متطابقين — وهي إجابة لا تصمد أمام التدقيق. تسجل ثلاث واجهات عمليات التشغيل نفسها. 1. تاريخ آخر فحص، في تقرير AML. يتغيرlast_ongoing_screening_at مع كل عملية تشغيل مكتملة، سواء طرأ تغيير أم لا، وذلك في قرارات جلسات /v2/ و/v3/ وتقرير AML المستقل. بجانبه، يمثل last_ongoing_screening_datasets_updated_at آخر تحديث لمجموعة بيانات AML أبلغ عنه المزود لعملية التشغيل تلك. ولا يتم تقدير أي منهما أبدًا: تعني القيمة null “لم تتم إعادة الفحص مطلقًا” و”لم يُبلَّغ عن تاريخ مجموعة البيانات” على التوالي، وليس “غير معروف لذا فإليك قيمة معقولة”. لا تعتبر next_ongoing_monitoring_bill_date كتاريخ فحص — فهو تاريخ الفوترة.
2. سجل الفحص، لكل شخص أو كيان. يُرجع GET /v1/session/{session_id}/aml-screening-history/ كل عملية تشغيل مكتملة لفحص AML الخاص بتلك الجلسة، بدءًا من الأحدث، بما في ذلك العمليات التي كانت نتيجتها NO_CHANGE. أضف ?node_id= عندما يحتوي سير عمل المخطط على أكثر من عقدة AML واحدة.
3. الأدلة القابلة للتصدير. يبث
GET /v1/session/{session_id}/aml-screening-history/export/ السجل نفسه كملف CSV — صف واحد لكل فحص مكتمل، مع تاريخ تحديث مجموعة البيانات لكل فئة مصدر أبلغ المزود عن توفر تاريخها وخلية فارغة حيث لم يفعل. هذا الملف هو ما يقدمه فريق الامتثال إلى المدقق. تعرض Business Console القائمة نفسها والتصدير نفسه بجوار نتيجة AML، بحيث لا يحتاج المراجعون إلى وصول API لإنشائه.
حدود التوفر، موضحة بوضوح. يُسجل السجل من لحظة إطلاق هذه الميزة فصاعداً؛ ولا يُعاد بناء الفحوصات السابقة وتكون ببساطة غير موجودة. يُحتفظ بعمليات التشغيل لنافذة الاحتفاظ المحددة (سنتان بشكل افتراضي). تعتمد حداثة مجموعة البيانات على نشر المزود لتواريخ مجموعات البيانات للبيئة التي تعمل عليها — وحيث لا يفعل، يُقرأ كل حقل مجموعة بيانات كـ
null ويُبلغ GET /v1/aml/dataset-freshness/ عن availability: "not_configured". لا يُستبدل التاريخ الغائب ببديل على الإطلاق.فوائد المراقبة المستمرة
- الامتثال المستمر: ضمان الالتزام المستمر بلوائح AML/KYC دون أي إعداد إضافي.
- الحد من المخاطر: تحديد المخاطر الناشئة ومعالجتها بسرعة من خلال المراقبة التلقائية.
- الكفاءة التشغيلية: أتمتة عمليات إعادة الفحص اليدوية التي تستغرق وقتاً طويلاً دون أي أعمال تكامل إضافية.
- العناية الواجبة المعززة: الحفاظ على ملفات تعريف العملاء محدثة تلقائياً.
- الدعم التنظيمي: إثبات جهود الامتثال المستمرة للجهات التنظيمية بسهولة.
- تكامل بدون أي تدخل: الاستفادة من المراقبة المستمرة دون أي أعمال تطوير إضافية.