

 Primers passos
 Integració / SDK
 Verificació d'usuaris
 Verificació d'empreses
 Monitoratge de transaccions
 Autenticació
 Registre de canvis
Les configuracions pertanyen a l’aplicació que tens seleccionada a la part superior de la consola, i les aplicacions de producció i de sandbox tenen configuracions i persones separades.
Per llegir la secció cal el permís
authentication amb read, i per canviar-la cal write: consulta rols i permisos.
Quan el teu pla no inclou una funcionalitat, la seva pàgina mostra una nota del pla; una aplicació Sandbox inclou les funcionalitats de tots els plans, així que pots provar-les primer.
Visió general
La pàgina d’inici de la secció resumeix els últims 30 dies en una frase i respon preguntes sobre els teus inicis de sessió a Ask Didit.
Necessita la teva atenció enumera el que el teu equip ha d’abordar, com els comptes bloquejats després de diversos intents amb contrasenyes incorrectes, amb Desbloqueja o Mantén bloquejat.
Mostra totes les analítiques obre les mètriques d’autenticació a Analítica.
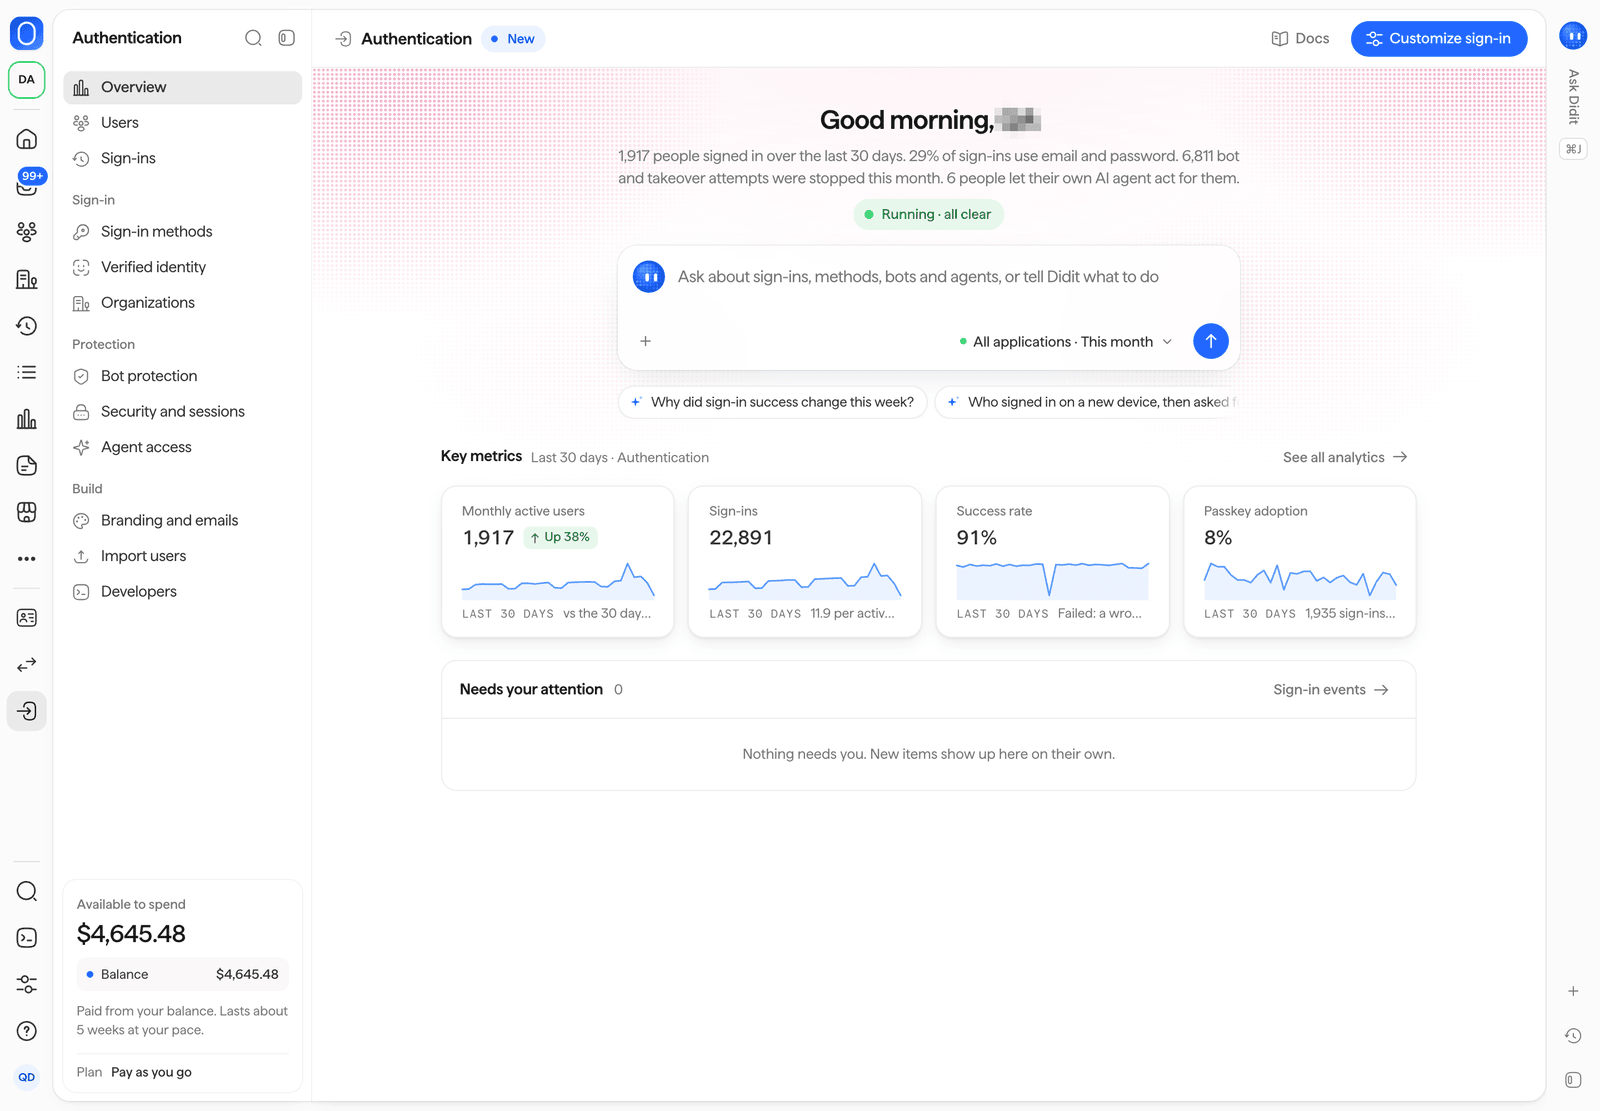
Autenticació > Visió general a la Business Console.
Usuaris
Usuaris és la mateixa llista de persones que la resta de la consola, de manera que els inicis de sessió de cada persona apareixen al costat de les seves verificacions i transaccions. Les vistes Can sign in i Locked or blocked, i el filtre Sign-in, la redueixen per estat d’inici de sessió, mètode d’inici de sessió o MFA. Per a una persona, el teu equip pot:
Selecciona diverses persones per aplicar una acció a un màxim de 100 persones alhora.
Les regles de cada acció es troben a accions d’identitat d’administrador.
Inicis de sessió i sessions
Sign-ins té dues vistes. Sign-in attempts llista tots els intents amb el seu estat (satisfactori, fallit, desafiat o bloquejat), la persona, el mètode, el dispositiu, la ubicació, un nivell de risc i l’hora. Filtra per estat, mètode i risc. Obre un intent per veure’n les evidències, com el dispositiu, la xarxa i qualsevol senyal de VPN o de bloqueig, amb Open person, See in Events i Block this IP, que afegeix l’adreça a la teva llista de bloqueig a Llistes.
Authentication > Sign-ins: cada intent, amb filtres per estat, mètode i risc.

Authentication > Sign-ins > Active sessions, amb Revoke a cada sessió.
Mètodes d’inici de sessió
Activa o desactiva cada mètode i configura’l. Cadascun mostra la proporció que representa dels teus inicis de sessió.
La targeta Hosted sign-in mostra la teva URL d’inici de sessió allotjada, i Try your sign-in page l’obre.
Consulta mètodes d’inici de sessió per saber com funciona cada mètode.

Authentication > Sign-in methods, amb una previsualització en directe de la pàgina allotjada.
Identitat verificada
Tria la comprovació que una persona ha de superar abans que es creï el seu compte (cap, prova de vida o identificació completa), les regles que tornen a demanar una comprovació abans d’accions sensibles (un pagament per sobre d’un import, un compte bancari nou, un canvi de correu electrònic o de telèfon, un dispositiu nou i després un pagament) i les declaracions verificades que la teva aplicació rep al token. L’opció Previsualitza una comprovació addicional mostra el que veu la persona. Cada regla mostra quantes comprovacions ha demanat aquest mes i quantes s’han superat. Consulta identitat verificada.
Authentication > Verified identity: la comprovació durant el registre i les regles abans d'accions sensibles.
Organitzacions
Activa les organitzacions per als teus clients empresarials i gestiona-les: New organization, i després, a cada organització, el seu inici de sessió únic (SSO) i l’enllaç de configuració, els dominis verificats amb incorporació automàtica, els membres, els rols i les invitacions. Les mètriques clau comptabilitzen les organitzacions, els membres, les connexions SSO i els dominis verificats. Consulta organitzacions.
Autenticació > Organitzacions.
Protecció contra bots
Only allow humans és l’interruptor de totes les proteccions. Sota aquest interruptor, cadascuna de les sis proteccions (detecció de bots, credential stuffing, bloqueig per força bruta, correus electrònics temporals, xarxes VPN i de centres de dades, i viatge impossible) està configurada com a Off, Log, Challenge o Block, i mostra quants intents han coincidit aquest mes. Attack mode sotmet tots els registres i inicis de sessió a un desafiament en cas d’emergència, i es desactiva automàticament. Les mètriques clau mostren què s’ha bloquejat i què ha rebut un desafiament aquest mes, així com la ràfega més gran, i See detections obre els esdeveniments corresponents. Consulta protecció contra bots.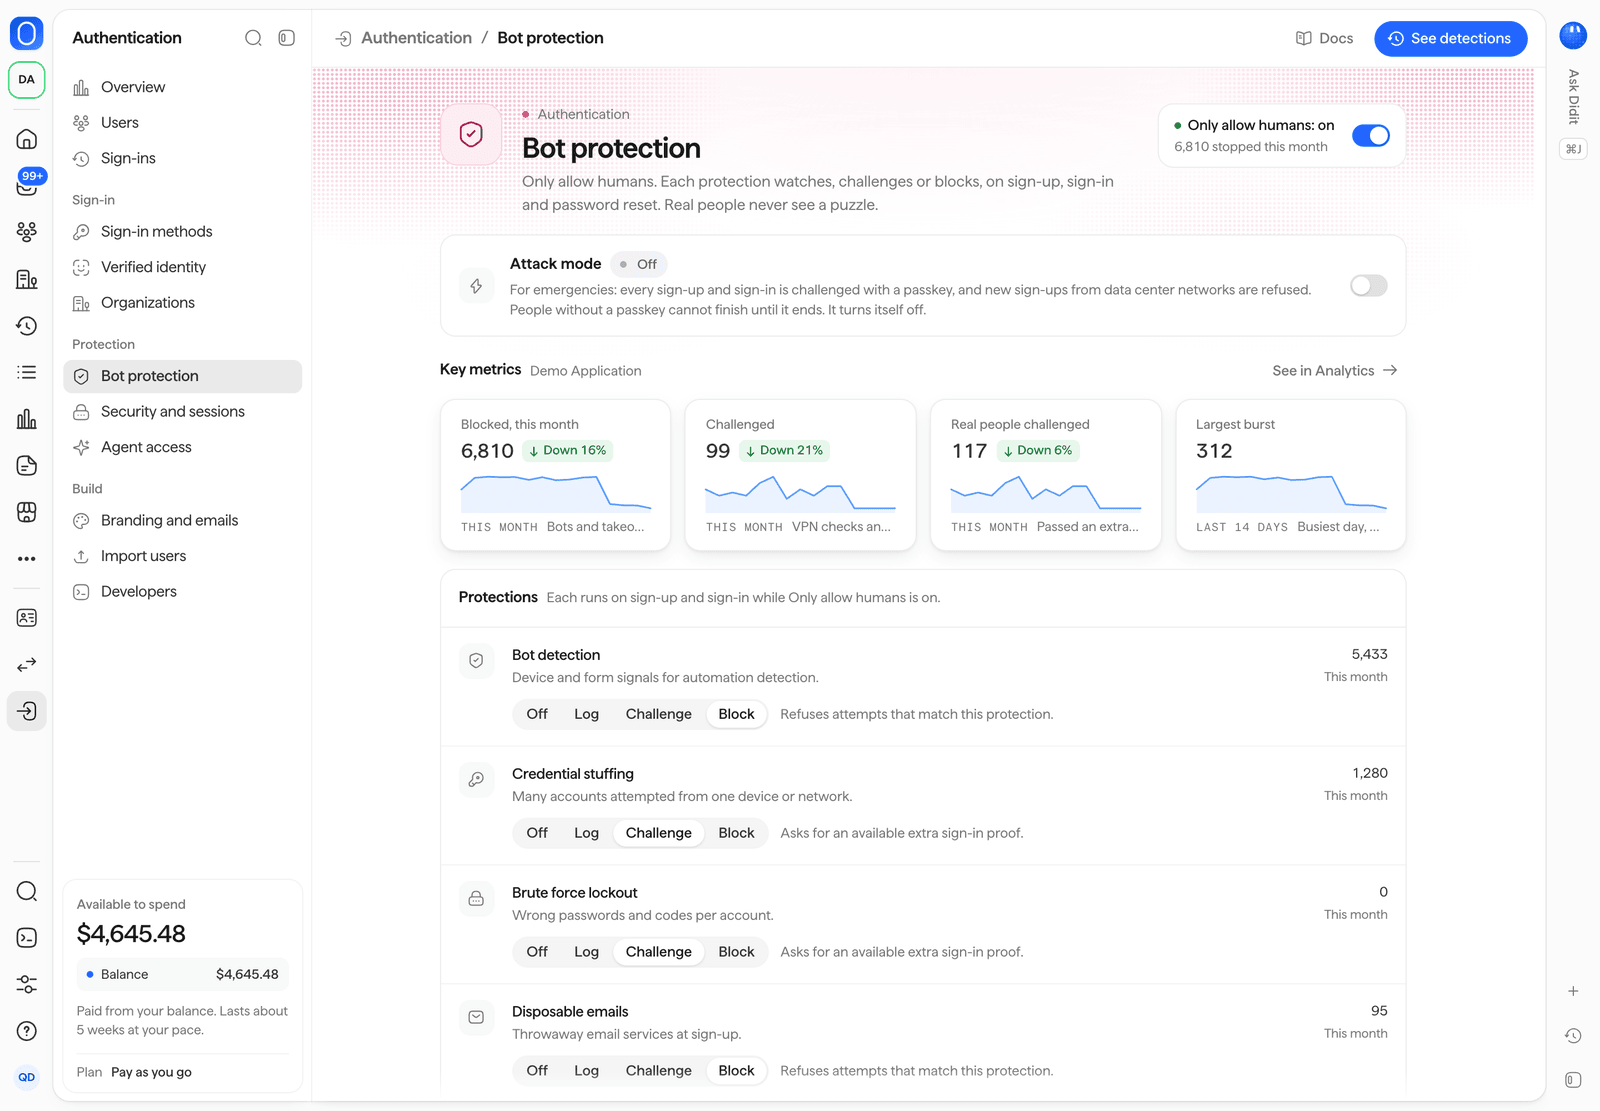
Autenticació > Protecció contra bots.
Seguretat i sessions
Cada configuració correspon a un camp de la configuració de l’aplicació.
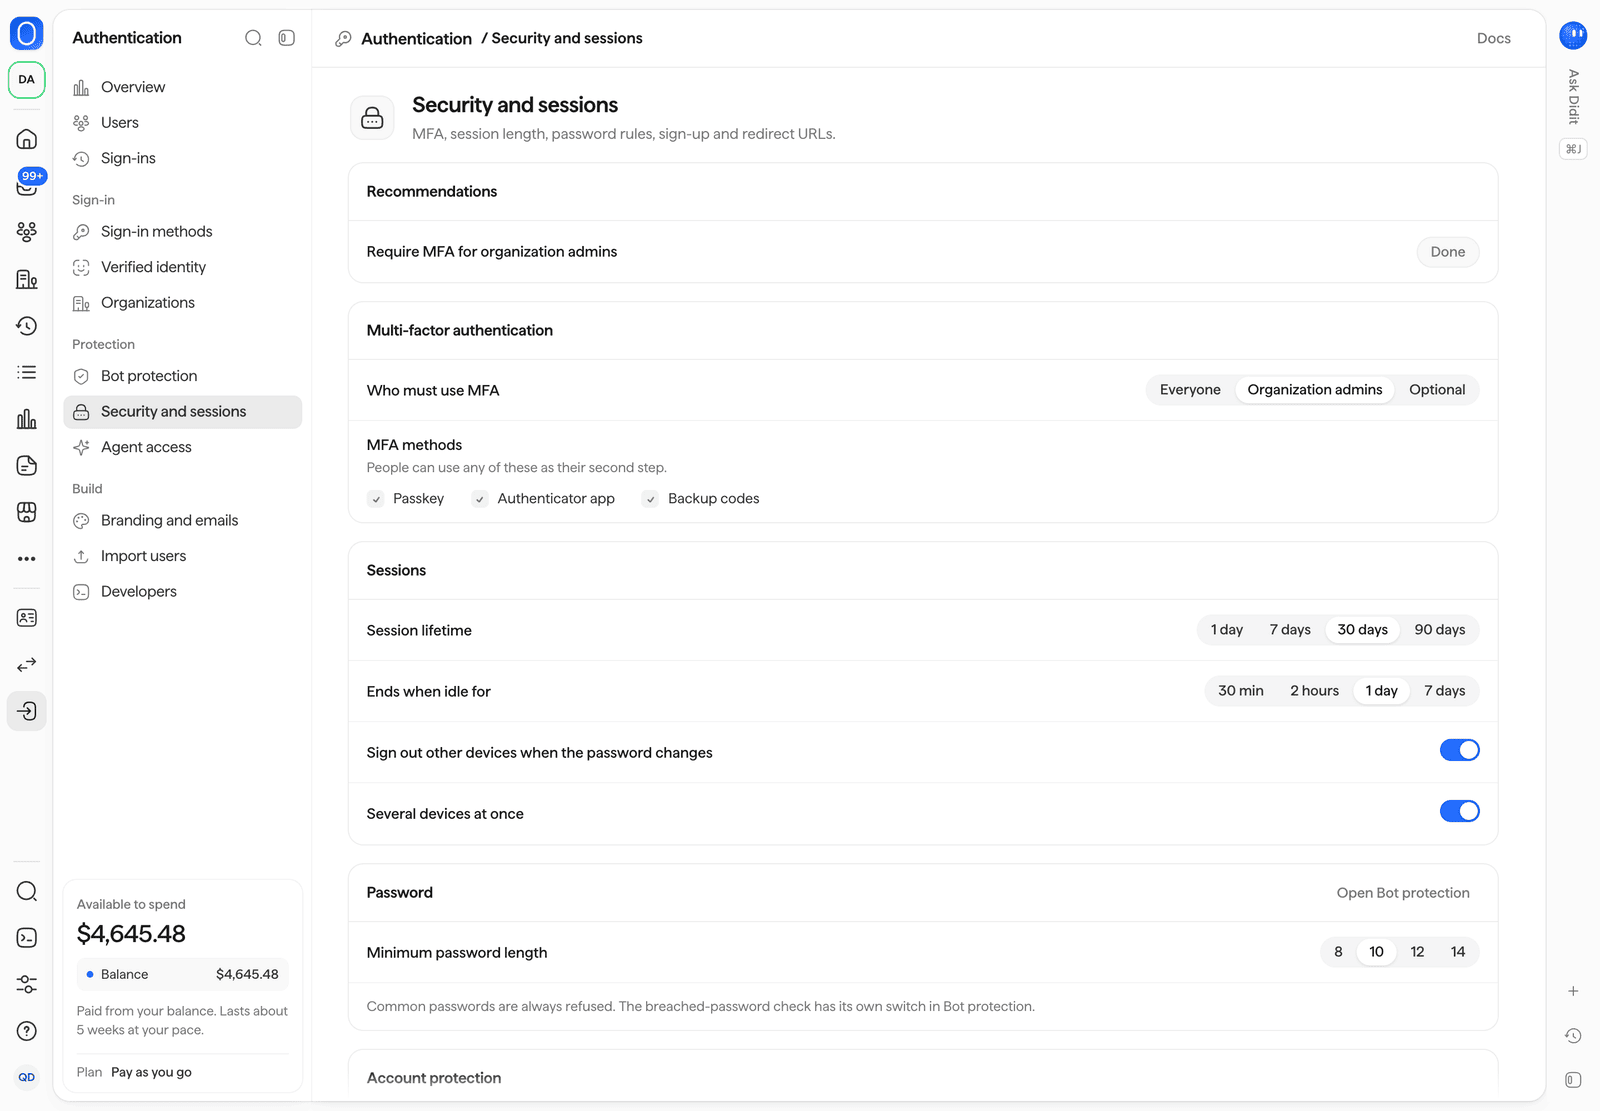
Autenticació > Seguretat i sessions.
Accés d’agents
Activa l’accés d’agents i tria què poden fer els agents, quina durada tenen les seves sessions i com les persones els aproven. La pàgina enumera les sessions d’agents actives amb Revoke, i compta les aprovacions i les revocacions. Consulta accés d’agents.
Autenticació > Accés d'agents.
Marca i correus electrònics
Consulta la teva marca des de Personalització, defineix els textos de la pàgina i els enllaços a les teves condicions i a la política de privadesa, afegeix un domini personalitzat d’inici de sessió i previsualitza la pàgina allotjada en mode clar i fosc. La vista de correus electrònics mostra els teus correus d’inici de sessió amb una previsualització de cadascun i Send a test, i els remitents dels teus missatges de correu electrònic i SMS. Consulta marca i domini personalitzat.
Autenticació > Marca i correus electrònics, amb una previsualització de la pàgina allotjada.
Importar usuaris
Porta persones des d’una altra plataforma d’identitat o des de la teva pròpia base de dades amb un fitxer CSV o JSON: fes primer una execució de prova, revisa-la i després importa. Historial d’importacions mostra totes les tasques amb el seu estat i resultats. Consulta importar usuaris.Desenvolupadors
Després d’activar un domini personalitzat, la clau publicable canvia: copia la clau nova d’aquí a la teva aplicació.
Consulta la guia d’inici ràpid i esdeveniments i webhooks.