

 Primers passos
 Integració / SDK
 Verificació d'usuaris
 Verificació d'empreses
 Monitoratge de transaccions
 Autenticació
 Registre de canvis
over_18 o un nom verificat, dins dels tokens de la persona, mai els seus documents ni les seves fotos.
Configura-ho a la consola, a Authentication > Verified identity, o per API amb verified/.

Authentication > Verified identity: la verificació en el registre i les regles d'autenticació reforçada abans d'accions sensibles.
Com funciona
Cada comprovació s’executa com una sessió de verificació de la teva pròpia aplicació, creada amb elvendor_data de la persona.
Això vol dir que apareix a les teves verificacions i queda associada a la mateixa persona que els seus inicis de sessió i transaccions, passa a revisió manual com qualsevol altra verificació, i es factura al preu d’aquesta verificació.
Didit executa cada comprovació amb el seu flux de treball per defecte, o amb un dels teus propis fluxos de treball que triïs per a aquella comprovació.
Consulta els preus de totes les verificacions.
Durant el registre
Tria el nivell que una persona ha de superar abans que es crei el seu compte:
Un nou nivell només s’aplica a les persones que es registren a partir d’aquest moment, mai als comptes existents.
A les pàgines allotjades, Didit fa passar la persona per la verificació durant el registre.
A les teves pròpies pantalles, la crida de registre respon amb
verification_required i un verification_url que funciona durant 30 minuts: envia-hi la persona.
Didit emet el codi d’inici de sessió només després que la verificació sigui aprovada.
Verificació addicional abans de les accions sensibles
Una verificació addicional demana a la persona que es torni a verificar només quan una acció té prou risc. Tu actives les regles, i la teva aplicació pregunta a Didit abans de cada acció sensible si n’hi ha alguna que s’apliqui.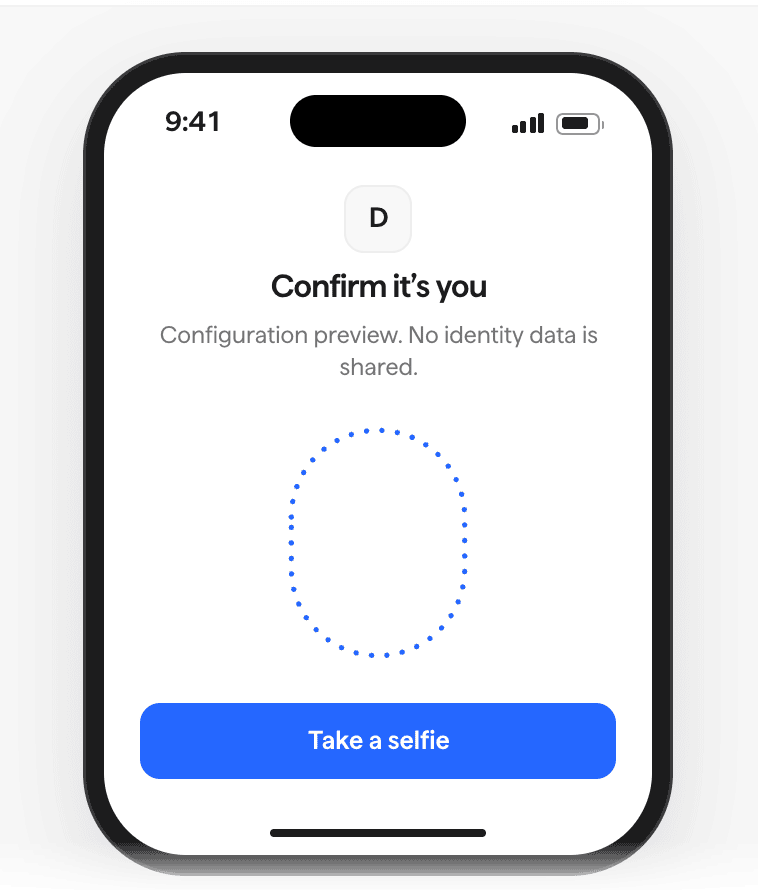
El que veu una persona quan una verificació addicional demana una selfie.
Pots canviar la verificació de cada regla a prova de vida, inici de sessió amb selfie o verificació d’identitat completa.
Quan s’apliquen diverses regles, Didit demana la verificació més forta.
Quan Didit encara no té cap dada facial de la persona, un inici de sessió amb selfie es converteix en una verificació d’identitat completa.
Demana una verificació addicional
La teva aplicació cridaPOST {issuer}/step-up/ amb el token d’accés de la persona, o el mètode stepUp() dels SDK:
200 {"required": false}: no s’aplica cap regla, així que pots continuar.201ambverification_url: envia-hi la persona. La verificació addicional queda oberta durant 30 minuts (expires_in: 1800).
Llegeix el resultat al teu backend
La persona torna areturn_to amb step_up=<id>&status=approved afegit, però aquesta consulta no demostra res.
El teu backend llegeix la verificació addicional amb GET {issuer}/step-up/{step_up_id}/ i un token d’accés de la mateixa sessió, i actua només quan status és approved.
Una verificació addicional mai no deixa passar l’acció quan falla: quan la verificació no està disponible, l’acció continua bloquejada.
Les guies d’inici ràpid per JavaScript, Next.js i iOS mostren la part del SDK, i la Referència de l’API conté el contracte complet.
Què rep la teva aplicació
Tria quines afirmacions verificades s’inclouen als tokens de la persona:
El token d’accés i el token d’ID els contenen a
verified, amb level, que és el nivell més alt que la persona ha superat: liveness, liveness_face_match o full_id.
És {} quan la persona no n’ha superat cap, i GET /session/ retorna null en lloc d’això.
- Una verificació aprovada durant una sessió s’incorpora als tokens en la següent renovació, en un termini de 5 minuts.
- Qualsevol que tingui el token pot llegir aquestes afirmacions, inclosa la interfície de la teva aplicació, així que selecciona només les afirmacions personals que necessiti la teva aplicació.
- La teva aplicació rep afirmacions, mai el document, la selfie ni les dades facials.
Configura-ho mitjançant l’API
GET i PATCH a verified/ a la API de gestió de l’autenticació de la teva aplicació llegeixen i canvien la mateixa configuració que la consola:
Una regla que no incloguis conserva la seva configuració actual.