

 Primers passos
 Integració / SDK
 Verificació d'usuaris
 Verificació d'empreses
 Monitoratge de transaccions
 Autenticació
 Registre de canvis
Una organització aquí és un dels teus clients, dins de la teva aplicació.
És independent de la teva organització de Didit, que conté el teu propi equip a la Business Console.
Activa les organitzacions
Les organitzacions estan desactivades per a una aplicació nova. Obre Authentication > Organizations a la consola i, a la targeta Settings:- Activa Organizations.
- Tria el Default role for new members, el rol que reben les persones quan s’uneixen a través d’un domini verificat o de l’inici de sessió únic (
memberper defecte). - Mantén activat Require MFA for organization admins, la política de MFA per defecte (consulta més avall).

Authentication > Organizations.
Membres i rols
Una persona pot pertànyer a diverses organitzacions de la teva aplicació, amb un rol en cadascuna.
Als plans Scale i Enterprise, i en qualsevol aplicació sandbox, també pots definir rols personalitzats, cadascun amb una clau i els permisos que la teva aplicació comprova, per exemple
payouts.approve.
Un membre pot tenir un rol personalitzat a més del seu rol.
Obre una organització per veure’n l’inici de sessió únic, els dominis verificats, els membres, els rols i les invitacions.
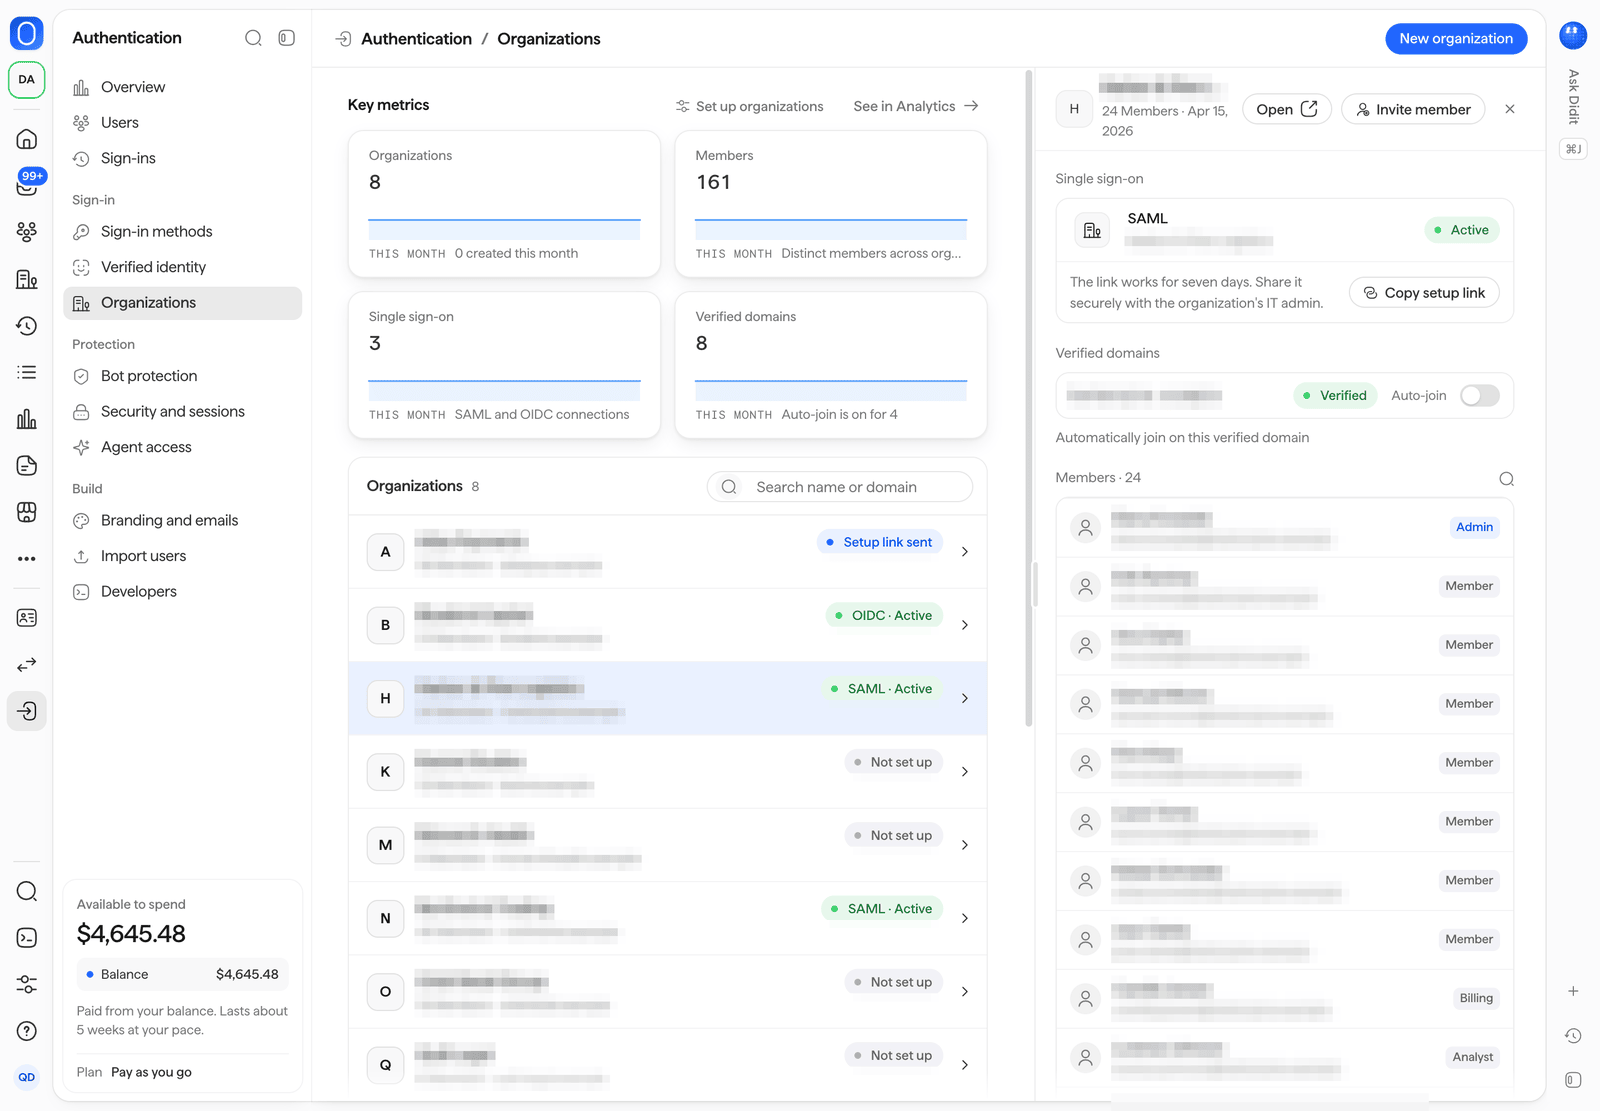
Inici de sessió únic, dominis verificats, membres i rols d'una organització.
Invitacions
Tria Invite member per a una organització, introdueix fins a 20 adreces de correu electrònic i el rol que tindrà cadascú (admin, member o billing), i Didit envia a cada persona una invitació per correu electrònic.
Una invitació dura 7 dies i obre la pàgina allotjada /invite al teu origen d’inici de sessió, on la persona inicia sessió o crea un compte i s’uneix.
La llista Invitations de l’organització mostra quan caduca cada invitació, amb Resend i Revoke.
Dominis verificats i unió automàtica
Una organització pot demostrar que és propietària d’un domini de correu electrònic:- Afegeix el domini a l’organització.
- Afegeix el registre TXT que Didit mostra a
_didit-auth.<domain>amb el teu proveïdor de DNS, que conté el token de verificació. - Comprova el domini. Apareix com a Verified quan es troba el registre.
Inici de sessió únic d’empresa
Una organització pot fer que les seves persones iniciïn sessió amb el seu propi proveïdor d’identitat, amb SAML o OIDC.- Enllaç de configuració. Trieu Copy setup link a la targeta Single sign-on de l’organització i compartiu-lo de manera segura amb l’administrador de TI de l’organització. Funciona durant set dies i els guia pas a pas en la connexió. Els enllaços de configuració requereixen el pla Scale o Enterprise; les aplicacions sandbox en tenen en qualsevol pla.
- SAML. Les metadades del vostre proveïdor de serveis es publiquen a
{origin}/sso/saml/metadata/. - Cerca de la connexió. La pàgina d’inici de sessió allotjada troba la connexió de l’organització a partir del domini de correu electrònic verificat de la persona, de Use single sign-on o de
organization=<slug>a l’URL d’inici de sessió. - Estat. La llista d’organitzacions indica si cada connexió està activa, no configurada o pendent d’un enllaç de configuració que s’ha enviat.
MFA per a administradors d’organitzacions
La política de MFA predeterminada,organization_admins, exigeix un segon factor a totes les persones que tinguin el rol admin en qualsevol organització de la teva aplicació.
Una persona que esdevé administradora ha de registrar un factor, i GET /session/ deixa d’acceptar la seva sessió fins que la sessió torni a complir la política.
Canvia la política a Authentication > Security and sessions o amb mfa_policy a la configuració de l’aplicació.
Llegeix les organitzacions a la teva aplicació
Mentre les organitzacions estiguin activades, els tokens i la sessió de la persona indiquen a la teva aplicació a quines organitzacions pertany:GET /session/, abans de cada acció que en depengui.
Quan les organitzacions estan desactivades, org és null i la llista és buida.