

 Primers passos
 Integració / SDK
 Verificació d'usuaris
 Verificació d'empreses
 Monitoratge de transaccions
 Registre de canvis
Com funciona
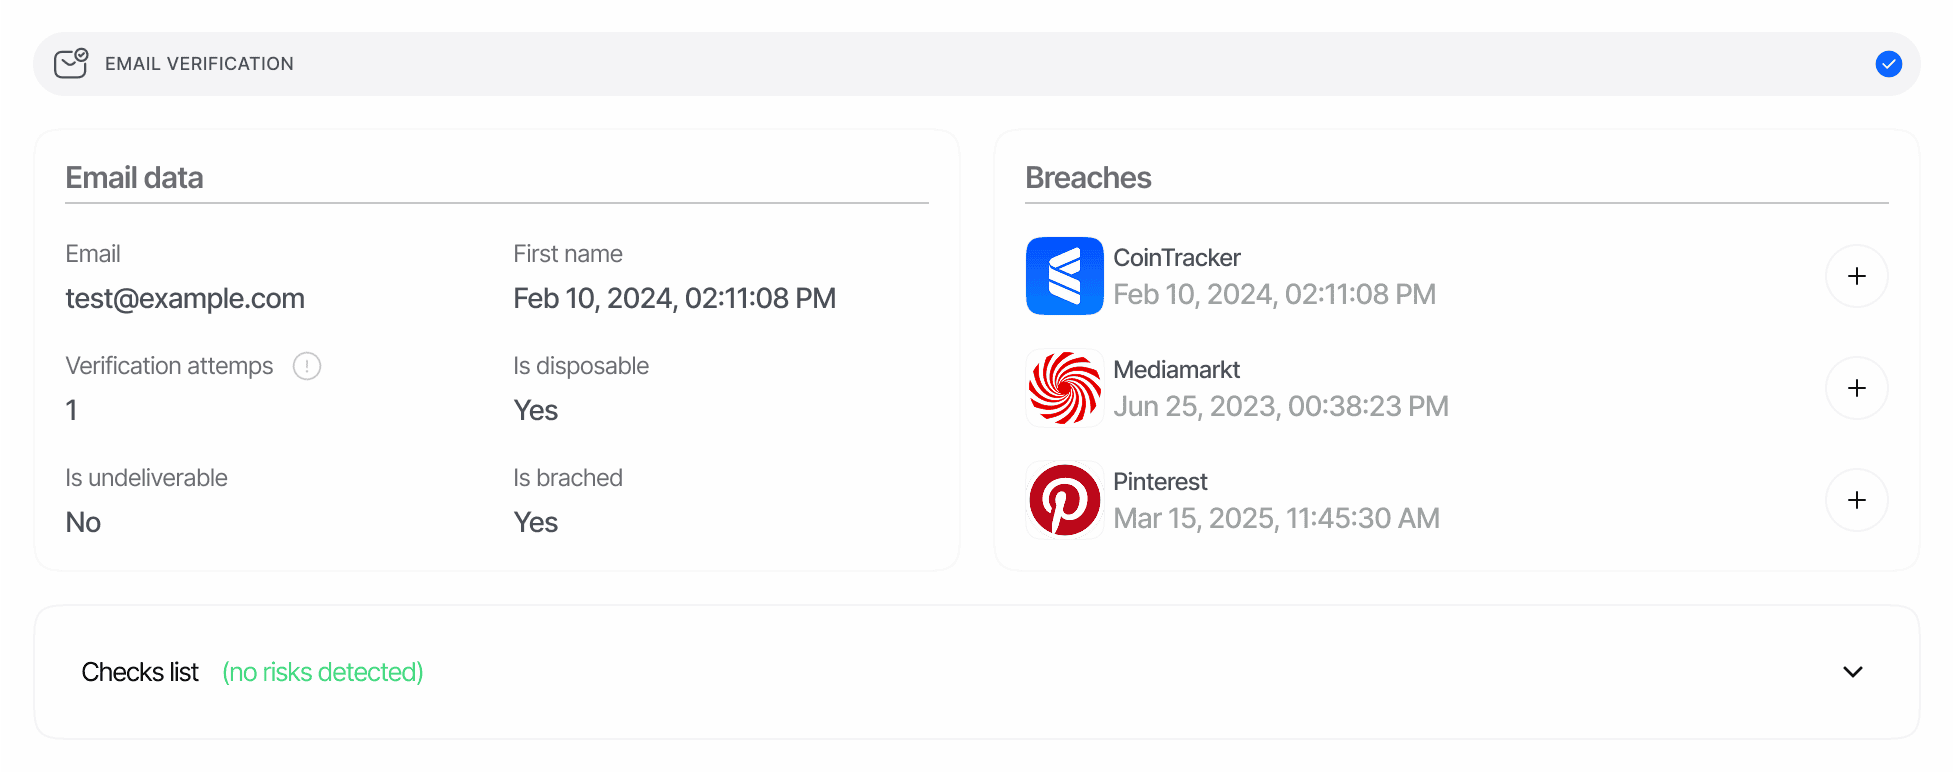
La nostra solució de verificació de correu electrònic combina la verificació per OTP amb senyals d’intel·ligència com ara l’exposició en filtracions de dades, la capacitat de lliurament i la reputació del proveïdor.Recollida del correu electrònic
El sistema recull de manera segura:
Generació i lliurament de l'OTP
El nostre sistema de verificació:
- Genera un codi d’un sol ús segur i amb validesa limitada
- Lliura el codi per correu electrònic a l’adreça proporcionada
- Implementa bones pràctiques de lliurament per maximitzar el lliurament a la safata d’entrada
- Ofereix fluxos de reenviament amb mecanismes de protecció per evitar abusos
Validació del codi
L’usuari completa la verificació:
- Introduint el codi rebut a la interfície de verificació
- Enviant-lo dins del termini de temps configurat (5 minuts)
- Sol·licitant un nou codi si és necessari (amb el límit de freqüència adequat)
Avaluació de riscos
El nostre sistema realitza comprovacions avançades:
Lliurament de resultats
Accedeix als resultats de verificació a través de múltiples canals:
Funcionalitats de verificació
El nostre servei de verificació de correu electrònic ofereix diverses funcionalitats clau per millorar el teu procés de verificació:Verificació OTP
- Generació segura de codis: Codis d’un sol ús aleatoris i amb validesa limitada
- Lliurament per correu electrònic: Lliurament per correu electrònic fiable i localitzat
- Temps d’espera configurables: Defineix terminis de caducitat segons els teus requisits de seguretat
- Opcions de reintent: Permet que els usuaris sol·licitin nous codis amb els límits adequats
Anàlisi del correu electrònic
- Validació de sintaxi: Assegura que l’adreça de correu electrònic compleixi el format segons les RFC
- Comprovacions de proveïdors: Identifica proveïdors temporals o d’un sol ús
- Informació sobre el lliurament: Detecta adreces a les quals no es pot lliurar correu
- Intel·ligència sobre filtracions: Mostra registres de filtracions conegudes amb detalls
Avaluació de riscos
- Detecció d’exposició: Identifica si el correu electrònic apareix en filtracions conegudes
- Detecció d’adreces d’un sol ús: Marca correus electrònics temporals o d’un sol ús
- Monitoratge d’activitat: Rastreja patrons sospitosos al llarg dels intents
- Comprovació de llistes de bloqueig: Comprova en llistes internes de correus electrònics utilitzats indegudament anteriorment