

 Erste Schritte
 Integrieren / SDKs
 Benutzerverifizierung
 Unternehmensverifizierung
 Transaktionsüberwachung
 Changelog
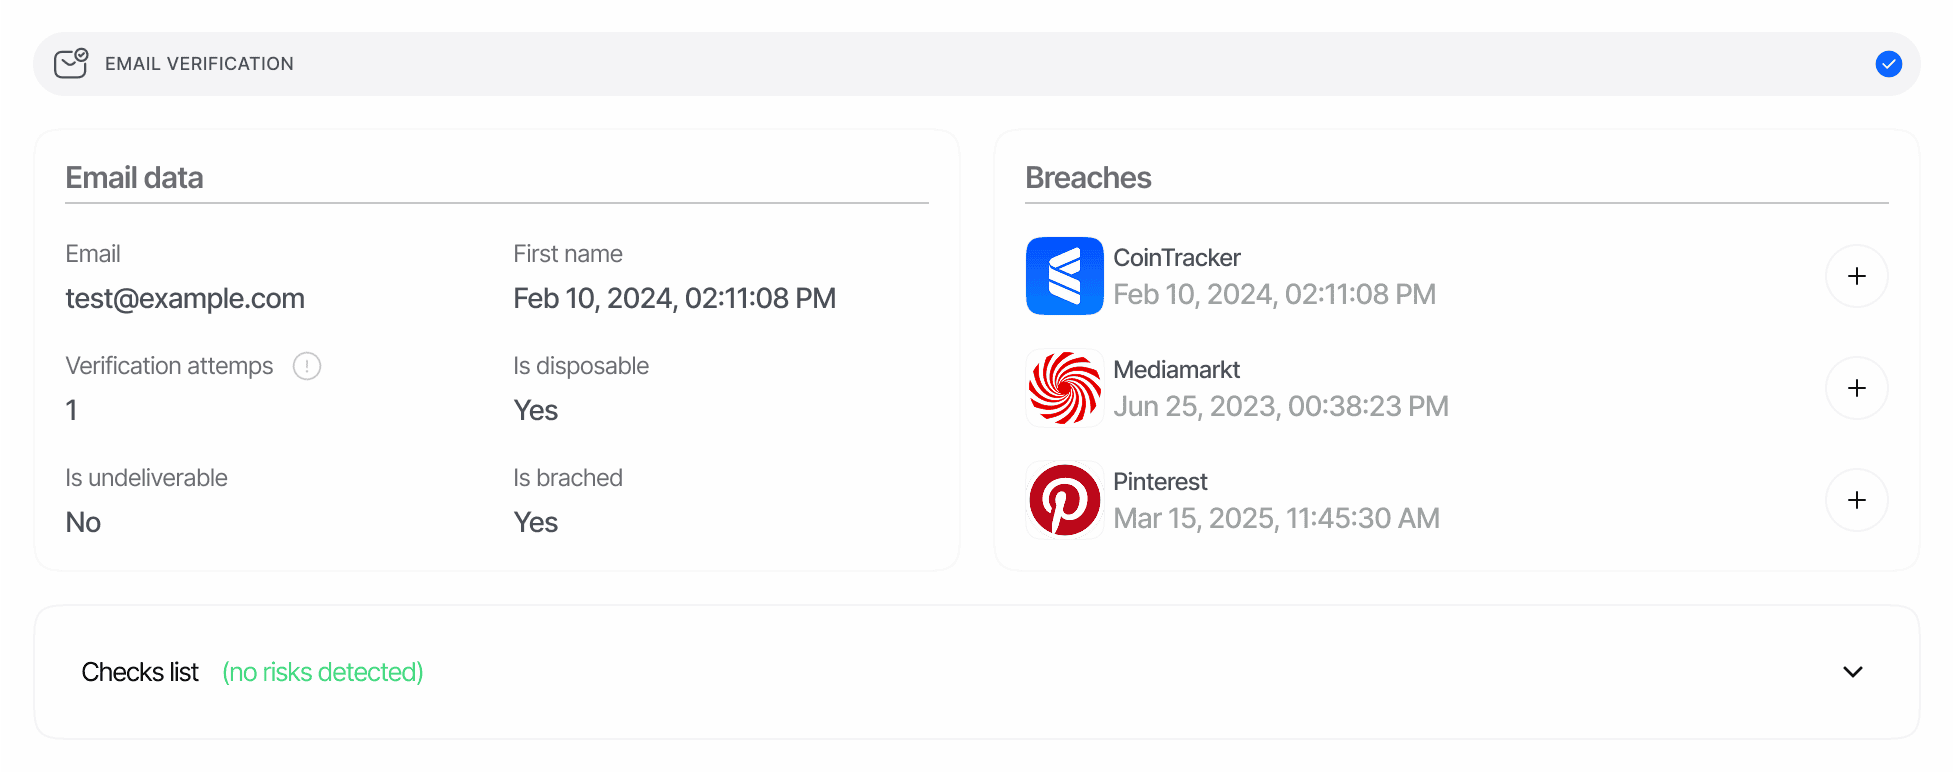
Funktionsweise
Unsere Lösung zur E-Mail-Verifizierung kombiniert die OTP-Verifizierung mit Informationssignalen wie Datenleck-Exposition, Zustellbarkeit und Anbieterreputation.E-Mail-Erfassung
Das System erfasst sicher:
OTP-Generierung und -Zustellung
Unser Verifizierungssystem:
- Generiert einen sicheren, zeitlich begrenzten Einmalcode
- Stellt den Code per E-Mail an die angegebene Adresse zu
- Setzt bewährte Verfahren für die Zustellbarkeit um, um die Platzierung im Posteingang zu maximieren
- Bietet Abläufe zum erneuten Senden mit Schutzmaßnahmen gegen Missbrauch
Code-Validierung
Der Benutzer schließt die Verifizierung ab, indem er:
- den empfangenen Code in die Verifizierungsoberfläche eingibt
- diesen innerhalb des konfigurierten Zeitfensters (5 Minuten) absendet
- bei Bedarf einen neuen Code anfordert (mit einem angemessenen Rate-Limit)
Risikobewertung
Unser System führt fortschrittliche Prüfungen durch:
Ergebnisübermittlung
Greifen Sie über mehrere Kanäle auf die Verifizierungsergebnisse zu:
Verifizierungsfunktionen
Unser E-Mail-Verifizierungsdienst bietet mehrere wichtige Funktionen zur Optimierung Ihres Verifizierungsprozesses:OTP-Verifizierung
- Sichere Codegenerierung: Zufällige, zeitlich begrenzte Einmalcodes
- E-Mail-Zustellung: Zuverlässige und lokalisierte E-Mail-Zustellung
- Konfigurierbare Timeouts: Legen Sie Ablaufzeiten basierend auf Ihren Sicherheitsanforderungen fest
- Optionen für Wiederholungsversuche: Ermöglichen Sie es Benutzern, neue Codes mit angemessenen Limits anzufordern
E-Mail-Analyse
- Syntaxvalidierung: Stellt sicher, dass die E-Mail-Adresse einem RFC-konformen Format entspricht
- Anbieterprüfungen: Identifiziert Wegwerf- oder temporäre Anbieter
- Einblicke in die Zustellbarkeit: Erkennt unzustellbare Adressen
- Datenleck-Erkenntnisse: Zeigt bekannte Datenleck-Einträge mit Details an
Risikobewertung
- Erkennung von Datenlecks: Stellt fest, ob die E-Mail in bekannten Datenlecks auftaucht
- Wegwerf-E-Mail-Erkennung: Markiert temporäre oder Wegwerf-E-Mails
- Aktivitätsüberwachung: Verfolgt verdächtige Muster über Versuche hinweg
- Prüfung gegen Sperrlisten: Prüft gegen interne Listen zuvor missbräuchlich genutzter E-Mails