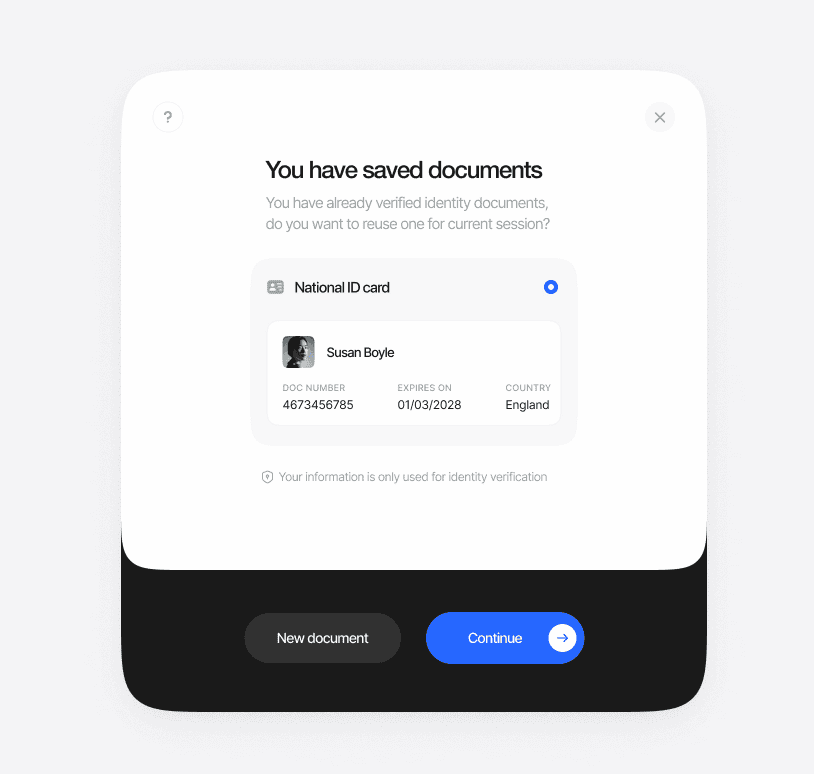
Wiederverwendbares KYC ermöglicht es Benutzern, ihre Identität einmalig zu verifizieren und diese Verifizierung sicher über mehrere in Didit integrierte Anwendungen hinweg zu teilen. Dies verringert den Onboarding-Aufwand und gewährleistet gleichzeitig Sicherheit und Compliance.
Dieses Kapitel der KYB-Lektion der Didit Academy setzt bei der Parteienverifizierung und der Wiederverwendung von KYC-Sitzungen an.
In der KYB-Academy-Lektion zeigt das Kapitel bei 7:04 die Parteienverifizierung unter Wiederverwendung einer bestehenden KYC-Sitzung, anstatt einen UBO zur zweifachen Verifizierung zu verpflichten.
Wie es funktioniert
Erstmalige Verifizierung
Der Benutzer schließt einen standardmäßigen KYC-Prozess ab (Ausweisverifizierung + Gesichtserkennung). Die Verifizierungsdaten werden verschlüsselt und konform mit eIDAS2 in der Didit ID des Benutzers gespeichert.
Wiederverwendung bei einer neuen Anwendung
Trifft der Benutzer auf eine andere in Didit integrierte Anwendung, wählt er die Option zur Wiederverwendung seines bestehenden KYC. Ein schneller Gesichtserkennungsabgleich bestätigt seine Identität, und er willigt in die Weitergabe bestimmter Daten ein.
Sofortiges Onboarding
Die neue Anwendung empfängt die verifizierten KYC-Informationen sofort – kein erneutes Hochladen von Dokumenten, keine Wartezeit.
Hauptvorteile
Sicherheit und Compliance
Wiederverwendbares KYC steht Benutzern, die eine erste Verifizierung abgeschlossen haben, automatisch zur Verfügung. Benutzer können jederzeit wählen, ob sie ihr KYC wiederverwenden oder eine erneute Prüfung durchführen möchten. Zuletzt geändert am 7. November 2026


 Erste Schritte
 Integrieren / SDKs
 Benutzerverifizierung
 Unternehmensverifizierung
 Transaktionsüberwachung
 Changelog