

 Primeros pasos
 Integración / SDKs
 Verificación de usuarios
 Verificación de empresas
 Monitorización de transacciones
 Autenticación
 Registro de cambios
Una organización en este contexto es uno de tus clientes, dentro de tu aplicación.
Es distinta de tu organización en Didit, que agrupa a tu propio equipo en la Business Console.
Activar las organizaciones
Las organizaciones están desactivadas en una aplicación nueva. Abre Authentication > Organizations en la consola y, en su tarjeta Settings:- Activa Organizations.
- Elige el Default role for new members, el rol que reciben las personas cuando se unen a través de un dominio verificado o del inicio de sesión único (
memberpor defecto). - Mantén activada la opción Require MFA for organization admins, la política de MFA predeterminada (consulta más abajo).

Authentication > Organizations.
Miembros y roles
Una persona puede pertenecer a varias organizaciones de tu aplicación, con un rol en cada una.
En los planes Scale y Enterprise, y en cada aplicación de sandbox, también puedes definir roles personalizados, cada uno con una clave y los permisos que tu aplicación comprueba, por ejemplo
payouts.approve.
Un miembro puede tener un rol personalizado además de su rol.
Abre una organización para ver su inicio de sesión único, sus dominios verificados, sus miembros, sus roles y sus invitaciones.
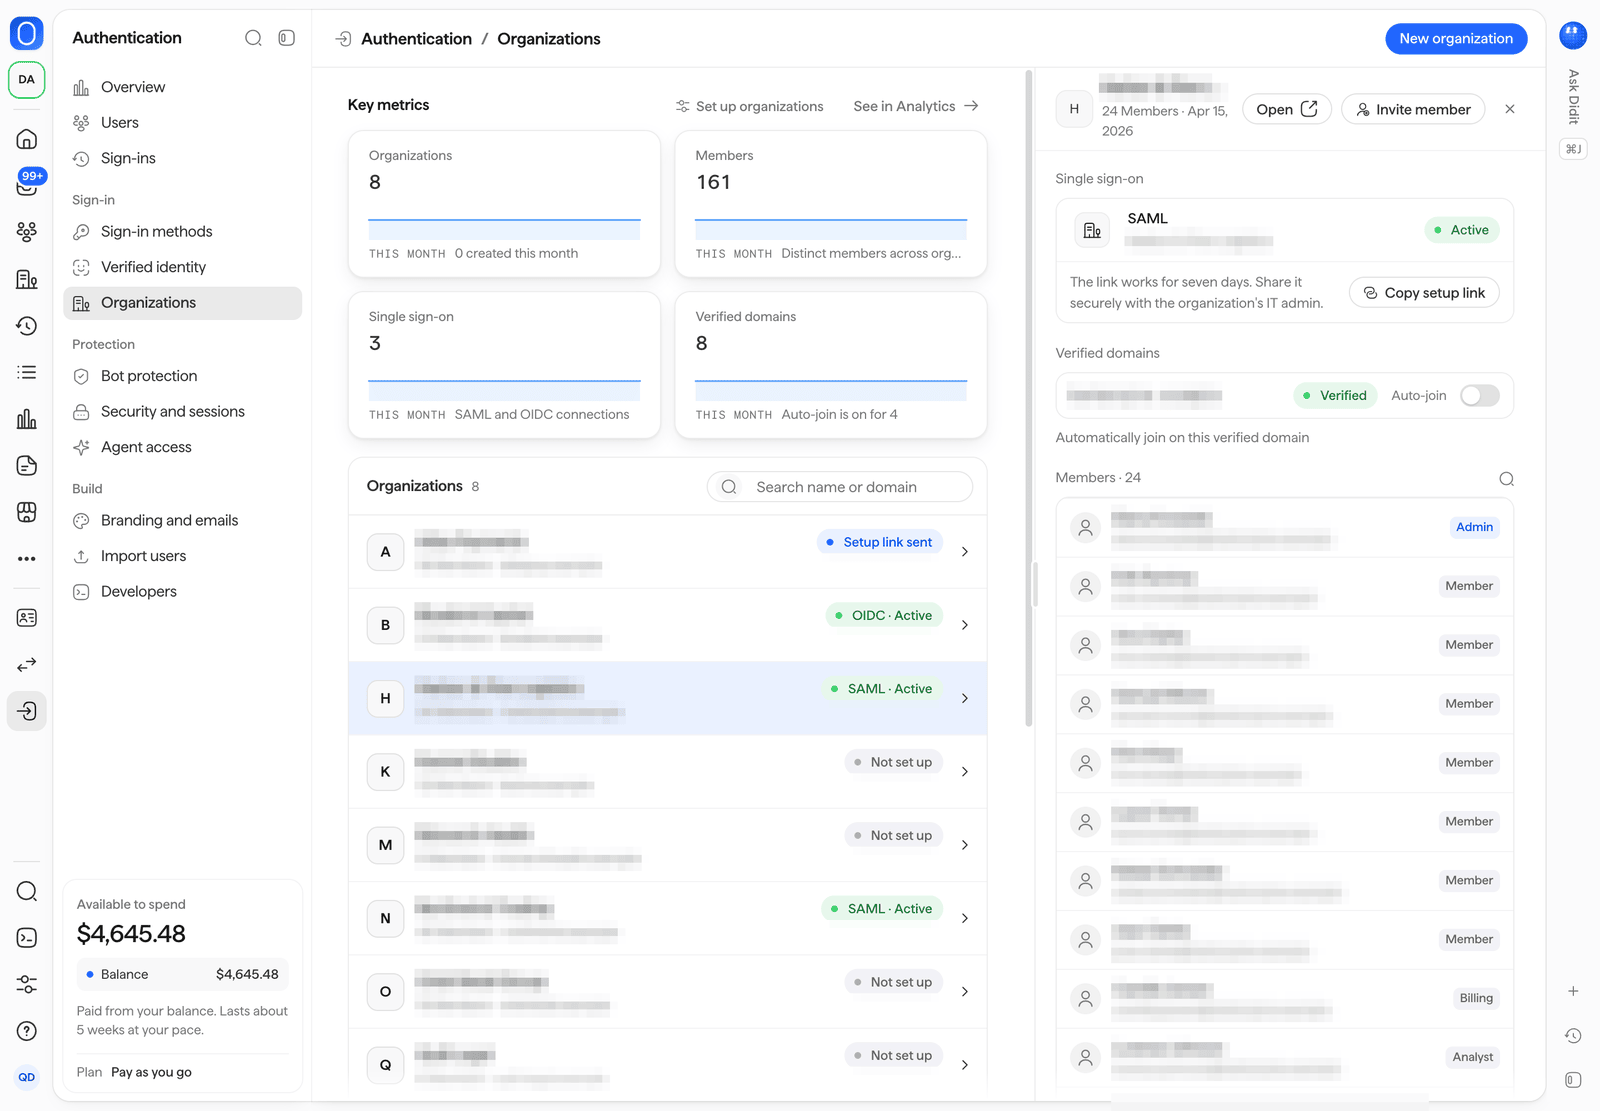
El inicio de sesión único, los dominios verificados, los miembros y los roles de una organización.
Invitaciones
Elige Invite member en una organización, introduce hasta 20 direcciones de correo electrónico y el rol que recibirá cada una (admin, member o billing), y Didit envía a cada persona una invitación por correo electrónico.
Una invitación tiene una validez de 7 días y abre la página alojada /invite en tu origen de inicio de sesión, donde la persona inicia sesión o crea una cuenta y se une.
La lista Invitations de la organización muestra cuándo caduca cada invitación, con Resend y Revoke.
Dominios verificados y unión automática
Una organización puede demostrar que es propietaria de un dominio de correo electrónico:- Añade el dominio a la organización.
- Añade con tu proveedor de DNS el registro TXT que Didit muestra en
_didit-auth.<domain>y que contiene el token de verificación. - Comprueba el dominio. Aparece como Verificado una vez que se encuentra el registro.
Inicio de sesión único corporativo
Una organización puede permitir que sus personas inicien sesión a través de su propio proveedor de identidad, con SAML u OIDC.- Enlace de configuración. Elige Copiar enlace de configuración en la tarjeta Inicio de sesión único de la organización y compártelo de forma segura con el administrador de TI de la organización. Funciona durante siete días y los guía paso a paso durante la configuración de la conexión. Los enlaces de configuración requieren el plan Scale o Enterprise; las aplicaciones sandbox los tienen en cualquier plan.
- SAML. Los metadatos de tu proveedor de servicios se publican en
{origin}/sso/saml/metadata/. - Localizar la conexión. La página de inicio de sesión alojada encuentra la conexión de la organización a partir del dominio de correo electrónico verificado de la persona, desde Usar el inicio de sesión único o desde
organization=<slug>en la URL de inicio de sesión. - Estado. La lista de organizaciones muestra si cada conexión está activa, sin configurar o a la espera de un enlace de configuración que se ha enviado.
MFA para administradores de organizaciones
La política MFA predeterminada,organization_admins, exige un segundo factor a cada persona que tenga el rol admin en cualquier organización de tu aplicación.
Una persona que pase a ser administradora debe registrar un factor, y GET /session/ deja de aceptar su sesión hasta que esta cumpla de nuevo la política.
Cambia la política en Authentication > Security and sessions o con mfa_policy en la configuración de la aplicación.
Leer organizaciones en tu aplicación
Mientras las organizaciones están activadas, los tokens y la sesión de la persona indican a tu aplicación a qué organizaciones pertenece:GET /session/, antes de cada acción que dependa de ellos.
Cuando las organizaciones están desactivadas, org es null y la lista está vacía.