

 Primeros pasos
 Integración / SDKs
 Verificación de usuarios
 Verificación de empresas
 Monitorización de transacciones
 Autenticación
 Registro de cambios
over_18 o un nombre verificado, en los tokens de la persona, nunca sus documentos ni sus fotos.
Configúralo en la consola en Authentication > Verified identity, o por API con verified/.

Authentication > Verified identity: la verificación al registrarse y las reglas de verificación adicional antes de acciones sensibles.
Cómo funciona
Cada comprobación se ejecuta como una sesión de verificación de tu aplicación, creada con elvendor_data de la persona.
Eso significa que aparece en tus verificaciones y está asociada a la misma persona que sus inicios de sesión y transacciones, pasa a revisión manual como cualquier otra verificación y se factura al precio de esa verificación.
Didit ejecuta cada comprobación con su flujo de verificación (workflow) predeterminado, o con uno de tus propios flujos que elijas para esa comprobación.
Consulta precios para ver todos los precios de verificación.
Al registrarse
Elige el nivel que una persona debe superar antes de que se cree su cuenta:
Un nivel nuevo solo se aplica a las personas que se registren a partir de ese momento, nunca a las cuentas existentes.
En las páginas de verificación alojadas, Didit guía a la persona durante la comprobación en el registro. En tus propias pantallas, la llamada de registro responde
verification_required con un verification_url que es válido durante 30 minutos: envía a la persona a esa URL.
Didit emite el código de inicio de sesión solo después de que la comprobación sea aprobada.
Step-up antes de acciones sensibles
Un step-up pide a la persona que vuelva a verificarse, pero solo cuando una acción es lo bastante arriesgada. Tú activas las reglas, y tu app consulta a Didit antes de cada acción sensible si alguna de ellas aplica.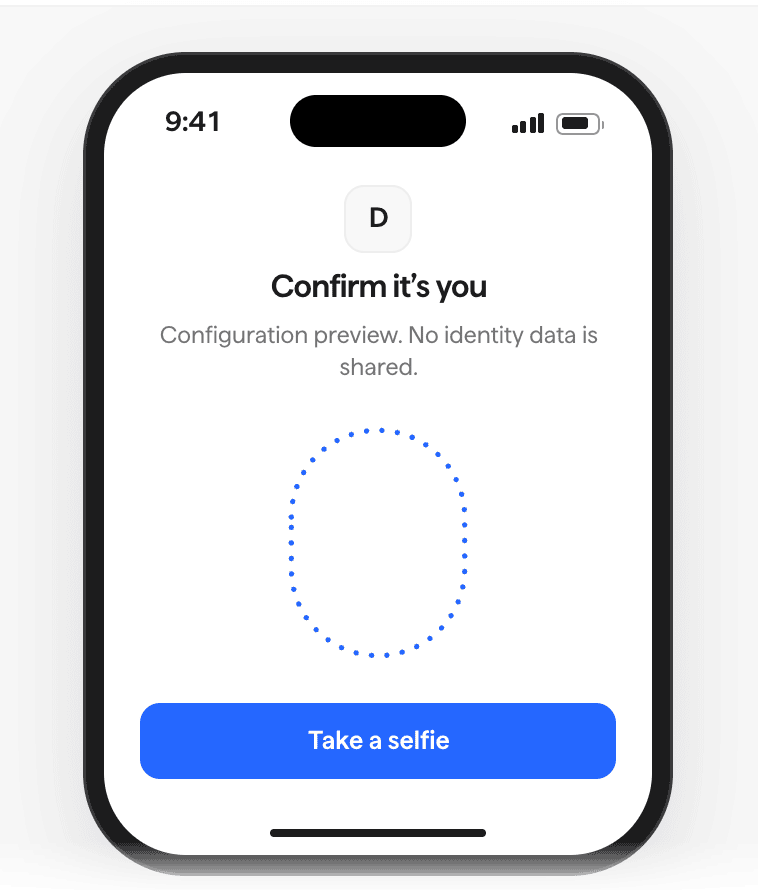
Lo que ve una persona cuando un step-up pide una selfie.
Puedes cambiar la comprobación de cada regla a prueba de vida, inicio de sesión con selfie o verificación completa de identidad.
Cuando varias reglas aplican, Didit pide la comprobación más estricta.
Cuando Didit todavía no tiene ningún rostro registrado de la persona, un inicio de sesión con selfie pasa a ser una verificación completa de identidad.
Solicitar un step-up
Tu app llama aPOST {issuer}/step-up/ con el token de acceso de la persona, o al método stepUp() de los SDK:
200 {"required": false}: ninguna regla aplica, así que puedes continuar.201converification_url: envía a la persona a esa URL. El step-up sigue abierto durante 30 minutos (expires_in: 1800).
Leer el resultado en tu backend
La persona vuelve areturn_to con step_up=<id>&status=approved añadido, pero esa consulta no prueba nada.
Tu backend lee el step-up con GET {issuer}/step-up/{step_up_id}/ y un token de acceso de la misma sesión, y actúa solo cuando status sea approved.
Un step-up nunca permite continuar si falla: cuando la verificación no está disponible, la acción sigue bloqueada.
Las guías de inicio rápido de JavaScript, Next.js e iOS muestran el lado del SDK, y la referencia de la API contiene el contrato completo.
Qué recibe tu aplicación
Elige qué claims verificados se incluyen en los tokens de la persona:
El token de acceso y el token de ID incluyen estos datos en
verified, junto con level, que es el nivel más alto que la persona ha superado: liveness, liveness_face_match o full_id.
Es {} cuando la persona no ha superado ninguno, y GET /session/ devuelve null en su lugar.
- Una verificación aprobada durante una sesión llega a los tokens en la siguiente renovación, en un plazo de 5 minutos.
- Cualquiera que tenga el token puede leer estos claims, incluido tu front end, así que selecciona solo los claims personales que necesita tu aplicación.
- Tu aplicación recibe claims, nunca el documento, el selfie ni los datos faciales.
Configúralo mediante la API
GET y PATCH sobre verified/ en tu API de gestión de autenticación leen y modifican la misma configuración que la consola:
Una regla que omitas conserva su configuración actual.