

 Commencer
 Intégrer / SDK
 Vérification des utilisateurs
 Vérification d'entreprise
 Surveillance des transactions
 Journal des modifications
Comment ça fonctionne
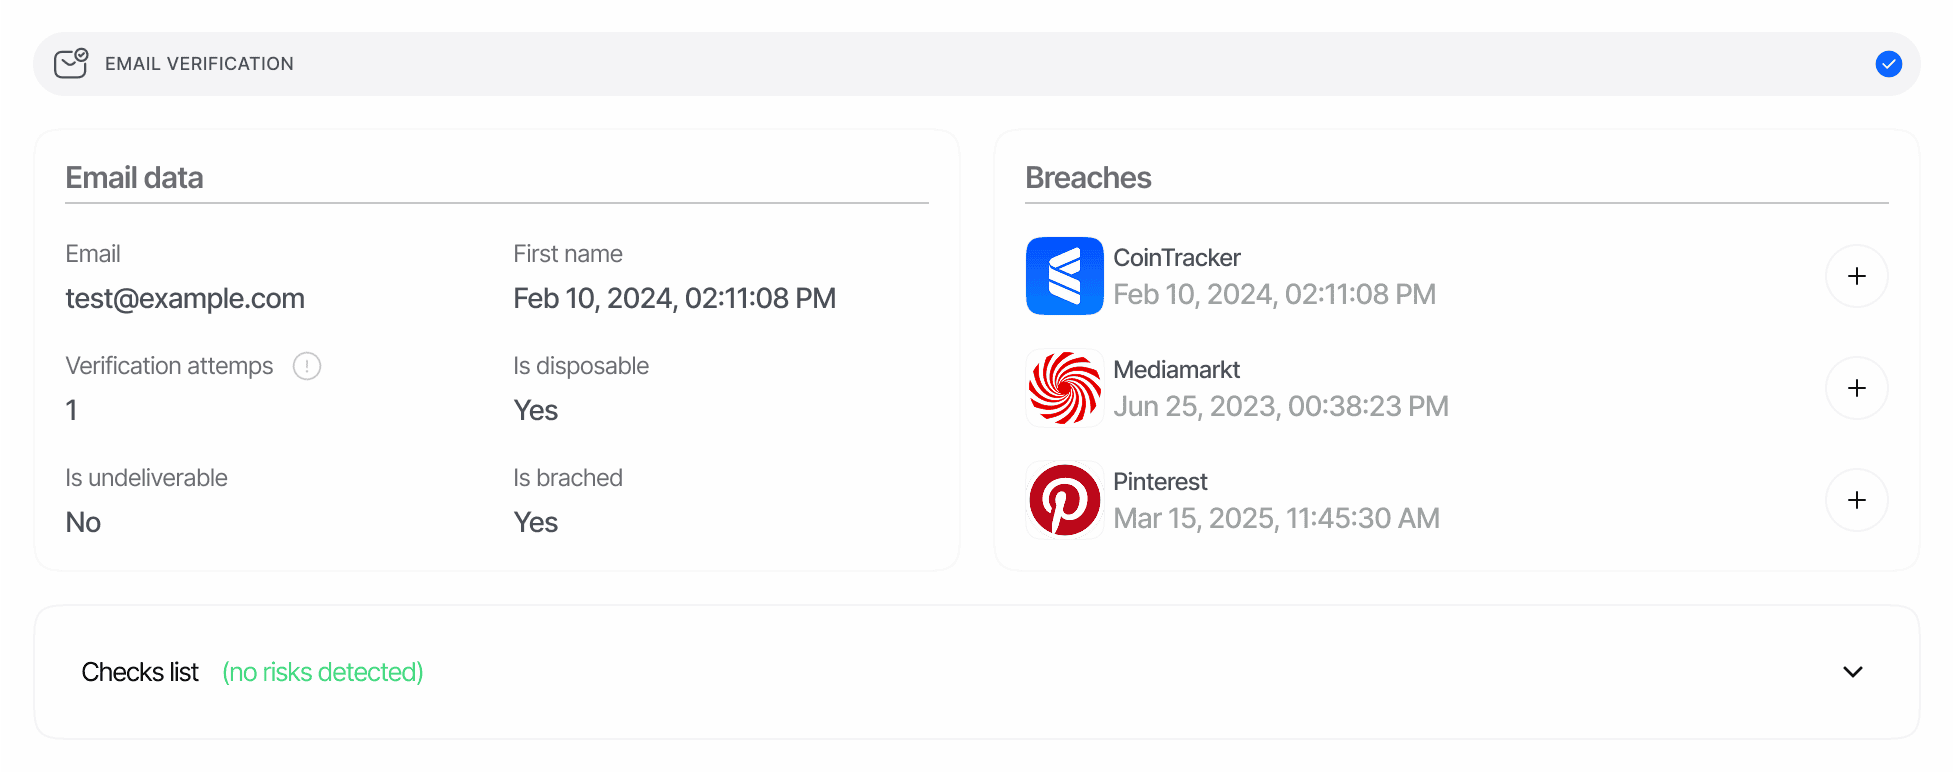
Notre solution de Vérification de l’e-mail combine la vérification par OTP avec des signaux de renseignement sur les menaces, tels que l’exposition aux fuites de données, la délivrabilité et la réputation du fournisseur.Collecte de l'e-mail
Le système recueille en toute sécurité :
Génération et envoi de l'OTP
Notre système de vérification :
- Génère un code à usage unique sécurisé et limité dans le temps
- Envoie le code par e-mail à l’adresse fournie
- Applique les meilleures pratiques de délivrabilité afin d’optimiser le taux de réception en boîte principale
- Propose des flux de renvoi avec des protections pour empêcher les abus
Validation du code
L’utilisateur effectue la vérification en :
- Saisissant le code reçu dans l’interface de vérification
- Soumettant le code dans le délai configuré (5 minutes)
- Demandant un nouveau code si nécessaire (avec une limite de débit appropriée)
Évaluation des risques
Notre système effectue des contrôles avancés :
Transmission des résultats
Accédez aux résultats de vérification par le biais de plusieurs canaux :
Fonctionnalités de vérification
Notre service de Vérification de l’e-mail propose plusieurs fonctionnalités clés pour optimiser votre processus de vérification :Vérification par OTP
- Génération sécurisée de codes : Codes à usage unique aléatoires et limités dans le temps
- Envoi d’e-mails : Envoi d’e-mails fiable et localisé
- Délais d’expiration configurables : Définissez la durée de validité selon vos exigences de sécurité
- Options de réessai : Permettez aux utilisateurs de demander de nouveaux codes avec des limites adaptées
Analyse de l’e-mail
- Validation de la syntaxe : Assurez-vous que l’adresse e-mail respecte le format conforme aux normes RFC
- Contrôles du fournisseur : Identifiez les fournisseurs jetables ou temporaires
- Visibilité sur la délivrabilité : Détectez les adresses non distribuables
- Informations sur les fuites de données : Mettez en évidence les enregistrements de fuites connues avec leurs détails
Évaluation des risques
- Détection d’exposition : Identifiez si l’adresse e-mail apparaît dans des fuites de données connues
- Détection d’adresses jetables : Signalez les adresses e-mail temporaires ou jetables
- Surveillance de l’activité : Suivez les comportements suspects au fil des tentatives
- Contrôle sur liste de blocage : Comparez l’adresse avec les listes internes d’e-mails ayant fait l’objet d’abus antérieurs