

 Commencer
 Intégrer / SDK
 Vérification des utilisateurs
 Vérification d'entreprise
 Surveillance des transactions
 Journal des modifications
Comment cela fonctionne
L’Analyse de l’appareil et de l’IP s’exécute automatiquement lors de la session de vérification et relie le contexte de l’appareil, du réseau et de l’identité en une seule surface de risque.Capture de l'empreinte de l'appareil
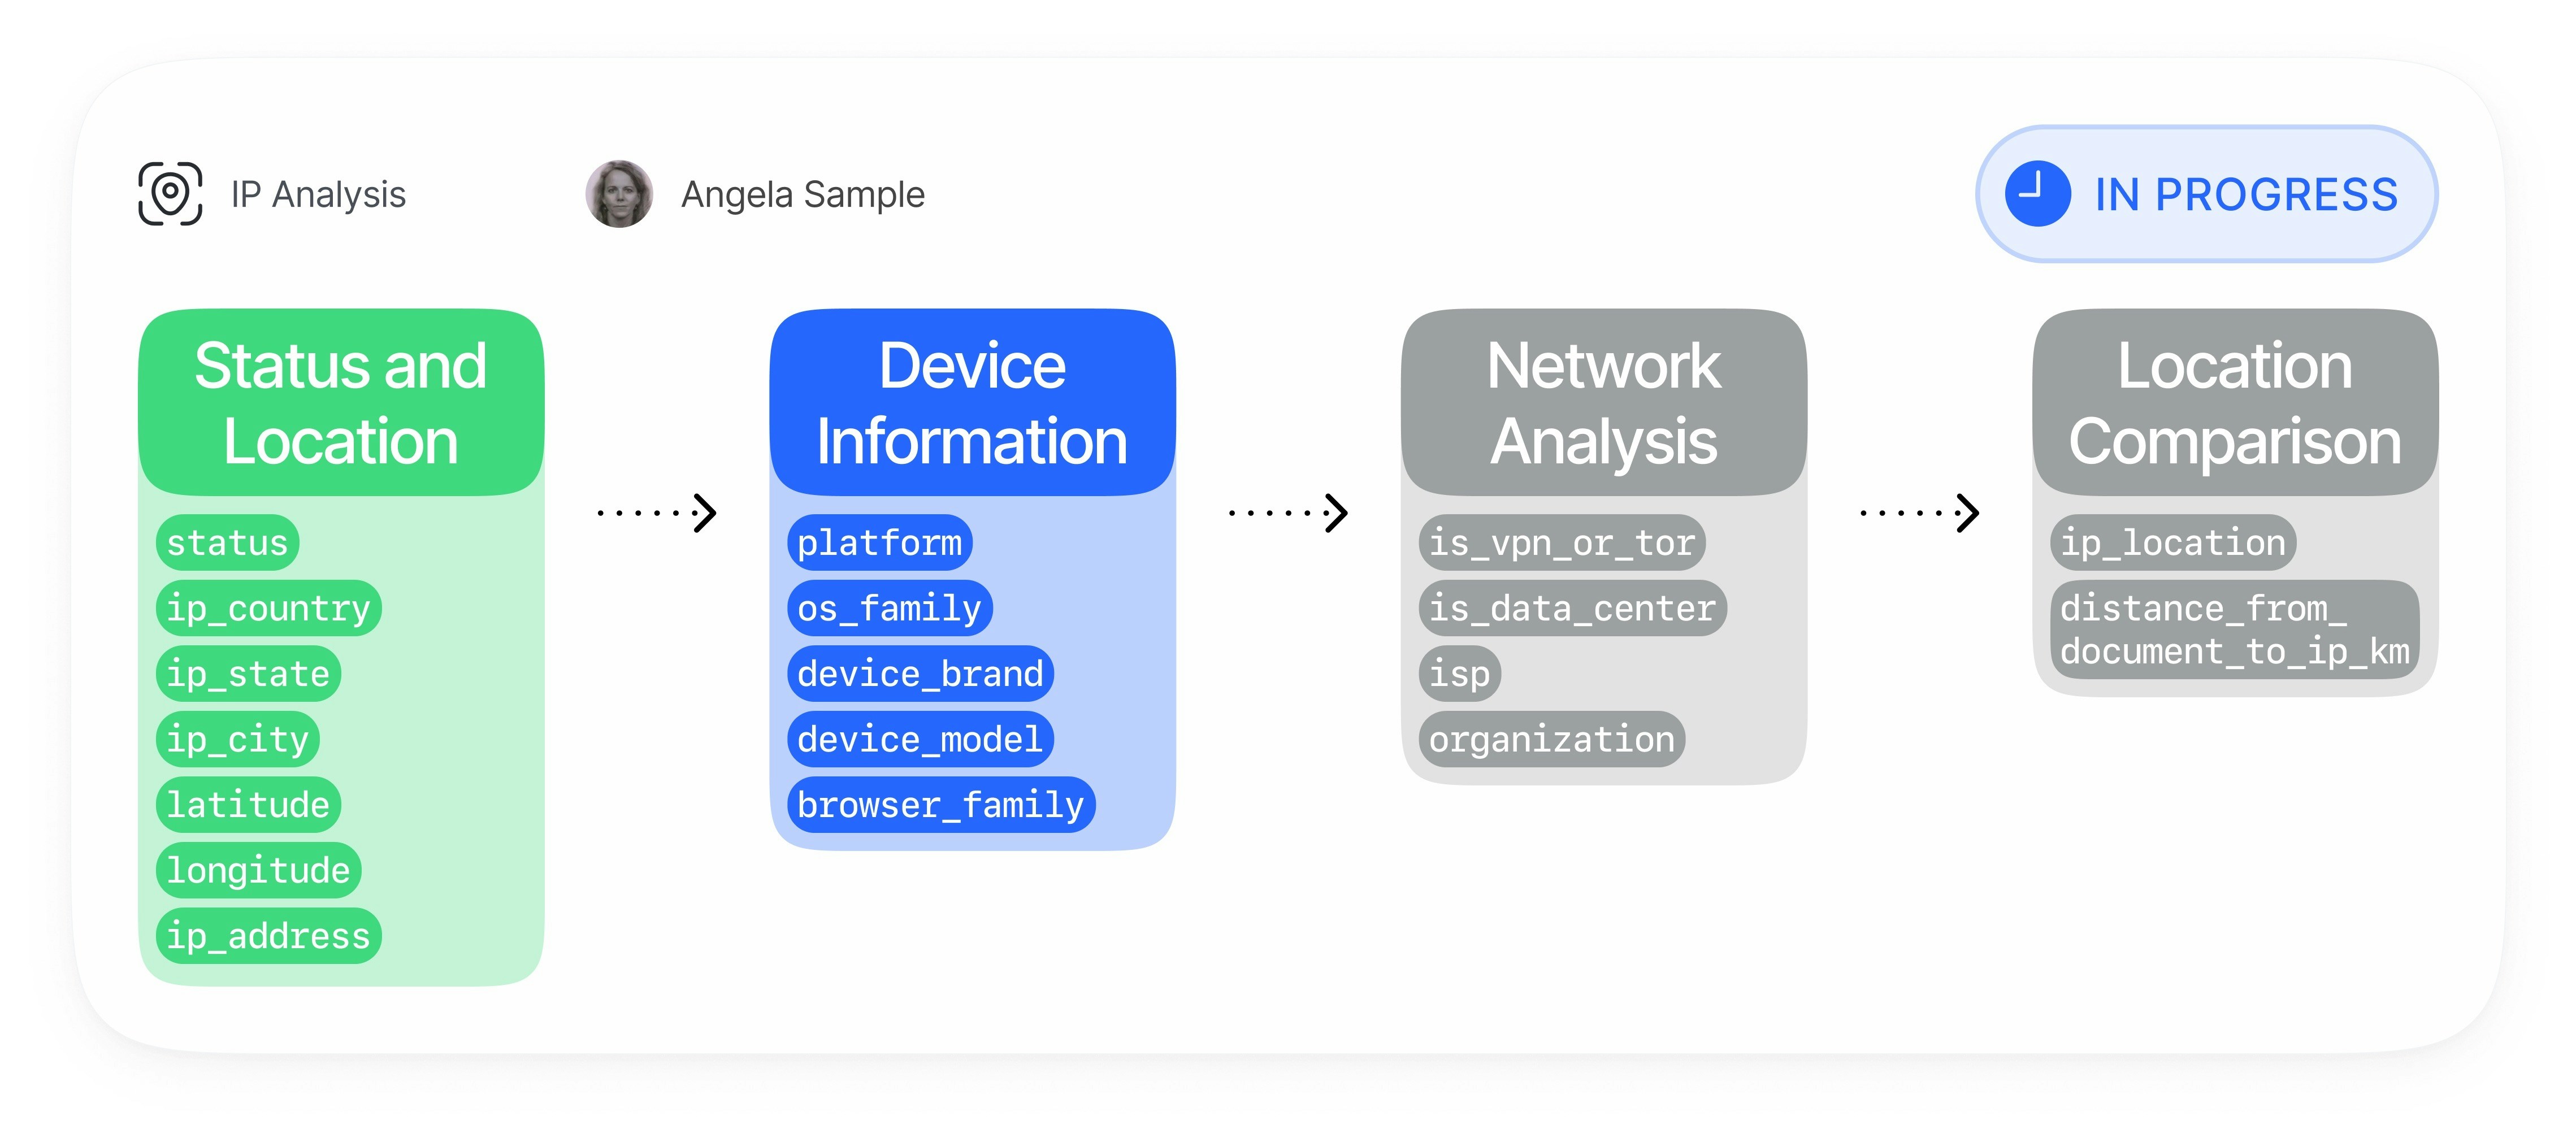
Le client de vérification transmet un payload d’empreinte v2 préservant la confidentialité comportant des signaux provenant d’appareils web ou mobiles :
Analyse de l'IP et de la connexion
Didit enrichit les données de connexion observées avec des informations sur le risque réseau :
- Géolocalisation de l’IP par pays, région, ville et coordonnées
- Détection de VPN, proxy, Tor, centre de données et réseau privé
- Contrôles de l’IP attendue lorsque vous fournissez une IP autorisée pour la session
- Contrôles de la liste de blocage d’IP configurée dans votre application
Correspondance de doublons et de récupération
Didit vérifie si la session actuelle correspond à des sessions antérieures associées à un autre
vendor_data :Recoupements de localisation
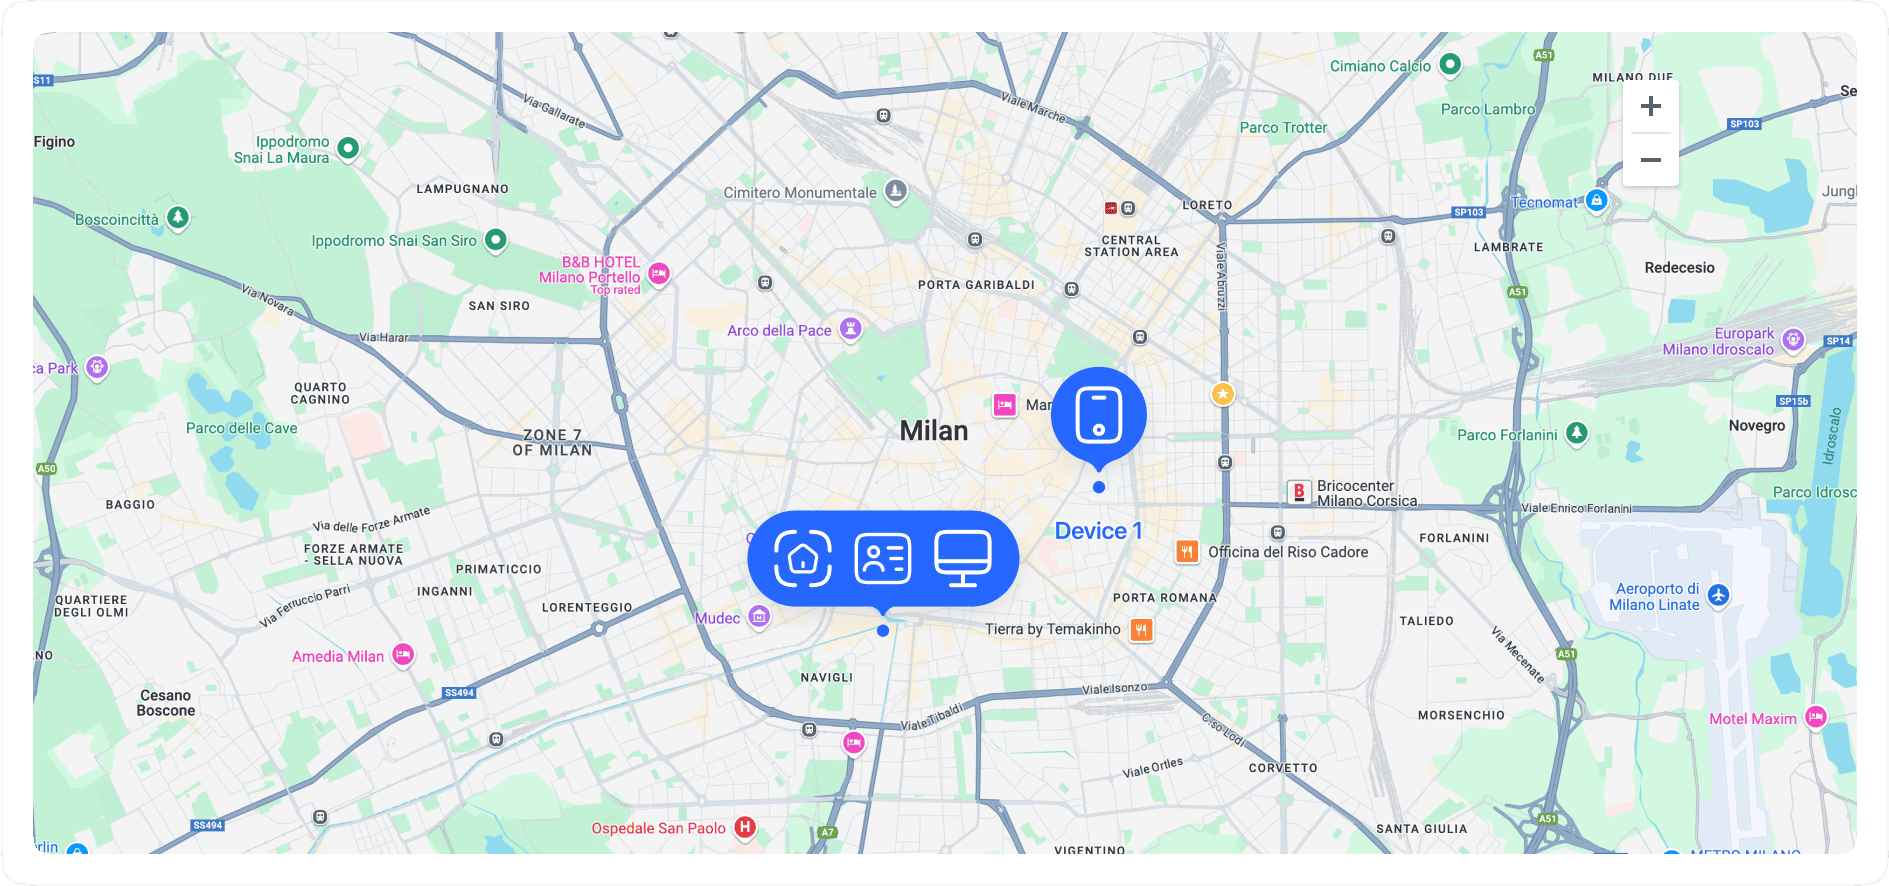
L’Analyse de l’appareil et de l’IP compare le contexte de localisation à des points de référence fiables :
- Pays du document et coordonnées de l’adresse
- Adresse IP attendue pour la session
- Pays et ville de l’IP
- Distance et direction entre l’adresse et la localisation de l’IP
Action et génération de rapports
Vous pouvez configurer chaque catégorie de risque de manière indépendante et exploiter le résultat dans chaque canal de sortie de Didit :
Modèle de correspondance
L’Analyse de l’appareil et de l’IP sépare les correspondances exactes des correspondances récupérées afin que vous puissiez ajuster votre réponse face à la fraude en toute sécurité :
La correspondance d’appareils récupérés repose sur un index de récupération vectorielle dédié. Si cet index n’est pas disponible, Didit maintient les vérifications de doublons exacts sans émettre de candidats approximatifs à la récupération.
Dans Networks, Didit met également en évidence la réutilisation de proxies résidentiels lorsque les mêmes informations d’intelligence IP associées à une adresse IP qui n’est pas celle d’un centre de données apparaissent pour plusieurs utilisateurs ou entreprises distincts. Le graphe affiche le signal de risque agrégé, le nombre de sujets concernés, le type de connexion, ainsi que le contexte du FAI et de l’ASN ; il n’expose pas l’adresse IP brute ni les données de profil d’une autre organisation.
Schémas de fraude détectés
L’Analyse de l’appareil et de l’IP aide à identifier et réduire :- La création de comptes multiples et de comptes en double
- Les tentatives de contournement du KYC utilisant le même appareil pour différentes identités
- Les réseaux de fraude coordonnant de nombreux comptes à partir d’appareils ou d’infrastructures partagés
- L’abus de bonus, de parrainages, de promotions et d’essais gratuits
- L’onboarding d’identités synthétiques depuis des appareils récurrents
- Les schémas d’onboarding de mules financières
- Le risque de piratage de compte depuis des appareils inconnus ou à haut risque
- Le bourrage d’identifiants et les tentatives d’inscription automatisées
- Les tests de cartes, l’abus de rétrofacturation et l’abus de remboursement reposant sur des schémas récurrents d’appareils/réseaux
- L’évasion par VPN, proxy, Tor, centre de données et proxy résidentiel
- L’altération d’appareil, l’utilisation d’émulateurs, le risque de jailbreak/root et le clonage d’applications lorsque les signaux mobiles sont disponibles
- L’usurpation de localisation et les incohérences entre le document, l’IP, le fuseau horaire, l’opérateur et le contexte de l’appareil
- Les tentatives de vérification menées par des bots à l’aide de navigateurs headless ou de clients scriptés
Fonctionnalités clés
Empreinte d’appareil et récupération
- Détection exacte des appareils en double : détectez l’identité d’un même appareil à travers différentes sessions associées à des valeurs
vendor_datadistinctes. - Récupération à haute confiance : rétablissez les relations probables d’un même appareil lorsque le stockage change ou que la navigation privée modifie l’identifiant persistant.
- Protection contre les collisions : évitez de regrouper des utilisateurs sans lien lorsqu’un hash d’appareil semble trop courant sur de nombreux identifiants persistants distincts.
- Couverture web et mobile : utilisez les signaux des navigateurs web et les signaux mobiles natifs, y compris les champs liés à l’intégrité lorsqu’ils sont disponibles.
Renseignements sur l’IP et le réseau
- Détection de VPN et proxy : identifiez les connexions masquées ou anonymisées.
- Détection de Tor et centres de données : signalez les infrastructures à haut risque.
- Réutilisation de proxy résidentiel : détectez l’utilisation répétée d’un même réseau d’apparence résidentielle par des entités distinctes sans exposer la valeur brute de l’IP dans le graphe Networks.
- Listes de blocage d’IP : refusez automatiquement lorsqu’une IP apparaît dans la liste de blocage de votre application.
- Contrôle de l’IP attendue : comparez l’IP observée à une IP attendue fournie lors de la création de la session.
Géolocalisation et comparaison de documents
- Détection de discordance de pays : comparez le pays du document et le pays de l’IP.
- Géorepérage : n’acceptez que les sessions provenant de pays autorisés — avec des exceptions par État/région pour des pays comme les États-Unis — en fonction de la géolocalisation de l’IP.
- Vérifications de la distance de l’adresse : comparez les coordonnées de l’adresse du document et la géolocalisation de l’IP.
- Contexte de correspondance des sessions : renvoyez les sessions correspondantes avec les détails de l’appareil et de la localisation pour l’examen par vos équipes.
Configurer les actions
Utilisez les paramètres de workflow pour choisir l’action associée à chaque risque. Les clients prudents configurent souventrecovered_device_action sur REVIEW dans un premier temps, inspectent les avertissements liés aux appareils récupérés pendant quelques semaines, puis ne passent à DECLINE qu’après avoir confirmé le profil local de faux positifs.
Consultez les avertissements d’Analyse de l’appareil et de l’IP pour tous les tags de risque et les configurations des fonctionnalités de workflow pour les champs de l’API.