

 Commencer
 Intégrer / SDK
 Vérification des utilisateurs
 Vérification d'entreprise
 Surveillance des transactions
 Journal des modifications
Vue d’ensemble
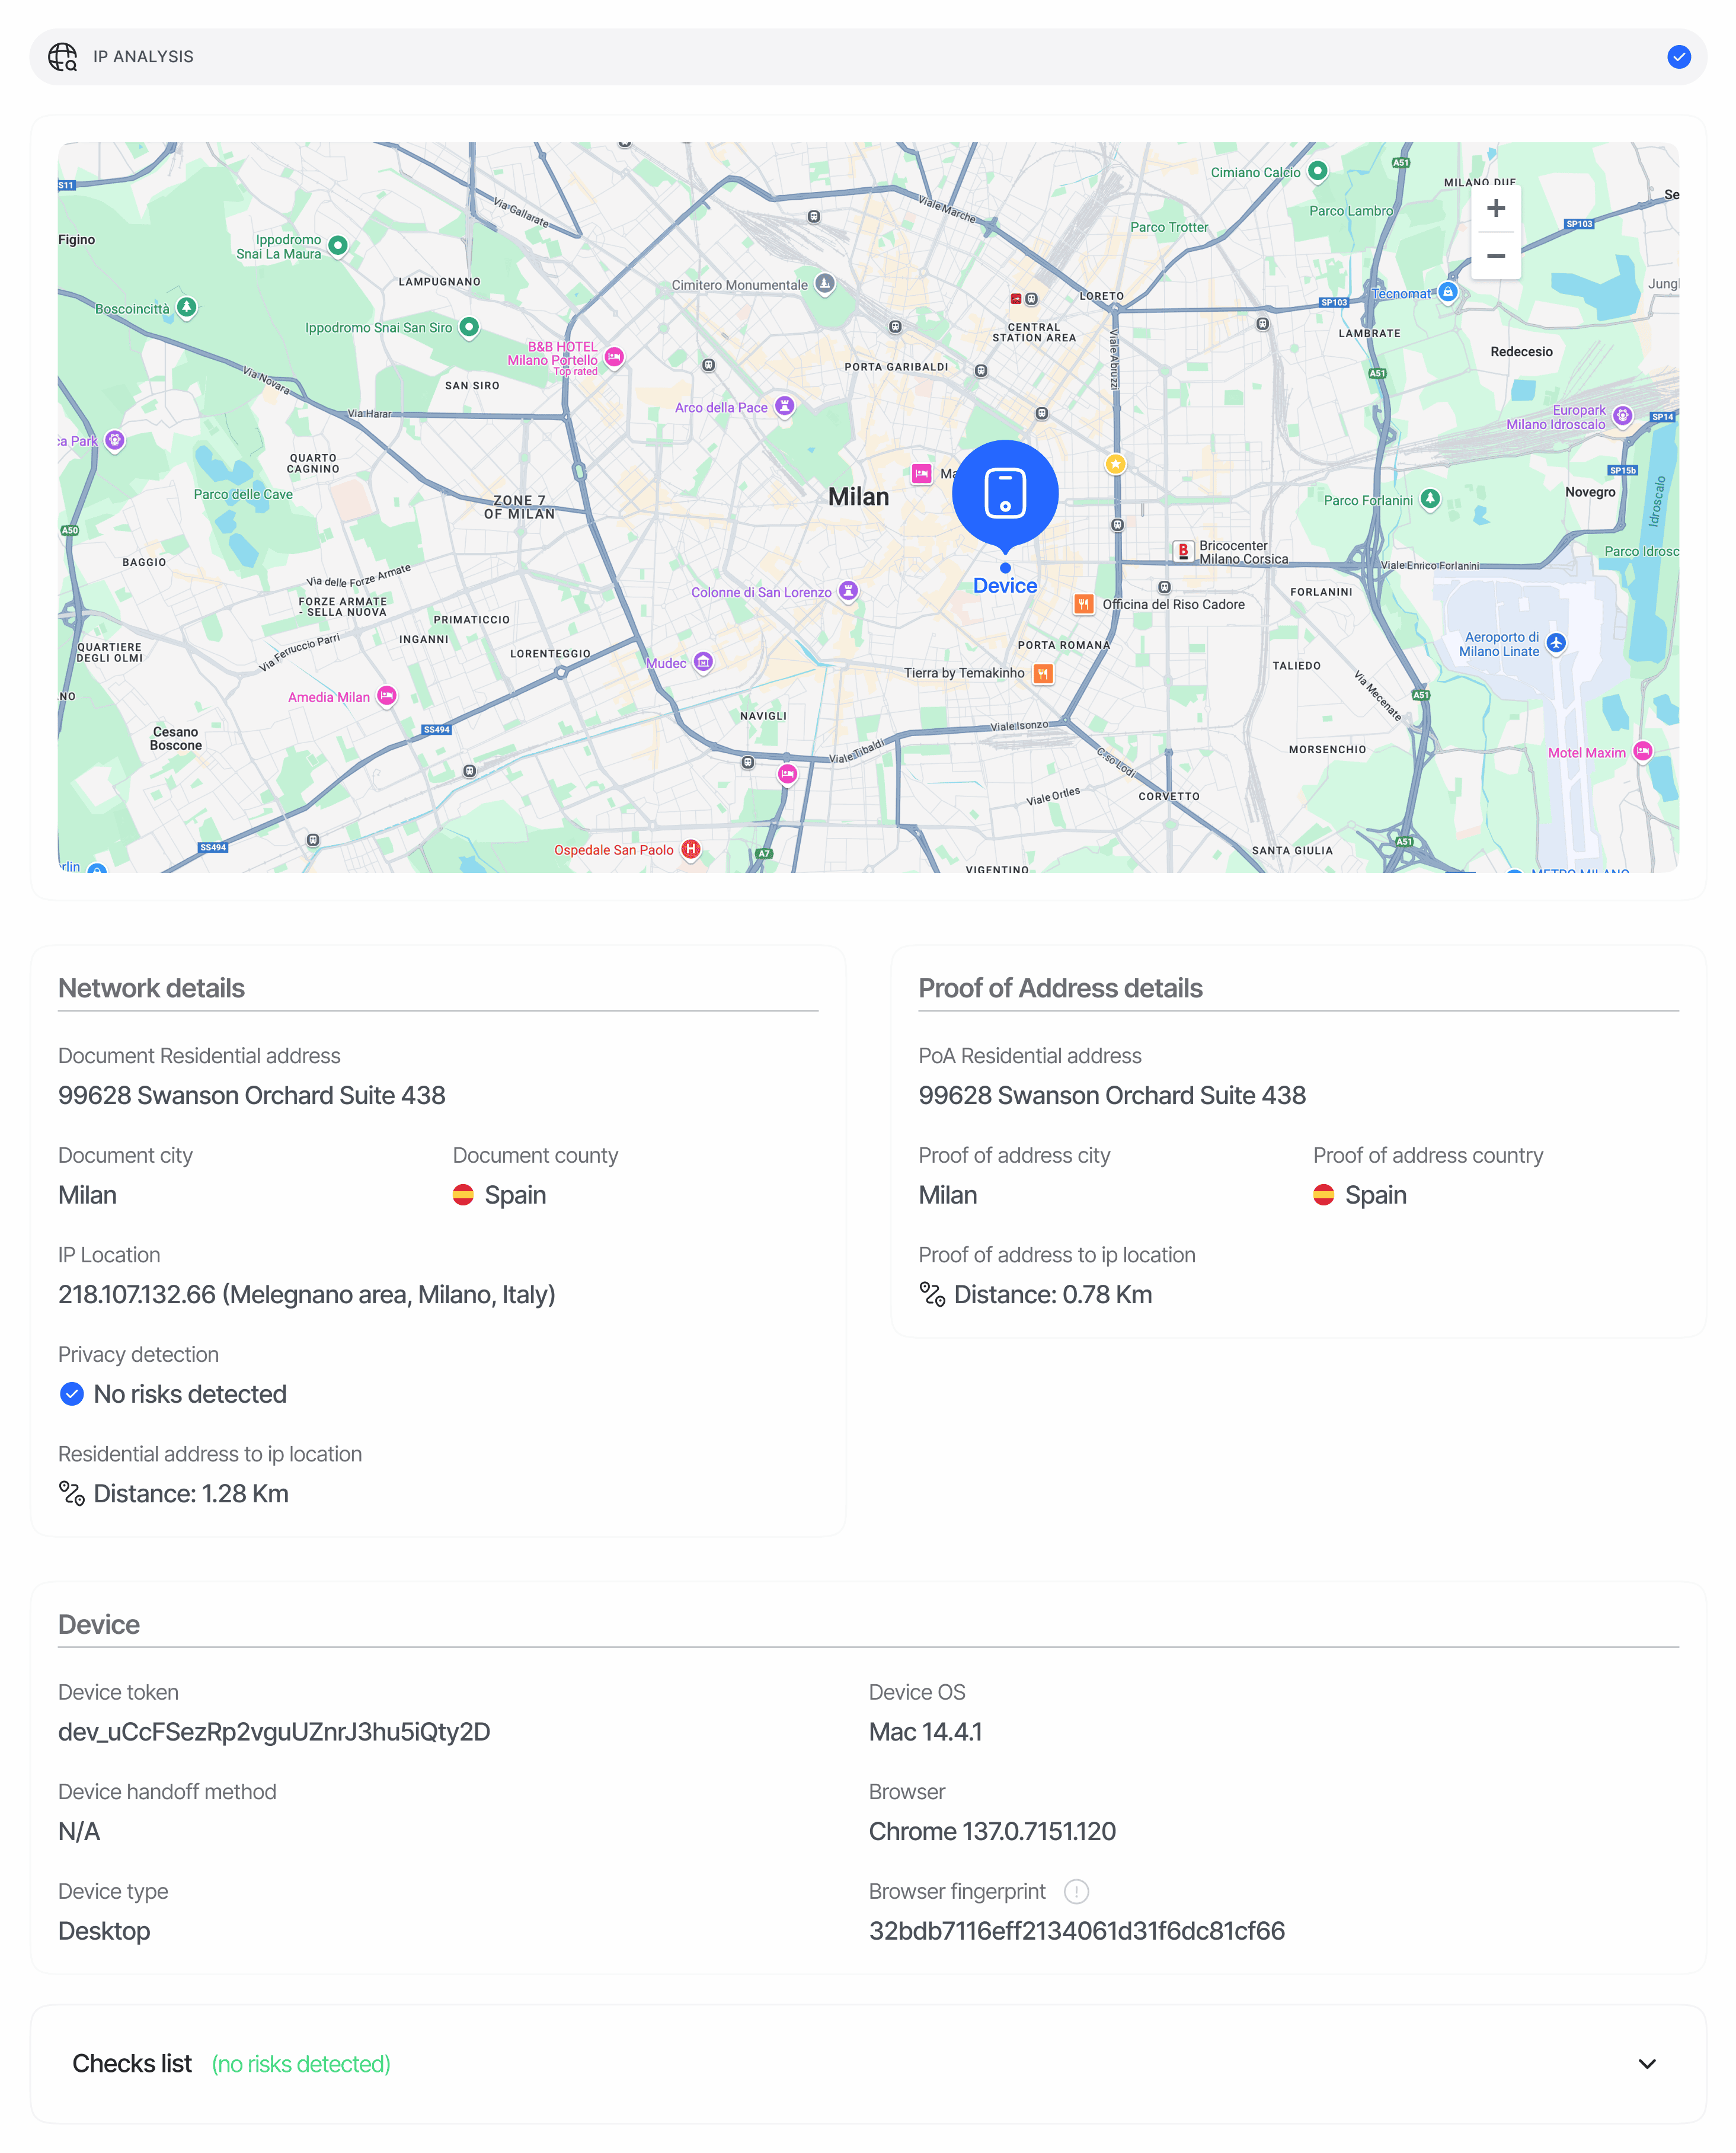
L’analyse de l’appareil et de l’IP établit le profil de chaque session par géolocalisation IP, empreinte d’appareil, navigateur/système d’exploitation et type de réseau. La géolocalisation, l’enrichissement des risques réseau, la mise en correspondance d’appareils et les vérifications d’intégrité de l’appareil à distance s’exécutent de manière asynchrone pendant que l’utilisateur effectue la vérification. Les observations sur l’appareil et l’IP restent disponibles pendant que l’analyse est en cours ; les champs de géolocalisation peuvent être vides jusqu’à la réception des résultats, ou lorsque l’adresse n’est pas publique. Si votre workflow utilise ces vérifications pour déterminer l’issue ou sélectionner une étape ultérieure, la session resteIn Progress jusqu’à ce que les résultats requis soient disponibles.
Si l’analyse requise reste indisponible après un nombre limité de tentatives, la session passe à In Review pour une décision manuelle.
Les échecs d’enrichissement facultatifs n’empêchent pas la finalisation, et les décisions manuelles prévalent toujours.
Elle produit :
- Un bloc de géolocalisation IP (pays, État, ville, latitude/longitude, fuseau horaire) déduit de l’IP publique.
- Des indicateurs de risque réseau —
is_vpn_or_toretis_data_center— pour détecter les tentatives de dissimulation (VPN, nœuds de sortie Tor, hébergeurs, anonymiseurs). - Des calculs de distance entre documents — la distance à vol d’oiseau en km entre l’emplacement de l’IP, l’emplacement du document d’identité et l’emplacement du justificatif de domicile.
- Des correspondances entre sessions — lorsque la même adresse IP ou identité d’appareil apparaît sur différentes sessions appartenant à des utilisateurs distincts (regroupés par
vendor_data). - Une récupération d’empreinte d’appareil — un signal de récupération avec un niveau de confiance élevé qui lie les sessions même après que l’utilisateur a vidé son stockage, est passé en mode navigation privée ou a réinstallé l’application.
Où elle apparaît dans les réponses d’API
L’endpoint de décision renvoie l’analyse de l’appareil et de l’IP sous la forme du tableauip_analyses[] dans GET /v3/session/{sessionId}/decision/. Les entrées sont des observations Location dédupliquées, identifiées par (node_id, ip_address, device_fingerprint) — un même nœud peut générer plusieurs entrées lorsque l’IP ou l’appareil de l’utilisateur change en cours de session.
Schéma
Consultez Analyse de l’appareil et de l’IP dans la référence des modèles de données pour le schéma canonique.Sémantique des correspondances
match_source indique la manière dont la correspondance a été établie, et confidence évalue la probabilité qu’elle soit erronée (confidence = 1 - P(false positive)) :
Les candidats de récupération à plus faible niveau de confiance apparaissent uniquement sous forme d’avertissements de risque — jamais dans
matches[]. Les correspondances IP et les correspondances d’appareil sont limitées à 5 chacune, de sorte que le tableau contient au maximum 10 entrées.
Valeurs de statut
Les statuts sont des valeursFeatureStatusChoices au niveau de la fonctionnalité. Chaque avertissement déclenché correspond à l’action configurée pour celui-ci sur le nœud du workflow ; l’action la plus stricte l’emporte.
Des règles de statut personnalisées configurées sur le nœud d’analyse IP peuvent également ajuster le statut résultant.
Détection de VPN, proxy et Tor
is_vpn_or_tor et is_data_center sont des indicateurs booléens indépendants renvoyés pour chaque session. Lorsque is_vpn_or_tor vaut true, Didit émet également l’avertissement PRIVATE_NETWORK_DETECTED afin que votre équipe puisse agir en conséquence via la configuration du workflow. Le trafic provenant uniquement d’un centre de données (sans VPN/Tor) définit is_data_center=true sans déclencher d’avertissement automatique — utilisez-le comme signal supplémentaire dans votre propre notation.
Exemples
Approuvé
Refusé — détection dans la liste de blocage IP + VPN + appareil en double
Voir aussi
- Avertissements de l’analyse de l’appareil et de l’IP — tous les codes d’avertissement que l’analyse IP peut émettre
- Vue d’ensemble de l’analyse de l’appareil et de l’IP — ce que mesure chaque bloc
- Modèles de données — Analyse IP — schéma canonique
- Webhooks —
status.updatedtransmet le même payload d’analyse IP