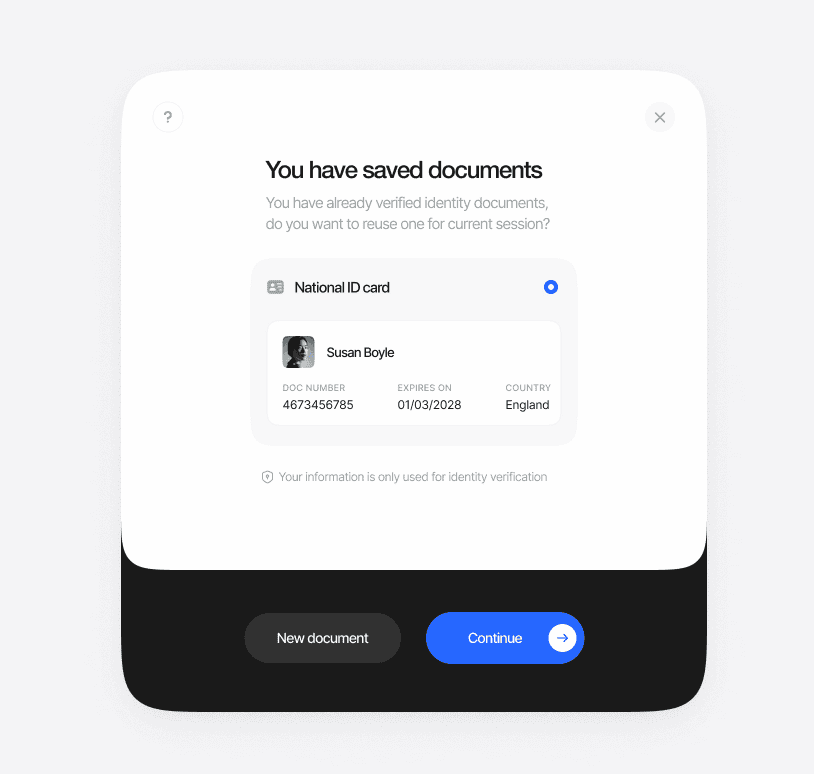
पुनः प्रयोज्य KYC उपयोगकर्ताओं को अपनी पहचान एक बार सत्यापित करने और उस सत्यापन को एकाधिक Didit-एकीकृत एप्लिकेशनों में सुरक्षित रूप से साझा करने की अनुमति देता है। यह सुरक्षा और अनुपालन बनाए रखते हुए ऑनबोर्डिंग बाधाओं को कम करता है।
Didit Academy KYB पाठ का यह अध्याय पार्टी सत्यापन और KYC सत्रों के पुन: उपयोग पर केंद्रित है।
KYB Academy पाठ में, 7:04 अध्याय UBO को दो बार सत्यापित कराने के बजाय मौजूदा KYC सत्र का पुन: उपयोग करते हुए पार्टी सत्यापन दिखाता है।
यह कैसे काम करता है
प्रारंभिक सत्यापन
उपयोगकर्ता एक मानक KYC प्रक्रिया (पहचान सत्यापन + फ़ेशियल रिकग्निशन) पूरी करता है। सत्यापन डेटा एन्क्रिप्ट किया जाता है और उपयोगकर्ता के Didit ID में संग्रहीत किया जाता है, जो eIDAS2 के अनुरूप है।
नए एप्लिकेशन पर पुन: उपयोग
जब उपयोगकर्ता किसी अन्य Didit-एकीकृत एप्लिकेशन पर जाता है, तो वह अपने मौजूदा KYC का पुन: उपयोग करने का विकल्प चुनता है। एक त्वरित चेहरे की पहचान की जाँच उनकी पहचान की पुष्टि करती है, और वे विशिष्ट डेटा साझा करने की सहमति देते हैं।
त्वरित ऑनबोर्डिंग
नए एप्लिकेशन को सत्यापित KYC जानकारी तुरंत प्राप्त होती है — दस्तावेज़ दोबारा अपलोड करने की कोई आवश्यकता नहीं, कोई प्रतीक्षा नहीं।
मुख्य लाभ
सुरक्षा और अनुपालन
पुनः प्रयोज्य KYC उन उपयोगकर्ताओं के लिए स्वचालित रूप से उपलब्ध है जिन्होंने प्रारंभिक सत्यापन पूरा कर लिया है। उपयोगकर्ता किसी भी समय अपने KYC का पुन: उपयोग करने या एक नया सत्यापन करने का विकल्प चुन सकते हैं। अंतिम संशोधन 7 नवंबर 2026


 शुरू करें
 इंटीग्रेट करें / SDK
 उपयोगकर्ता सत्यापन
 व्यवसाय सत्यापन
 लेन-देन निगरानी
 चेंजलॉग