

 Mulai
 Integrasi / SDK
 Verifikasi Pengguna
 Verifikasi Bisnis
 Pemantauan Transaksi
 Log Perubahan
Metode Deteksi Liveness
Platform kami menerapkan tiga teknologi anti-spoofing yang berbeda, masing-masing disesuaikan dengan kebutuhan keamanan dan pengalaman pengguna yang berbeda:| Metode | Deskripsi | Tingkat Keamanan | Paling Cocok Untuk |
|---|---|---|---|
3D Action & Flash | • Menggabungkan verifikasi biometrik multifaktor dengan urutan tindakan acak dan analisis pola cahaya dinamis. • Pada awal proses, pengguna diminta untuk melakukan tindakan sederhana—seperti berkedip atau mengangguk—memastikan interaksi waktu nyata. • Secara bersamaan, sistem memproyeksikan urutan pola cahaya ke wajah, menganalisis refleksi untuk mengonfirmasi struktur tiga dimensi wajah. • Algoritma pembelajaran mendalam memeriksa ekspresi mikro dan respons refleksi cahaya untuk memverifikasi keberadaan orang yang hidup. • Menawarkan keamanan tertinggi dengan mengintegrasikan isyarat perilaku (tindakan) dan fisik (kedalaman berbasis cahaya), menjadikannya hampir mustahil untuk dipalsukan dengan gambar statis, video, atau bahkan topeng canggih. | Tertinggi | Perbankan, layanan kesehatan, aplikasi pemerintah |
3D Flash | • Menggunakan analisis pola cahaya dinamis untuk memvalidasi topologi wajah tanpa memerlukan interaksi pengguna. • Memproyeksikan serangkaian pola cahaya ke wajah pada lebih dari 30 bingkai per detik, menganalisis refleksi untuk membuat peta kedalaman. • Peta kedalaman ini mengonfirmasi struktur tiga dimensi wajah, membedakannya dari gambar datar atau spoofing 2D. • Memberikan pengalaman yang mulus sambil mempertahankan keamanan tinggi terhadap serangan presentasi seperti foto atau layar. | Tinggi | Layanan keuangan, akses akun, verifikasi identitas |
Passive Liveness | • Mengandalkan analisis pembelajaran mendalam satu bingkai untuk mendeteksi tanda-tanda liveness. • Memeriksa gambar untuk mencari artefak, pola tekstur, dan indikator halus lainnya yang membedakan wajah asli dari spoofing. • Jaringan saraf konvolusional (CNN) memvalidasi fitur wajah dan mengidentifikasi anomali, seperti yang berasal dari foto cetak atau layar digital. • Menawarkan verifikasi yang cepat dan praktis namun memberikan keamanan standar, cocok untuk kasus penggunaan berisiko rendah. | Standar | Skenario dengan hambatan rendah, aplikasi konsumen |
Keamanan Lanjutan pada 3D Flash dan 3D Action & Flash:
- Metode-metode ini dirancang untuk menggagalkan serangan spoofing canggih, seperti topeng berkualitas tinggi, deepfake, dan pemutaran ulang video.
- Dengan memproyeksikan pola cahaya dinamis dan menganalisis refleksinya, metode ini mendeteksi bagaimana cahaya berinteraksi dengan wajah 3D nyata dibandingkan dengan permukaan datar atau artifisial.
- Metode 3D Action & Flash menambahkan lapisan keamanan ekstra dengan tindakan acak (misalnya, berkedip atau mengangguk), yang membutuhkan respons perilaku waktu nyata yang tidak dapat ditiru oleh media yang telah direkam sebelumnya atau identitas sintetis.
- Terbukti memberikan akurasi tinggi dan tingkat penerimaan palsu yang rendah, metode-metode ini ideal untuk lingkungan dengan risiko tinggi.
Ambang Batas yang Dapat Dikonfigurasi
Anda dapat menyesuaikan tingkat keamanan dengan menetapkan ambang batas yang berbeda untuk skor liveness. Sebagai contoh: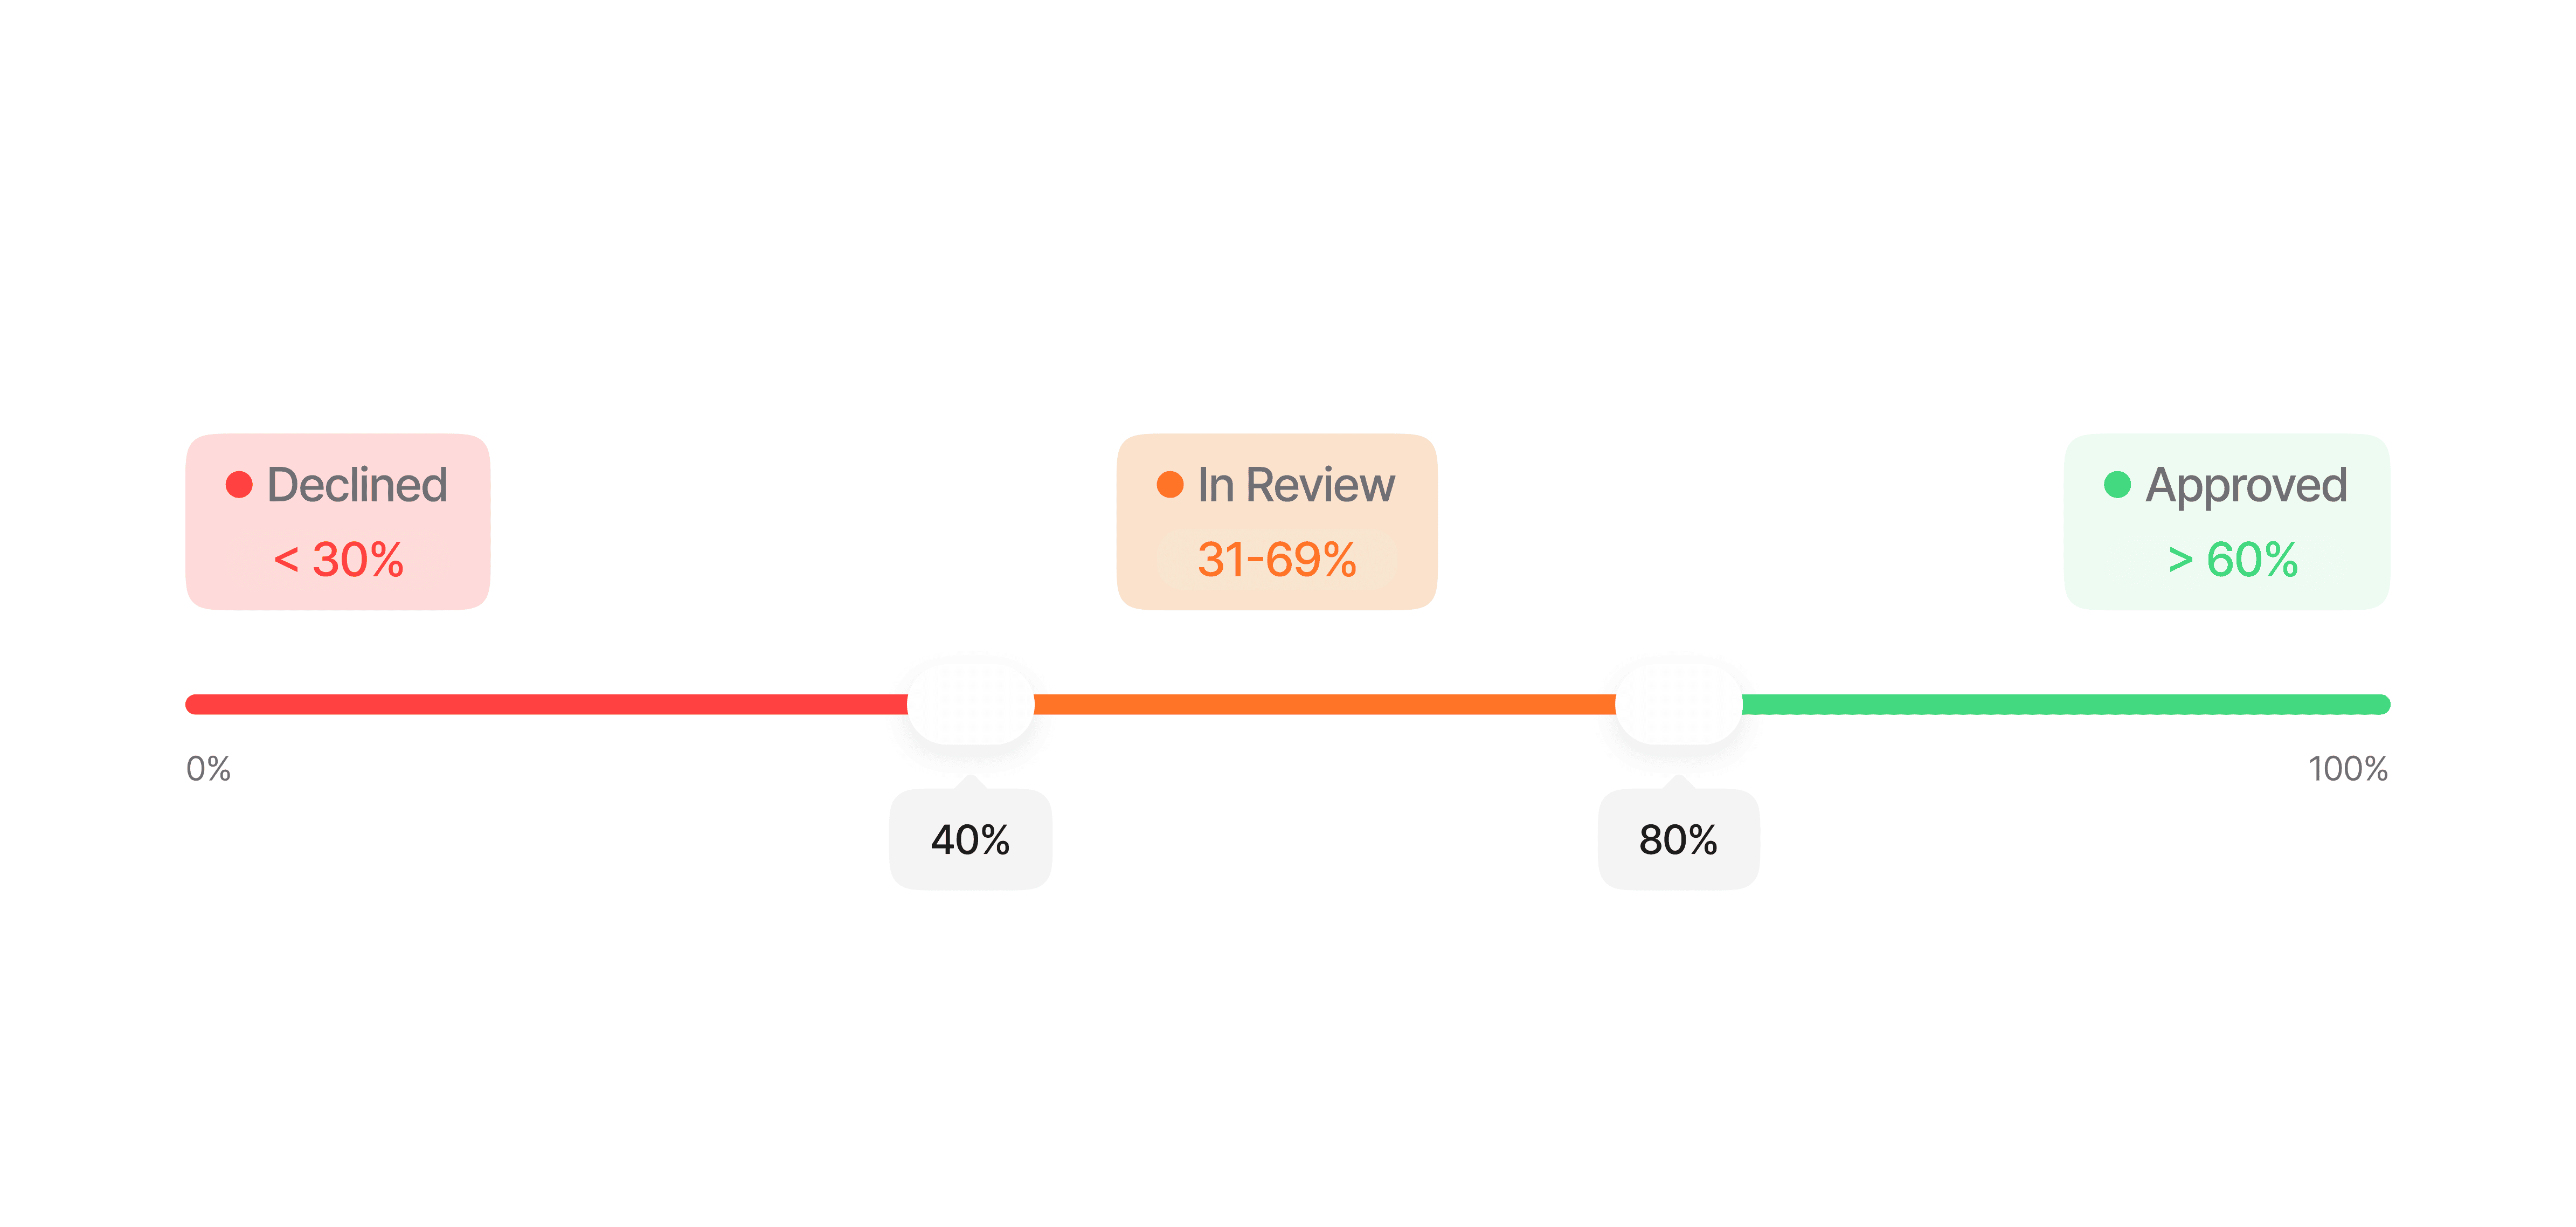
Ambang batas ini dapat disesuaikan berdasarkan toleransi risiko dan persyaratan keamanan Anda, menawarkan fleksibilitas di berbagai kasus penggunaan.
Coba lagi & umpan balik yang dapat ditindaklanjuti
Dalam sesi Didit, pengambilan liveness yang gagal karena alasan yang dapat diperbaiki (pencahayaan buruk, wajah tidak berada di tengah, oklusi, skor mendekati batas) tidak langsung ditolak. Pengguna diminta untuk mencoba lagi dengan panduan spesifik, hingga batas jumlah percobaan yang dapat dikonfigurasi.-
Batas percobaan —
face_liveness_max_attemptsmengontrol jumlah total pengiriman liveness per sesi. Default 3 (satu percobaan awal ditambah dua percobaan ulang), dapat dikonfigurasi per node alur kerja (rentang 1–3). -
Umpan balik coba lagi — selama percobaan masih tersisa, kegagalan yang dapat diulang akan mempertahankan pengguna pada langkah liveness dan mengembalikan isi respons yang memuat
feedback_codesyang dapat ditindaklanjuti (Web dan Mobile SDK menampilkan ini sebagai pesan panduan secara otomatis): -
Kode yang dapat diulang —
LOW_FACE_LUMINANCE(terlalu gelap),HIGH_FACE_LUMINANCE(terlalu terang),NO_FACE_DETECTED,LOW_FACE_QUALITY,HIGH_FACE_OCCLUSION,LOW_LIVENESS_SCORE,MULTIPLE_FACES_DETECTED,AGE_NOT_DETECTED. -
Jaminan coba lagi untuk kondisi pengambilan —
LOW_FACE_LUMINANCE,HIGH_FACE_LUMINANCE,LOW_FACE_QUALITY,HIGH_FACE_OCCLUSION, danNO_FACE_DETECTEDmendeskripsikan ruangan tempat pengguna berada, bukan orangnya. Ketika percobaan gagal hanya karena kode-kode tersebut, pengguna selalu mendapatkan percobaan kedua dengan pesan panduan di atas, bahkan pada alur kerja yang dikonfigurasi denganface_liveness_max_attempts: 1. Setiap kode lainnya tetap mengikuti batas yang dikonfigurasi secara tepat. -
Batas habis & penipuan — setelah batas percobaan habis, status yang dihitung akan diterapkan (
DeclinedatauIn Review). Serangan presentasi yang terkonfirmasi (LIVENESS_FACE_ATTACK), temuan pada daftar blokir, dan wajah duplikat segera ditolak dan tidak pernah diulang.
Coba lagi hanya berlaku untuk alur sesi. Endpoint mandiri
POST /v3/passive-liveness/ bersifat stateless dan sekali jalan — endpoint ini mengembalikan hasil secara langsung tanpa batas coba lagi.Cara kerja
Pengambilan Video Swafoto
Pengguna dipandu melalui antarmuka yang sederhana dan intuitif yang disesuaikan dengan metode liveness yang dipilih.
Analisis Deteksi Liveness
Algoritma canggih memproses media yang diambil secara real time untuk mendeteksi upaya spoofing. Analisis berbeda untuk setiap metode:
Deteksi berlapis mengidentifikasi serangan presentasi termasuk foto, layar, topeng, dan deepfake.
3D Action & Flash
3D Action & Flash
- Memverifikasi tindakan pengguna (misalnya, berkedip atau mengangguk) untuk mengonfirmasi bahwa tindakan tersebut dilakukan dengan benar dan secara langsung
- Menganalisis pantulan pola cahaya untuk memvalidasi struktur tiga dimensi wajah
- Menggunakan deep learning untuk menilai ekspresi mikro dan isyarat perilaku lainnya
- Menggabungkan sinyal perilaku + fisik untuk ketahanan spoofing terkuat
3D Flash
3D Flash
- Memproses urutan pantulan pola cahaya pada 30+ FPS untuk membangun peta kedalaman yang mendetail
- Mengonfirmasi properti 3D wajah, membedakannya dari pemalsuan datar atau 2D
- Tidak memerlukan interaksi pengguna — sepenuhnya pasif dari sudut pandang pengguna
Passive Liveness
Passive Liveness
- Menerapkan deep learning pada satu bingkai untuk mendeteksi pola tekstur dan artefak
- Jaringan saraf konvolusional (CNN) memvalidasi fitur wajah dan mengidentifikasi anomali
- Metode tercepat — bekerja dengan pengambilan satu foto
Pemrosesan & Verifikasi Hasil
Sistem membandingkan skor liveness dengan ambang batas yang Anda konfigurasi dan memberikan hasil secara instan.
Hasil dikirimkan melalui respons API, webhook, atau dapat dilihat di Business Console dengan log audit terperinci untuk kepatuhan.