

 Inizia
 Integrazione / SDK
 Verifica degli utenti
 Verifica aziendale
 Monitoraggio delle transazioni
 Autenticazione
 Changelog
Un’organizzazione, in questo contesto, è uno dei tuoi clienti all’interno della tua applicazione.
Non coincide con la tua organizzazione Didit, che include il tuo team nella Business Console.
Attiva le organizzazioni
Le organizzazioni sono disattivate per una nuova applicazione. Apri Authentication > Organizations nella console e, nella scheda Settings:- Attiva Organizations.
- Scegli il Default role for new members, cioè il ruolo che le persone ricevono quando si uniscono tramite un dominio verificato o single sign-on (
memberper impostazione predefinita). - Lascia attiva Require MFA for organization admins, la policy MFA predefinita (vedi sotto).

Authentication > Organizations.
Membri e ruoli
Una persona può appartenere a più organizzazioni della tua applicazione, con un ruolo in ciascuna.
Sui piani Scale ed Enterprise, e in ogni applicazione Sandbox, puoi anche definire ruoli personalizzati, ciascuno con una chiave e i permessi che la tua app verifica, ad esempio
payouts.approve.
Un membro può avere un ruolo personalizzato in aggiunta al proprio ruolo.
Apri un’organizzazione per vedere il suo single sign-on, i domini verificati, i membri, i ruoli e gli inviti.
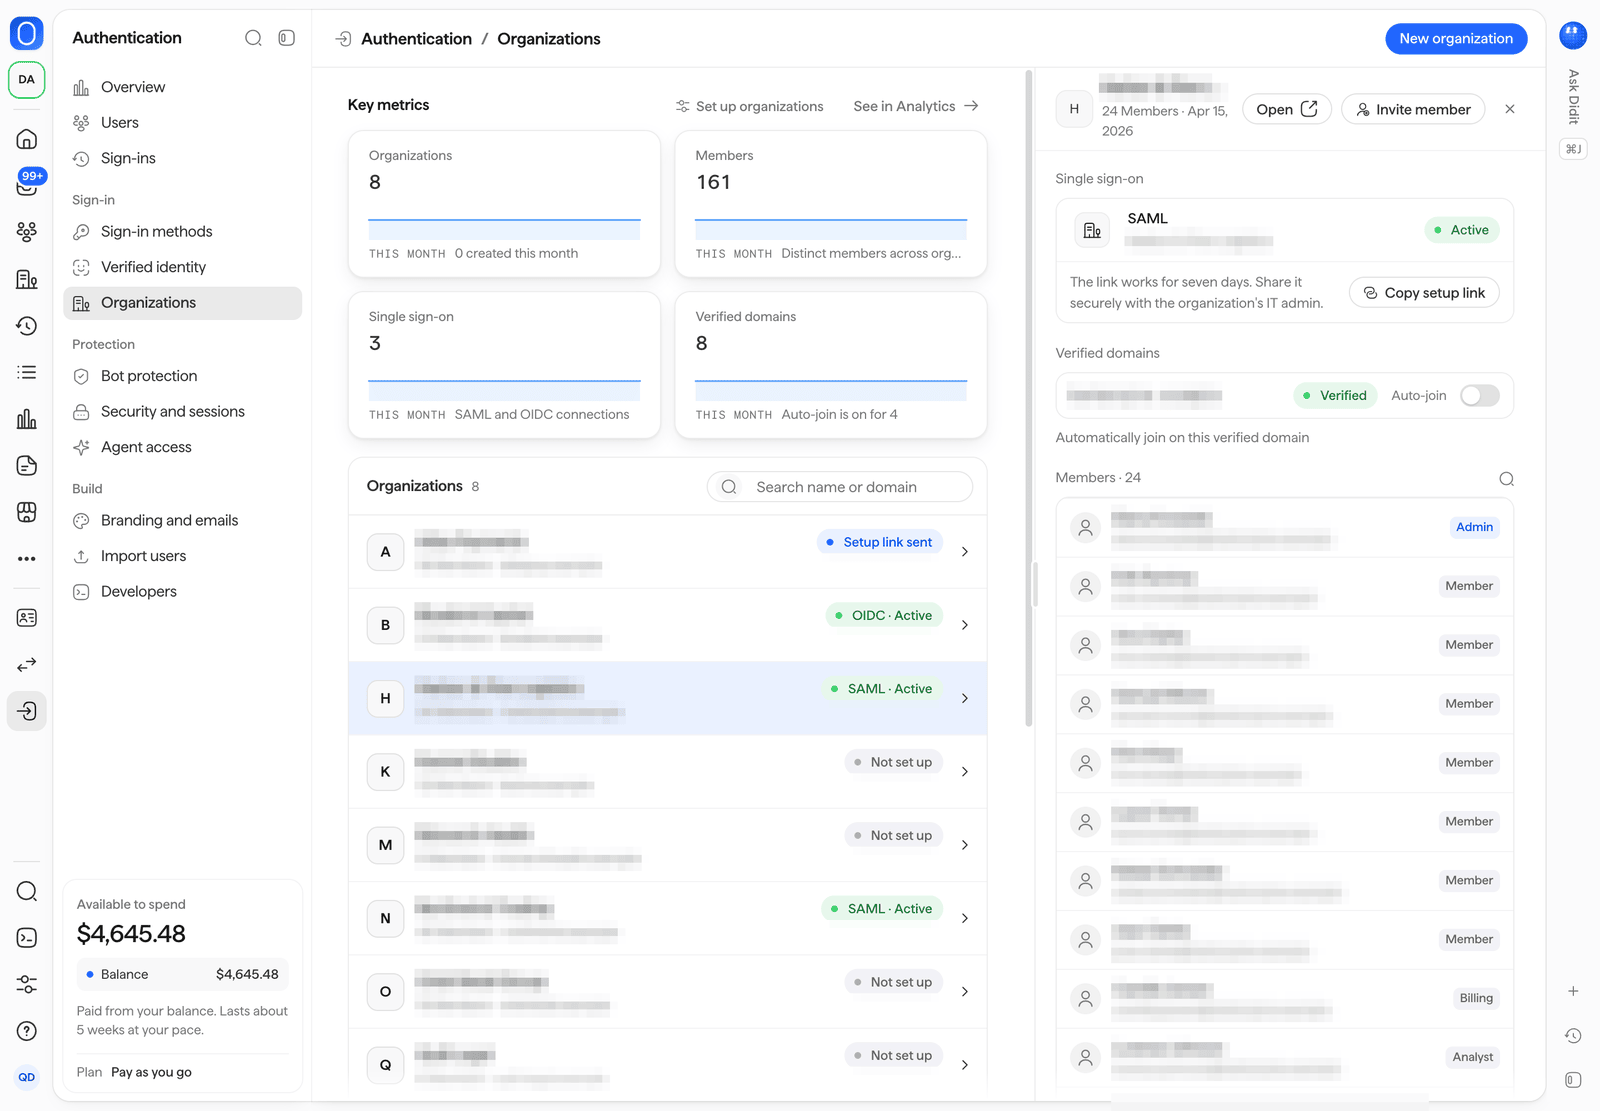
Il single sign-on, i domini verificati, i membri e i ruoli di un'organizzazione.
Inviti
Scegli Invite member in un’organizzazione, inserisci fino a 20 indirizzi email e il ruolo che ciascuno riceverà (admin, member o billing), e Didit invia un’email con l’invito a ogni persona.
Un invito dura 7 giorni e apre la pagina ospitata /invite all’origine usata per l’accesso, dove la persona accede o crea un account e si unisce all’organizzazione.
L’elenco Invitations dell’organizzazione mostra la scadenza di ciascun invito, con Resend e Revoke.
Domini verificati e auto-join
Un’organizzazione può dimostrare di possedere un dominio email:- Aggiungi il dominio all’organizzazione.
- Aggiungi presso il tuo provider DNS il record TXT che Didit mostra in
_didit-auth.<domain>, contenente il token di verifica. - Verifica il dominio. Viene mostrato come Verified una volta trovato il record.
Single sign-on aziendale
Un’organizzazione può far accedere i propri utenti tramite il proprio provider di identità, con SAML o OIDC.- Link di configurazione. Scegli Copy setup link nella scheda Single sign-on dell’organizzazione e condividilo in modo sicuro con l’amministratore IT dell’organizzazione. Il link resta valido per sette giorni e guida l’amministratore nella configurazione della connessione. I link di configurazione richiedono il piano Scale o Enterprise; le applicazioni sandbox li hanno su qualsiasi piano.
- SAML. I metadati del tuo provider di servizi sono pubblicati in
{origin}/sso/saml/metadata/. - Individuazione della connessione. La pagina di accesso ospitata trova la connessione dell’organizzazione a partire dal dominio email verificato della persona, da Use single sign-on oppure da
organization=<slug>nell’URL di accesso. - Stato. L’elenco delle organizzazioni indica se ogni connessione è attiva, non configurata o in attesa di un link di configurazione inviato.
MFA per gli amministratori dell’organizzazione
La policy MFA predefinita,organization_admins, richiede un secondo fattore a tutte le persone che hanno il ruolo admin in una qualsiasi organizzazione della tua applicazione.
Chi diventa amministratore deve registrare un fattore, e GET /session/ smette di accettare la sua sessione finché questa non soddisfa di nuovo la policy.
Puoi modificare la policy in Authentication > Security and sessions, oppure con mfa_policy nelle impostazioni dell’applicazione.
Leggere le organizzazioni nella tua app
Quando le organizzazioni sono attive, i token e la sessione della persona indicano alla tua app a quali organizzazioni appartiene:GET /session/, prima di ogni azione che ne dipende.
Quando le organizzazioni sono disattivate, org è null e l’elenco è vuoto.