

 Inizia
 Integrazione / SDK
 Verifica degli utenti
 Verifica aziendale
 Monitoraggio delle transazioni
 Autenticazione
 Changelog
over_18 o un nome verificato, nei token della persona, mai i suoi documenti o le sue foto.
Configurala nella console sotto Authentication > Verified identity, oppure via API con verified/.

Authentication > Verified identity: il controllo al momento della registrazione e le regole prima delle azioni sensibili.
Come funziona
Ogni controllo viene eseguito come sessione di verifica della tua applicazione, creata con ilvendor_data della persona.
Ciò significa che compare nelle tue verifiche ed è associato alla stessa persona a cui sono associati i suoi accessi e le sue transazioni, va in revisione manuale come qualsiasi altra verifica e viene fatturato al prezzo di quella verifica.
Didit esegue ogni controllo con il suo workflow predefinito oppure con uno dei tuoi workflow, da te scelto per quel controllo.
Consulta i prezzi per tutti i prezzi delle verifiche.
Al momento della registrazione
Scegli il livello che una persona deve superare prima che venga creato il suo account:
Un nuovo livello si applica alle persone che si registrano da quel momento in poi, mai agli account esistenti.
Sulle pagine ospitate, Didit guida la persona attraverso il controllo durante la registrazione.
Sulle tue schermate, la chiamata di registrazione risponde con
verification_required e un verification_url valido per 30 minuti: invia la persona a quell’indirizzo.
Didit emette il codice di accesso solo dopo che il controllo è stato approvato.
Step-up prima delle azioni sensibili
Uno step-up chiede alla persona di verificarsi di nuovo, solo quando un’azione è abbastanza rischiosa. Attivi le regole e la tua app chiede a Didit, prima di ogni azione sensibile, se si applica una di esse.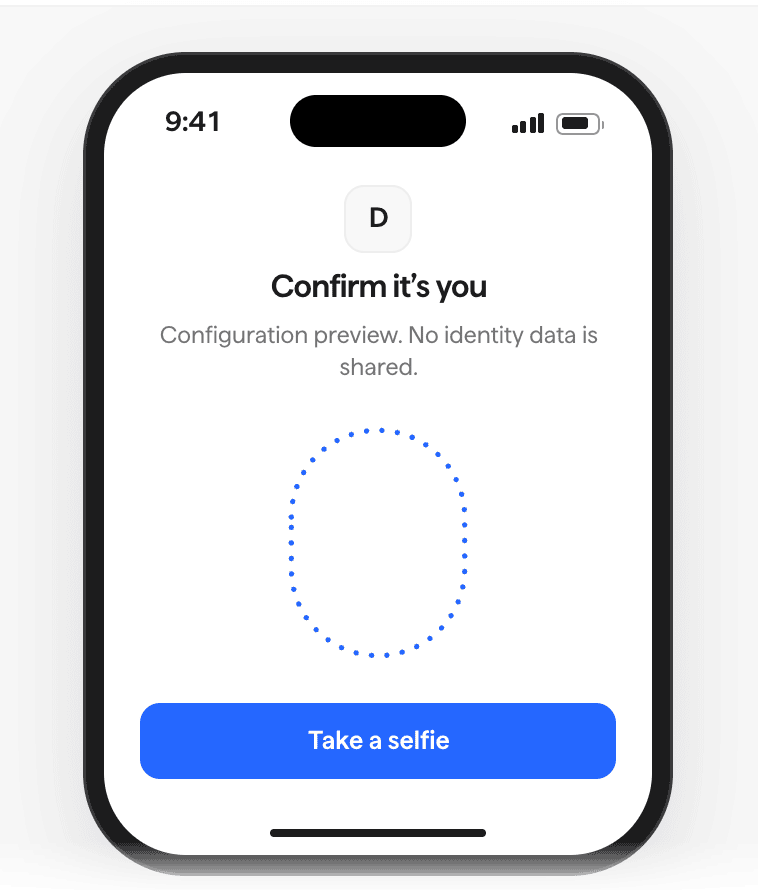
Cosa vede la persona quando uno step-up chiede un selfie.
Puoi cambiare il controllo di ogni regola in rilevamento della vitalità, accesso con selfie o verifica completa dell’identità.
Quando si applicano più regole, Didit chiede il controllo più forte.
Se Didit non dispone ancora di un volto associato alla persona, un accesso con selfie diventa un controllo con verifica completa dell’identità.
Chiedi uno step-up
La tua app chiamaPOST {issuer}/step-up/ con il token di accesso della persona, oppure il metodo stepUp() degli SDK:
200 {"required": false}: nessuna regola si applica, quindi puoi procedere.201converification_url: invia la persona a quell’indirizzo. Lo step-up resta aperto per 30 minuti (expires_in: 1800).
Leggi il risultato sul tuo backend
La persona torna areturn_to con step_up=<id>&status=approved aggiunto, ma quella query non prova nulla.
Il tuo backend legge lo step-up con GET {issuer}/step-up/{step_up_id}/ e un token di accesso della stessa sessione, e agisce solo quando status è approved.
Uno step-up non consente mai l’azione in caso di errore: quando la verifica non è disponibile, l’azione resta bloccata.
Le guide rapide per JavaScript, Next.js e iOS mostrano il lato SDK, e il Riferimento API contiene il contratto completo.
Cosa riceve la tua app
Scegli quali claim verificati inserire nei token della persona:
Il token di accesso e l’ID token li riportano in
verified, con level, il livello più alto superato dalla persona: liveness, liveness_face_match o full_id.
È {} quando la persona non ne ha superato nessuno, mentre GET /session/ restituisce null.
- Un controllo approvato durante una sessione arriva nei token al successivo aggiornamento, entro 5 minuti.
- Chiunque possieda il token può leggere questi claim, incluso il tuo front-end, quindi seleziona solo i claim personali di cui la tua app ha bisogno.
- La tua app riceve solo claim, mai il documento, il selfie o i dati facciali.
Imposta tramite API
GET e PATCH su verified/ nella tua API di gestione dell’autenticazione leggono e modificano le stesse impostazioni della console:
Una regola che ometti mantiene le sue impostazioni attuali.