Un piano per ogni prodotto
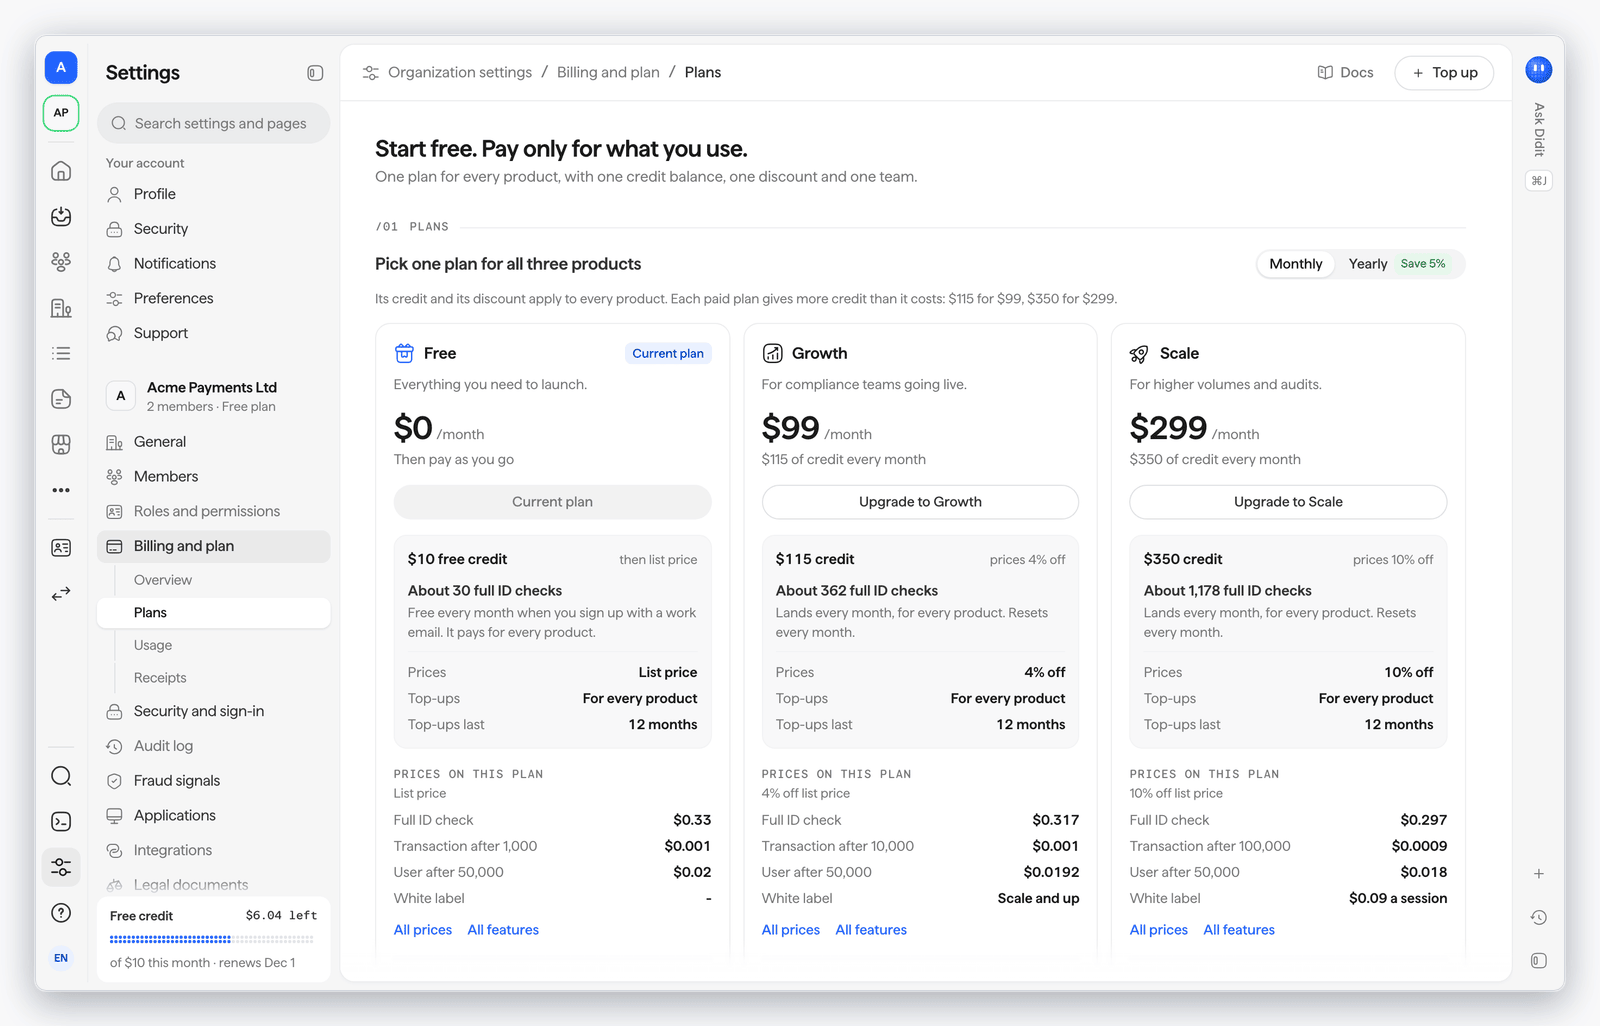
Dal 1° novembre 2026 la tua organizzazione ha un solo piano, che copre Verifica dell’identità, Autenticazione e Monitoraggio delle transazioni e Travel Rule. Un unico saldo di credito paga per tutti, e con Growth e Scale un unico sconto si applica a ogni prezzo.
- Free: $0 al mese a prezzo di listino. Le organizzazioni registrate con un'email aziendale ricevono ogni mese $10 di credito per ogni verifica, tranne la verifica telefonica, che viene pagata con le ricariche
- Growth: $99 al mese, $115 di credito al mese e 4% di sconto su ogni prezzo, con gli agenti Investigator e Support Drop-off, la gestione dei casi con un modello e la rete antifrode di Didit
- Scale: $299 al mese, $350 di credito al mese e 10% di sconto su ogni prezzo, con white label sul tuo dominio, gestione completa dei casi con instradamento, indagini di rete e supporto prioritario. Le nuove organizzazioni ottengono una prova gratuita di 14 giorni con Scale
- Enterprise: un contratto annuale personalizzato in cui il tuo impegno annuale è il tuo credito per l’anno, con single sign-on aziendale e SCIM, segnali di frode tra organizzazioni e un team nominativo
- Fatturazione annuale: Growth e Scale si possono pagare una volta all’anno, $1,128 e $3,408
- Ricariche: su Free, Growth e Scale, una ricarica viene aggiunta al valore nominale, paga per ogni prodotto e resta valida per 12 mesi. Ogni verifica usa per prima cosa il credito di questo mese, poi la ricarica più vecchia
- Transazioni monitorate incluse: 1.000 al mese su Free, 10.000 su Growth e 100.000 su Scale. Ogni transazione oltre la soglia inclusa costa $0.001 a prezzo di listino, meno lo sconto del tuo piano su Growth e Scale
- Prezzi più bassi per tutti: il white label è passato da $0.20 a $0.10 per sessione completata, la commissione Didit sui codici di verifica telefonica da $0.04 a $0.02, e la verifica email da $0.03 a $0.02 per controllo
- Messaggi che invii ai tuoi utenti: le email costano $0.02 ciascuna, gli SMS costano la tariffa dell'operatore per segmento più una commissione Didit di $0.02, e i messaggi WhatsApp costano la tariffa di WhatsApp più una commissione Didit di $0.02, oppure solo la commissione se usi il tuo account WhatsApp Business. Lo sconto del tuo piano si applica solo alla commissione Didit
- Le email di stato restano gratuite: i codici, i link e i risultati che Didit ti invia via email durante una verifica non vengono addebitati
- Nulla di ciò che hai acquistato va perso: il saldo acquistato prima del 1° novembre 2026 non scade mai, un dominio personalizzato collegato prima di quella data continua a funzionare su qualsiasi piano, e i contratti firmati mantengono le loro condizioni fino al rinnovo
- Fatturazione e piano nella console: puoi vedere il tuo piano, il credito, il saldo, l’utilizzo per verifica e le ricevute, cambiare piano, effettuare ricariche e attivare la ricarica automatica con un limite mensile
Vedi Prezzi e Fatturazione e piano.
Autenticazione per i tuoi utenti
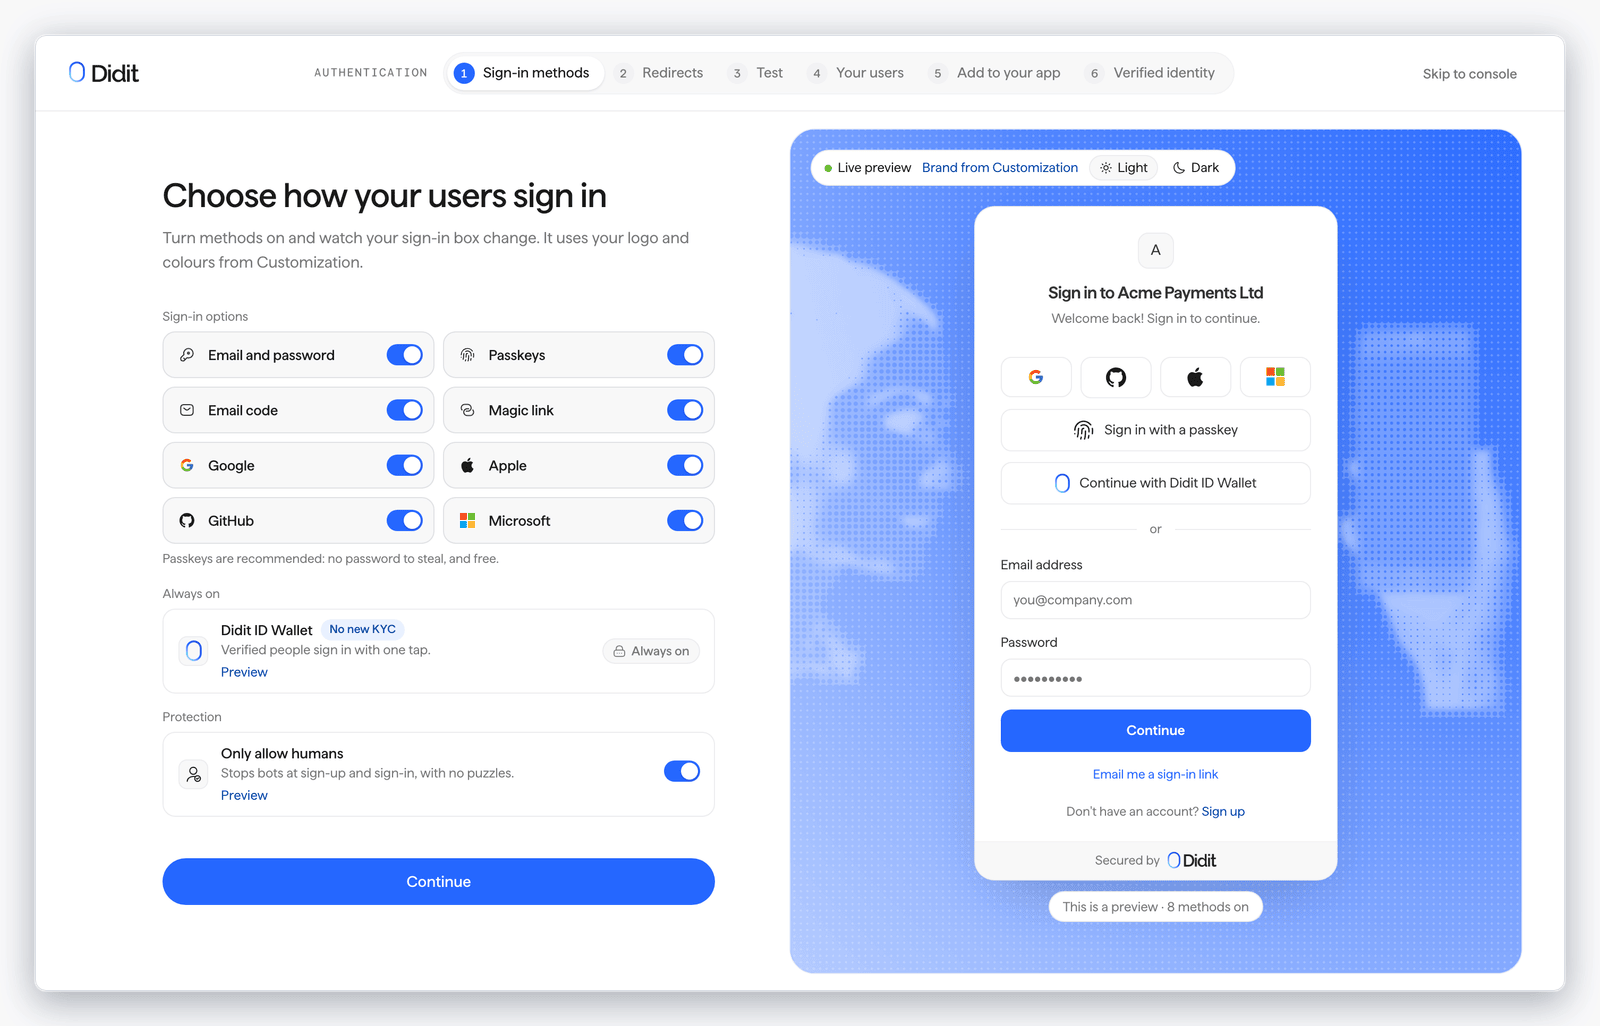
Autenticazione fa accedere i tuoi clienti alla tua applicazione, con pagine di accesso ospitate sulla tua origine e un flusso OAuth 2.0 con PKCE. Usala da sola o insieme alla Verifica dell’identità e al Monitoraggio delle transazioni.
- Tutti i metodi di accesso più comuni: password, codici via email, magic link, codici via telefono, passkey, accesso con social, SSO dell’organizzazione e autenticazione a più fattori, ciascuno attivabile per applicazione
- Pagine ospitate: pagine di accesso, magic link, invito e reimpostazione della password su
https://<slug>.auth.didit.me, oppure sul tuo dominio personalizzato verificato
- Token verificabili: un access token, un ID token e un refresh token da
POST {origin}/token/, con discovery e JWKS sulla stessa origine
- Protezione dagli attacchi: blocco dopo tentativi di forza bruta, sfide, controlli sulle password compromesse, una modalità di attacco e limiti di frequenza
- Porta i tuoi utenti esistenti: importa gli account da un file JSON o CSV, verifica prima con una simulazione, poi avvia l’importazione
- Prima la sandbox: le applicazioni sandbox hanno una propria origine e accettano URL di redirect
http://localhost per lo sviluppo locale. Le applicazioni live accettano solo URL https:// registrati esattamente
- Prezzi: i primi 50.000 utenti attivi di ogni mese sono gratuiti su ogni piano, poi da $0.02 per utente attivo. Le persone che si registrano e non tornano mai non vengono addebitate
Didit attiva Autenticazione per applicazione, quindi chiedici di attivarla e prova prima in un’applicazione sandbox. Gli SDK server qui sotto verificano i suoi token. Vedi Autenticazione, Metodi di accesso, Protezione dai bot e Migrazione.
L’agente Investigator esamina le tue code
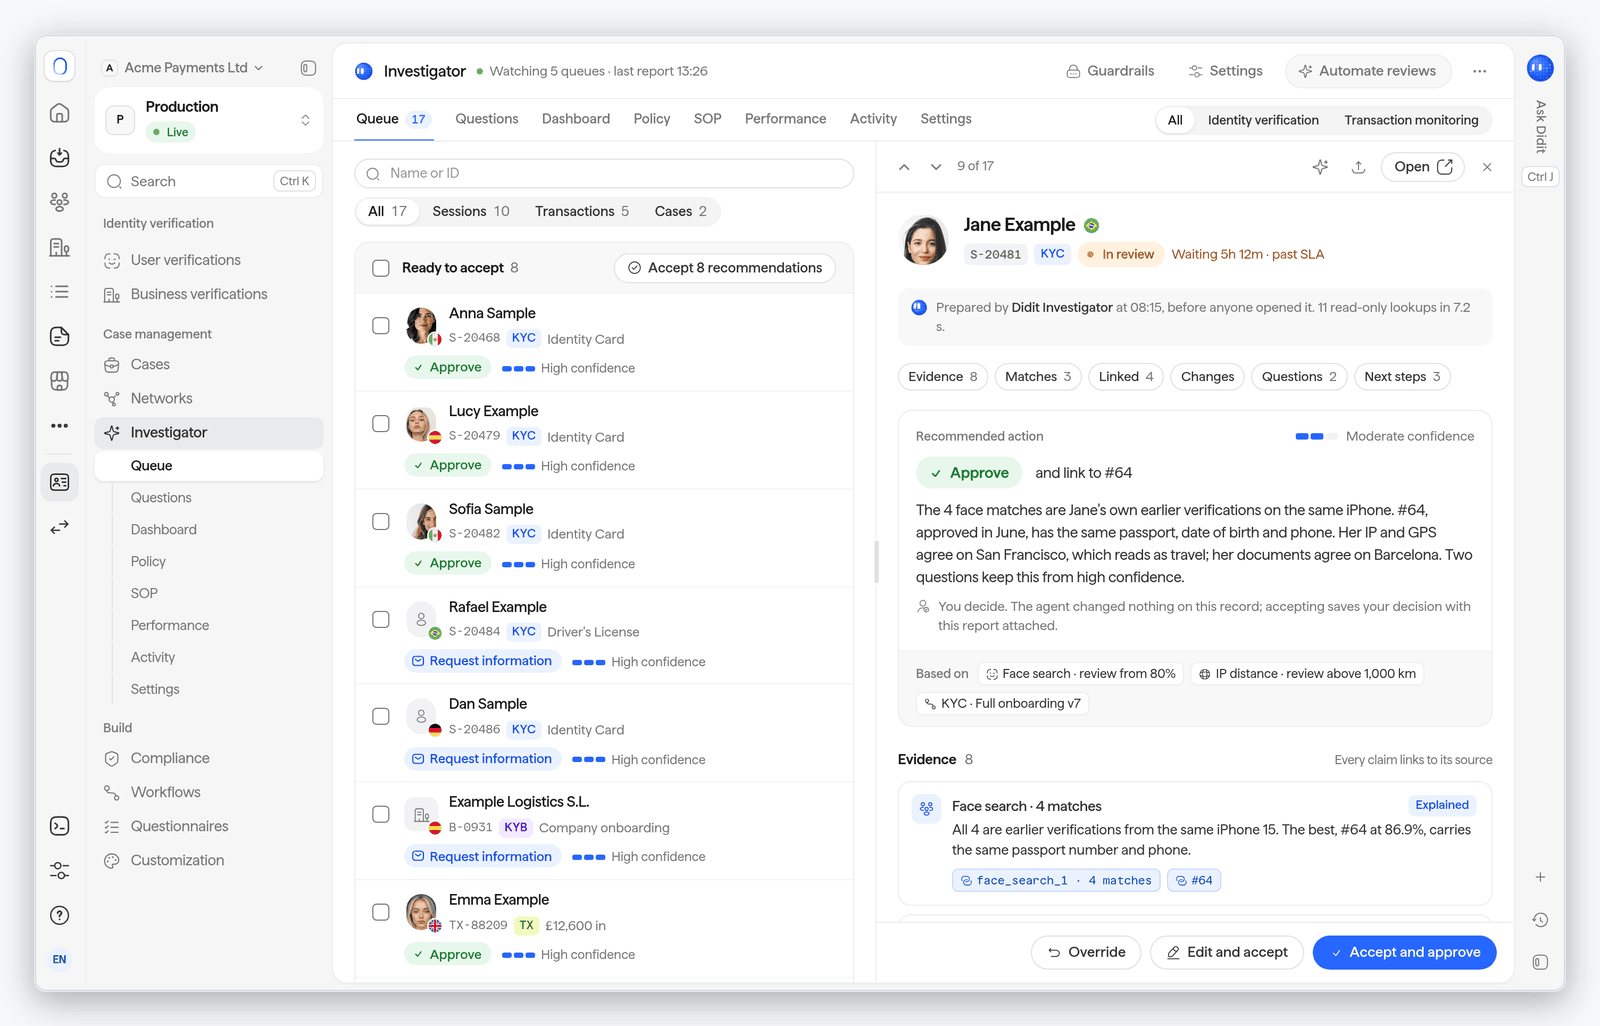
Investigator prepara un report per ogni elemento in attesa di una persona: sessioni di verifica e verifiche aziendali in revisione, riscontri del monitoraggio AML continuo, alert sulle transazioni e casi.
- Un report che puoi controllare: una raccomandazione (approvare, rifiutare, richiedere ulteriori informazioni o escalare), un livello di affidabilità, il ragionamento e i punti di evidenza, ciascuno con il riferimento alla parte del registro da cui deriva
- Riscontri di screening classificati: per ogni riscontro indica se si tratta della stessa persona, di una persona diversa o se il caso non è chiaro
- Prima la modalità ombra: scrive i report e valuta le proprie prestazioni confrontandole con le decisioni del tuo team per 7, 14 (predefinito) o 30 giorni prima di andare in produzione. Configurazione, modalità ombra e backtest non vengono mai addebitati
- Scegli l’autonomia per ogni coda: Disattivato, Suggerire (predefinito: una persona decide ogni elemento), Automatico (decide gli elementi ad alta affidabilità che la tua policy copre) oppure Completamente automatico, con una soglia di accordo, un campione di qualità, un limite giornaliero e un tetto di importo per le transazioni
- Misure di protezione fisse: le corrispondenze nelle liste delle sanzioni vanno sempre a una persona, i motivi legati a frodi e AML non raggiungono mai gli utenti finali, nessuna decisione usa caratteristiche protette, non presenta mai una segnalazione regolamentare, e ogni decisione viene registrata e può essere sovrascritta
- Nel tuo registro di audit: le decisioni di Investigator vengono registrate accanto a quelle del tuo team
- Prezzi: $0.20 per revisione completata su Growth, Scale ed Enterprise
L’Investigator non viene mai eseguito sulle applicazioni sandbox e viene attivato organizzazione per organizzazione, quindi richiedine l’attivazione. Vedi Investigator agent.
Una nuova Business Console e Ask Didit
La Business Console ha un nuovo design in tutte le pagine, dalla Pagina iniziale e da Per iniziare fino a sessioni, workflow, transazioni, casi e impostazioni, e Ask Didit funziona al suo interno.
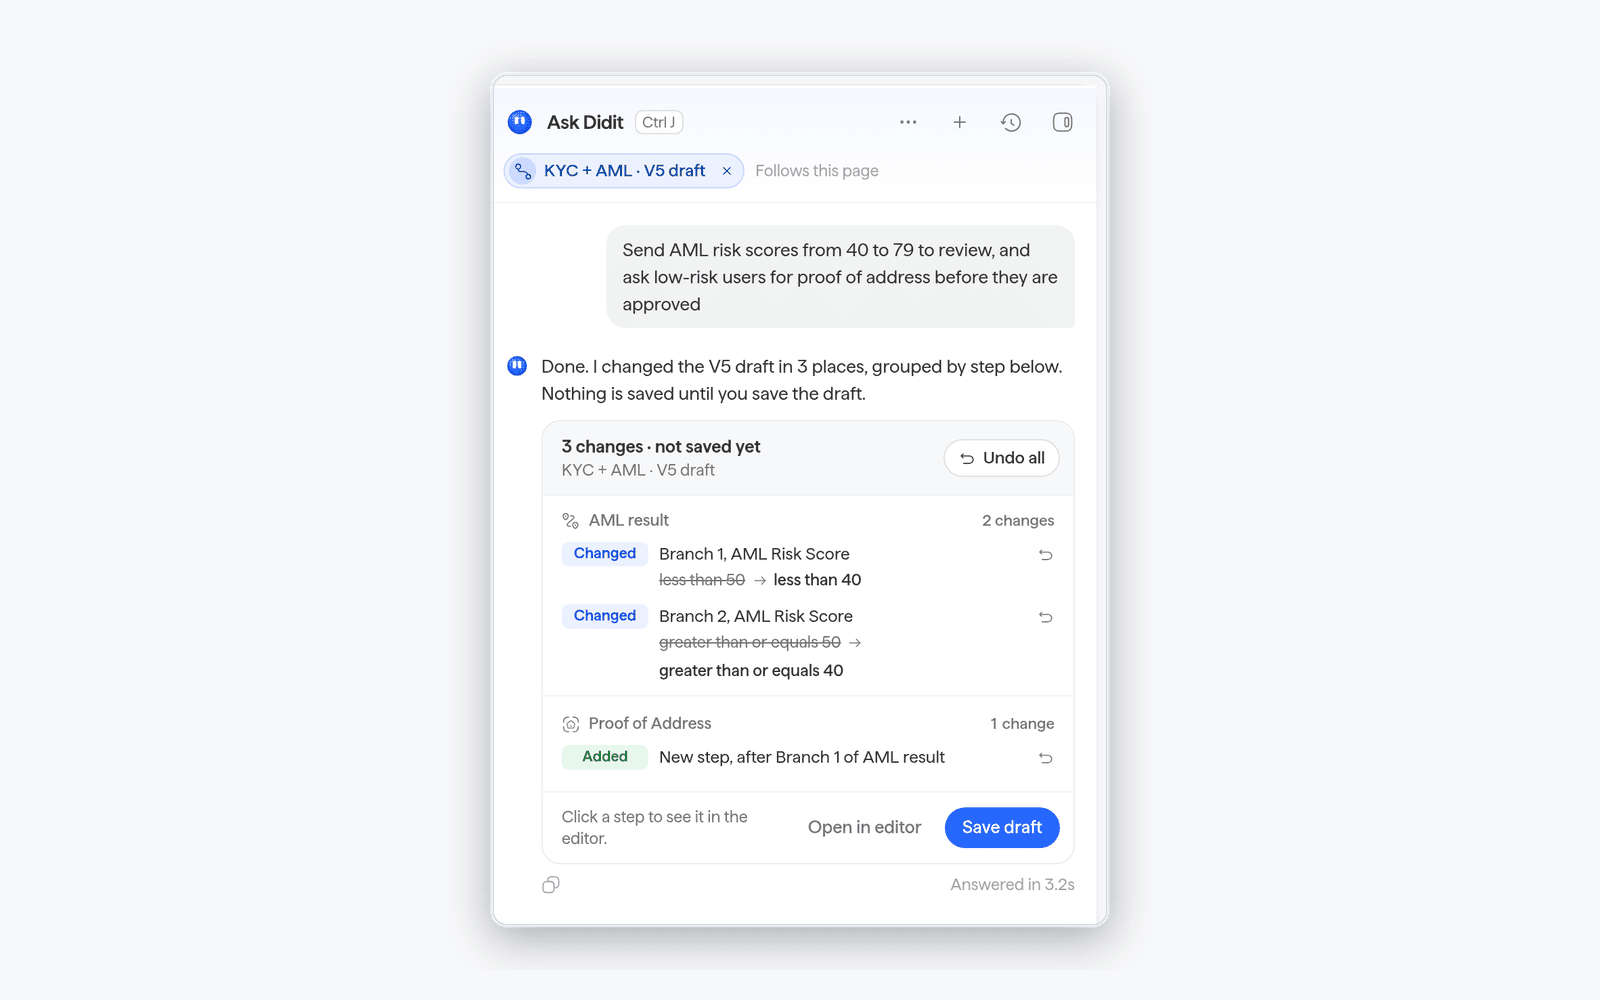
- Chiedi in linguaggio naturale: Ask Didit trova sessioni, risponde a domande sulla tua attività e sui tassi di approvazione, e crea o modifica workflow e regole sulle transazioni
- Approvi ogni modifica: quando Ask Didit vuole scrivere dati, mostra per prima cosa Conferma questa azione. Le modifiche ai workflow sono raggruppate in un riepilogo con Annulla, Ripeti, Apri nell’editor e Salva bozza
- Allega file e detta: allega fino a quattro file di massimo 10 MB ciascuno, incluse immagini JPEG, PNG o WebP, file PDF, Word, di testo semplice, CSV ed Excel, oppure usa il microfono
Vedi Ask Didit.
Segnali di frode più efficaci
Individua le acquisizioni inserite artificialmente invece di essere scattate dalla fotocamera, e i volti che provengono da attacchi precedenti.
- Attacchi di iniezione rilevati:
INJECTION_ATTACK_DETECTED segnala un’acquisizione del documento o un selfie inserito anziché catturato dalla fotocamera del dispositivo, come una fotocamera virtuale, un flusso video generato dalla pagina o dall’automazione del browser, oppure una fotocamera intercettata. La sua azione nel passaggio Verifica dell’identità è Rifiuta per impostazione predefinita, e puoi impostarla su Revisione o Nessuna azione
- Volti provenienti da attacchi precedenti:
FACE_MATCHES_LIVENESS_ATTACK segnala un volto che corrisponde a un’acquisizione precedente di un altro utente, giudicata un attacco con alta affidabilità. Impostalo su Nessuna azione (predefinito) o Revisione nei passaggi Rilevamento della vitalità e Stima dell’età
- Selfie durante l’acquisizione del documento nella Ricerca facciale: il selfie scattato mentre l’utente fotografa il proprio documento segue la stessa Ricerca facciale del selfie della prova di vita, confrontato con la tua blocklist di volti e con gli utenti approvati, con un interruttore dedicato nella scheda Regole del passaggio Verifica dell’identità. Le sue corrispondenze sono elencate nella sessione
Vedi Avvisi di Verifica dell’identità, Avvisi del Rilevamento della vitalità e Ricerca facciale.
Consenso biometrico
Le leggi sulla privacy biometrica dell’Illinois (BIPA), del Texas (CUBI) e del Colorado richiedono un’informativa e una liberatoria esplicita prima che un’azienda raccolga la geometria del volto. Didit può ora mostrare un passaggio di consenso prima della prima acquisizione del volto alle persone coperte da queste leggi, e registra la loro risposta nella sessione.
- Scegli la modalità: Automatico, predefinito, mostra il passaggio solo quando si applica un trigger, come lo stato della persona; Sempre chiede in ogni sessione che acquisisce un volto; Mai lascia la raccolta del consenso a te
- Comunicaci ciò che già sai: invia
user_state quando crei una sessione, oppure biometric_consent con il consenso che hai già raccolto, così il flusso non lo chiede di nuovo
- Flusso ospitato e SDK nativo 4.10.0 o successivo possono mostrare il passaggio
Didit mostra il passaggio e registra la risposta; sei tu a decidere se il percorso del tuo utente rispetta le leggi che si applicano alla tua attività. Vedi Consenso biometrico.
Gestione dei casi
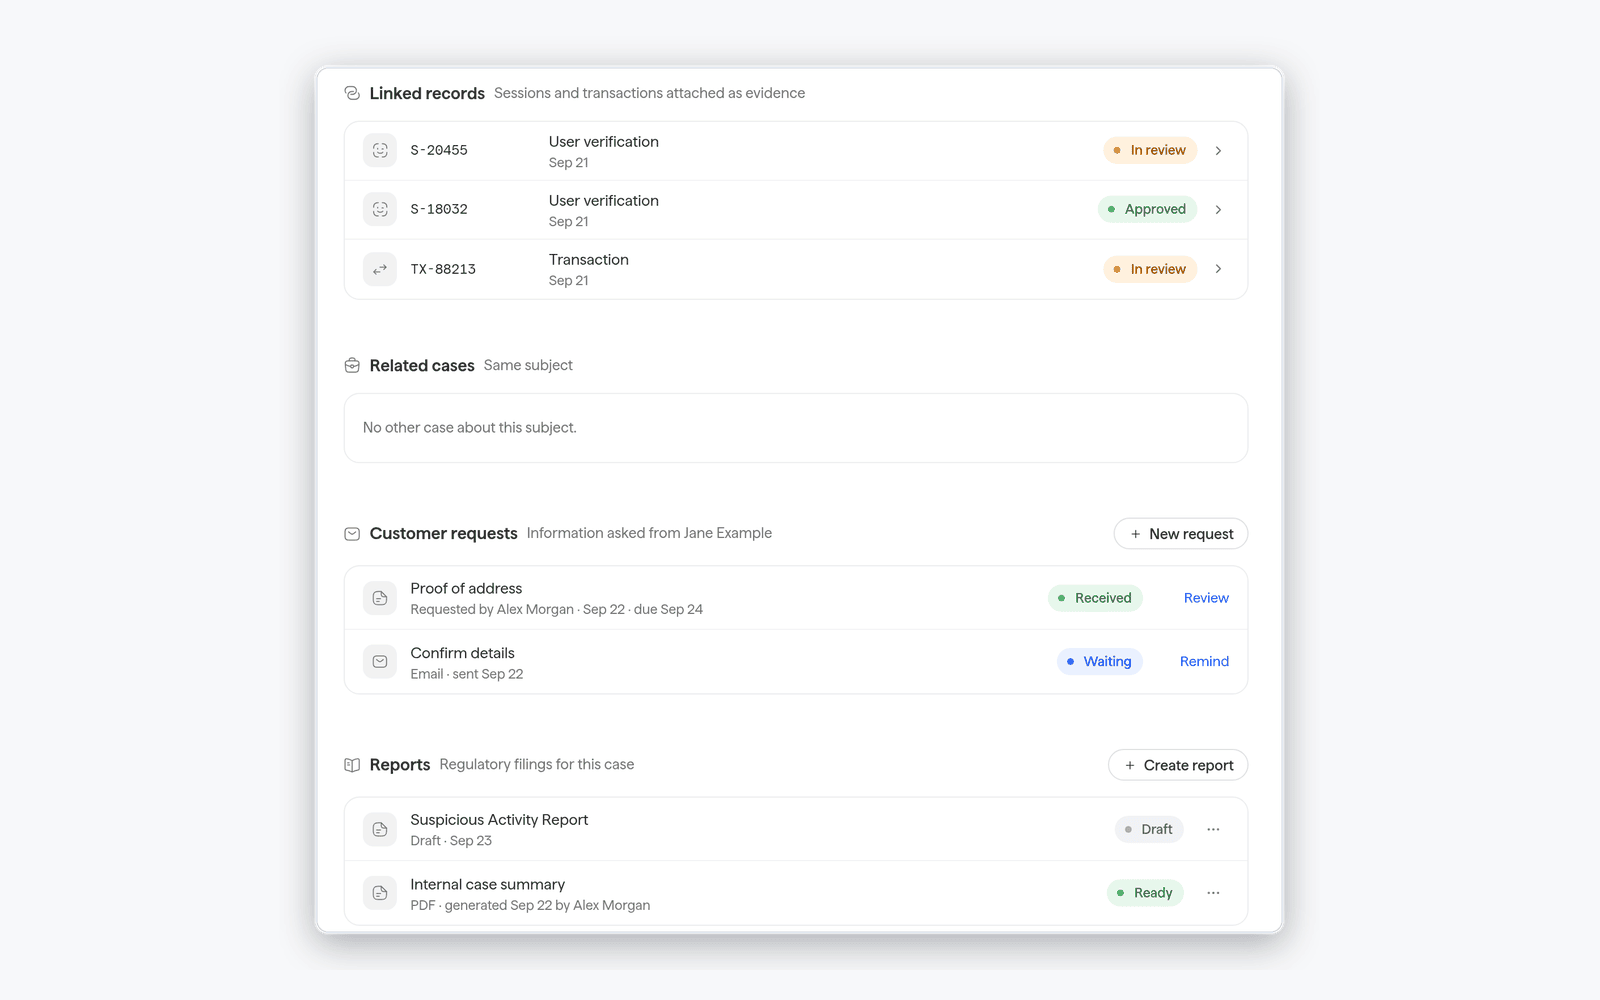
I report normativi ora hanno un ciclo di vita completo all’interno della gestione dei casi, accanto alle verifiche, alle transazioni e alle richieste dei clienti relative all’indagine.
- Report normativi che puoi gestire: crea un report da un caso o dalla pagina Report, segui il suo ciclo di vita ed elimina un report che non ti serve più. Vedi Report FIU
Verifica della posizione
Un nuovo passaggio del workflow conferma dove si trova una persona durante la verifica, a partire da una sola lettura della posizione del dispositivo nel browser o nell’SDK nativo, oppure dalla posizione IP della connessione.
- Aree consentite e bloccate: dimostra che la persona si trovava all’interno di una giurisdizione per cui sei autorizzato, oppure escludi chi si trova in luoghi che non servi
- Controlli di distanza: confronta la posizione del dispositivo con la posizione IP e con l’indirizzo presente sul documento
- Segnali di spoofing: posizioni simulate, VPN, proxy, Tor ed emulatori generano avvisi propri. L’azione di ciascun avviso (
NO_ACTION, REVIEW o DECLINE) imposta lo stato del passaggio, e vince l’azione più severa
- Una sola lettura, con consenso: la persona vede perché serve la sua posizione, l’informativa accettata viene registrata nel risultato, e ogni tentativo può essere inviato una sola volta
- Prezzi: $0.05 per controllo
Vedi Verifica della posizione.
Validazione degli indirizzi
Verifica che un indirizzo postale esista e ottienine una versione normalizzata, con le righe di consegna, i componenti e le coordinate.
- Una nuova API:
POST /v3/address-validation/ accetta l’indirizzo su una sola riga o come campi strutturati, con il paese sempre obbligatorio. Costa $0.10 per indirizzo
- Dentro i tuoi workflow: attiva la validazione degli indirizzi nei passaggi Verifica dell’identità e Prova di residenza, e scegli cosa accade quando un indirizzo non viene verificato
- Solo l’indirizzo: un risultato
verified indica che il luogo esiste, non che qualcuno vi abita
Vedi Validazione degli indirizzi.
Livelli di firma elettronica
La firma elettronica consente alla persona verificata, oppure ai rappresentanti legali e alle persone chiave di un’azienda, di firmare i tuoi documenti PDF e Word all’interno del flusso di verifica.
- Semplice, predefinito: non richiede verifica dell’identità, email o telefono
- Avanzata (AES): richiede una verifica dell’identità approvata e un’email o un telefono verificati, e il firmatario conferma con un codice monouso inviato a quel contatto
- Qualificata (QES): mostrata come Prossimamente. Salvarla tramite API restituisce
400 con qes_not_available, e non viene mai sostituita silenziosamente con Avanzata (AES)
- Prezzi: $0.10 per sessione firmata, Semplice o Avanzata, indipendentemente dal numero di documenti. Una firma rifiutata, non riuscita o scaduta non viene addebitata
Vedi Firma elettronica.
Travel Rule
I trasferimenti crypto raggiungono la controparte più spesso, e puoi vedere ogni messaggio che il trasferimento deve inviare.
- Individuazione della controparte: un trasferimento che riporta solo un indirizzo wallet raggiunge la propria controparte più spesso. Prima di essere dichiarato non instradabile, Didit prova, in quest’ordine: (1) un wallet che un altro cliente Didit ha dimostrato di controllare, (2) l’attribuzione del wallet, (3) una ricerca sulla rete, se una rete Travel Rule che usi ne offre una, e (4) la controparte che hai indicato. Solo allora chiede all’utente finale. Una VASP scelta da te o dall’utente finale viene sempre per prima
- Consegna che puoi seguire: Didit invia ogni messaggio che un trasferimento deve inviare e lo ritenta finché l’altra parte non lo riceve. Il campo
delivery del trasferimento mostra l’ultimo messaggio, il suo stato e il suo canale
- Test senza credenziali di rete: in sandbox, il Didit Test VASP risponde ai tuoi trasferimenti in uscita con lo scenario che scegli e può inviarti trasferimenti in entrata per testare il tuo lato
- Più forme di catena: trasferimenti UTXO e reti che richiedono un memo o un tag
Vedi Travel Rule e Testa Travel Rule in sandbox.
Screening dei wallet
Esegui lo screening di più wallet su più reti, con meno dati da inviare.
- Quattro reti in più: lo screening gestito dei wallet e degli hash delle transazioni ora copre Avalanche C-Chain (
AVAX), Cardano (ADA), Stellar (XLM) e Hedera (HBAR), per un totale di 17 reti
- Meno dati da inviare: lascia fuori la rete per un indirizzo Bitcoin, Tron o Solana e Didit la ricava dal formato dell’indirizzo, oppure invia un nome di rete comune come
POLYGON o BSC. Un indirizzo 0x richiede comunque la sua rete: senza di essa, la richiesta risponde con 422 (wallet_screening_chain_undetermined) e con le reti candidate, e non viene eseguito alcuno screening né addebitato alcun costo
- Token sulla rete giusta: un hash di transazione
0x per USDT, USDC o ETH viene cercato su Ethereum, BNB Chain, Polygon, Base, Arbitrum e Optimism, e lo screening viene eseguito sulla rete in cui viene trovato
Vedi Screening dei wallet.
Verifica aziendale
Costruisci le tue schermate di onboarding aziendale tramite API e verifica i codici fiscali con più fonti ufficiali.
- Lite dal registro nazionale in dieci mercati dell’Asia-Pacifico: in Australia, Cina, Hong Kong, Giappone, Nuova Zelanda, Singapore, Corea del Sud, Taiwan, Thailandia e Vietnam, un controllo Lite cerca anche nel registro nazionale delle imprese, così le società appena costituite vengono trovate non appena il registro le elenca. Lite lì costa $3.00 e resta $2.00 ovunque altrove. Vedi Prezzi dei registri KYB
- KYB senza interfaccia: i nuovi endpoint caricano i documenti aziendali, restituiscono i soggetti estratti dai documenti, ti permettono di creare, aggiornare ed eliminare bozze di soggetti e inviano i soggetti. Vedi la guida all’integrazione
- Identificativo fiscale e controlli IVA rispetto a fonti ufficiali: i numeri IVA e fiscali vengono verificati rispetto a registri ufficiali, come il registro IVA dell’UE e i registri fiscali nazionali di Norvegia, Svizzera, Brasile, Colombia, Costa Rica, Ecuador e Paraguay. In decine di altri paesi vengono verificati rispetto al formato ufficiale e alle regole della cifra di controllo. Un SIREN o SIRET francese, un RSIN olandese o un numero fiscale ungherese completo viene prima convertito nel numero IVA corrispondente. Vedi Dati aziendali
Verifica telefonica
Il tuo brand, dall’inizio alla fine, in ogni codice di verifica.
- Scrivi il tuo testo SMS e il tuo ID mittente: settembre ha portato il tuo nome nei codici SMS; ora, in White Label → SMS, puoi scrivere l’intero testo dei tuoi codici SMS per lingua con
{code} e {brand}, e usare il tuo ID mittente dove i gestori lo accettano. Quando un codice viene rinviato su un percorso che non può trasportarlo, arriva comunque con il testo di Didit, firmato con il nome del tuo mittente SMS, dal mittente di Didit
- Codici WhatsApp dal tuo numero: collega il tuo numero WhatsApp Business così i tuoi utenti ricevono i codici con il nome e il numero della tua azienda
Vedi Verifica telefonica.
API delle sessioni e webhook
Elimina, esporta e misura le sessioni su qualsiasi scala.
- Elimina migliaia di sessioni in una sola chiamata: le eliminazioni di grandi dimensioni vengono eseguite come processo. Quando più di 20 sessioni corrispondono a una richiesta Batch Delete Sessions, l’API risponde con
202 e un processo di eliminazione. Interroga Get Session Deletion Job finché non riporta COMPLETED o FAILED. Fino a 20 sessioni vengono comunque eliminate nella richiesta, con un risultato per sessione
- Elimina esattamente le sessioni filtrate: con
delete_all: true puoi restringere un’eliminazione con i filtri di List Sessions, ciascuno preceduto da filter_, per esempio filter_status o filter_date_from. Un filtro sconosciuto o un valore che non può essere letto viene rifiutato prima che venga eliminato qualcosa
- Verifiche figlie conteggiate: quando una verifica aziendale viene eliminata, anche le verifiche delle persone chiave e dell’azienda da essa create vengono eliminate con essa, e
deleted_child_verifications riporta quante sono. Batch Delete Sessions elimina solo sessioni KYC, quindi lì il valore è sempre 0
- Webhook in coda eliminati con una sessione eliminata: le consegne webhook ancora in coda per una sessione eliminata, e i loro nuovi tentativi, vengono scartate. I webhook già consegnati non sono interessati dalla cancellazione
- Ogni file di una sessione in un unico ZIP: Esporta file prepara un unico ZIP con i lati dei documenti, i selfie, i video di rilevamento della vitalità e i documenti caricati di una sessione KYC o KYB, in qualità originale
- Oggi per ora: un nuovo endpoint di analisi restituisce le verifiche di oggi per ora locale, quelle dello stesso giorno della settimana scorsa e gli esiti di oggi
SDK server
La versione 1.0 degli SDK server ufficiali e tipizzati per Python, Node.js, Go, Java, PHP, Ruby e .NET chiama gli endpoint server, verifica i webhook che Didit ti invia e controlla i token di autenticazione. Le pagine di riferimento dell’API mostrano l’esempio di codice di ogni SDK accanto alla richiesta cURL, una volta che la sua ultima release supporta quell’endpoint. Vedi SDK server.
SDK nativi: prima il paese giusto
React Native e Flutter 4.9.1 fissano gli SDK iOS e Android alla versione 4.9.1.
- Prima il paese giusto: quando la ricerca IP si concludeva dopo la comparsa della schermata, i selettori del paese del documento e della prova di residenza restavano sul primo paese dell’elenco. Ora passano al paese rilevato, senza sovrascrivere un paese impostato nella sessione o scelto dall’utente
- Correzioni per Android: le intestazioni dei questionari seguono la lingua dell’SDK, e la scansione del passaporto NFC non va più in crash nel pacchetto completo
- Testi migliori: gli SDK iOS e Android 4.9.1 migliorano i testi di verifica in russo e kirghiso
Documentazione e agenti AI
La documentazione è disponibile in più lingue e gli agenti possono leggere esattamente la parte che serve.
- Spagnolo, portoghese brasiliano e giapponese: un primo set di 40 pagine è tradotto in ciascuna lingua
- Una pagina per ogni errore API: Errori API elenca ogni stato, la struttura del corpo e ogni codice di errore stabile, indicando cosa si può ritentare in sicurezza
- Una mappa delle pagine per ogni prodotto:
/llms/<product>.md, per esempio /llms/user-verification.md, così un agente può caricare la documentazione di un solo prodotto invece dell’indice completo
- Un hub delle novità su Tutti gli aggiornamenti con filtri per prodotto e un unico feed RSS
Prossimamente
Queste funzionalità sono documentate ma non ancora attive in produzione.
- My Number Card giapponese: il passaggio NFC leggerà la My Number Card tramite JPKI negli SDK nativi, con la persona che inserisce il PIN della carta. Fino ad allora, una My Number Card in un SDK nativo su uno smartphone con NFC salta il passaggio NFC. Vedi Verifica NFC
- Verifica bancaria: confermerà che un conto bancario appartiene alla persona o all’azienda verificata in un passaggio precedente, tramite accesso alla banca o tramite un controllo del conto a partire dai dati inseriti dalla persona, con caricamento dell’estratto conto e micro-depositi come alternative e Continua senza la tua banca sempre disponibile. Vedi Metodi di verifica bancaria
Miglioramenti
- Design di documenti sconosciuti segnalati: l’avviso sul tipo di documento copre anche il fronte di un documento che non corrisponde a nessun modello ufficiale
- Conservazione più lunga per impostazione predefinita: una nuova applicazione parte con la finestra di conservazione dei dati più lunga prevista dal piano
Correzioni
Un errore che ora si spiega da solo.
- Corretti gli errori di Import Shared Session: un token di condivisione non valido, scaduto o esterno, oppure relativo a una sessione eliminata, restituisce
400 con il motivo sotto share_token
Ultima modifica il 7 novembre 2026


 Inizia
 Integrazione / SDK
 Verifica degli utenti
 Verifica aziendale
 Monitoraggio delle transazioni
 Changelog