

 はじめに
 連携 / SDK
 ユーザー認証
 法人確認
 トランザクションモニタリング
 変更履歴
"Approved"から"Kyc Expired"に移行します。有効化の操作は不要で、日付を過ぎる前に警告が送信されることはありません。
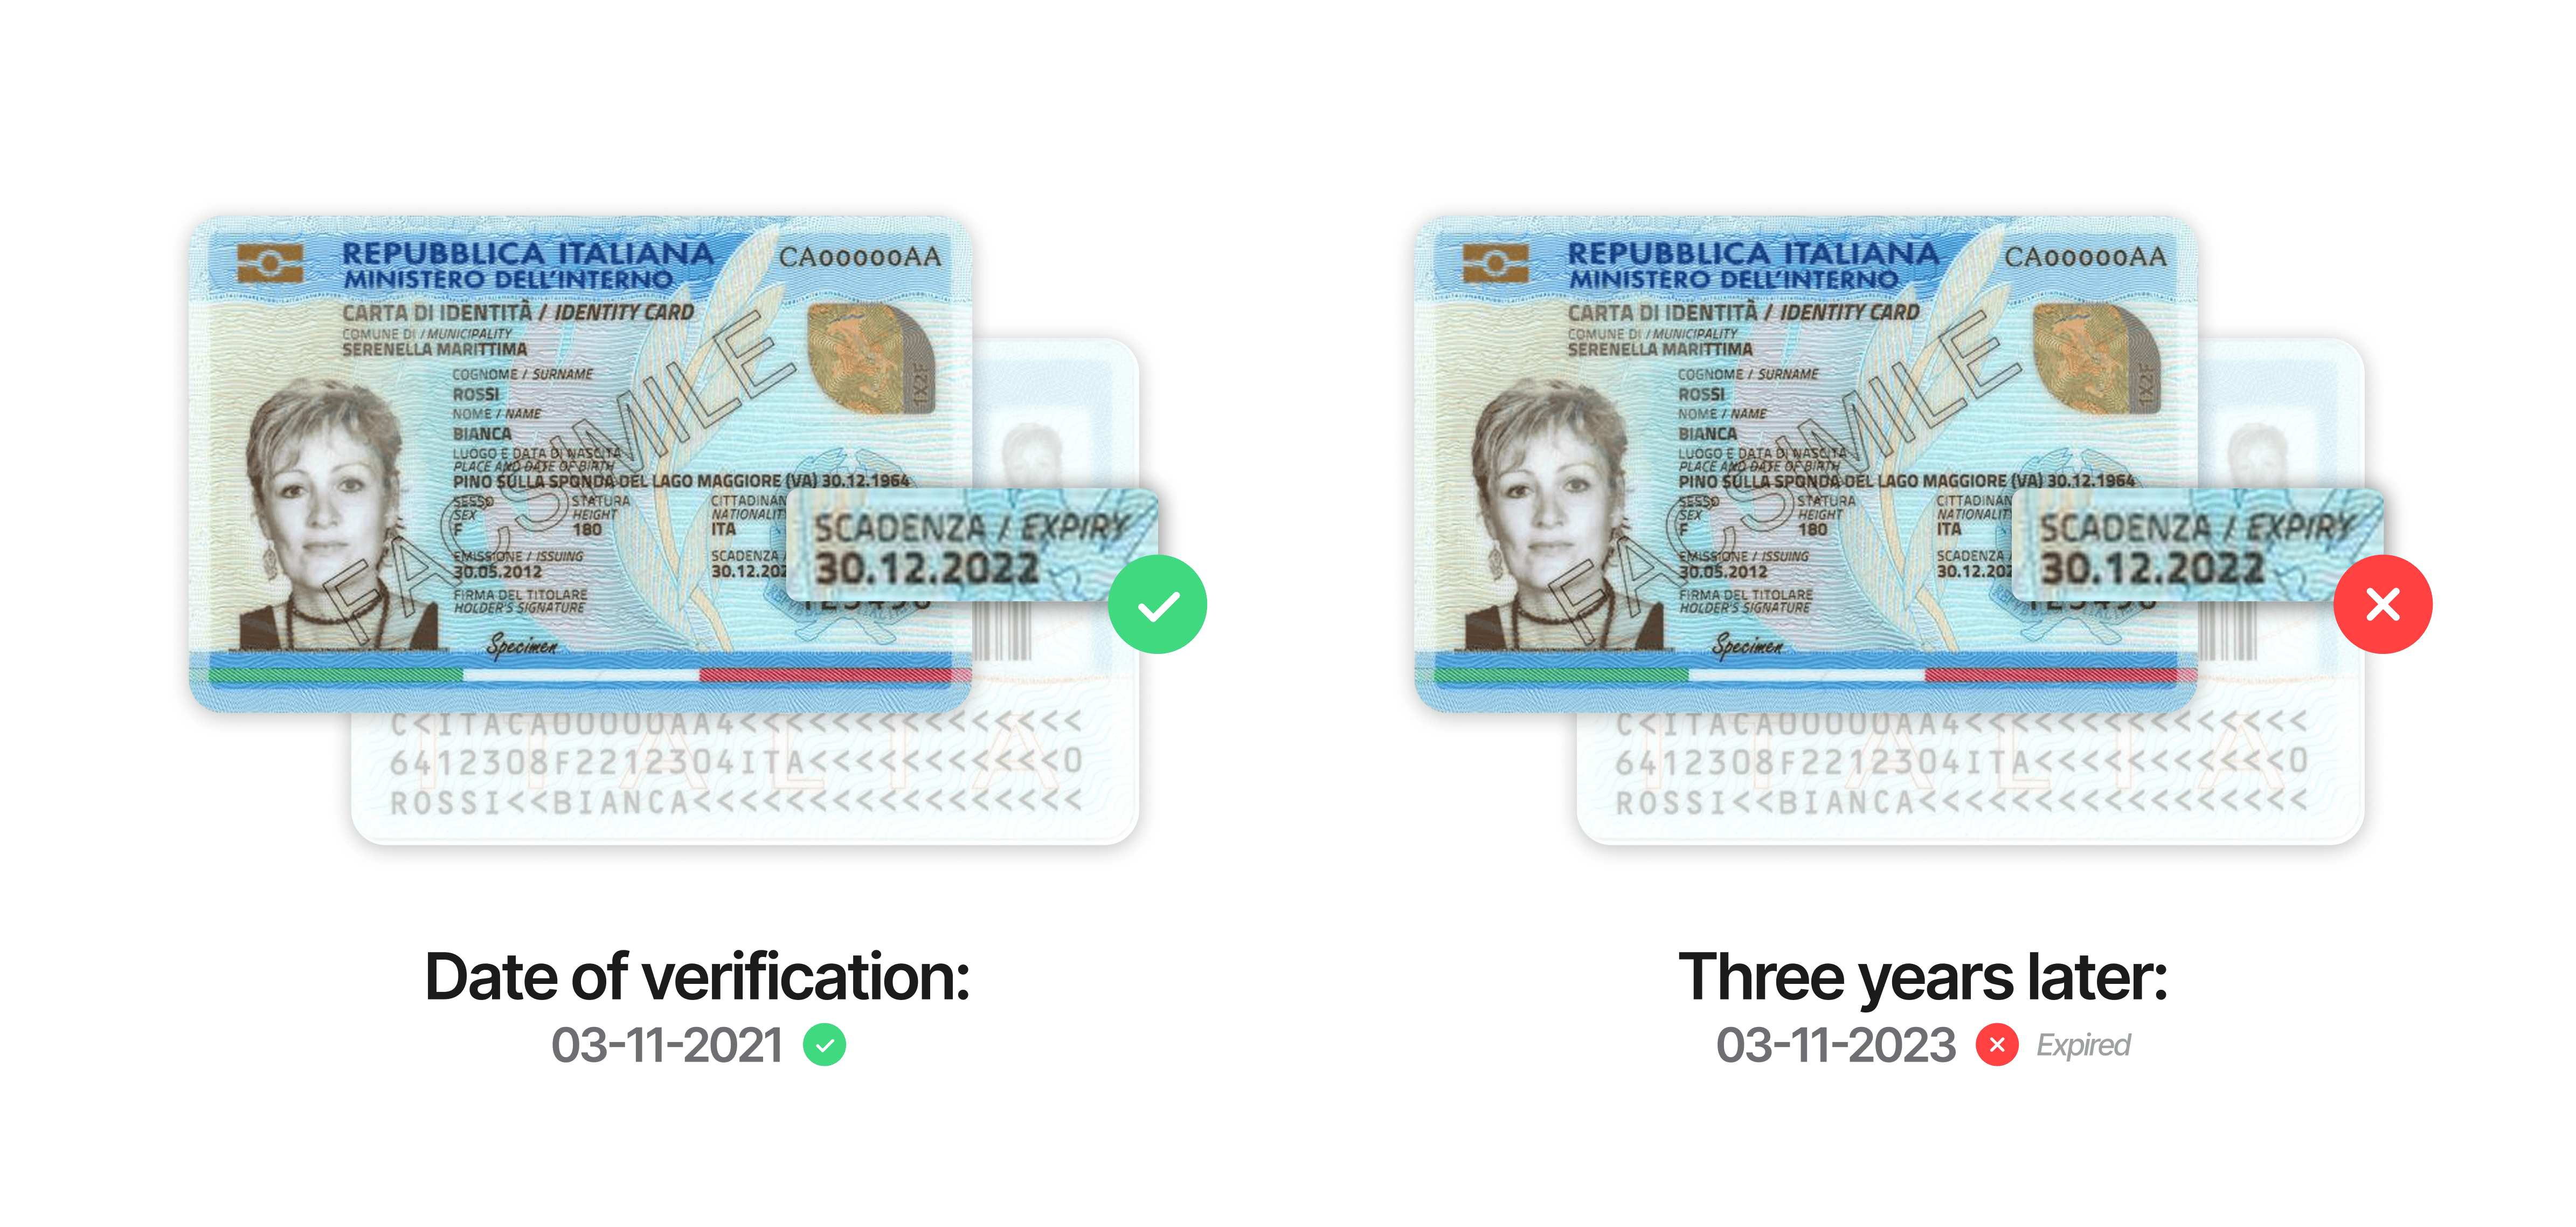
- 初回検証: セッション中に通常どおり書類が検証され、書類に記載された有効期限が読み取られて本人確認の結果とともに保存されます。
- 継続的なチェック: Diditは承認済みのセッションをその日付と継続的に照合します。
- ステータスの更新: 日付を過ぎると、
"Approved"のセッションは"Kyc Expired"に移行し、新しいステータスを含むstatus.updatedWebhookが送信され、本人確認の結果にはDOCUMENT_EXPIREDの警告が付与されます。 - 事前警告なし: ステータスの変更そのものが通知です。日付を過ぎる前に警告は送信されないため、事前に監視すべきものはありません。
主な機能
- 自動実行、有効化は不要。 すべてのアプリケーションがモニタリングの対象となり、オンにすべきモニタリング設定はありません。
- 書類自体の有効期限によってトリガーされます。 承認日から起算した期間ではありません。承認から数年後に期限切れとなる書類も、来週期限切れとなる書類も同じように扱われます。有効期限が読み取られなかった書類には、モニタリングの対象となる日付がありません。
- 国と書類の種類ごとに1つの設定項目。 Expiration modeによって、書類をモニタリングするかどうかが決まります(以下を参照)。
- ステータスとWebhookで通知。 セッションのステータスが信頼できる唯一の情報源であり、
status.updatedがその移行を配信します。
さらに詳しい情報が必要な場合は、プロパティと値の一覧をAPIリファレンスでご確認ください。
唯一の設定項目 Expiration mode
国と書類の種類ごとのExpiration modeは、モニタリングに影響する唯一の設定です。Business ConsoleのID verification → Additional settings by country & document typeにあり、本人確認で説明しています。ユースケース
規制コンプライアンス
- 承認済みユーザーの身分証明書が、気づかないうちに有効期限切れになることを防ぐ
- 固定のスケジュールではなく、書類の有効期限が切れた時点でユーザーを再検証する
- 各書類がいつ検証され、どの有効期限に基づいて検証されたかをレビュアーに示す
リスク管理
- 次回のレビューサイクルより前に、身分証明書の有効期限が切れたユーザーを把握する
- どの承認済みセッションが
"Kyc Expired"に移行し、それがどれくらい前かを確認する
業務効率化
- 本来であれば手動の書類レビューとなるチェックを自動化する
- ポーリングではなく、Webhookをきっかけに再検証を開始する