

 はじめに
 連携 / SDK
 ユーザー認証
 法人確認
 トランザクションモニタリング
 変更履歴
概要
デバイス・IP分析は、IPジオロケーション、デバイスフィンガープリント、ブラウザ/OS、ネットワーク種別によって、すべてのセッションをプロファイリングします。 ジオロケーション、ネットワークリスクのエンリッチメント、デバイス照合、リモートでのデバイス完全性チェックは、ユーザーが認証を進めている間に非同期で実行されます。 分析の保留中もデバイスとIPの観測データは利用できます。ジオロケーションのフィールドは、結果が届くまで、またはIPアドレスが公開アドレスでない場合は空になることがあります。 ワークフローでこれらのチェックを使って結果を判定したり、次のステップを選択したりする場合、必要な結果が揃うまでセッションはIn Progressのままです。
上限付きの再試行を行っても必要な分析結果が得られない場合、セッションは手動判定のためIn Reviewに移行します。
任意のエンリッチメントが失敗しても完了は妨げられず、手動判定が引き続き最終的な判定として扱われます。
生成される情報は次のとおりです。
- 公開IPから導出されるIPジオロケーションブロック(国、州、市区町村、緯度/経度、タイムゾーン)。
- ネットワークリスクフラグ(
is_vpn_or_torとis_data_center)。偽装の試み(VPN、Torの出口ノード、ホスティングプロバイダー、匿名化サービス)を検知します。 - 書類間の距離計算:IPの位置、身分証明書の位置、住所証明書類の位置の間の直線距離(km)。
- セッション間の一致:同じIPアドレスまたはデバイスID情報が、異なるユーザー(
vendor_dataでグループ化)に属するセッション間で出現した場合。 - デバイスフィンガープリントの復元:ユーザーがストレージを消去したり、シークレットモードを切り替えたり、アプリを再インストールしたりした後でもセッションを紐付ける、高信頼度の復元シグナル。
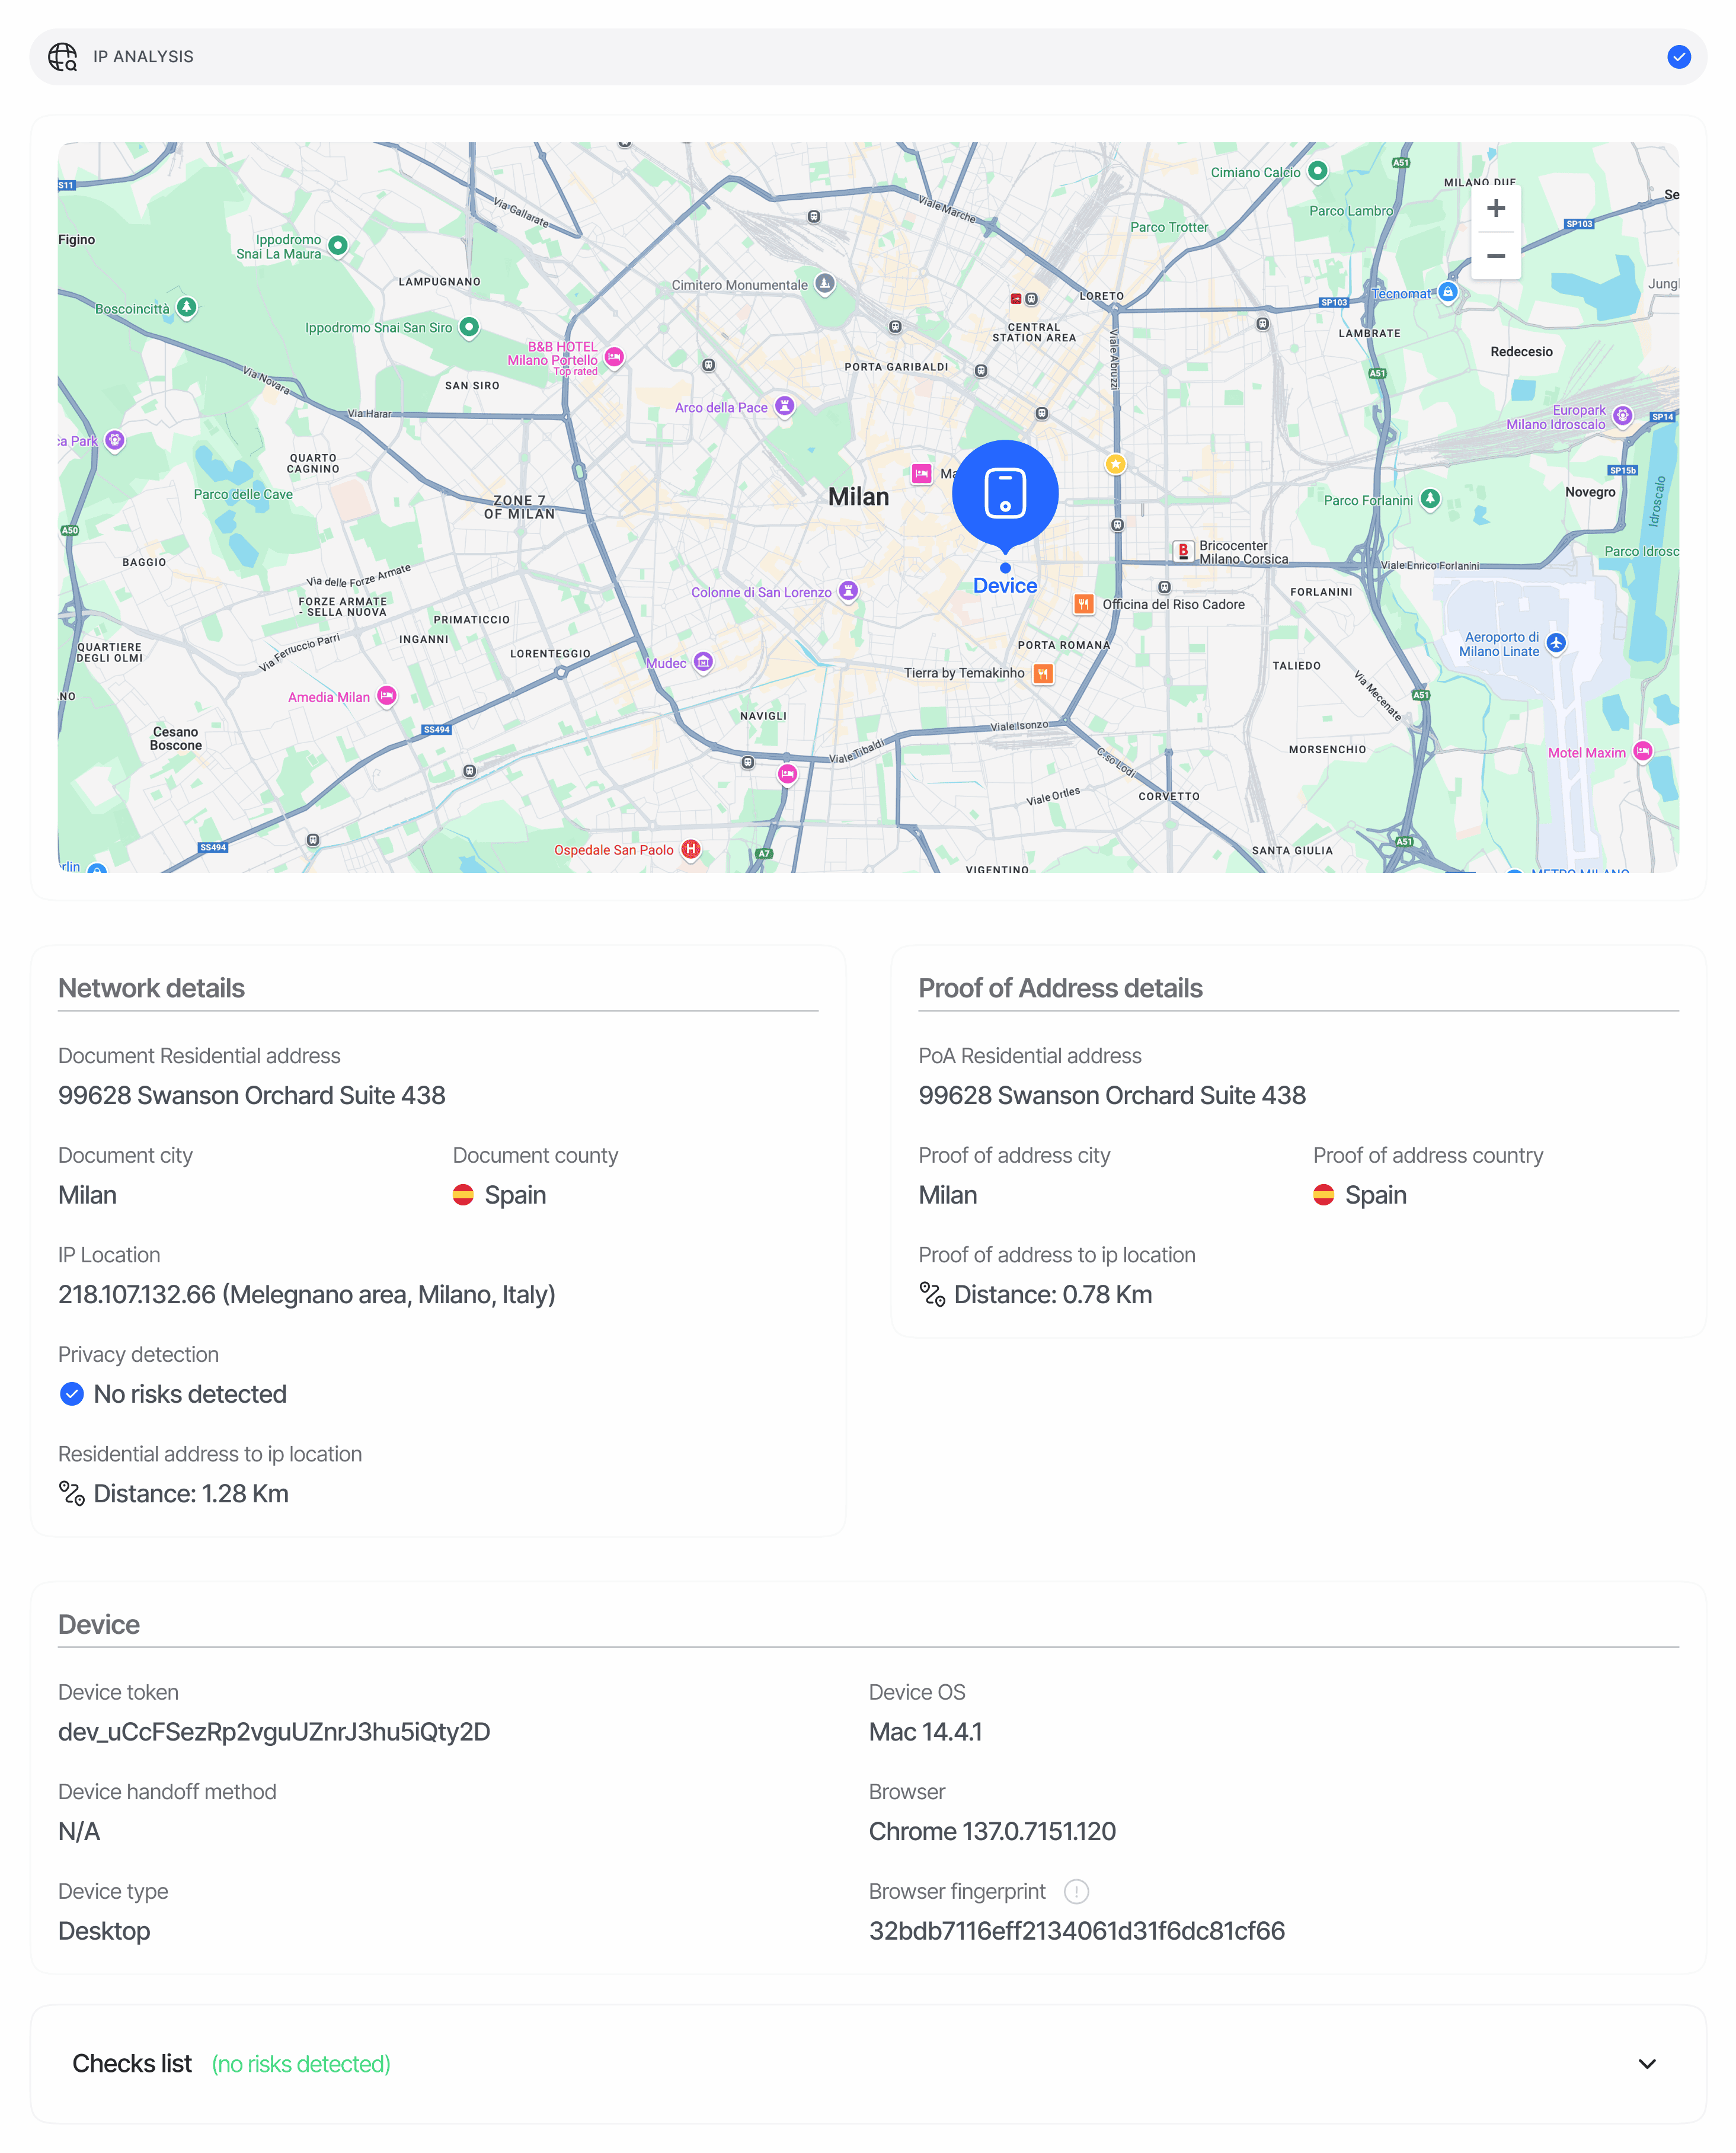
APIレスポンスでの表示箇所
判定エンドポイントは、GET /v3/session/{sessionId}/decision/でデバイス・IP分析を配列ip_analyses[]として返します。各エントリは(node_id、ip_address、device_fingerprint)をキーに重複を除いたLocationの観測データです。セッションの途中でユーザーのIPやデバイスが変わった場合、1つのノードから複数のエントリが生成されることがあります。
スキーマ
正規スキーマについては、データモデルリファレンスのデバイス・IP分析を参照してください。一致の意味
match_sourceは一致がどのように得られたかを示し、confidenceはその一致が誤りである可能性に基づくスコアです(confidence = 1 - P(false positive))。
信頼度の低い復元候補はリスク警告としてのみ表示され、
matches[]に含まれることはありません。IPの一致とデバイスの一致はそれぞれ最大5件に制限されるため、配列のエントリは最大10件です。
ステータス値
ステータスは機能レベルのFeatureStatusChoices値です。発生した各警告は、ワークフローノードでその警告に設定されたアクションに対応付けられ、最も強いアクションが適用されます。
IP分析ノードに設定したカスタムステータスルールにより、結果のステータスをさらに調整できます。
VPN・プロキシ・Torの検知
is_vpn_or_torとis_data_centerは、すべてのセッションで返される独立したブール値のフラグです。is_vpn_or_torがtrueの場合、DiditはPRIVATE_NETWORK_DETECTED警告も発行するため、チームはワークフローの設定を通じて対応できます。データセンターのみのトラフィック(VPN/Torなし)ではis_data_center=trueが設定されますが、警告は自動的に発行されません。独自のスコアリングにおける追加のシグナルとして活用してください。
例
承認済み
却下 (IPアドレスがブロックリストに一致 + VPN + 重複デバイス)
関連情報
- デバイス・IP分析の警告:IP分析で出力されるすべての警告コード
- デバイス・IP分析の概要:各ブロックが測定する内容
- データモデル:IP分析:正規スキーマ
- Webhook:
status.updatedは同じIP分析ペイロードを含みます