

 はじめに
 連携 / SDK
 ユーザー認証
 法人確認
 トランザクションモニタリング
仕組み
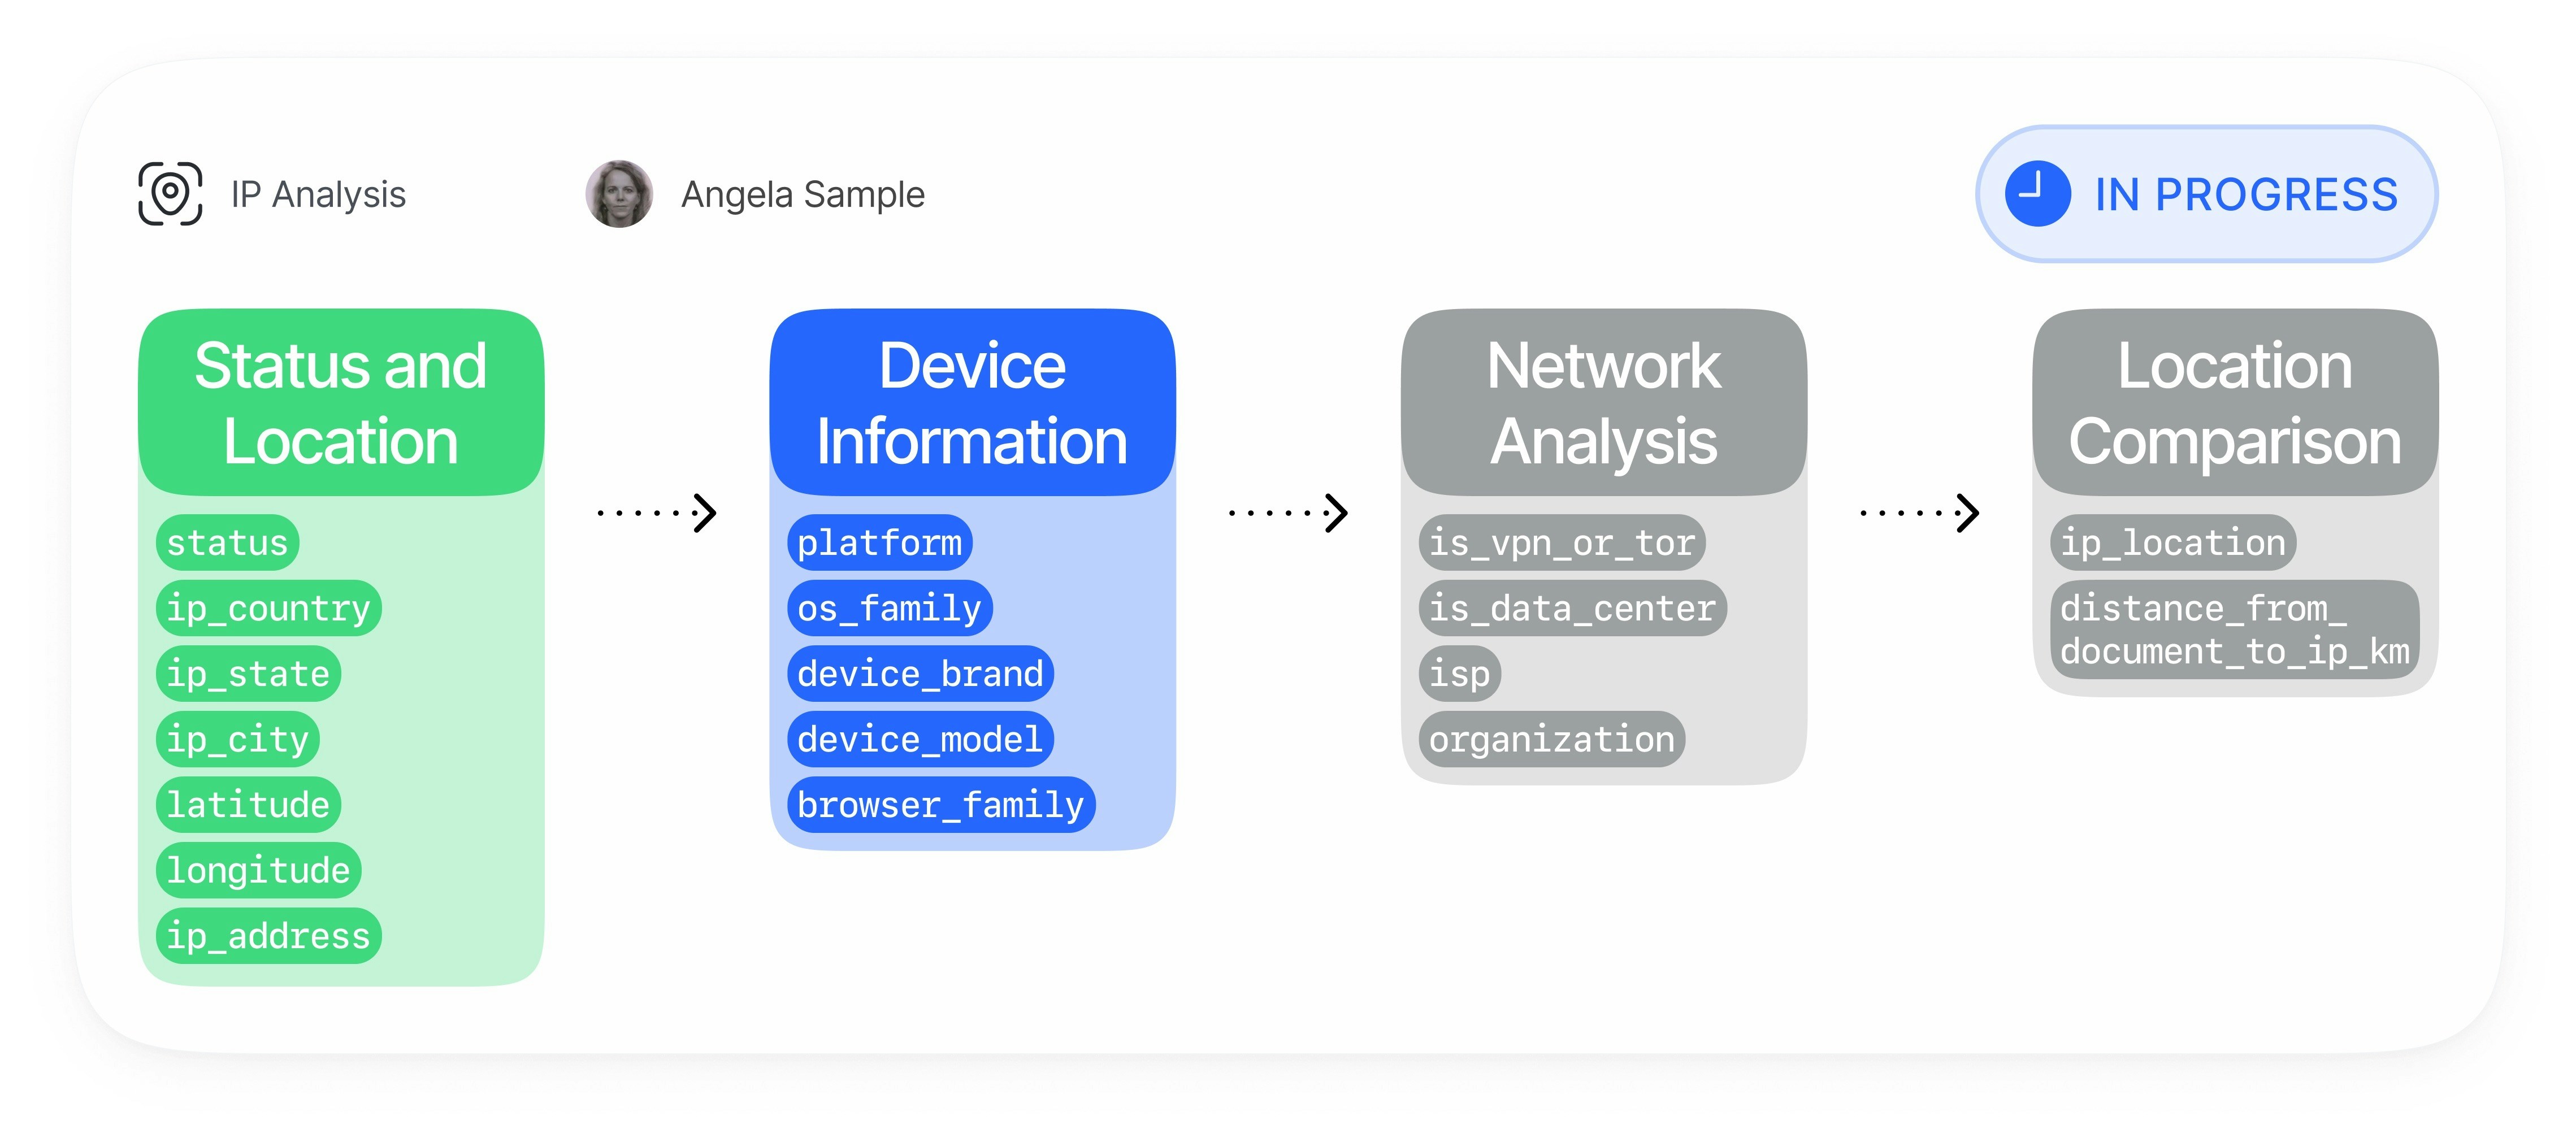
デバイス・IP分析は検証セッション中に自動的に実行され、デバイス、ネットワーク、本人情報のコンテキストを、1つのリスク情報にまとめます。デバイスフィンガープリントの取得
検証クライアントは、WebまたはモバイルのデバイスシグナルをプライバシーセーフなV2フィンガープリントのペイロードとして送信します。
IPと接続の分析
Diditは、観測された接続データを、ネットワークのリスク情報で補強します。
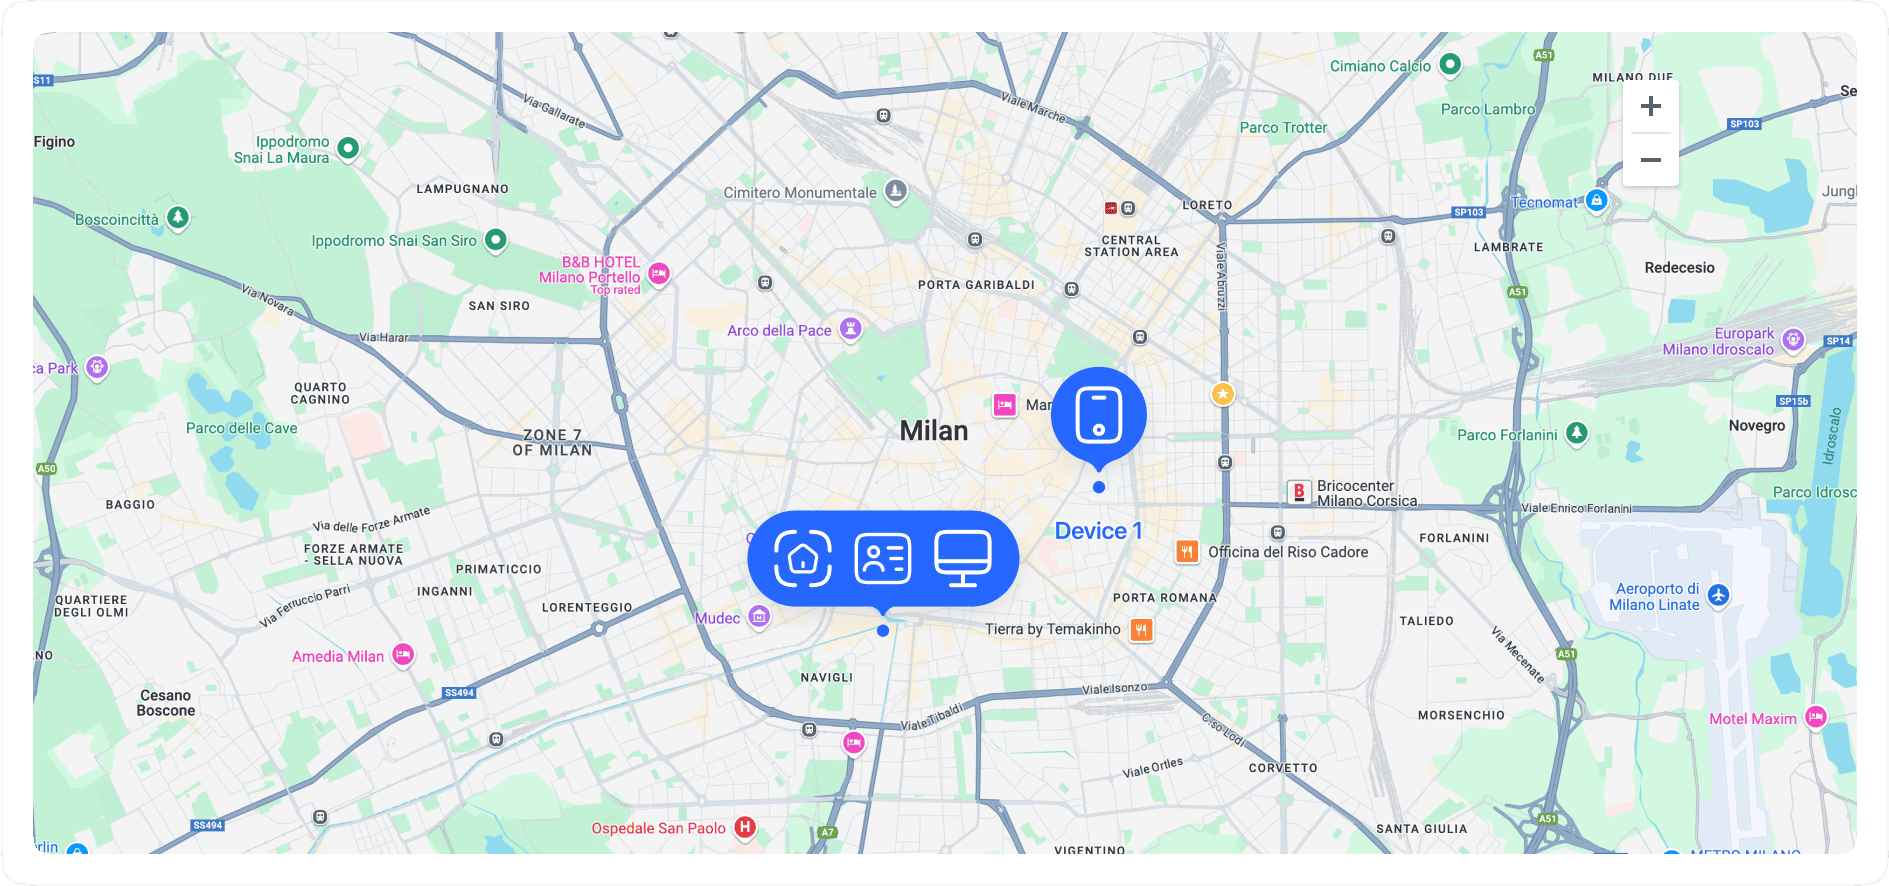
- 国、地域、市区町村、座標によるIPジオロケーション
- VPN、プロキシ、Tor、データセンター、プライベートネットワークの検出
- セッションに許可するIPを指定した場合の、期待IPのチェック
- アプリケーションで設定したIPブロックリストのチェック
重複と復元のマッチング
Diditは、現在のセッションが、別の
vendor_dataの過去のセッションと一致するかを確認します。位置情報の相互チェック
デバイス・IP分析は、位置のコンテキストを、信頼できる基準点と比較します。
- 書類の国と住所の座標
- 期待されるセッションのIPアドレス
- IPの国と都市
- 住所とIPの位置の距離と方向
アクションとレポート
リスクのカテゴリごとに個別に設定でき、Diditのあらゆる出力で結果を利用できます。
マッチングモデル
デバイス・IP分析は、完全一致と復元による一致を分けているため、不正への対応を安全に調整できます。
復元されたデバイスのマッチングには、専用のベクトル復元インデックスを使います。このインデックスが利用できない場合、Diditは完全一致の重複チェックを継続し、あいまいな復元候補は出力しません。
ネットワークでは、同じデータセンター以外のIPインテリジェンスが複数の異なるユーザーまたは法人にわたって現れる場合に、Diditはレジデンシャルプロキシの再利用も強調表示します。グラフには、集計されたリスクシグナル、対象の数、接続タイプ、ISPとASNのコンテキストが表示されますが、生のIPアドレスや他の組織のプロフィールデータは表示されません。
検出される不正のパターン
デバイス・IP分析は、次のような不正の特定と削減に役立ちます。- 複数アカウントの作成と重複アカウントの作成
- 異なる本人情報で同じデバイスを使ったKYC回避の試み
- 共有のデバイスやインフラから多数のアカウントを操作する不正グループ
- ボーナス、紹介、プロモーション、無料トライアルの不正利用
- 同じデバイスの繰り返しによる合成IDのオンボーディング
- マネーミュールのオンボーディングパターン
- 見慣れない、またはリスクの高いデバイスからのアカウント乗っ取りリスク
- クレデンシャルスタッフィングと自動化されたサインアップの試み
- 繰り返されるデバイス/ネットワークのパターンから見えるカードテスト、チャージバック不正、返金不正
- VPN、プロキシ、Tor、データセンター、レジデンシャルプロキシによる回避
- モバイルシグナルが利用できる場合の、デバイスの改ざん、エミュレーターの利用、ジェイルブレイク/ルート化のリスク、アプリのクローン
- 位置情報の偽装と、書類、IP、タイムゾーン、キャリア、デバイスのコンテキスト間の不一致
- ヘッドレスブラウザやスクリプト化されたクライアントによる、ボットを使った検証の試み
主な機能
デバイスフィンガープリントと復元
- デバイスの完全な重複の検出: 異なる
vendor_dataの値を持つセッション間で、同じデバイスIDを検出します。 - 高信頼度の復元: ストレージの変更やシークレット/プライベートブラウジングで永続IDが変わった場合でも、同じデバイスである可能性が高い関係を復元します。
- 衝突からの保護: デバイスのハッシュが、多数の異なる永続IDにわたって一般的すぎる場合に、無関係なユーザーを結び付けないようにします。
- モバイルとWebの両方に対応: Webブラウザのシグナルと、利用可能な場合は整合性に関するフィールドを含むネイティブモバイルのシグナルを使います。
IPとネットワークのインテリジェンス
- VPNとプロキシの検出: 隠蔽または匿名化された接続を特定します。
- Torとデータセンターの検出: リスクの高いインフラにフラグを立てます。
- レジデンシャルプロキシの再利用: 異なる対象にわたる、住宅用に見えるネットワークの繰り返しの利用を、ネットワークグラフに生のIP値を表示せずに検出します。
- IPブロックリスト: IPがアプリケーションのブロックリストに含まれる場合、自動的に拒否します。
- 期待IPの強制: 観測されたIPを、セッション作成時に指定した期待IPと比較します。
ジオロケーションと書類の比較
- 国の不一致の検出: 書類の国とIPの国を比較します。
- ジオフェンシング: IPジオロケーションに基づき、許可された国からのセッションのみを受け付けます。米国などの国では、州/地域ごとの上書きも可能です。
- 住所の距離チェック: 書類の住所の座標とIPジオロケーションを比較します。
- セッション一致のコンテキスト: スタッフによるレビュー向けに、デバイスと位置の詳細を含む一致したセッションを返します。
アクションの設定
ワークフローの設定で、リスクごとにアクションを選びます。慎重なお客様は、まずrecovered_device_actionをREVIEWにして、数週間ほど復元されたデバイスの警告を確認し、自社環境での誤検知の傾向を確かめてからDECLINEに切り替えることが多いです。
すべてのリスクタグはデバイス・IP分析の警告を、APIのフィールドはワークフローの機能設定を参照してください。