

 はじめに
 連携 / SDK
 ユーザー認証
 法人確認
 トランザクションモニタリング
仕組み
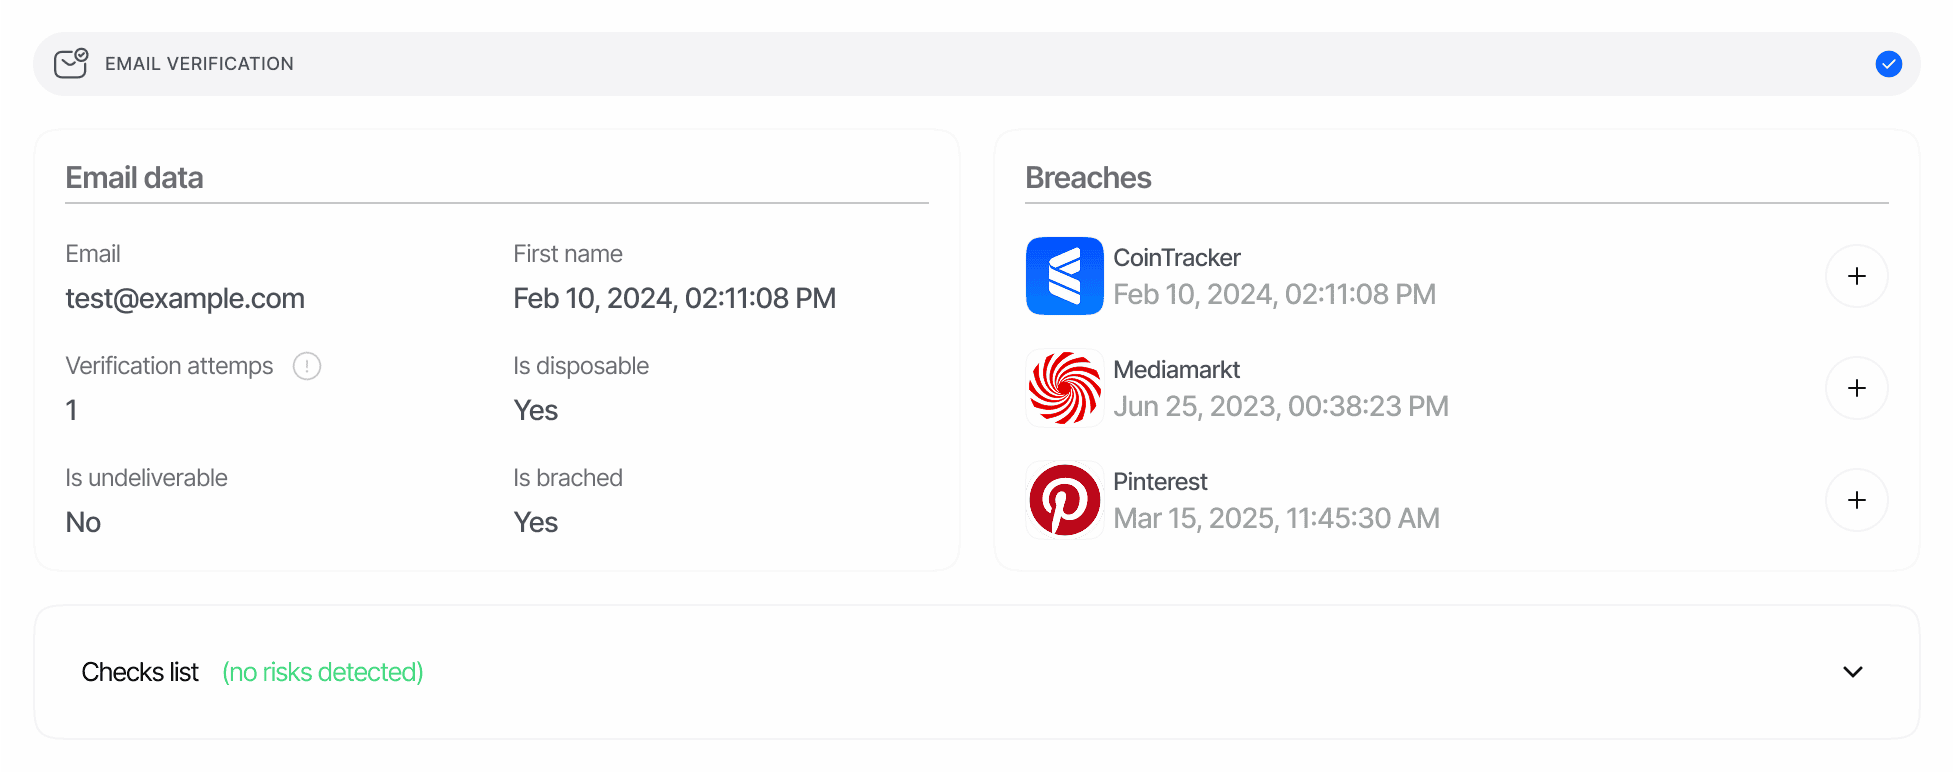
Diditのメールアドレス認証は、OTP認証と、漏えいの有無、到達性、プロバイダーの評判などのインテリジェンスシグナルを組み合わせます。メールアドレスの収集
システムは次の情報を安全に収集します。
OTPの生成と配信
認証システムは次を行います。
- 時間制限のある安全なワンタイムパスコードを生成します
- 指定されたアドレスにメールでコードを配信します
- 受信トレイへの到達率を高めるため、到達性のベストプラクティスを実装しています
- 悪用を防ぐ保護機能を備えた再送フローを提供します
コードの検証
ユーザーは次の手順で認証を完了します。
- 受信したコードを認証画面に入力します
- 設定された制限時間(5分)内に送信します
- 必要に応じて新しいコードを要求します(適切なレート制限あり)
リスク評価
システムは高度なチェックを実行します。
結果の配信
検証結果は複数のチャネルから確認できます。
認証の機能
Diditのメールアドレス認証サービスには、認証プロセスを強化する主な機能がいくつかあります。OTP認証
- 安全なコード生成: ランダムで時間制限のあるワンタイムパスコード
- メール配信: 信頼性が高く、ローカライズされたメール配信
- 設定可能なタイムアウト: セキュリティ要件に合わせて有効期限を設定
- 再試行オプション: 適切な上限のもとで、ユーザーが新しいコードを要求可能
メールの分析
- 構文の検証: メールアドレスがRFCに準拠した形式であることを確認
- プロバイダーのチェック: 使い捨て/一時的なプロバイダーを特定
- 到達性の洞察: 配信できないアドレスを検出
- 漏えいインテリジェンス: 既知の漏えい記録を詳細とともに表示
リスク評価
- 露出の検出: メールアドレスが既知の漏えいに含まれているかを特定
- 使い捨てメールの検出: 一時的な、または使い捨てのメールにフラグを立てる
- アクティビティの監視: 試行にわたる不審なパターンを追跡
- ブロックリストのチェック: 過去に悪用されたメールの社内リストと照合