はじめに
 連携 / SDK
 ユーザー認証
 法人確認
 トランザクションモニタリング
仕組み
1
最初の確認
ユーザーは標準的な KYC のプロセス (本人確認と顔認証) を完了します。確認データは暗号化され、eIDAS2 に準拠した形で、ユーザーの Didit ID に保存されます。
2
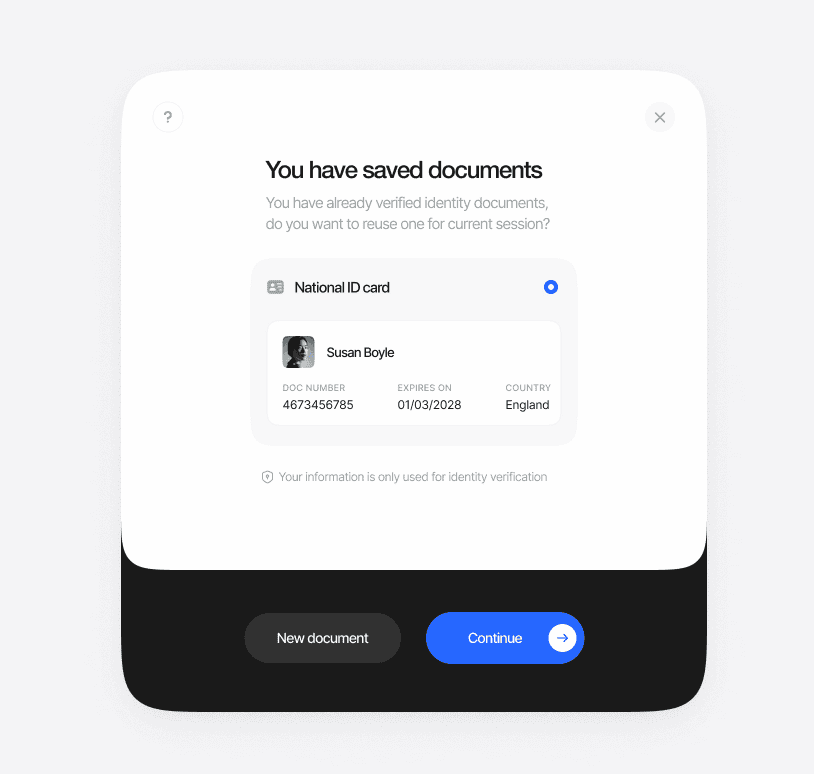
新しいアプリケーションでの再利用
ユーザーが Didit と連携した別のアプリケーションを利用するとき、既存の KYC を再利用するオプションを選択します。簡単な顔認証で本人であることを確認し、特定のデータの共有に同意します。
3
即時のオンボーディング
新しいアプリケーションは、確認済みの KYC 情報を即座に受け取ります。書類の再アップロードも、待ち時間もありません。
主なメリット
セキュリティとコンプライアンス