

 시작하기
 연동 / SDK
 사용자 인증
 기업 확인
 거래 모니터링
 인증
 변경 내역
이 페이지에서 말하는 조직은 애플리케이션 안에 있는 귀사의 고객 중 하나입니다.
Business Console에서 자사 팀을 포함하는 Didit 조직과는 별개입니다.
조직 기능 켜기
새 애플리케이션에서는 조직 기능이 꺼져 있습니다. 콘솔에서 Authentication > Organizations를 열고, Settings 카드에서 다음을 설정합니다.- Organizations를 켭니다.
- 인증된 도메인 또는 싱글 사인온으로 가입하는 사용자가 받는 역할인 Default role for new members를 선택합니다(기본값은
member입니다). - 기본 MFA 정책인 Require MFA for organization admins를 켜 둡니다(아래 참조).

Authentication > Organizations 페이지.
멤버와 역할
한 사람이 애플리케이션의 여러 조직에 속할 수 있으며, 조직마다 하나의 역할을 가집니다.
Scale 및 Enterprise 요금제와 모든 샌드박스 애플리케이션에서는 사용자 지정 역할도 정의할 수 있습니다. 각 사용자 지정 역할에는 키와 애플리케이션이 확인하는 권한이 있으며, 예를 들어
payouts.approve와 같습니다.
멤버는 자신의 역할에 더해 사용자 지정 역할을 가질 수 있습니다.
조직을 열면 해당 조직의 싱글 사인온, 인증된 도메인, 멤버, 역할 및 초대를 확인할 수 있습니다.
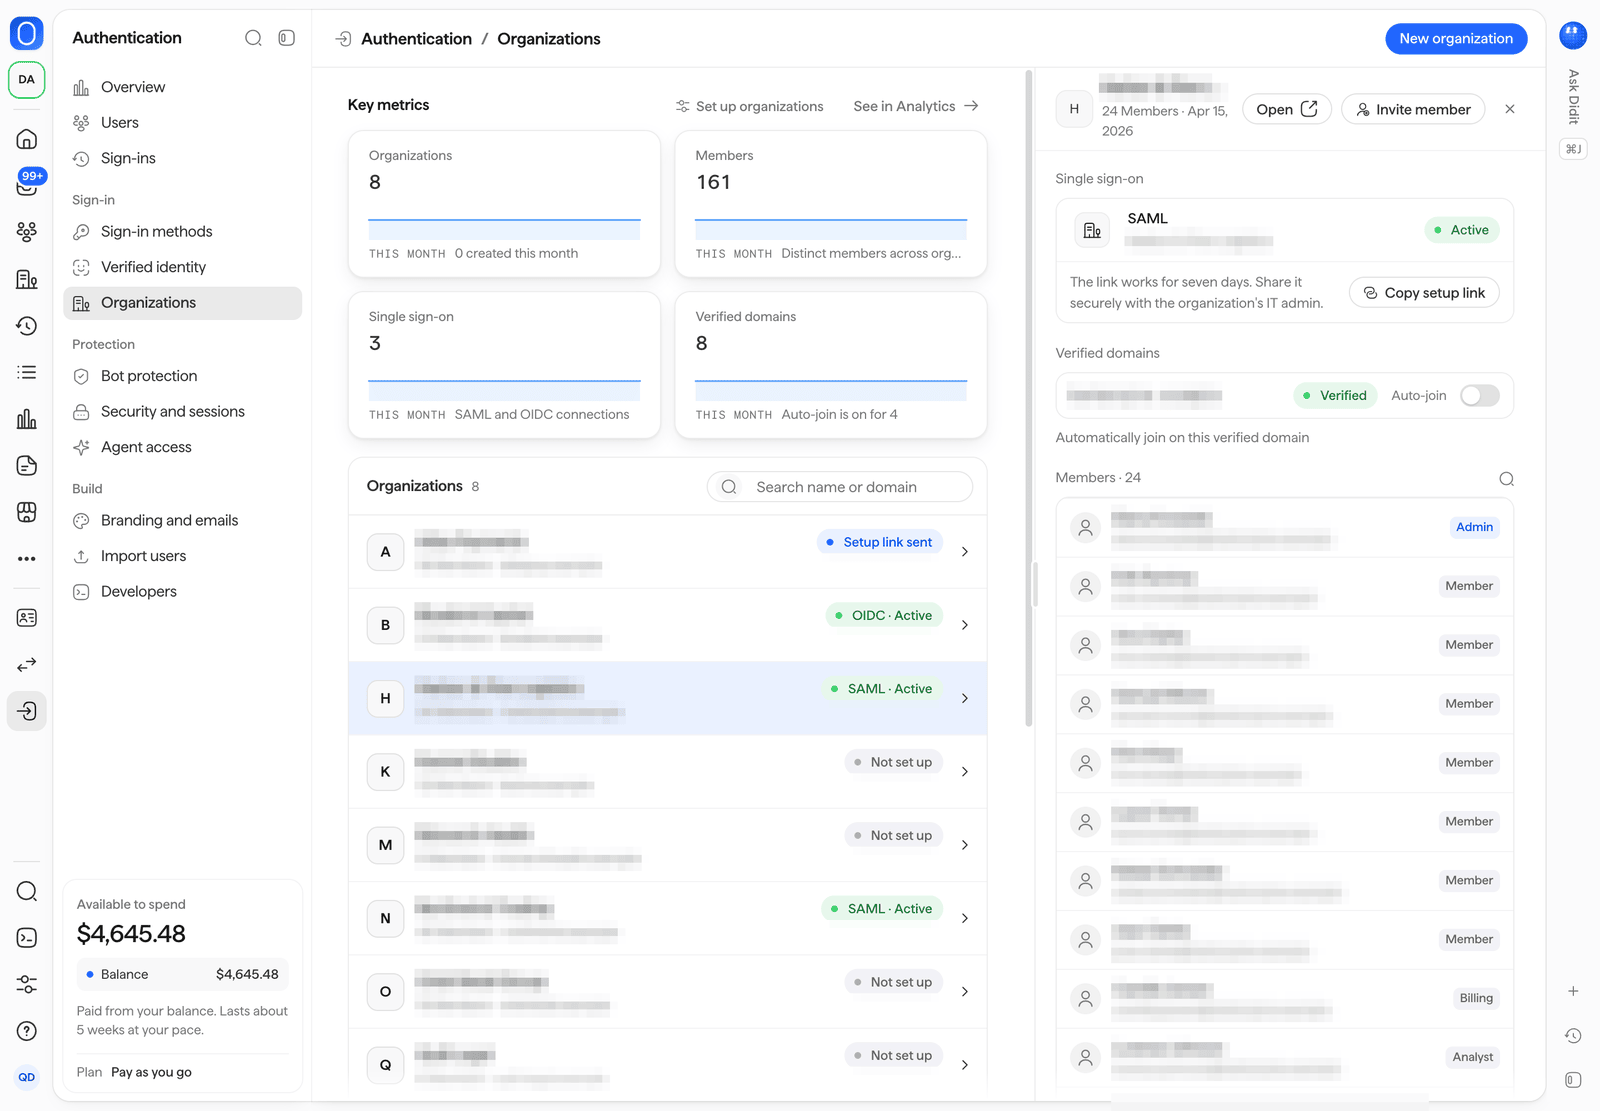
조직의 싱글 사인온, 인증된 도메인, 멤버 및 역할.
초대
조직에서 Invite member를 선택하고 최대 20개의 이메일 주소와 각 사용자에게 부여할 역할(admin, member 또는 billing)을 입력하면, Didit이 각 사용자에게 초대 이메일을 보냅니다.
초대는 7일 동안 유효하며, 로그인 오리진에서 호스팅되는 /invite 페이지를 엽니다. 초대받은 사용자는 이 페이지에서 로그인하거나 계정을 만든 뒤 조직에 참여합니다.
조직의 Invitations 목록에는 각 초대의 만료 시점이 표시되며, Resend와 Revoke를 사용할 수 있습니다.
인증된 도메인과 자동 가입
조직은 이메일 도메인을 소유하고 있음을 증명할 수 있습니다.- 조직에 도메인을 추가합니다.
- DNS 제공업체에서
_didit-auth.<domain>에 Didit이 표시하는 TXT 레코드를 추가합니다. 이 레코드에는 인증 토큰이 포함되어 있습니다. - 도메인을 확인합니다. 레코드가 발견되면 Verified로 표시됩니다.
기업 싱글 사인온
조직은 SAML 또는 OIDC를 사용해 구성원이 자체 ID 공급자를 통해 로그인하도록 할 수 있습니다.- 설정 링크. 조직의 Single sign-on 카드에서 Copy setup link를 선택하고, 조직의 IT 관리자와 안전한 방법으로 공유하십시오. 이 링크는 7일 동안 유효하며, 연결 과정을 안내합니다. 설정 링크는 Scale 또는 Enterprise 요금제에서 사용할 수 있으며, 샌드박스 애플리케이션에서는 모든 요금제에서 설정 링크를 사용할 수 있습니다.
- SAML. 서비스 제공자 메타데이터는
{origin}/sso/saml/metadata/에 게시됩니다. - 연결 찾기. 호스팅 로그인 페이지는 사용자의 인증된 이메일 도메인, Use single sign-on, 또는 로그인 URL의
organization=<slug>를 기준으로 조직의 연결을 찾습니다. - 상태. 조직 목록에는 각 연결이 활성, 설정 전, 또는 전송된 설정 링크를 기다리는 상태인지 표시됩니다.
조직 관리자를 위한 MFA
기본 MFA 정책인organization_admins는 애플리케이션의 어떤 조직에서든 admin 역할을 가진 모든 사람에게 두 번째 인증 요소를 요구합니다.
관리자가 된 사용자는 인증 수단을 등록해야 하며, 세션이 정책을 다시 충족할 때까지 GET /session/은 해당 사용자의 세션을 더 이상 허용하지 않습니다.
정책은 Authentication > Security and sessions에서 변경하거나, 애플리케이션 설정의 mfa_policy로 변경할 수 있습니다.
앱에서 조직 정보 읽기
조직 기능이 켜져 있는 동안 사용자의 토큰과 세션은 앱에 해당 사용자가 어느 조직에 속하는지 알려 줍니다.GET /session/을 통해 백엔드에서 역할과 권한을 확인하십시오.
조직 기능이 꺼져 있으면 org는 null이고 목록은 비어 있습니다.