

 시작하기
 연동 / SDK
 사용자 인증
 기업 확인
 거래 모니터링
 변경 내역
개요
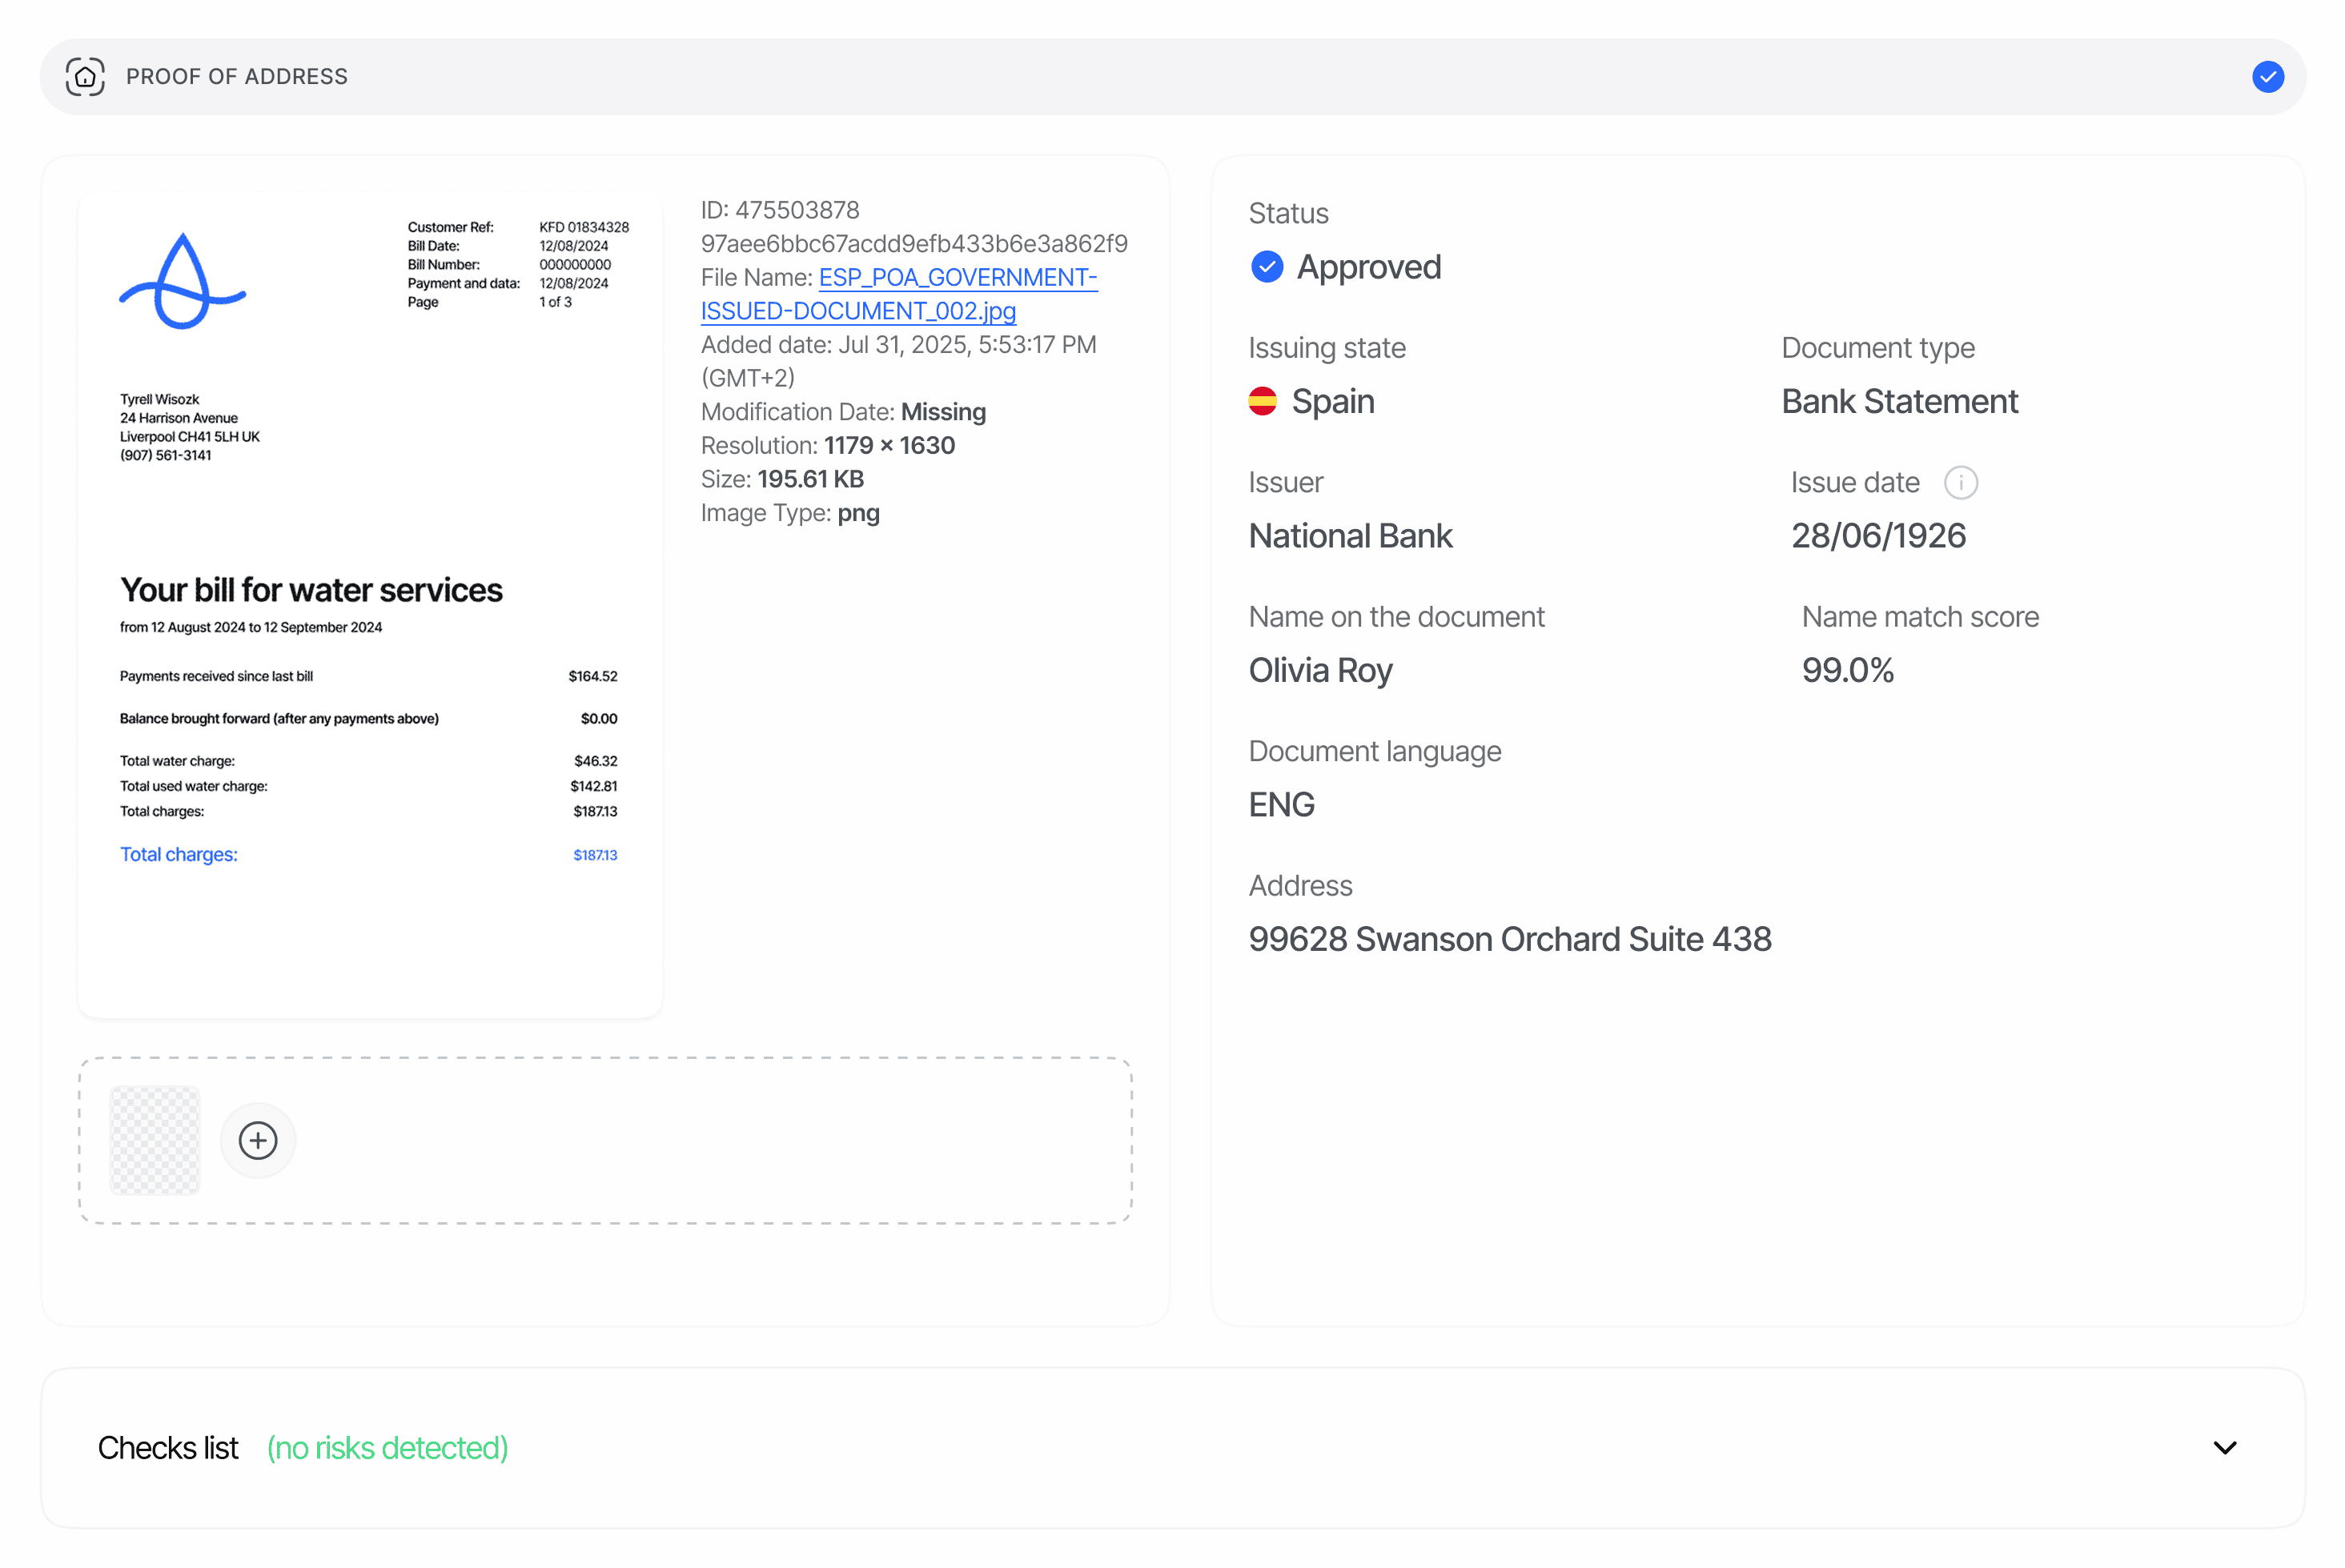
주소 증명(POA) 인증은 최대 15 MB 크기의 단일 PDF 또는 이미지(TIFF, JPG, JPEG, PNG, WEBP, 선택적으로 ZIP 압축)를 수락하여 문서 유형 분류, LLM 기반 추출 및 PDF/EXIF 포렌식을 실행한 후 다음을 반환합니다.- 추출된 주소 — 가공되지 않은 주소와 구조화된 주소(
street_1,city,region,postal_code, 위도/경도) 모두 제공. - 문서 메타데이터 — 파일 크기, 콘텐츠 유형, 생성 및 수정 날짜, EXIF 날짜, 서명 정보, PDF 포렌식을 통한 오버레이 조작 증거.
- 인증된 신분증 문서 및 세션 생성 시 제공된 예상 세부 정보와의 이름 일치 점수.
- 문서가 은행 거래 내역서인 경우 은행 관련 추가 필드(계좌 번호, IBAN, 은행 식별 코드(sort code), 라우팅 번호, SWIFT/BIC, 지점).
POA 추출은 비정형 텍스트 읽기를 수행하므로 문서당 5~15초의 지연 시간이 발생합니다. webhook은 전체 워크플로 단계가 완료될 때만 트리거됩니다. 이 시간 동안 결정 endpoint를 5초보다 빠른 주기로 폴링하지 마십시오.
API 응답에 표시되는 위치
결정 endpoint는GET /v3/session/{sessionId}/decision/에서 POA를 복수형 배열인 poa_verifications[] 로 반환합니다. 각 항목은 워크플로의 POA 노드가 한 번 실행된 결과를 나타냅니다. 여러 POA 단계(예: 은행 거래 내역서 + 공과금 청구서)가 포함된 세션은 실행마다 자체 node_id를 가진 항목을 하나씩 생성합니다.
스키마
표준 스키마는 데이터 모델 레퍼런스의 주소 증명을 참고하십시오.warnings[]의 각 항목은 경고 객체입니다: { feature, risk, additional_data, log_type, short_description, long_description, node_id }. 이 보고서의 경우 feature는 항상 "PROOF_OF_ADDRESS"입니다.
상태 값
status는 기능 수준 상태 enum(FeatureStatusChoices)을 사용합니다.
워크플로 노드에 구성된 맞춤형 상태 규칙을 통해 계산된 상태를 추가로 조정할 수 있으며, 규칙은 거부됨 > 검토 중 > 승인됨의 우선순위로 적용됩니다.
FUTURE_ISSUE_DATE의 워크플로 전용 재시도 동작을 포함한 전체 위험 대비 조치 매핑은 주소 증명 경고를 참고하십시오.
PDF 오버레이 조작 증거
제출된 문서가 PDF인 경우,document_metadata.overlay_manipulation에는 의심되는 텍스트 오버레이에 대한 포렌식 증거가 포함될 수 있습니다:
detected— 검사에서 조작 증거가 발견되면true입니다.analyzed— PDF를 어떤 방식으로든 분석할 수 있었던 경우true입니다.analysis_incomplete- 파일을 전체적으로 검사할 수 없었을 때에만 존재하며true입니다. 검사할 수 있었던 부분의 결과는 유지되며, 문서에는POA_DOCUMENT_UNPROVEN_TEXT_REPLACEMENT가 표시됩니다.signals— 작동한 검사 항목(duplicate_font_subset,glyph_fragmentation)입니다.manipulated_regions— 편집이 의심되는 텍스트 주변의 페이지 좌표 사각형입니다. 각 사각형은 PDF 페이지 좌표 공간(x,y,width,height,page_width,page_height)을 사용하므로 검토자가 PDF 미리보기에서 해당 영역을 강조 표시할 수 있습니다.
null입니다. detected=true인 경우, 시스템은 SUSPECTED_DOCUMENT_MANIPULATION 경고도 발행하며, 이 경고의 additional_data에는 위의 검사 항목 및 사각형 정보가 그대로 반영됩니다. 다만 더 강력한 신호(디지털 서명 후 수정, is_tampered=true)가 우선한 경우에는 예외이며, 이때 additional_data는 서명 변조를 설명합니다.
QR 코드 및 바코드
모든 POA 보고서에는 처리된 모든 페이지를 포괄하는detected_codes가 포함됩니다. 각 항목의 구성 요소는 다음과 같습니다.
지원되는 코드를 찾지 못한 경우
detected_codes는 빈 배열입니다. Didit은 payload를 임의로 추측하지 않습니다. 손상되었거나 판독할 수 없는 코드는 해당 위치와 함께 parsed_payload: null로 반환될 수 있으며, 코드 감지에 실패하더라도 POA 인증이 실패 처리되지는 않습니다.
예시
승인됨 — 은행 거래 내역서
거부됨 — 오버레이 조작 + 이름 불일치
관련 문서
- 주소 증명 경고 — POA에서 발생할 수 있는 모든 경고 코드
- 주소 증명 개요 — 허용되는 문서 유형 및 인증 규칙
- 데이터 모델 — 주소 증명 — 표준 스키마
- webhook — POA payload를 전달하는
status.updated
document_file 및 extra_files[]는 약 4시간 후 만료되는 사전 서명된 URL입니다. URL을 갱신하려면 결정 endpoint를 다시 호출하십시오. 보존되는 문서 데이터를 최소화하기 위해 귀사 측에는 인증 상태와 파싱된 주소 필드만 저장하십시오.