메인 콘텐츠로 건너뛰기
재사용 가능한 KYC를 사용하면 사용자가 한 번 신원 인증을 완료한 후, Didit과 연동된 여러 애플리케이션에 해당 인증 정보를 안전하게 공유할 수 있습니다. 이를 통해 보안과 컴플라이언스를 유지하면서 온보딩 과정의 마찰을 줄일 수 있습니다. Didit Academy KYB 강의의 이번 챕터에서는 관계자 인증 및 KYC 세션 재사용을 다룹니다. KYB Academy 강의의 7:04 챕터에서는 UBO가 두 번 인증할 필요 없이 기존 KYC 세션을 재사용하여 관계자를 인증하는 방법을 보여줍니다.

작동 방식

1

최초 인증

사용자가 표준 KYC 절차(신분증 인증 + 얼굴 인식)를 완료합니다. 인증 데이터는 암호화되어 eIDAS2를 준수하는 사용자의 Didit ID에 저장됩니다.
2

새 애플리케이션에서 재사용

사용자가 Didit과 연동된 다른 애플리케이션을 이용할 때, 기존 KYC를 재사용하는 옵션을 선택합니다. 빠른 얼굴 인식 검사를 통해 본인 여부를 확인하고, 특정 데이터 공유에 동의합니다.
3

즉각적인 온보딩

새로운 애플리케이션은 검증된 KYC 정보를 즉시 전달받으므로 문서를 다시 업로드하거나 대기할 필요가 없습니다.

주요 이점

보안 및 컴플라이언스
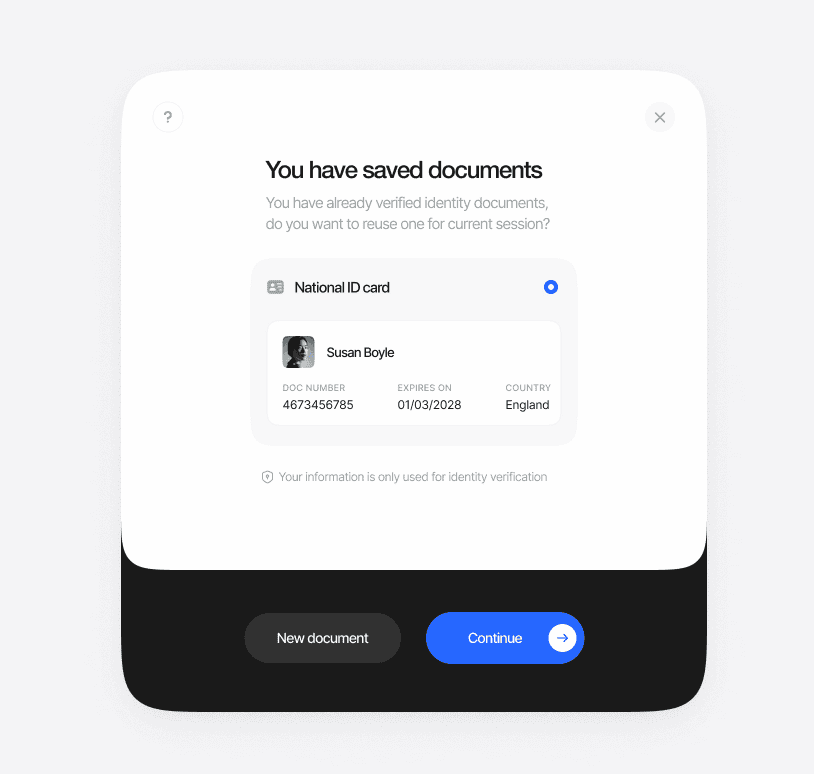
인증된 사용자가 여러 서비스 간에 신원 정보를 전달할 수 있도록 지원하는 Didit 재사용 가능한 KYC 흐름
재사용 가능한 KYC는 최초 인증을 완료한 사용자에게 자동으로 제공됩니다. 사용자는 언제든지 기존 KYC를 재사용하거나 새로운 검사를 수행하도록 선택할 수 있습니다.
마지막 수정일 2026년 11월 7일