

 Primeiros passos
 Integração / SDKs
 Verificação de usuários
 Verificação de empresas
 Monitoramento de transações
 Registro de alterações
Visão geral
A Análise de dispositivo e IP traça o perfil de cada sessão com base na geolocalização do IP, impressão digital do dispositivo, navegador/sistema operacional e tipo de rede. A geolocalização, o enriquecimento de risco de rede, a correspondência de dispositivos e as verificações remotas de integridade do dispositivo são executados de forma assíncrona enquanto o usuário conclui a verificação. As observações de dispositivo e IP continuam disponíveis enquanto a análise está pendente; os campos de geolocalização podem ficar vazios até que os resultados cheguem ou quando o endereço não é público. Se o seu fluxo de verificação (workflow) usa essas verificações para determinar o resultado ou escolher uma etapa seguinte, a sessão permaneceIn Progress até que os resultados necessários estejam disponíveis.
Se a análise necessária continuar indisponível após um número limitado de novas tentativas, a sessão passa para In Review para uma decisão manual.
Falhas de enriquecimento opcional não impedem a conclusão, e as decisões manuais continuam prevalecendo.
Ela produz:
- Um bloco de geolocalização de IP (país, estado, cidade, latitude/longitude, fuso horário) derivado do IP público.
- Sinalizadores de risco de rede,
is_vpn_or_toreis_data_center, para detectar tentativas de mascaramento (VPN, nós de saída do Tor, provedores de hospedagem, anonimizadores). - Cálculos de distância entre documentos: a distância em linha reta, em km, entre a localização do IP, a localização do documento de identidade e a localização do comprovante de endereço.
- Correspondências entre sessões: quando o mesmo endereço IP ou a mesma identidade de dispositivo aparece em sessões pertencentes a usuários diferentes (agrupados por
vendor_data). - Recuperação da impressão digital do dispositivo: um sinal de recuperação de alta confiança que vincula sessões mesmo depois que o usuário limpa o armazenamento, alterna entre modos anônimos ou reinstala o app.
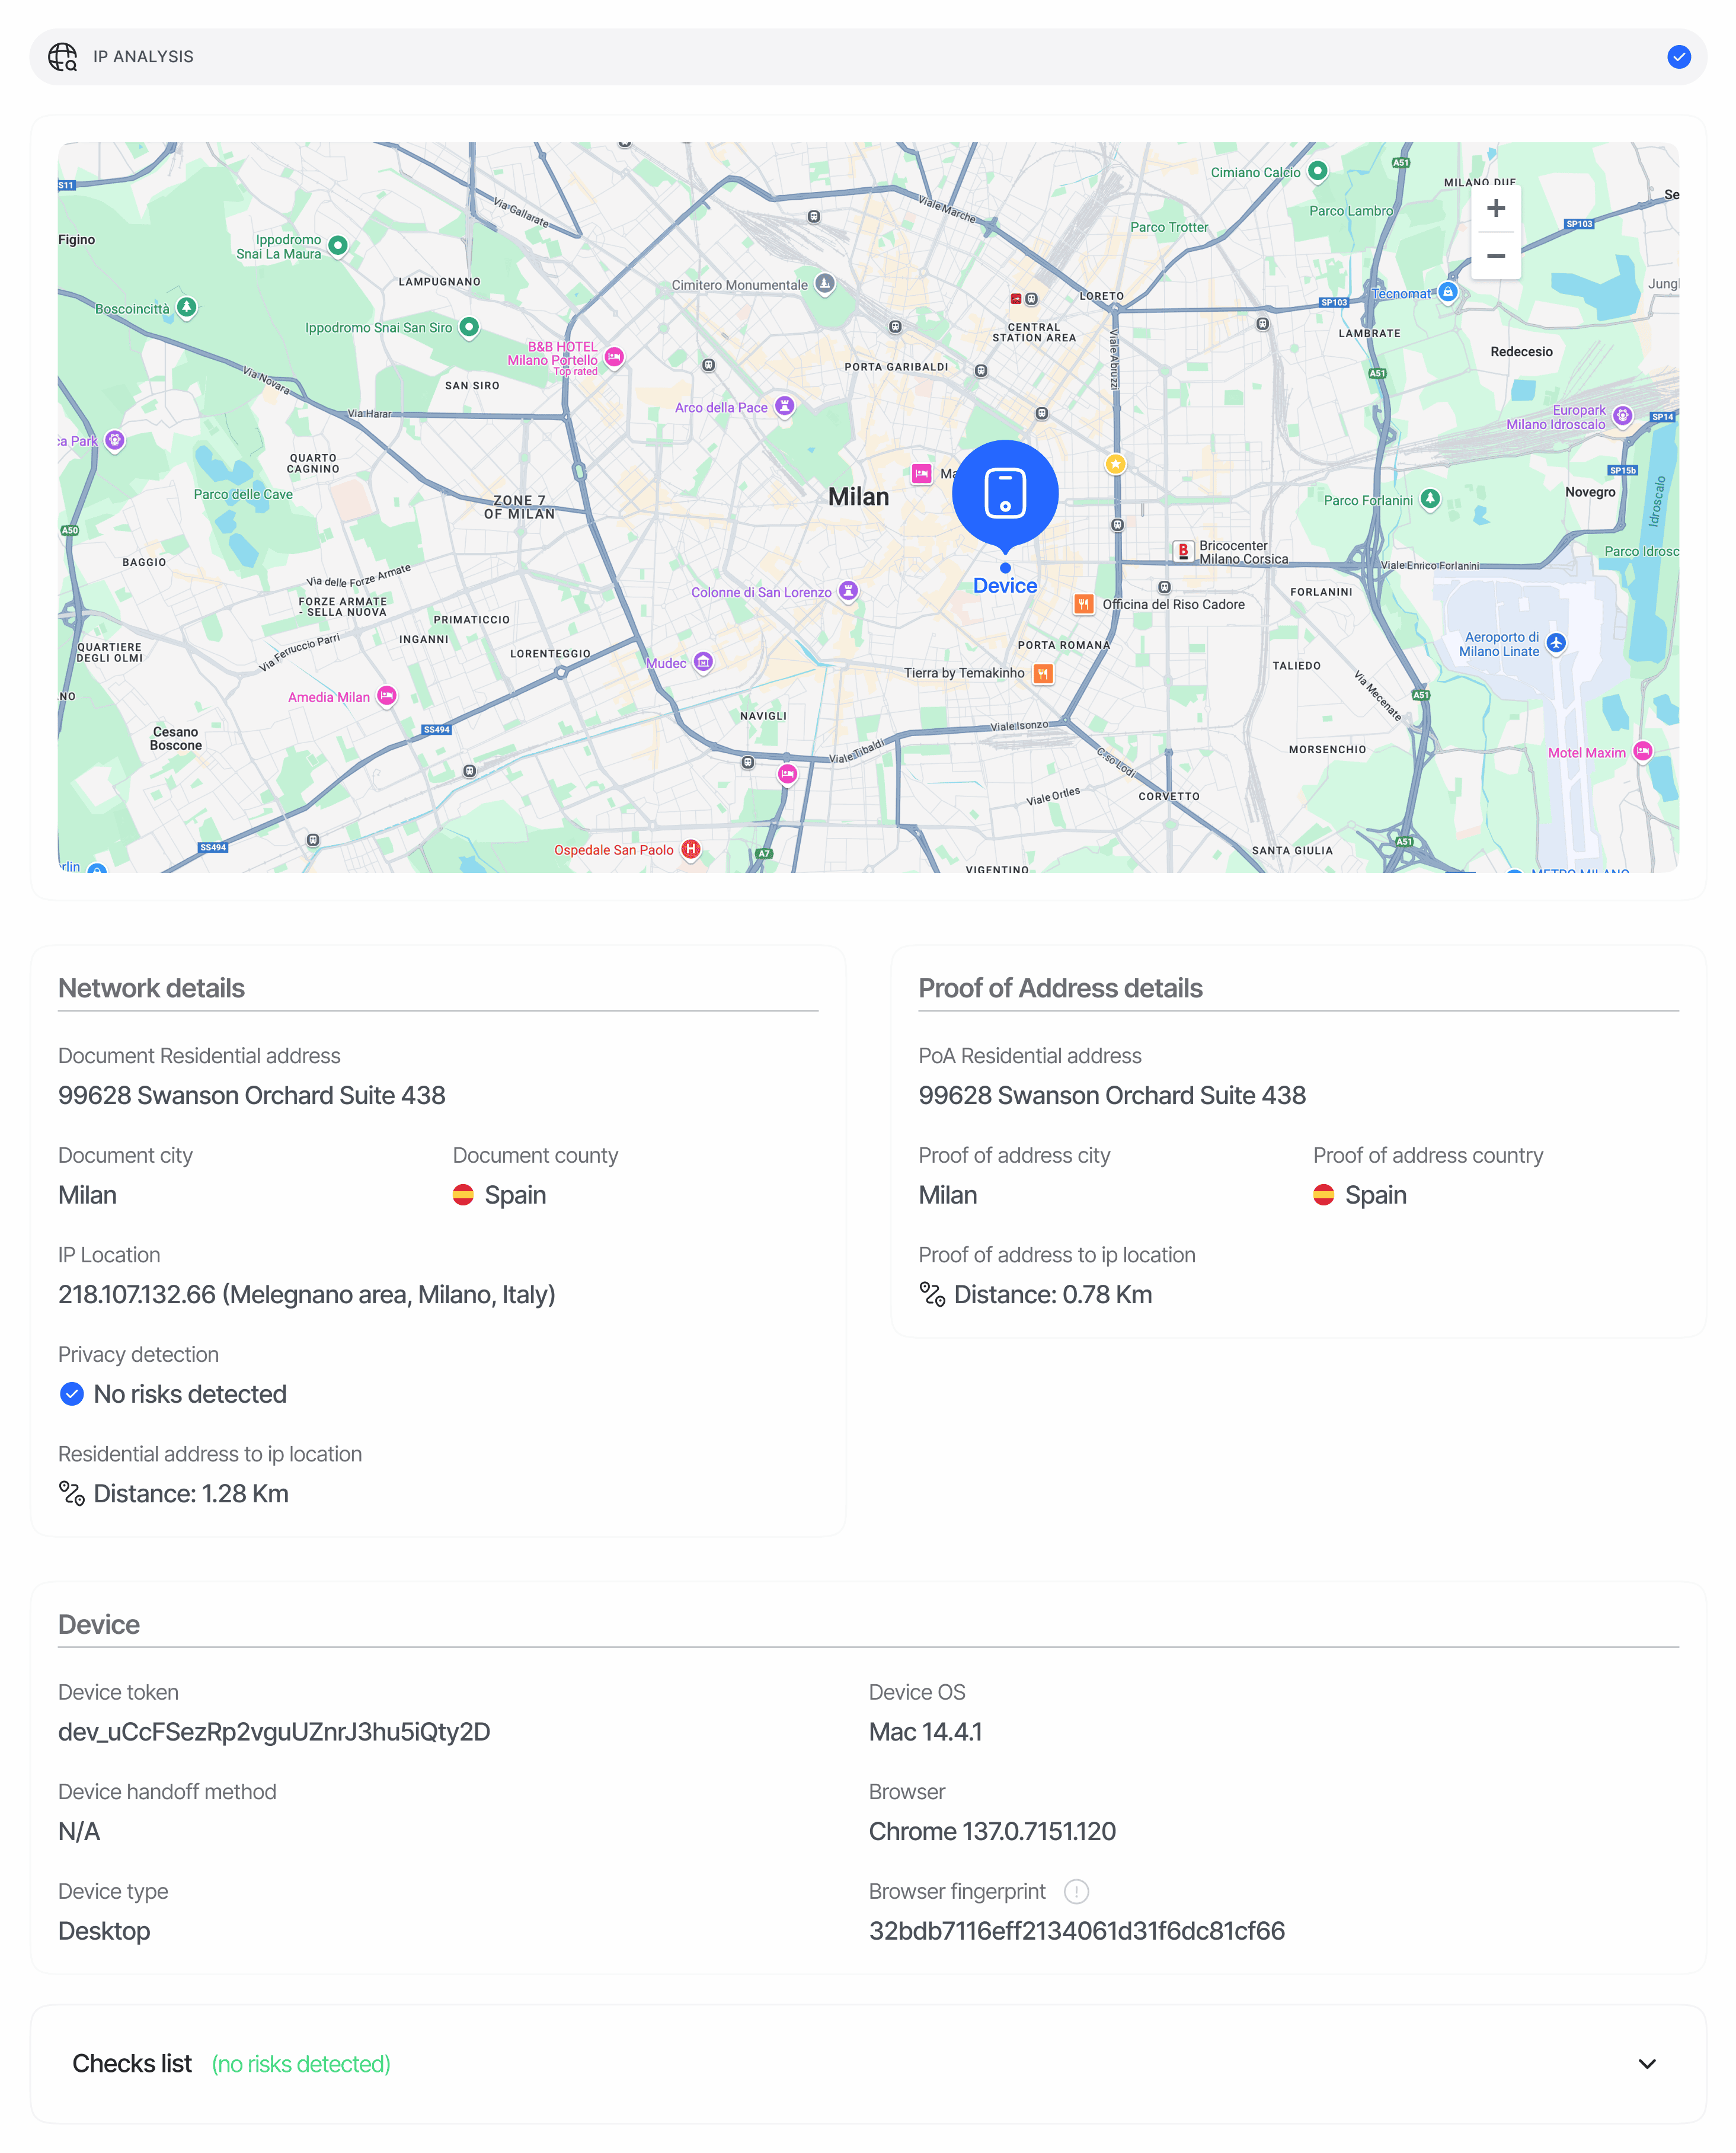
Onde aparece nas respostas da API
O endpoint de decisão retorna a análise de dispositivo e IP como o array pluralip_analyses[] em GET /v3/session/{sessionId}/decision/. As entradas são observações Location sem duplicatas, identificadas por (node_id, ip_address, device_fingerprint). Um único nó pode gerar várias entradas quando o IP ou o dispositivo do usuário muda no meio da sessão.
Schema
Consulte Análise de dispositivo e IP na referência de Modelos de dados para ver o schema canônico.Semântica das correspondências
match_source indica como a correspondência foi obtida, e confidence pontua a probabilidade de ela estar errada (confidence = 1 - P(false positive)):
Candidatos de recuperação com confiança mais baixa aparecem apenas como avisos de risco, nunca em
matches[]. As correspondências de IP e as correspondências de dispositivo são limitadas a 5 cada, então o array contém no máximo 10 entradas.
Valores de status
Os status são valoresFeatureStatusChoices no nível do recurso. Cada aviso disparado é mapeado para a ação configurada para ele no nó do fluxo; a ação mais forte prevalece.
Regras de status personalizadas configuradas no nó de análise de IP podem ajustar ainda mais o status resultante.
Detecção de VPN, proxy e Tor
is_vpn_or_tor e is_data_center são sinalizadores booleanos independentes retornados para cada sessão. Quando is_vpn_or_tor é true, a Didit também emite o aviso PRIVATE_NETWORK_DETECTED para que sua equipe possa agir com base nele por meio da configuração do fluxo de trabalho. Tráfego apenas de data center (sem VPN/Tor) define is_data_center=true, mas não gera aviso automático. Use-o como um sinal adicional na sua própria pontuação.
Exemplos
Aprovado
Recusado: IP presente na lista de bloqueio + VPN + dispositivo duplicado
Conteúdos relacionados
- Avisos da Análise de dispositivo e IP: todos os códigos de aviso que a análise de IP pode emitir
- Visão geral da Análise de dispositivo e IP: o que cada bloco mede
- Modelos de dados: análise de IP: schema canônico
- Webhooks:
status.updatedtraz o mesmo payload da análise de IP