

 Primeiros passos
 Integração / SDKs
 Verificação de usuários
 Verificação de empresas
 Monitoramento de transações
 Registro de alterações
Visão geral
A Análise de dispositivo e IP emite tags de aviso emip_analyses[].warnings[] sempre que detecta um comportamento suspeito de dispositivo, rede ou localização. Nove tags têm uma ação configurável (Recusar / Revisão / Nenhuma ação) por nó do fluxo de verificação (workflow); as duas tags de lista de bloqueio sempre forçam Declined, e as duas tags de lista de permissões são sempre informativas. O log_type de cada aviso reflete a ação aplicada: error (Recusar), warning (Revisão) ou information (Nenhuma ação). Cada risco é disparado no máximo uma vez por sessão.
Cada risco abaixo é verificado no pipeline de decisão em produção; os avisos trazem a tag de recurso LOCATION e o formato padrão do objeto de aviso.
Os avisos de impressão digital do dispositivo são divididos intencionalmente em sinais exatos e sinais de recuperação:
DUPLICATED_DEVICE_FINGERPRINTsignifica que a mesma identidade determinística do dispositivo (match_sourcepersistent_idoulegacy_fp) foi reutilizada em sessões com valores diferentes devendor_data.DEVICE_RECOVERED_HIGH_CONFIDENCEsignifica que a recuperação de impressão digital v2 associou a sessão a um dispositivo já visto depois que o ID persistente mudou (dados de armazenamento apagados, modo anônimo, reinstalação do app). O aviso só aparece quando a correspondência passa pelo limiar de similaridade de alta confiança e pelos critérios obrigatórios.
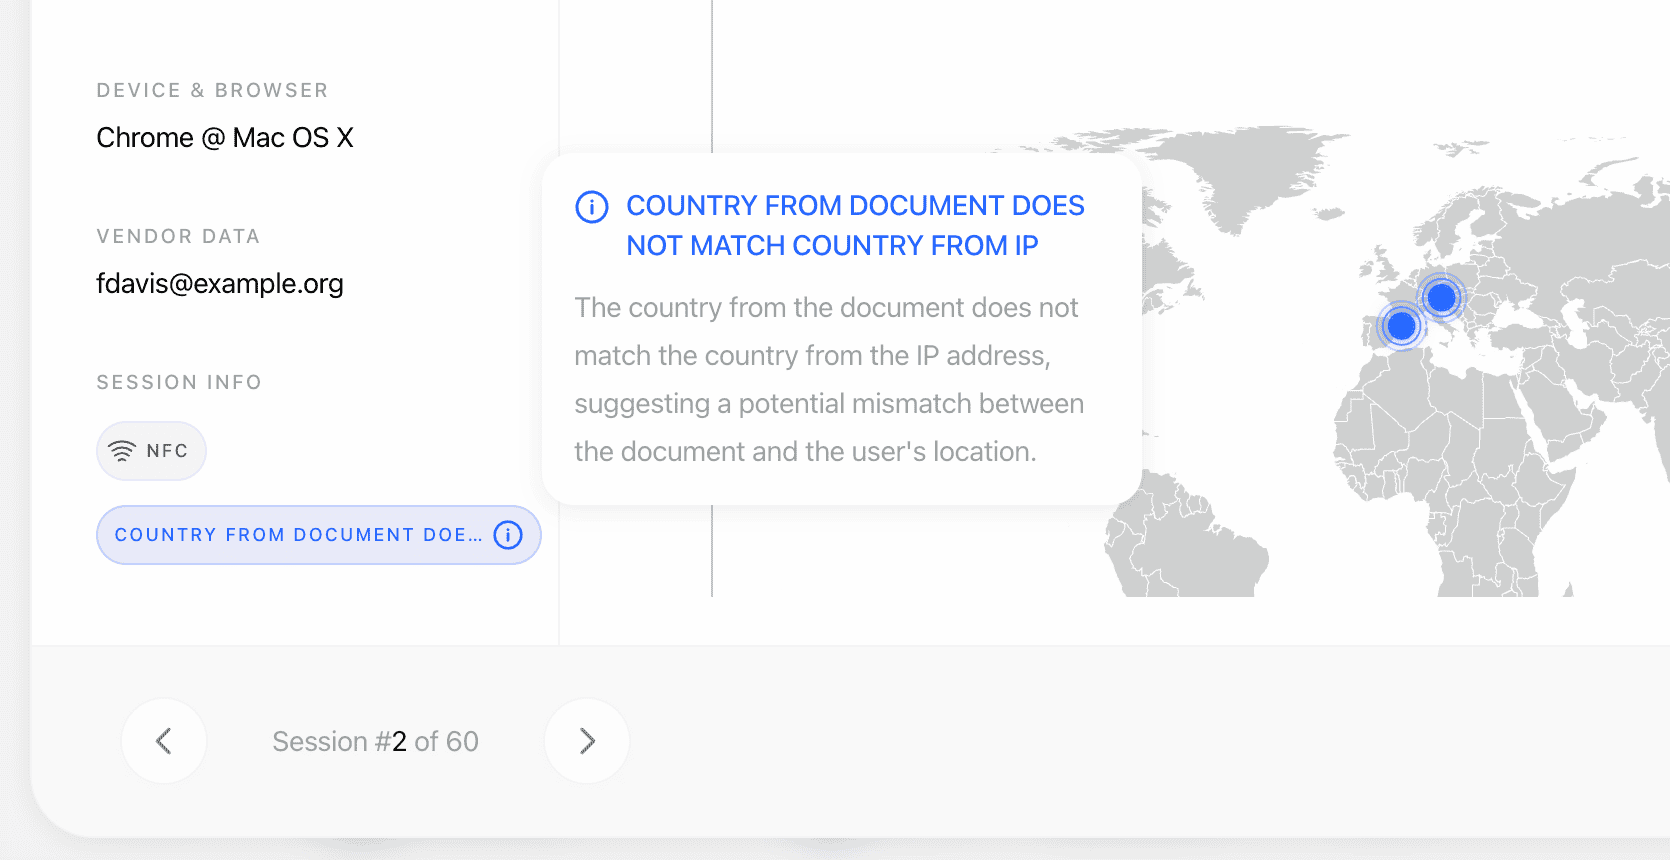
Avisos gerados
Quando o dispositivo recuperado ainda não tem sessões relacionadas elegíveis (portanto
matches[] permanece vazio), DEVICE_RECOVERED_HIGH_CONFIDENCE é gerado mesmo assim, com um formato alternativo de additional_data: recovery_match_device_uuid, recovery_match_similarity, recovery_match_band, recovery_gate_reason.
IP_LOCATION_NOT_ALLOWED é gerado quando o geofencing por IP está ativado (is_ip_geofencing_enabled) e o IP da sessão está localizado em um país ou estado/região marcado como não permitido em ip_geofencing_by_country. additional_data traz ip_country_code (ISO-3), ip_country, ip_state e restricted_by (country ou state). As entradas de estado/região têm prioridade sobre a configuração do país e são comparadas, sem diferenciar maiúsculas de minúsculas, com o nome da região informado pelo provedor de IP (por exemplo, "California"). Países que não constam na configuração são permitidos.
Integridade do dispositivo e do ambiente de execução
Sinais reportados pelos SDKs nativos e pelo cliente web que descrevem o estado do dispositivo em que a verificação foi executada. Eles existem para detectar ataques de injeção: um invasor capaz de fazer root em um dispositivo ou de interceptar o processo do app pode substituir o feed da câmera antes que ele chegue às verificações biométricas. Cada um é configurável por fluxo e tem como padrão Sem ação, de modo que ativar o recurso não altera nenhuma decisão até que você opte por isso.Cada verificação é feita em caráter de melhor esforço. Quando uma verificação não pode ser executada, ela reporta não determinado em vez de um resultado sem indícios, de modo que uma verificação com falha nunca gera um falso positivo contra um usuário legítimo. Os sinais são reportados a partir do SDK nativo 4.4.0; sessões de SDKs anteriores legitimamente não enviam nada e nunca geram
DEVICE_INTEGRITY_SIGNALS_MISSING.Configurações disponíveis
Controles do fluxo por nó (também configuráveis globalmente nas configurações de verificação da aplicação; toda ação tem como padrão Sem ação, salvo indicação em contrário):
As listas de permissão de IP e de dispositivo suprimem apenas o aviso de IP duplicado com correspondência exata ou o aviso determinístico de dispositivo duplicado para o valor incluído na lista. Elas não suprimem avisos de VPN/proxy, de divergência de país, de divergência de IP esperado, de dispositivo recuperado nem de lista de bloqueio.
Os avisos de dispositivo recuperado são úteis para detectar redes de fraude que alternam contas e sessões a partir do mesmo hardware, mas a Didit é conservadora por concepção: o sistema prefere deixar de identificar alguns usuários duplicados a mesclar dispositivos não relacionados quando as evidências não são fortes o suficiente. Implantação recomendada: comece com Revisão, acompanhe o volume por duas semanas e, depois, torne a ação mais rígida se sua taxa de falsos positivos for baixa.
Dispositivo duplicado vs. dispositivo recuperado
Trate os dois avisos de forma diferente, pois eles são acionados por evidências distintas:Correspondências entre sessões
Quando o mesmo endereço IP, a mesma identidade exata de dispositivo ou um dispositivo recuperado é detectado em sessões pertencentes a usuários diferentes, a Didit registra essas ocorrências comomatches[] em ip_analyses[]. As sessões são agrupadas por vendor_data: sessões com o mesmo vendor_data são tratadas como do mesmo usuário e excluídas das correspondências. Sem vendor_data, cada sessão é tratada como de um usuário único e todas as possíveis duplicatas são exibidas. Recomendamos fortemente sempre informar vendor_data para reduzir o ruído.
Cada correspondência inclui:
session_id,session_number,vendor_dataeverification_dateda sessão correspondente, além do seustatusde ciclo de vida e deapi_service(nullpara sessões de workflow);sourceé sempresessionmatch_type:ip_addressoudevice_fingerprintmatch_source:ip_address,persistent_id,legacy_fpourecovered_highmatched_value: o IP compartilhado, o identificador do dispositivo ou (para correspondências recuperadas) o UUID do dispositivo recuperadoconfidence(0–1,1 - P(false positive)) ematch_mode(deterministic/probabilistic/co_occurrence)device_info:device_brand,device_model,browser_family,os_family,platform,device_fingerprintlocation_info:ip_address,ip_country,ip_country_code,ip_state,ip_city,is_vpn_or_tor,is_data_center- Campos extras de dispositivo recuperado quando
match_sourceérecovered_high:recovery_similarity,tls_ja4_corroborated,recovery_gate_reason
Exemplos
VPN + divergência de país (configurado para Revisão)
Correspondência na lista de bloqueio (força a recusa)
Dispositivo recuperado com alta confiança (configurado para Revisão)
Relacionados
- Relatório de Análise de dispositivo e IP: formato completo da resposta e semântica dos status
- Visão geral da Análise de dispositivo e IP: o que cada bloco mede
- Modelos de dados: análise de IP: esquema canônico
- Webhooks:
status.updatedinclui os avisos da análise de IP