

 Primeiros passos
 Integração / SDKs
 Verificação de usuários
 Verificação de empresas
 Monitoramento de transações
Como funciona
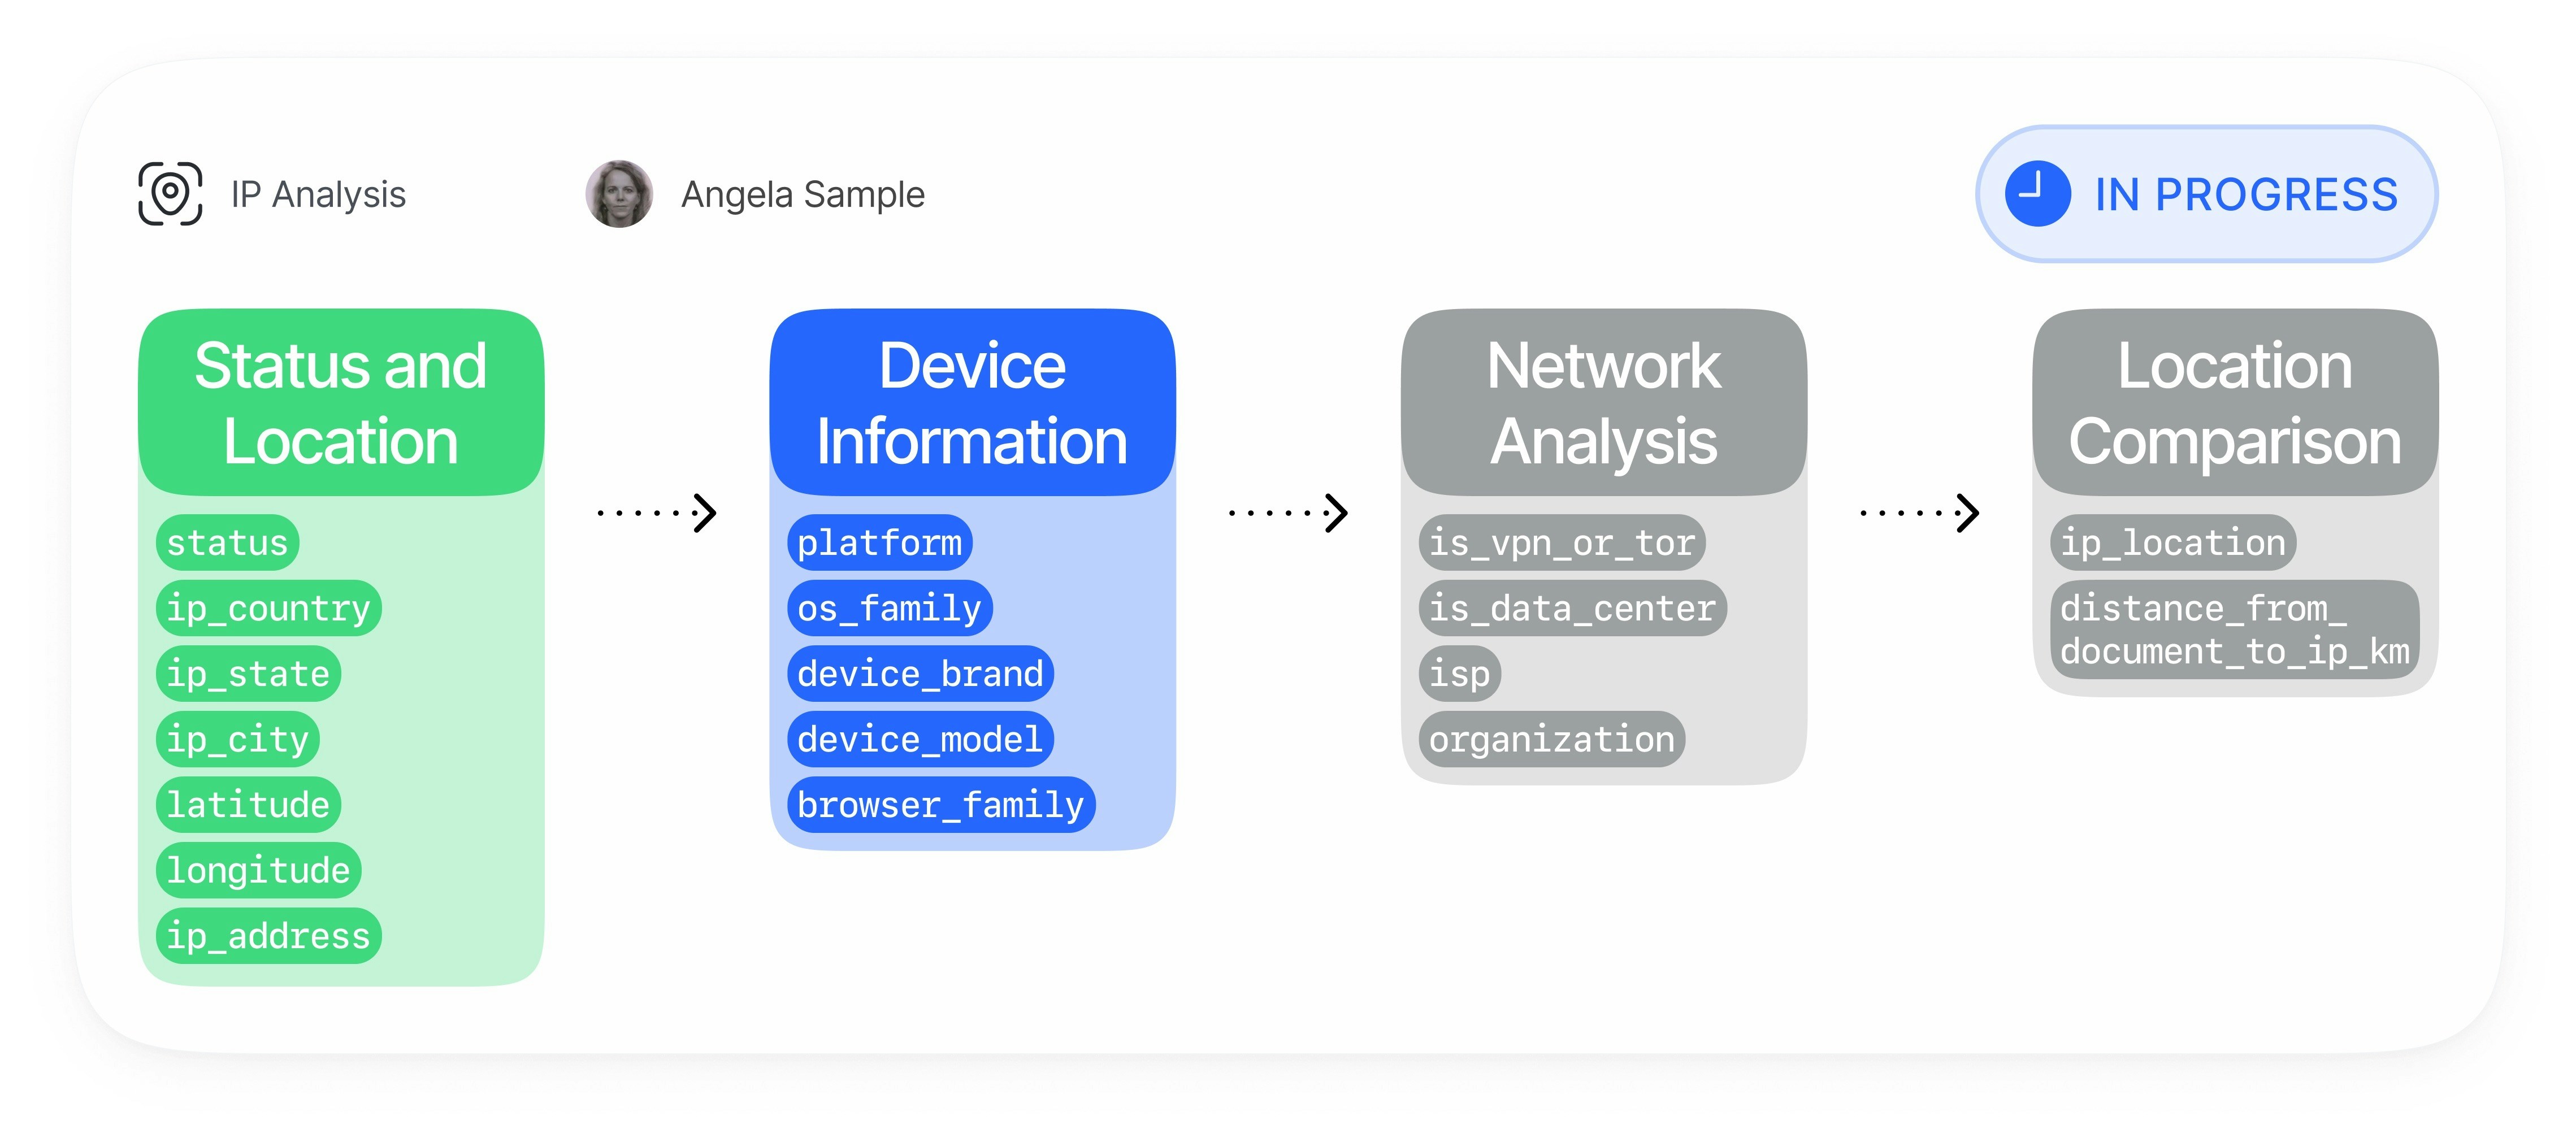
A análise de dispositivo e IP é executada automaticamente durante a sessão de verificação e reúne o contexto de dispositivo, rede e identidade em uma única superfície de risco.Captura do fingerprint do dispositivo
O cliente de verificação envia um payload de fingerprint v2, seguro para a privacidade, com sinais do dispositivo web ou móvel:
Análise de IP e da conexão
A Didit enriquece os dados de conexão observados com informações de risco de rede:
- Geolocalização do IP por país, região, cidade e coordenadas
- Detecção de VPN, proxy, Tor, data center e rede privada
- Verificações de IP esperado, quando você informa um IP permitido para a sessão
- Verificações da lista de bloqueio de IPs configurada na sua aplicação
Correspondência de duplicidade e recuperação
A Didit verifica se a sessão atual corresponde a sessões anteriores de outro
vendor_data:Verificações cruzadas de localização
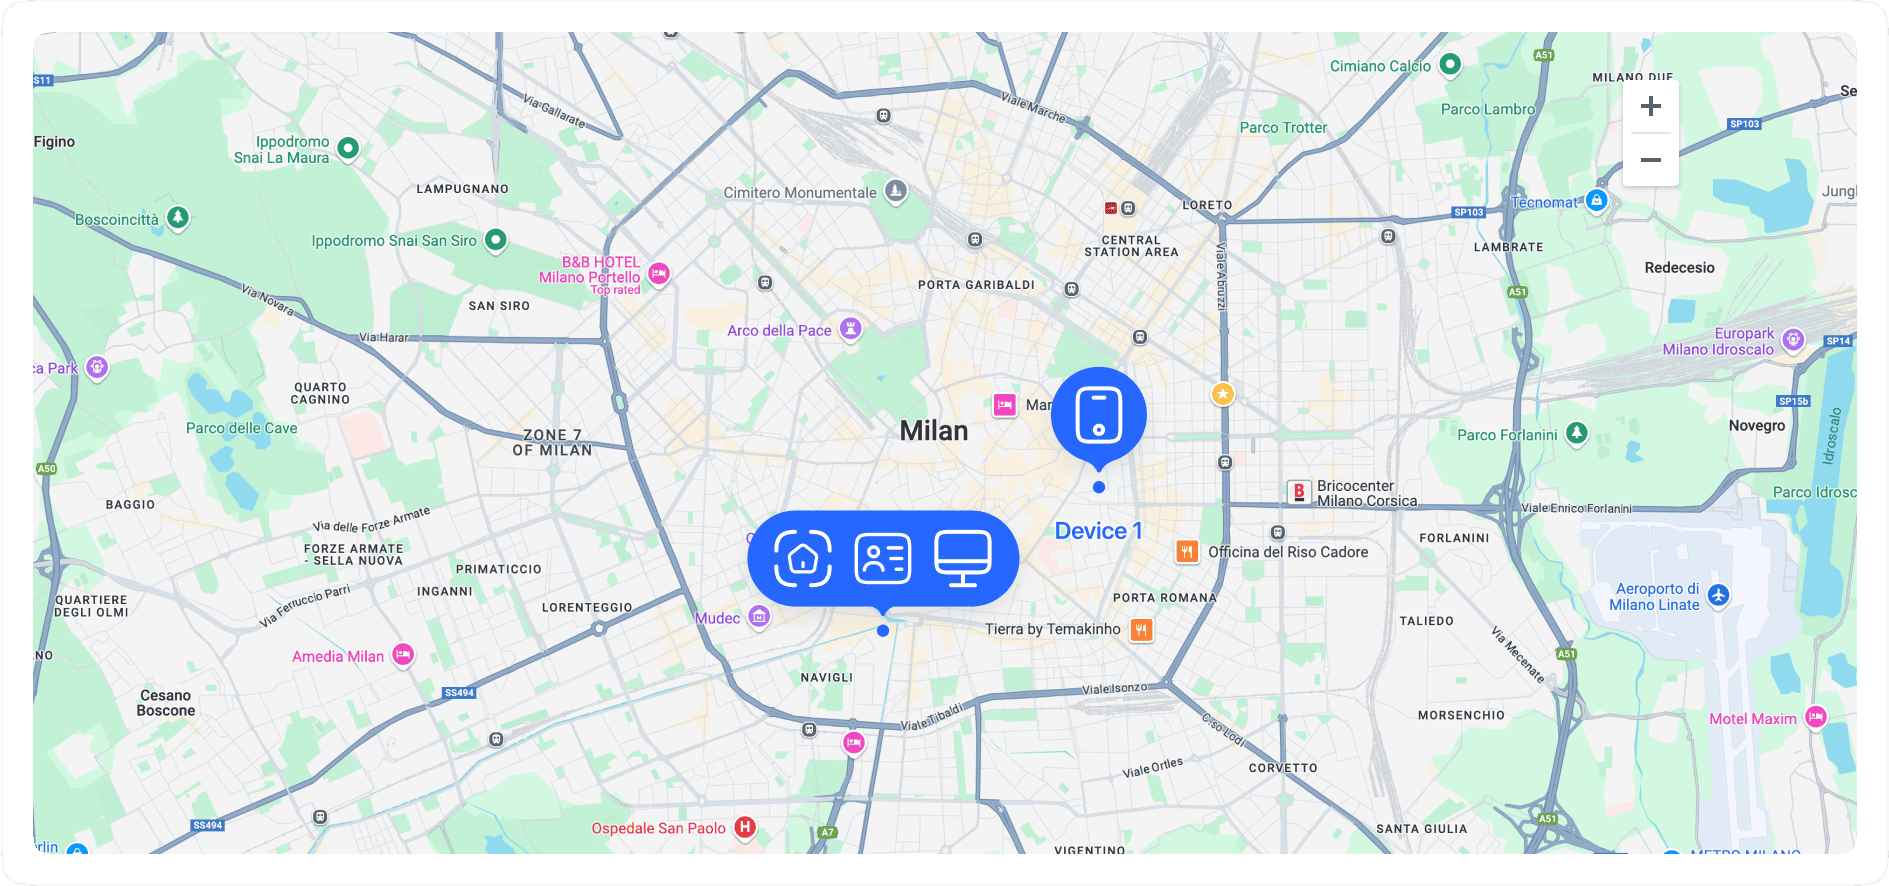
A análise de dispositivo e IP compara o contexto de localização com pontos de referência confiáveis:
- País do documento e coordenadas do endereço
- Endereço IP esperado da sessão
- País e cidade do IP
- Distância e direção entre o endereço e a localização do IP
Ação e relatórios
Você pode configurar cada categoria de risco de forma independente e consumir o resultado em todas as saídas da Didit:
Modelo de correspondência
A análise de dispositivo e IP separa as correspondências exatas das recuperadas para que você ajuste a resposta à fraude com segurança:
A correspondência de dispositivos recuperados usa um índice vetorial de recuperação dedicado. Se esse índice não estiver disponível, a Didit continua com as verificações exatas de duplicidade e não emite candidatos de recuperação aproximada.
Em Redes, a Didit também destaca a reutilização de proxy residencial quando a mesma inteligência de IP que não é de data center aparece em vários usuários ou empresas distintos. O grafo mostra o sinal de risco agregado, a quantidade de sujeitos, o tipo de conexão e o contexto de ISP e ASN; ele não expõe o endereço IP bruto nem os dados de perfil de outra organização.
Padrões de fraude detectados
A análise de dispositivo e IP ajuda a identificar e reduzir:- Múltiplas contas e criação de contas duplicadas
- Tentativas de burlar o KYC usando o mesmo dispositivo com identidades diferentes
- Redes de fraude que coordenam muitas contas a partir de dispositivos ou infraestrutura compartilhados
- Abuso de bônus, de indicações, de promoções e de períodos de teste gratuito
- Cadastro de identidades sintéticas a partir de dispositivos repetidos
- Padrões de cadastro de laranjas
- Risco de tomada de conta a partir de dispositivos desconhecidos ou de alto risco
- Credential stuffing e tentativas de cadastro automatizadas
- Teste de cartões, abuso de chargeback e abuso de reembolso sustentados por padrões repetidos de dispositivo/rede
- Evasão por VPN, proxy, Tor, data center e proxy residencial
- Adulteração de dispositivo, uso de emulador, risco de jailbreak/root e clonagem de aplicativos, quando há sinais móveis disponíveis
- Falsificação de localização e divergências entre documento, IP, fuso horário, operadora e contexto do dispositivo
- Tentativas de verificação conduzidas por bots, com navegadores headless ou clientes automatizados
Principais recursos
Fingerprint e recuperação de dispositivos
- Detecção exata de dispositivo duplicado: detecte a mesma identidade de dispositivo em sessões com valores de
vendor_datadiferentes. - Recuperação de alta confiança: recupere relações prováveis de mesmo dispositivo quando mudanças no armazenamento ou a navegação anônima/privada alteram o ID persistente.
- Proteção contra colisões: evite agrupar usuários sem relação quando um hash de dispositivo parece comum demais entre muitos IDs persistentes distintos.
- Cobertura móvel e web: use sinais do navegador web e sinais nativos do celular, incluindo campos de integridade quando disponíveis.
Inteligência de IP e de rede
- Detecção de VPN e proxy: identifique conexões mascaradas ou anonimizadas.
- Detecção de Tor e data center: sinalize infraestrutura de alto risco.
- Reutilização de proxy residencial: detecte o uso repetido da mesma rede de aparência residencial entre sujeitos distintos, sem expor o valor bruto do IP no grafo de Redes.
- Listas de bloqueio de IP: recuse automaticamente quando o IP aparece na lista de bloqueio da sua aplicação.
- Aplicação de IP esperado: compare o IP observado com um IP esperado informado na criação da sessão.
Geolocalização e comparação com o documento
- Detecção de divergência de país: compare o país do documento com o país do IP.
- Geofencing: aceite sessões somente de países permitidos - com exceções por estado/região para países como os Estados Unidos - com base na geolocalização do IP.
- Verificações de distância do endereço: compare as coordenadas do endereço do documento com a geolocalização do IP.
- Contexto de sessões correspondentes: devolva as sessões correspondentes com detalhes de dispositivo e localização para revisão pela equipe.
Configurar ações
Use as configurações do fluxo para escolher a ação de cada risco. Clientes conservadores costumam definirrecovered_device_action como REVIEW primeiro, inspecionar os avisos de dispositivo recuperado por algumas semanas e só passar para DECLINE depois de confirmar o perfil local de falsos positivos.
Veja os avisos da análise de dispositivo e IP para todas as tags de risco e as configurações de recursos do fluxo para os campos da API.