

 快速开始
 集成 / SDK
 用户验证
 企业验证
 交易监控
 身份认证
 更新日志
此处的组织是您的一个客户,位于您的应用内部。
它与您在 Business Console 中的 Didit 组织相互独立,后者包含您自己的团队。
开启组织功能
新应用默认未开启组织功能。 在控制台中打开 Authentication > Organizations,然后在其 Settings 卡片中:- 开启 Organizations。
- 选择 Default role for new members(新成员的默认角色)。这是人员通过已验证域名或单点登录加入时获得的角色(默认为
member)。 - 保持 Require MFA for organization admins 开启。这是默认的 MFA 策略(见下文)。

Authentication > Organizations。
成员与角色
一个人可以同时属于应用中的多个组织,并在每个组织中担任一个角色。
在 Scale 和 Enterprise 套餐中,以及每个沙盒应用中,您还可以定义自定义角色,每个角色包含一个键以及您的应用检查的权限,例如
payouts.approve。
成员除自身角色外,还可以再持有一个自定义角色。
打开组织即可查看其单点登录、已验证域名、成员、角色和邀请。
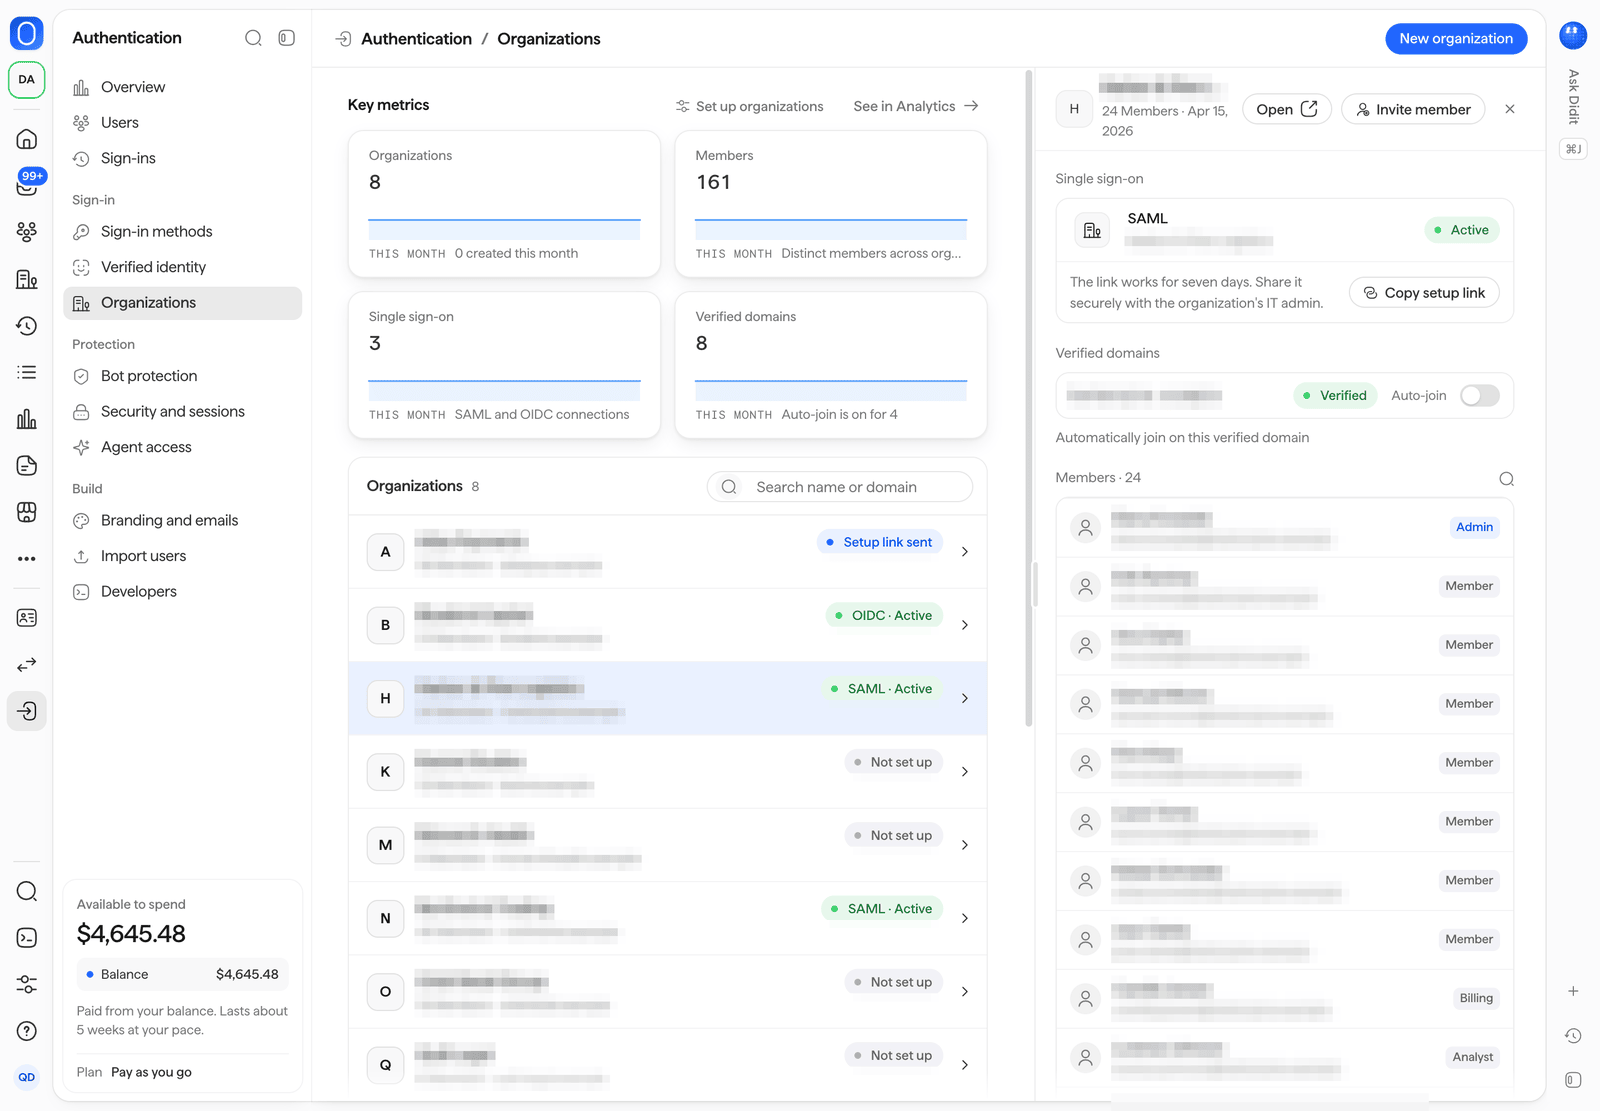
组织的单点登录、已验证域名、成员和角色。
邀请
在组织中选择 Invite member,输入最多 20 个电子邮件地址以及每位成员获得的角色(admin、member 或 billing),Didit 会向每个人发送一封邀请邮件。
邀请有效期为 7 天。邀请会打开您登录源上的托管 /invite 页面,受邀者可以在该页面登录或创建账户并加入组织。
组织的 Invitations 列表会显示每个邀请的到期时间,并提供 Resend 和 Revoke 操作。
验证域名与自动加入
组织可以证明其拥有某个邮箱域名:- 将该域名添加到组织。
- 在您的 DNS 服务商处,为
_didit-auth.<domain>添加 Didit 显示的 TXT 记录,记录内容为验证 token。 - 检查该域名。找到记录后,状态会显示为 Verified。
企业单点登录
组织可以通过自有的身份提供商,使用 SAML 或 OIDC 让其成员登录。- 设置链接。 在组织的 Single sign-on 卡片中选择 Copy setup link,并安全地分享给该组织的 IT 管理员。该链接有效期为七天,会引导他们完成连接。设置链接需要 Scale 或 Enterprise 套餐;沙盒应用在任何套餐下都可以使用设置链接。
- SAML。 您的服务提供商元数据发布在
{origin}/sso/saml/metadata/。 - 查找连接。 托管登录页面会根据用户已验证的电子邮件域名,通过 Use single sign-on,或通过登录 URL 中的
organization=<slug>找到该组织的连接。 - 状态。 组织列表会显示每个连接是已启用、未设置,还是正在等待已发送的设置链接。
组织管理员的 MFA
默认的 MFA 策略organization_admins 要求应用中任意组织里持有 admin 角色的每个人都提供第二重身份验证因素。
成为管理员的人必须注册一种验证因素。GET /session/ 将不再接受其会话,直到其会话再次满足策略为止。
您可以在 Authentication > Security and sessions 中修改此策略,也可以在应用设置中通过 mfa_policy 修改。
在应用中读取组织
开启组织功能后,用户的令牌和会话会告诉您的应用其所属的组织:GET /session/ 检查角色和权限。
当组织功能关闭时,org 为 null,列表为空。